【Amazon偽メール】「ご注文(お荷物)の到着のお知らせ」「持ち戻り」「受け取りスポット」…2日で30通超|スマホは不正アプリへ誘導
金曜の朝、出勤前にスマホを開いたら「お荷物が届きました」という通知が並んでいた――そんな経験はありませんか? 年末に向けて、ネット通販の荷物を待つ機会が増えるこの時期は、配送通知を装った偽メールにとっても出番が増える季節です。
最初に結論です。今回ご紹介するのは、Amazonからのメールではありません。本文のボタンは押さず、アプリも入れず、そのまま削除してください。
HEARTLAND-LAB SECURITY RESEARCH
📋 調査レポート:Amazon「荷物到着・持ち戻り・受け取りスポット」偽メール(2日で30通超・スマホは不正アプリへ誘導)
| 危険度 | 緊急性:★★★☆☆(3/5)「受け取り前に住所確認が必要」と手続きを急がせます 偽装精度:★★★☆☆(3/5)ロゴや配色はそれらしいものの、アプリの名前がメールとページで食い違っています 被害の重大さ:★★★★★(5/5)スマホに不正アプリを入れさせる手口で、危険度が高いです |
| 届いた日時 | 2026年11月6日(金)午前8時30分ごろ(日本時間)※ご紹介するのは、波のうちの1通です |
| 件名 | 「ご注文(お荷物)の到着のお知らせ」※見えない文字が混ぜてあります |
| 差出人の表示 | 「【Amazon】」<JP-Amx-bot@line.tingquanzhibo[.]com>(表示名の中身は、文字を逆順に並べて見た目だけ「Amazon」に見せたものです) |
| 送信元 | 104.46.219.230(Microsoftのクラウドの回線。所在地の表示は、攻撃者の居場所ではなくクラウド事業者の拠点情報です) |
| SPF/DKIM | SPF:pass(攻撃者が自分のドメインに設定したものなので、安全の証拠にはなりません)/DKIM:署名は2本ありましたが、合否は確認できず「不明」としています |
| 添付ファイル | 拡張子が不審な、意味のない約20バイトのデータ。拡張子が不審なため、当サイトでは開封・解析していません |
| リンク先 | 端末によって表示が変わります(PCはQRコードの画面、スマホは偽ストア風のインストール画面) |
※メールヘッダー詳細は個人情報保護のため非掲載
🚨 このメールは偽物です。Amazonとは一切関係ありません。
届いたメールの内容
本文は次のとおりです(見えない文字は取り除いて掲載しています)。「受け取りスポットに荷物が届いた」「受け取り前に住所確認が必要」「配送パートナーアプリをダウンロード」と、順番にアプリのインストールへ導く流れになっています。
【差出人】「【Amazon】」
【件名】ご注文(お荷物)の到着のお知らせ

[画像: Amazon]
配送通知

お荷物の到着についてのお知らせ

📦 お荷物到着のご案内
ご注文(注文番号:503-1676123-597978)の商品が、お届け先の受け取りスポットに到着いたしました。

お受け取りの前に、お届け先住所をご確認いただく必要がございます。
Amazonの配送パートナーアプリから、お届け先住所をご確認ください。

ご確認いただき次第、担当の配送員よりお受け取りに関するご案内のため、改めてご連絡を差し上げます。

配送パートナーアプリをお持ちでない方は、下記ボタンよりアプリをダウンロードして、お届け先住所のご確認をお願いいたします。

なお、Amazonの配送パートナーアプリが、お客様のアカウント情報・パスワード・クレジットカード情報などの個人情報を直接お尋ねすることは一切ございません。このような情報を求める連絡にはご注意ください。

[Amazon配送パートナーアプリをダウンロード]
(リンク先:hxxps://tingquanzhibo[.]com/promo/WhYtsV)

このメールは、Amazonの配送システムより自動送信されています。返信はできません。
ご不明な点は、Amazonカスタマーサービスまでお問い合わせください。

© Amazon.co.jp, Inc. or its affiliates
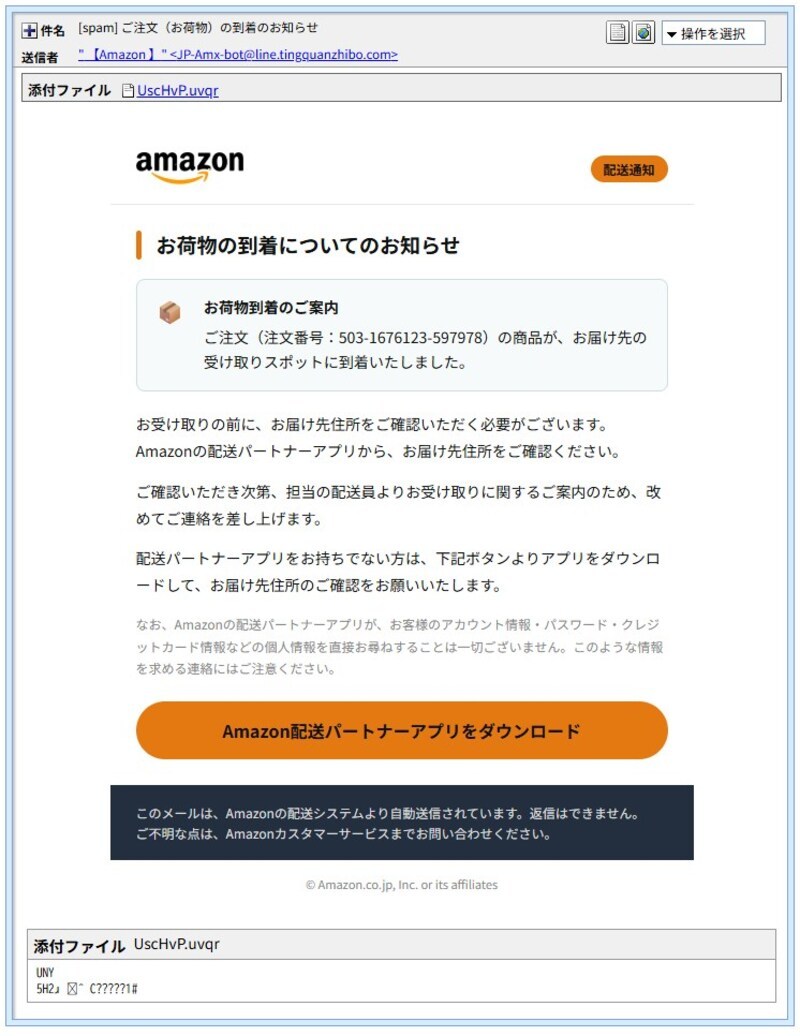
実際に届いたメールの画面(下部に不審な添付ファイルの表示があります)※メールヘッダー詳細は個人情報保護のため非掲載
ちなみに本文には「アプリは個人情報を直接お尋ねすることは一切ございません」という安心させる一文まで入っています。だまそうとしているメールが「だまされないで」と書いている点は、悪者なりの小細工と言えそうです。
2日で30通超――届いた件名の一覧
この1通だけではありません。11月5日から6日の朝にかけて、Amazonを名乗る似た趣旨のメールが30通を超えて届いていました。件名は毎回少しずつ変えてありますが、「荷物の持ち戻り」「受け取りスポット」「住所確認」「アプリのご案内」といった言葉でできています。お手元のメールと同じ件名がないか、探してみてください。
11月6日(金)の朝に届いたもの
- ご注文(お荷物)の到着のお知らせ
- 受け取り期限とお届け先住所確認について
- お荷物保管と配送員連絡のご案内
- 受け取り期限と配送員連絡のご案内
- お荷物持ち戻りのご連絡と再配送のお願い
- 受け取り期限のご連絡とアプリのご案内
- 再配送日時のご設定をお願いいたします
- ご不在・持ち戻りのお知らせ
- ご不在のため荷物を営業所に持ち戻りました
- お届け予定の荷物が営業所に戻りました(2通)
- お荷物の受け取りスポット到着について
- お荷物到着と配達員連絡のご案内
- 【重要】ご注文の商品は本日配達です
- 本日到着予定のご注文商品について
- ご注文の商品 本日配達予定です
- お荷物の受け取り期限についてのお知らせ
- お荷物保管に伴う住所確認のお願い
- お荷物到着に関する重要なお知らせ
11月5日(木)に届いたもの
- 配送時ご不在につき再配送のご案内(2通)
- 配送予定日に伴う住所確認のお願い
- 配送予定日のご案内と配送員連絡について(2通)
- お荷物が受け取りスポットに到着いたしました
- 受け取り手続きに伴う住所確認のお願い
- 受け取りスポット到着と配送員連絡のご案内(2通)
- お荷物の再配送についてのご案内
- 配送完了に伴うお届け先住所確認のお願い
- ご注文商品の配送完了のご案内
- お届け当日のご注文商品のご確認
- 荷物持ち戻りのご連絡と再配達のお願い
- ご注文商品 本日配達実施のご案内
- 商品配達のお知らせ(本日お届け分)
- お客様のご注文品 本日配達のお知らせ
※件名は受信箱の表示を書き起こしたもので、実際には見えない文字が混ぜてあるため、検索すると表記が一致しない場合があります。差出人の表示名も「Amazon」「Amazon.co.」「【Amazon】」「自動配信」「アマゾンサポート」「Amazon 配送センター」など、バラバラでした。
送信ルートと偽装の見抜きどころ
メールの送信元を調べると、Amazonとは無関係の line.tingquanzhibo[.]com というドメインから、IPアドレス 104.46.219.230(Microsoftのクラウド)を通って届いていました。IP調査サイトには日本の東京都と表示されますが、これはクラウド事業者の設備の場所を示す参考値で、攻撃者がそこにいるという意味ではありません。
「SPFがpassなら安心では?」と思うかもしれません。でも、passは「この送信元は、このドメインの持ち主が許可したもの」という意味にすぎません。攻撃者が自分のドメインに自分で許可を設定すれば、passになります。passであることは、Amazonの正規メールである証拠にはなりません。
もう1つ気になったのがDKIM(メールの電子署名)です。署名が2本付いており、1本は送信元ドメインのもの、もう1本は国内の某通信事業者の名義でした。こちらは送信元と一致しませんが、なぜ付いていたのかは分かりません。署名の合否を示す記録も確認できなかったため、記事では「不明」としています。
📖 ちょっと難しい言葉の解説
- ゼロ幅文字:画面には見えないのに、文字として存在する特殊な文字です。迷惑メールのフィルタに見つかりにくくするために、単語の途中へ混ぜられます。
- クローキング:見に来た相手によって、表示するページを切り替える手口です。今回は、PCとスマホで違う画面が出ます。
- SPF/DKIM:メールの送信元が本物かどうかを確かめる仕組みです。ただし、攻撃者が自分のドメインに設定すれば、通ってしまいます。
- 不明なアプリのインストール:Androidの設定のひとつで、公式のストア以外のアプリを入れることを許可するものです。オンにすると、不正アプリを入れられやすくなります。
今回のメールには、見えない仕掛けも数多く入っていました。件名には3か所、本文には30か所以上、見えない文字が混ぜてあります。差出人の名前には、文字の並びを逆にして表示させる特殊な制御文字も使われていて、画面では「【Amazon】」に見えるのに、中身は別の並びになっています。これらは、件名・表示名・本文をテキストエディタに貼り付けたり、メールのソースを表示したりすると、見えない文字がコードや記号として浮かび上がるので、確認できます。
リンク先を詳しく調べると――PCとスマホで別の画面
メールのボタンのリンクは、hxxps://tingquanzhibo[.]com/promo/WhYtsV でした。当サイトでこのリンクを調べたところ、端末によって行き先が分かれるクローキングが確認できました。
① PCで開いた場合:QRコードの画面
hxxps://mandirikarpetu-jp[.]com/ に移り、「現在、システムメンテナンスのため、パソコンからはご利用いただけません。スマートフォンでQRコードをスキャンしてください」と表示されます。PCでは情報を盗らず、スマホに乗り換えさせようとする作りです。なお、この画面はセキュリティソフト(ウイルスバスター クラウド)が「フィッシング」と判定してブロックしていました。
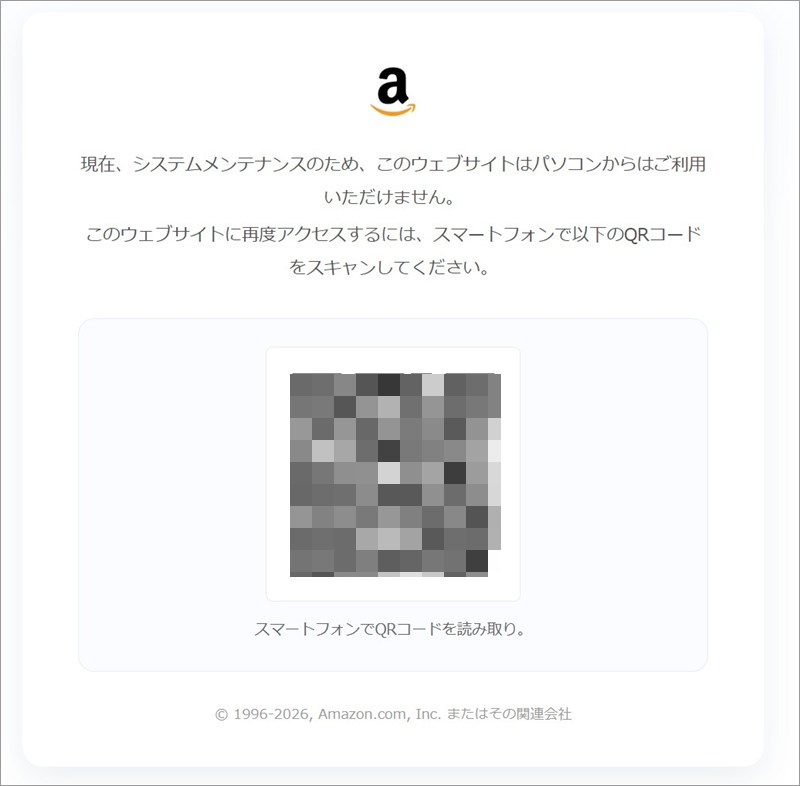
PCで開くと表示される画面。スマホでQRコードを読み取るよう求めてきます
② スマホで開いた場合:偽のストア風ページ
スマホでは hxxps://findmycollege-jp[.]com/ に移り、ストアのアプリ紹介ページのような画面に「Amazon追跡」というアプリと「インストール」ボタンが表示されます。ページには「1000万+ダウンロード」「4.8★」など、それらしい数字も並んでいますが、作り物です。画像の中には「不明なアプリのインストール」を許可する手順まで描かれていました。これは、公式のストア以外から入れるための許可を、利用者自身にオンにさせるための誘導です。
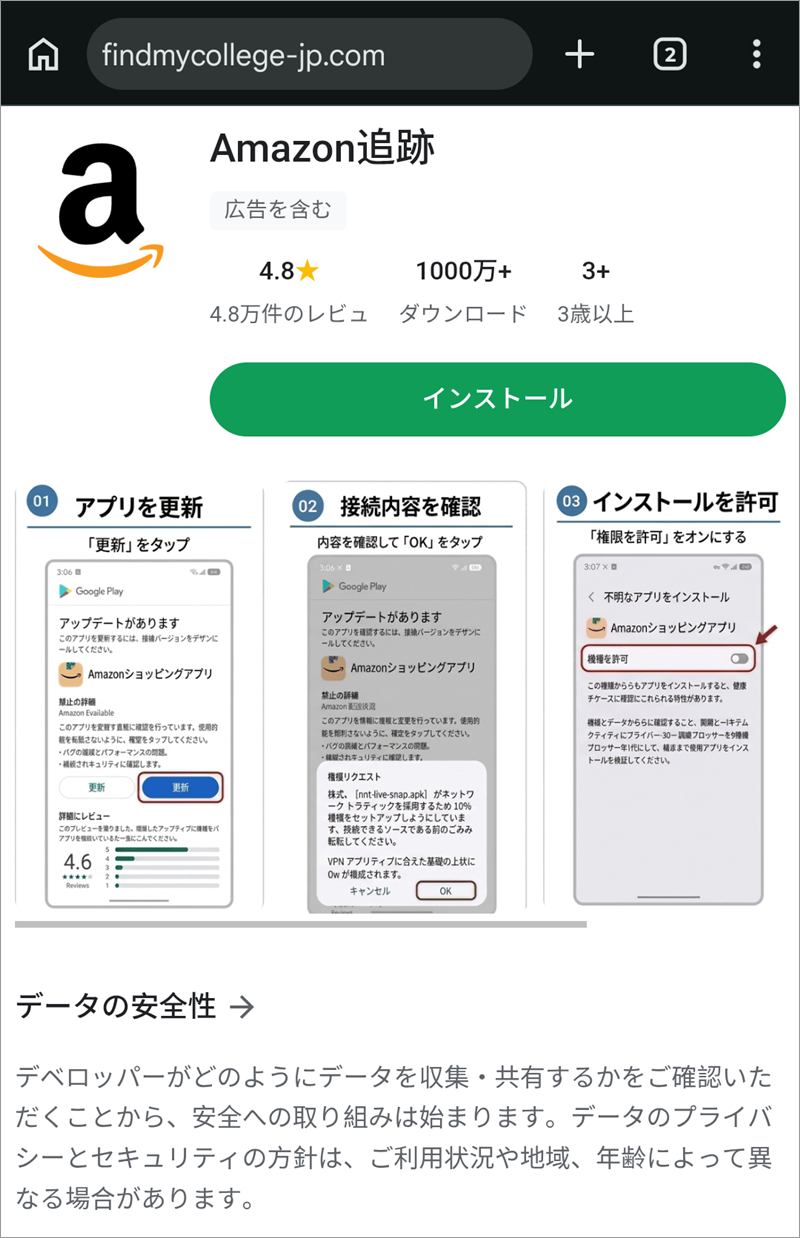
スマホで開くと表示される画面。ストアのアプリ紹介ページに似せています(ダウンロード数や評価は偽りです)
ところで、このアプリの名前は、メールでは「配送パートナーアプリ」、ページでは「Amazon追跡」、画像の中では「Amazonショッピングアプリ」と、3つの呼び名が出てきます。名前を1つに揃える手間は、惜しんだようです。
③ 2つのサイトは、取って数時間〜1日のドメイン
登録情報(whois)を調べると、2つのドメインはどちらも取得したばかりでした。
| 誘導先 | 取得日時(世界標準時) |
mandirikarpetu-jp[.]com(PC側) | 2026年11月4日 18:27ごろ(日本時間で11月5日の午前3時台) |
findmycollege-jp[.]com(スマホ側) | 2026年11月5日 20:01ごろ(日本時間で11月6日の午前5時台) |
スマホ側のドメインは、このメールが届く約3時間半前に取得されたことになります。2つとも、同じ登録業者・同じネームサーバーで、接続先のIPアドレスも同じ 34.97.138.65(Googleのクラウド・大阪とされる)でした。同じ仕組みが使い回されていることがうかがえます。使い捨てのドメインなので、ブロックの一覧に載る前の「できたてのサイト」が使われる、ということにもなります。
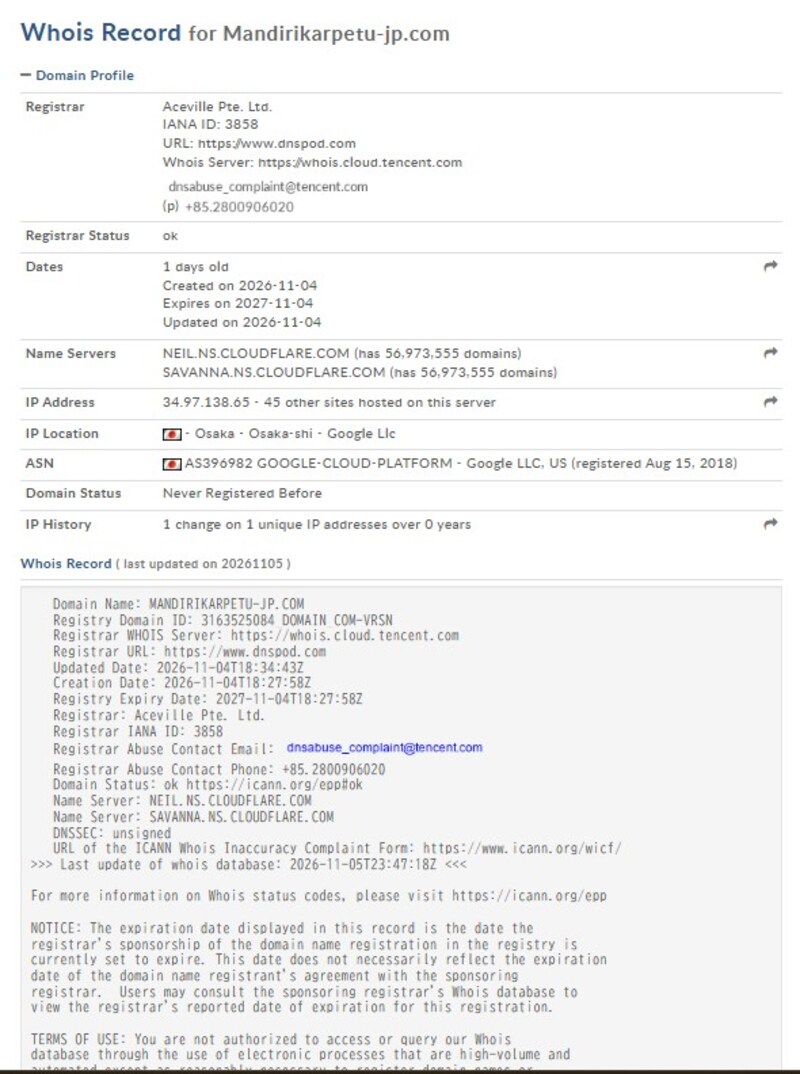
PC側ドメインの登録情報。取得は2026年11月4日(世界標準時)です
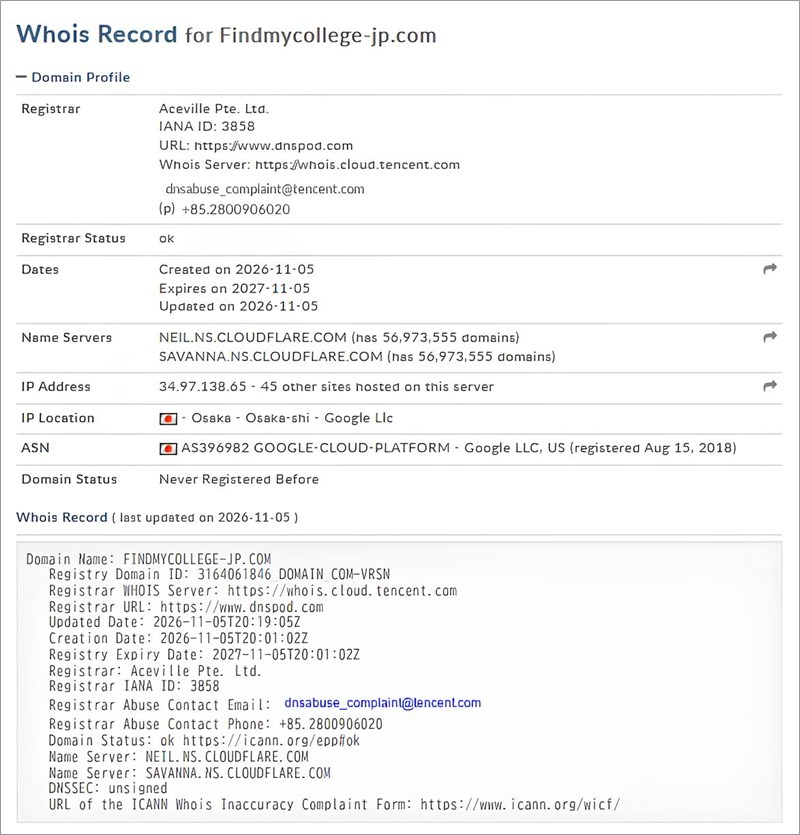
スマホ側ドメインの登録情報。取得はメールが届く約3時間半前でした
※アプリそのものは、感染のおそれがあるためインストールも解析もしていません。したがって、アプリが実際にどんな情報を盗むのかは確認できていません。
続報:偽ログイン画面から、不正アプリへ
Amazonを名乗る偽メールは、これまで「リンクを押させて偽のログイン画面に誘導し、IDとパスワードを入力させる」型が中心でした。ところが、昨日(11月5日)あたりから、スマホに不正アプリを入れさせる型が目立ってきました。
昨日ご紹介した「【お知らせ】ご不在による荷物持ち戻りについて」のメールも、PCにはQRコード、スマホには偽の配送アプリの画面を見せる、同じ流れの手口でした。着地点のドメインが「-jp.com」の形になっている点も共通しています。今日のメールは、件名も送信元も違いますが、同じ仕組みの続きと見られます。
- 昨日の記事:Amazon「ご不在による荷物持ち戻り」偽メール(偽の配送アプリへ誘導)
- 別のブランドで同様の手口を扱った記事:日本年金機構「保険料の過納分を返還」偽メール
知っておきたいポイント――なぜパスワード変更では済みにくいのか
偽のログイン画面なら、「入力してしまった」と気づいた時点でパスワードを変更すれば、被害を小さくできました。でも、不正アプリが入ってしまうと、話が変わります。アプリはスマホの中で動くので、パスワードを変えても、スマホの中で入力した新しいパスワードを、また盗まれてしまうおそれがあります。アプリの仕組みは未確認ですが、このような手口では、「パスワードを変えれば安心」と考えにくいのです。
もちろん、操作してしまった方を責める必要はありません。公式の通知にそっくりで、慌てるタイミングを狙ってくる手口です。落ち着いて、次の対処をしてください。
届いたとき・操作してしまったときの対処法
届いただけのとき
- ボタンは押さず、QRコードも読み取らず、メールを削除してください。
- 荷物が気になるときは、メールのリンクではなく、普段使っているAmazon公式アプリや、ブックマークしたサイトから、注文履歴を確認してください。
- アプリは、公式のストアからだけ入れます。「不明なアプリのインストール」を許可する画面が出たら、オンにしないでください。
- メールに「個人情報は求めません」と書いてあっても、安心の材料にはなりません。
アプリを入れてしまったかもしれないとき
- まず機内モードにして、通信を止めます。
- 設定のアプリ一覧から、覚えのないアプリを削除します。
- 「不明なアプリのインストール」の許可を、オフに戻します。
- 安全な端末から、Amazonや銀行・カード会社などのパスワードの変更と、利用履歴の確認をします。
- 不安が残るときは、携帯電話会社の窓口、警察相談専用電話(#9110)、消費生活センター(消費者ホットライン188)に相談してください。
まとめ
- 「荷物の持ち戻り」「受け取りスポット」「住所確認」の件名で届くAmazon偽メールは、2日で30通を超えました。
- リンク先はPCとスマホで画面が変わり、スマホでは不正アプリを入れさせようとします。
- ボタンもQRコードも触らず、削除。荷物の確認は公式アプリから。
家族や友人にも、ひとこと共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。