【重要】サービスの継続利用に関するお知らせ(多要素認証設定のお願い)|松井証券を装う偽メール、本物そっくりの偽ログイン画面へ誘導
「設定しないと、サービスの利用に制限がかかります」――そう言われたら、つい急いで確認したくなりませんよね。証券口座のように大切なお金を預けている相手からの連絡なら、なおさらです。
先に結論です。今回の「多要素認証設定のお願い」は、松井証券からのメールではありません。リンクは開かず、メールは削除してください。ログインが必要なときは、普段使っている公式アプリや、ブックマークから入ってください。
HEARTLAND-LAB SECURITY RESEARCH
📋 調査レポート:松井証券「多要素認証設定のお願い」偽メール
| 危険度 | 緊急性:★★★☆☆(3/5)期限は2週間ほど先ですが、「利用制限」をほのめかして急がせます 偽装精度:★★★★☆(4/5)表示は本物のURLで、着地先の画面も本物そっくりです 被害の重大さ:★★★★★(5/5)証券口座のID・パスワードを盗まれると、不正な取引や出金につながるおそれがあります |
| 届いた日時 | 2026年11月6日(金)午前9時11分ごろ(日本時間) |
| 件名 | 「【重要】サービスの継続利用に関するお知らせ(多要素認証設定のお願い)」 |
| 差出人の表示 | 「松井証券」<qa@nifty32.cmzrgtwjnf[.]cfd>(松井証券とは無関係のドメインです) |
| 送信元 | 104.208.91.111(Microsoftのクラウドの回線。調査サイトでは香港と表示されますが、これはクラウド事業者の設備の情報で、攻撃者の居場所を示すものではありません) |
| SPF/DKIM | SPF:pass(攻撃者が自分のドメインに設定したものなので、安全の証拠にはなりません)/DKIM:署名は攻撃者自身のドメインのもので、検証結果の記録がなく「不明」としています |
| 添付ファイル | なし(本文のリンクから誘導する形式です) |
| リンク先 | 表示は松井証券の公式URLですが、実際の行き先は別のサイトです。ボット確認の画面を経て、本物そっくりのログイン画面に着地します |
※メールヘッダー詳細は個人情報保護のため非掲載
🚨 このメールは偽物です。松井証券とは一切関係ありません。
届いたメールの内容
本文は次のとおりです(電話番号は、当サイトで確認が取れていないため非掲載にしています)。「多要素認証の設定」「期限は11月20日(金)17時」「期限までに設定しないと利用制限」と、順番に焦りを積み上げていく構成です。
【差出人】「松井証券」
【件名】【重要】サービスの継続利用に関するお知らせ(多要素認証設定のお願い)

お客さま各位

平素より松 井 証 券のサービスをご利用いただき、誠にありがとうございます。

■ サービスの継続利用に関する重要なお知らせ
お客さまにより安全・快適にサービスをご利用いただくため、「多要素認証(MFA)」の設定を2026年11月20日(金)17時までに完了いただくようお願い申し上げます。
期限までに設定が完了されない場合、サービス利用に一部制限が発生する可能性がございます。

1. 多要素認証(MFA)の導入について
 金融サービスのセキュリティ基準向上に伴い、当社ではより堅牢な認証方法として多要素認証の導入を決定いたしました。

お客さまの資産を不正アクセスから保護するための重要な措置です
ログイン時のセキュリティを強化し、安心して取引いただけます
設定後も、認証方法の変更や管理はお客さまご自身で行っていただけます

1. 設定手続きのご案内
 下記の公式サイトよりログイン後、「セキュリティ設定」よりお手続きください。

松 井 証 券 公式サイトへアクセス
→ https://www.matsui.co.jp/ (※表示のみ。実際のリンク先は別のサイト)

所要時間の目安:約3~5分

■ 設定未完了時の対応について
2026年11月20日(金)17時までに設定が確認できないお客さまについては、
お客さまの大切な資産と情報の保護を目的とした利用制限を実施させていただく場合がございます。

≪重要なお知らせ≫
本設定は、お客さまご自身によるオンライン手続きで完了可能です
設定時には、登録済みの連絡先(メールアドレス・電話番号)への確認コード送信が行われます
不審なメールや電話による個人情報の照会には応じないようご注意ください
本通知は、松 井 証 券のオンライン取引サービスをご利用のお客さま全員に送付しております。

本件に関するお問い合わせや、既に設定がお済みの場合につきましては、下記までご連絡ください。

松 井 証 券 顧客サポート
電話:(番号は非掲載)
受付時間:平日 8:30~17:00(年末年始を除く)

© 2026 Matsui Securities Co., Ltd. All Rights Reserved.
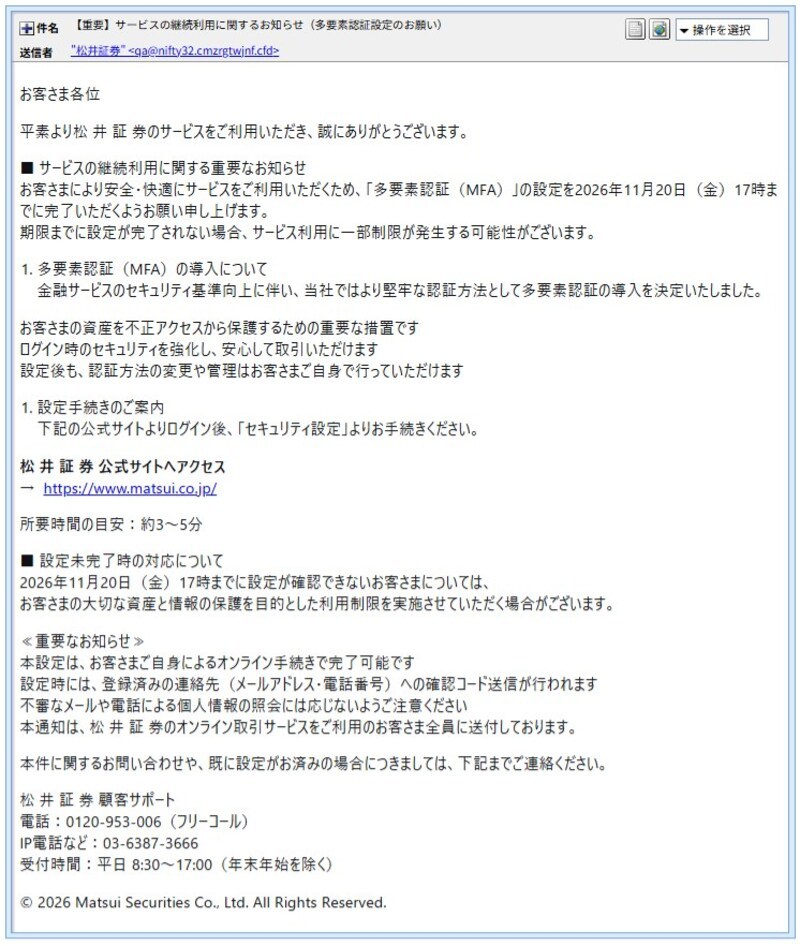
実際に届いたメールの画面 ※メールヘッダー詳細は個人情報保護のため非掲載
本文には、「松 井 証 券」と、社名の文字の間にすき間が空けてあります。迷惑メールのフィルタに社名で見つけられにくくするための工夫とみられます。「多要素認証」という本物のセキュリティ用語を持ち出しておきながら、肝心の社名はすき間で割って隠している点は、悪者のちぐはぐなところです。
送信ルートと偽装の見抜きどころ
差出人のアドレスは、松井証券の公式ドメインとは無関係の nifty32.cmzrgtwjnf[.]cfd でした。このドメインは、2026年11月4日(日本時間の夕方)に取得されたばかりです。メールが届く、わずか2日前になります。
送信に使われたIPアドレスは 104.208.91.111(Microsoftのクラウド)です。調査サイトでは香港と表示されますが、これはクラウド事業者の設備の場所を示す参考値です。宛先欄には受信者の名前がなく、「undisclosed-recipients」(受信者を隠した状態)になっていました。多数の人に、まとめて送ったメールです。
「SPFがpassなら安心では?」と思うかもしれません。でも、passは「この送信元は、このドメインの持ち主が許可したもの」という意味にすぎません。攻撃者が自分のドメインに自分で許可を設定すれば、passになります。DKIM(電子署名)も同様で、署名は攻撃者自身のドメインのものでした。
📖 ちょっと難しい言葉の解説
- 多要素認証(MFA):IDとパスワードに加えて、スマホへの確認コードなど、もう1つの方法で本人確認をする仕組みです。本物の設定は、公式アプリや、ブックマークした公式サイトに自分でログインして行います。メールのリンクから入る必要はありません。
- SPF/DKIM:メールの送信元が本物かどうかを確かめる仕組みです。ただし、攻撃者が自分のドメインに設定すれば、通ってしまいます。
- ボット確認(hCaptcha):「私はロボットではありません」という確認の画面です。詐欺サイトでは、自動の検査プログラムに中身を見られないようにする目的で、使われることがあります。
リンク先を詳しく調べると――ボット確認のあと、本物そっくりのログイン画面
メールの「公式サイトへアクセス」のリンクは、画面に見える文字は松井証券の公式URLでも、実際のリンク先は別のサイトです。海外の某企業のものとみられるドメインを経由して、最終的に hxxps://xdtsmzhkfqj[.]cfd/drgsdfbdr/ に着地しました。
① まず、ボット確認の画面
着地すると、最初に「I’m not a robot」というボット確認が出ます。詐欺サイトのほうが、人間かどうかを確認してくる念の入れようです。
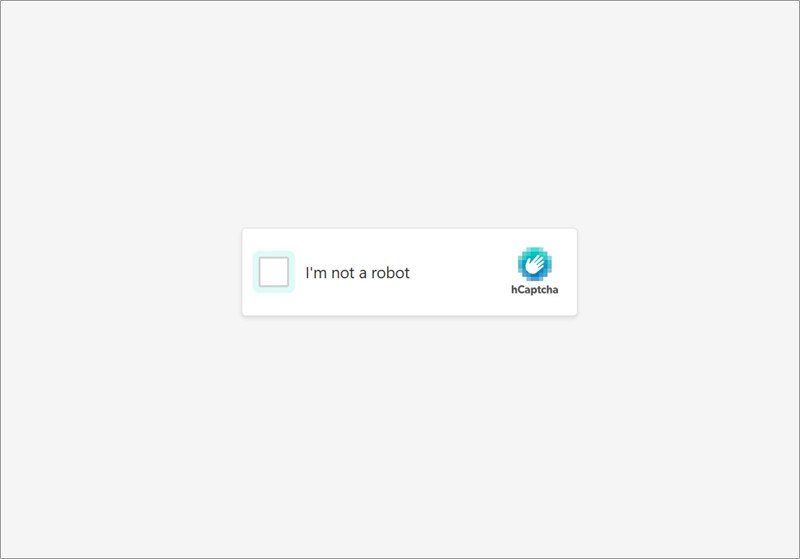
着地して最初に表示される、ボット確認の画面
② 次に、本物そっくりのログイン画面
その次に、「お客様サイト ログイン」という画面が表示されます。ロゴや配色、「ID・パスワードでログイン」「パスキーでログイン」のタブまで、本物そっくりに作られています。ここにIDとパスワードを入力してはいけません。入力した情報は、そのまま攻撃者に渡ります。
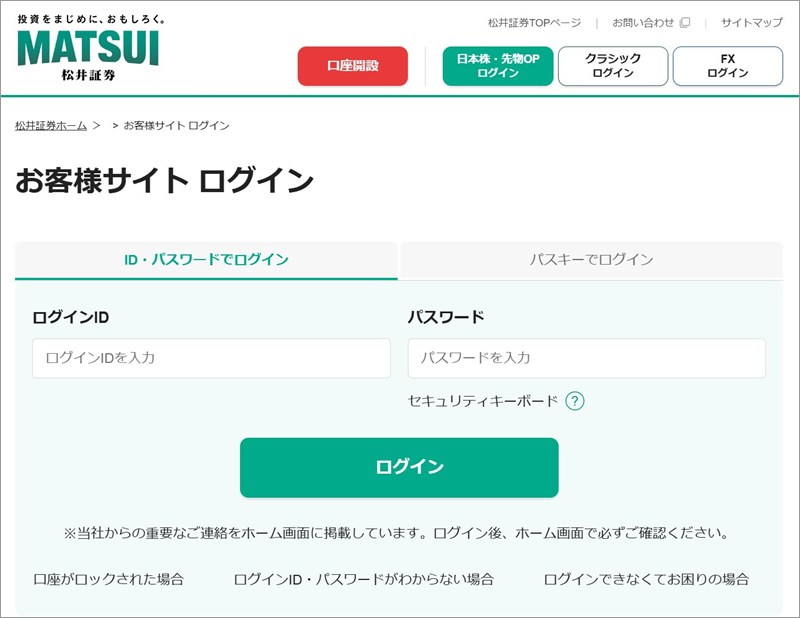
本物そっくりに作られた偽のログイン画面(IDとパスワードの入力欄があります)
なお、当サイトの確認範囲では、見る環境によって表示が変わる様子(クローキング)は見られませんでした。また、ログイン画面には入力しておらず、入力したあとの動きは確認していません。
③ 2つのドメインは、取得から数日の使い捨て
登録情報(whois)を調べると、送信元と着地先の2つのドメインは、どちらも取得されたばかりでした。
| ドメイン | 取得日時(日本時間) |
cmzrgtwjnf[.]cfd(送信元) | 2026年11月4日 18時ごろ |
xdtsmzhkfqj[.]cfd(着地先) | 2026年11月2日 13時ごろ |
着地先のサイトは、47.74.9.184(Alibabaのクラウド)で動いていました。調査サイトでは日本と表示されますが、これもクラウド事業者の設備の情報です。2つのドメインは、登録業者も同じでした。ただし、それだけで同じ人物が運営していると断定することはできません。使い捨てのドメインなので、ブロックの一覧に載る前の「できたてのサイト」が使われるおそれがあります。
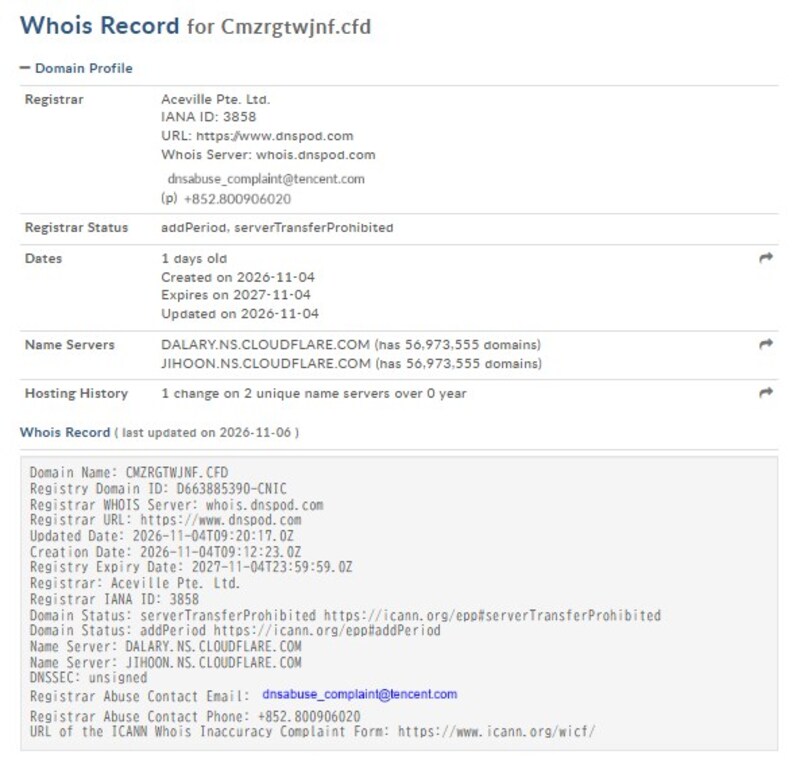
送信元ドメインの登録情報。取得は2026年11月4日(世界標準時)です
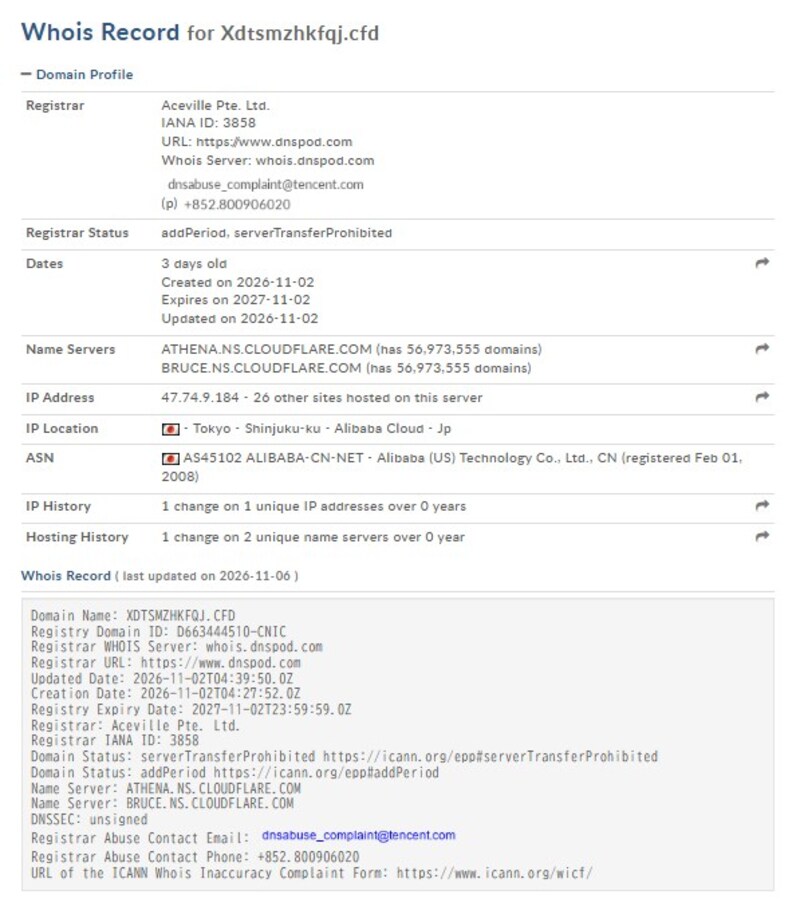
着地先ドメインの登録情報。取得は2026年11月2日(世界標準時)です
続報・関連:同じ文面の使い回しです
実はこの文面、以前に取り上げた他の証券会社を名乗るメールでも、ほぼ同じものが使われていました。会社名と期限の日付を替えているだけの、使い回しです。
また、11月4日から毎日、日付を替えて届いている「緊急認証強化の実施について」という松井証券のメールもあります。こちらは、今回のメールとは送信元も文面も別物です。詳しくは、11月4日の記事をご覧ください。公式の注意喚起も、この記事で紹介しています。
届いたとき・操作してしまったときの対処法
届いただけのとき
- メールのリンクからはログインせず、そのまま削除してください。
- 口座の状況が気になるときは、普段使っている公式アプリか、ブックマークした公式サイトから、自分でログインして確認してください。
- 表示されているURLが公式のものに見えても、実際のリンク先は別のこともあります。表示だけでは判断できません。
IDやパスワードを入力してしまったかもしれないとき
操作してしまった方を責める必要はありません。本物そっくりに作られているので、気づけないのは自然なことです。落ち着いて、次の順で対処してください。
- メールのリンクではなく、公式アプリやブックマークから、すぐにパスワードを変更します。
- 取引の履歴や、出金・登録情報に身に覚えのない変更がないか確認します。
- 同じパスワードを他のサービスで使い回している場合は、そちらも変更します。
- 不審な動きがあれば、公式サイトに載っている連絡先から、証券会社のサポートに連絡してください。
- 不安が残るときは、警察相談専用電話(#9110)や、消費生活センター(消費者ホットライン188)に相談してください。
まとめ
- 松井証券を名乗る「多要素認証設定のお願い」は偽メールです。
- 表示は公式URLでも、実際のリンク先は別のサイトで、ボット確認のあとに本物そっくりのログイン画面が出ます。
- ログインは、公式アプリやブックマークから自分で。メールのリンクは開かず、削除を。
家族や友人にも、ひとこと共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。