【Appleを装う偽メール】「5,000円分のギフトカードを進呈」は詐欺|1通の中にお問い合わせ番号が5種類、差出人名には“見えない文字”
木曜日のお昼すぎ、ひと息つこうとスマホを開いたら「5,000円分のギフトカードを進呈します!」の文字。思わず「ラッキー」と思ってしまいますよね。11月5日の午後、Apple(アップル)を名乗るこのメールが届いたので、落ち着いて中身を確かめてみました。
HEARTLAND-LAB SECURITY RESEARCH
📋 調査レポート:Apple「特別ギフトカード5,000円分を進呈」偽メール
| 危険度 | 緊急性:★★★☆☆(3/5)「本日23:59まで」と期限を切りますが、脅すより「うれしい話」で誘うタイプです 偽装精度:★★★☆☆(3/5)見た目はAppleらしく整っていますが、番号や送信元にほころびがあります |
| 届いた日時 | 2026年11月5日(木)午後1時22分ごろ(日本時間) |
| 件名 | 「【2026年11月5日限定】特別ギフトカード5,000円分を進呈します! No.05468655」 |
| 差出人の表示 | 「Apple」<KQBKPH@nj9pv.tpmbqgn.com>(表示名の文字の間に、見えない文字が入っています) |
| 送信元ドメイン | tpmbqgn.com(2025年12月5日に取得。Appleとは無関係) |
| 送信元IP | 104.210.213.172(アメリカ・テキサス州にあるMicrosoftのクラウドの回線) |
| 送信者認証 | SPF:pass(ただし攻撃者自身のドメインで通っただけ)/DKIM:署名はあるが、検証結果は確認できず |
| リンク先 | hxxps://syzksb.com/?email=(受信者のアドレス)&token=… |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠️ このメールは詐欺(フィッシング)メールです
Appleからのお知らせではありません。ボタンは押さず、Apple IDやパスワードも入力せず、そっと削除してください。もし開いてしまった方も、この記事の最後に、落ち着いてできる対処法をまとめています。
届いたメールの内容
メールの文面は次のとおりです(読みやすいように並べ直し、宛名とアドレスは伏せています)。
【件名】【2026年11月5日限定】特別ギフトカード5,000円分を進呈します! No.05468655
【差出人の表示】Apple

(受信者の名前) 様

■ 特別ギフトカードのご案内

いつもApple製品およびサービスをご利用いただき、誠にありがとうございます。

日頃のご愛顧に感謝し、本日ご利用いただいているお客様へ5,000円分のAppleギフトカードを進呈いたします。お受け取りの期限は2026年11月5日 23:59 です。期限を過ぎますと特典は失効しますので、お早めにお手続きください。

【ご案内内容】
・対象アカウント:(受信者のアドレス)
・特典内容:5,000円分のAppleギフトカード
・受取期限:2026年11月5日 23:59
・お問い合わせ番号:No.20390648

【ご注意】
本特典は対象のアカウントにのみ送信されています。第三者への転送・譲渡はできません。

▼ ギフトカードを受け取る
(リンク)

※ お受け取りにはApple IDでのログインが必要です。

ご不明な点がございましたら、サポートページをご覧ください。今後ともよろしくお願い申し上げます。

※ お心当たりのない場合は、このメールを破棄していただきますようお願いいたします。
受信者コード:86RU5U
Copyright (C) 2026 Apple Inc. All rights reserved.
〒106-6140 東京都港区六本木6丁目10番1号 六本木ヒルズ森タワー(日本)
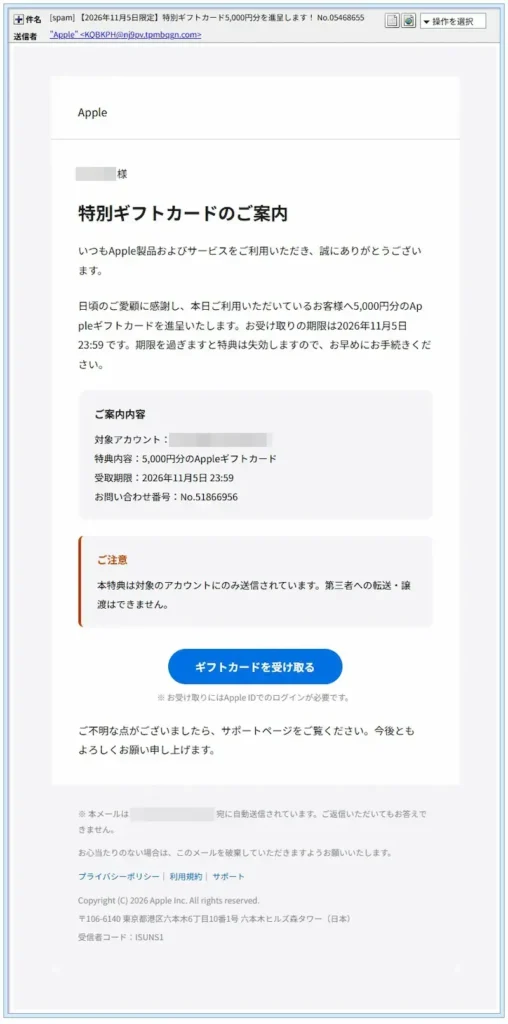
▲実際に届いたメールの画面(幅800px。宛名とアドレスは伏せています)
送信ルートと偽装の見抜きどころ
メールを詳しく調べると、「Appleらしく見せる工夫」と「ほころび」の両方が見えてきました。
| 差出人の表示 | 表示名は「Apple」ですが、メールアドレスは KQBKPH@nj9pv.tpmbqgn.com です。ランダムな文字の並びで、Appleとは無関係です。 |
| Appleらしく見せる細工 | 返信先に apple.com のアドレスを入れ、ヘッダーにもAppleのメールを思わせる管理用の値(Feedback-ID)を入れています。ただ、肝心の送信元は別のドメインのままです。 |
| 送信元IP | 104.210.213.172 は、アメリカ・テキサス州にあるMicrosoftのクラウド(AS8075)の回線でした。クラウドは誰でも借りられるサービスなので、借りた人が悪用した可能性があります。 |
| 送信者認証 | SPFは「pass」でしたが、攻撃者が自分のドメインで設定を整えていたからです。passは「本物のApple」の証明にはなりません。DKIMも、署名は同じ偽ドメインのもので、検証結果はヘッダーに出ておらず確認できていません。 |
| ドメインの素性 | 送信元の tpmbqgn.com は2025年12月5日、リンク先の syzksb.com は2025年12月19日に取得された、約10か月前のドメインです。どちらもネームサーバーはCloudflareで、Whoisでは「サイトなし」でした。2つのドメインの更新日時は、わずか1秒違い(2026年11月4日 20:52:42と20:52:43、世界標準時)で、同じ人物がまとめて設定した可能性があります(断定はできません)。 |
| メールの作り | Appleのロゴは画像ではなく、図形のデータで描かれていました。画像として読み込む仕組みを避ける狙いかもしれません。 |
💡ここで!用語解説
SPF:「このメールは、そのドメインの持ち主が使っているサーバーから送られたものです」と確かめる仕組みです。身分証のようなものですが、悪い人も自分で作ったドメインの身分証なら、簡単に用意できます。
DKIM:メールに付ける電子的な封印です。封印を付けた人が誰かを示すだけなので、封印があっても「中身が正しい」とは限りません。
Cloudflare:サイトの前に立って、アクセスを受け付ける大手のサービスです。便利な反面、悪用されると、本当のサーバーの場所が分かりにくくなります。
1通の中に、お問い合わせ番号が5種類
このメールには「お問い合わせ番号」が書かれていますが、メールの中身を調べると、同じ1通の中に、別々の番号が5つ入っていました。
| 場所 | 番号 |
| 件名 | No.05468655 |
| 本文(テキスト版) | No.20390648 |
| 本文(画面に表示されるHTML版) | No.51866956 |
| HTMLの隠しメモ(コメント) | No.54350681 |
| HTMLのタイトル欄 | No.14964726 |
「お問い合わせ番号」とは、本来ひとつに決まるものです。しかも、メール末尾の「受信者コード」まで、テキスト版は 86RU5U、HTML版は ISUNS1 と食い違っていました。番号を1通ごとに自動で作る仕組みが、あちこちで別々に動いてしまったようです。
なお、リンクごとにtoken(合言葉のような文字列)も違っていました。受け取った人を、1人ずつ見分けるためとみられます。
名前の中の「見えない文字」と、フィルタを逃れる細工
差出人の表示名は、画面では普通に「Apple」と見えます。ところが、メールのヘッダーを文字コードの一覧に直してみると、A・p・p・l・e の各文字の間に、「U+200C」という、画面には何も表示されない文字が挟まっていました(メモ帳などのテキストエディタで、見えない文字を表示する設定にすると、同じように確認できます)。
見た目は同じ「Apple」でも、中身は Apple のように文字が離れているため、「Apple」という単語を探す迷惑メールのフィルタには、引っかかりにくくなります。
本文のHTMLにも、同じ狙いとみられる細工がありました。
- 画面には出ない、ランダムな文字列の隠しメモ(コメント)が16個。
- 宛名の文字を
aといった数字の形に置き換えて書く方法。 - 文の途中や、メールアドレスの途中にも、見えない文字を挟む方法。
こうした細工は、人の目には見えません。見た目で見抜くのは難しいので、「見た目がきれいだから本物」という判断は危険です。
リンク先を詳しく調べると
🔍 フィッシングサイト詳細解析
着地点:hxxps://syzksb.com/?email=(受信者のアドレス)&token=…
URLの読み方:URLは「右から」読むのがコツです。持ち主を表すのは syzksb.com の部分で、Appleとは無関係です。さらに、URLの中には受信者のメールアドレスがそのまま入っています。「誰が開いたか」を記録するためとみられます。
PCでの結果:「ブラウザを確認しています」「セキュリティを確認中…」の画面のあと、「続行してください」という画面が出て、最終的に「アクセス拒否 リクエストがブロックされました」と表示されました(下のスクリーンショット)。
スマホでの結果:Cloudflareの「Error code 522(Connection timed out)」が表示されました。画面の説明によると、Cloudflareまでは届いているものの、その奥の本当のサーバー(Host)との接続が時間切れになった状態です。
分からなかったこと:どちらの環境でも、偽ページの中身は確認できていません。また、PCとスマホで結果が違った理由も、分かりません。ただ、メールに「お受け取りにはApple IDでのログインが必要です」と書かれていることから、Apple IDの盗み取りが目的とみられます(これは推測です)。
調べにくくする仕組み:「ブラウザを確認しています」は、人間のアクセスかどうかを確かめる画面で、機械的な調査を断る狙いがあるとみられます。調べにくいこと自体が、真っ当なサービスとは違う特徴です。
表示の切り替え(クローキング):同じページが端末ごとに出し分けられた、とまでは確認できていません。
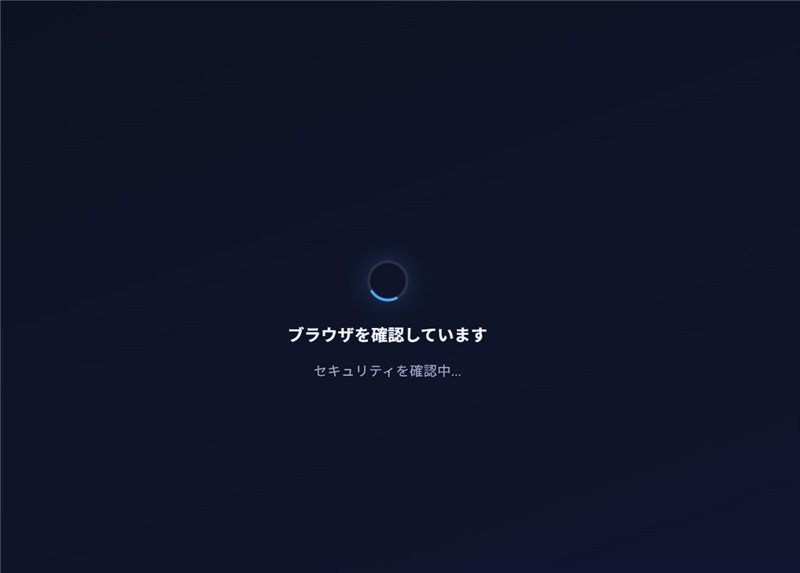
▲PCでリンク先にアクセスすると、まず「ブラウザを確認しています」の画面が表示されました
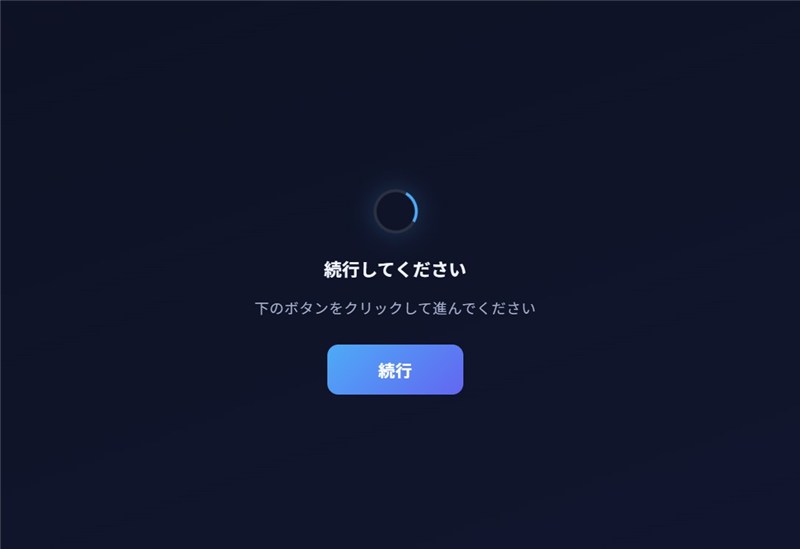
▲続けて、「続行してください」とボタンを押させる画面が出ました
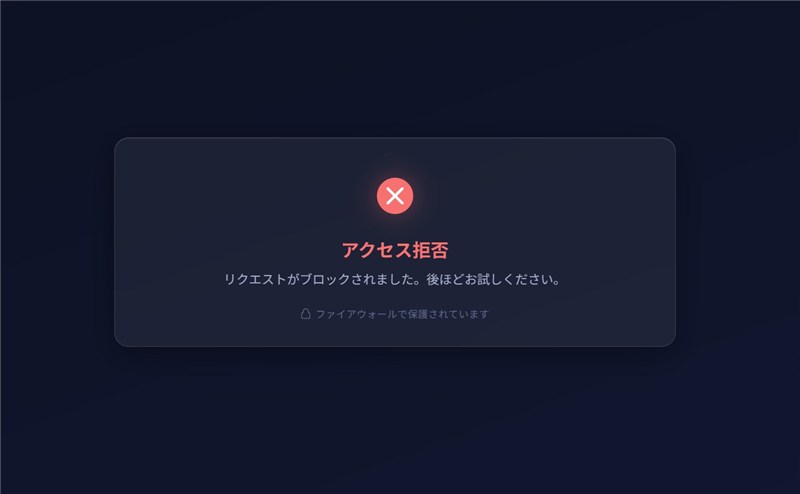
▲最終的に「アクセス拒否」と表示され、偽ページの中身には、たどり着けませんでした
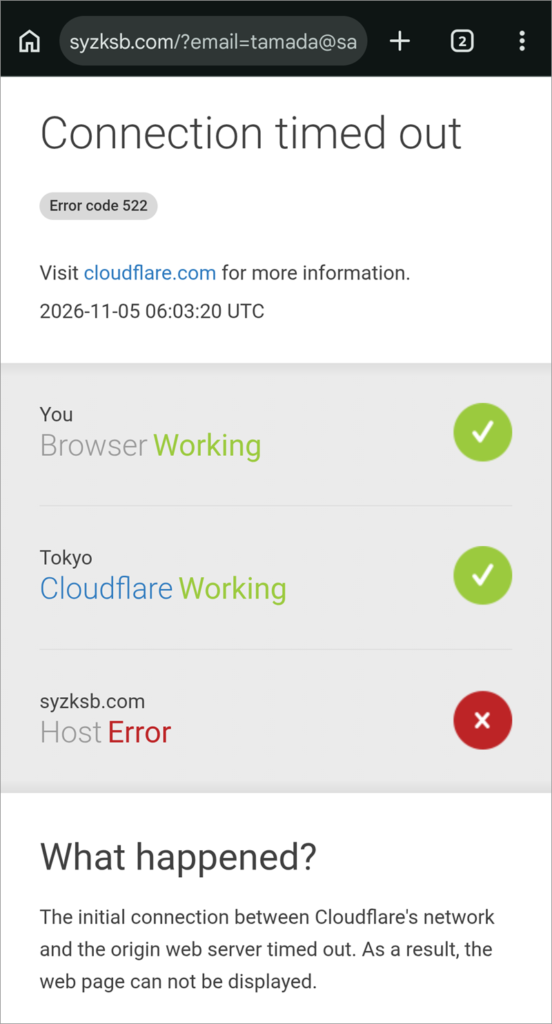
▲スマホでは、Cloudflareの522エラー(奥のサーバーとの接続が時間切れ)が表示されました(アドレスの一部は伏せています)
知っておきたいポイント
- Appleは、アカウントのパスワードなどを共有したり、ウェブサイトに入力したりするよう、求めることはありません。Apple公式のページでも、そう説明されています。
- 同じ公式ページには、メールを受け取ったら「送信元のアドレスが、名乗っている会社と合っているか」「リンクのURLが、本物のサイトと合っているか」を確かめるよう、書かれています。今回は、どちらも合っていませんでした。
- 「本日限定」「23:59まで」と期限を切るのは、考える時間を与えないためです。うれしい話ほど、いったん立ち止まってみてください。
- URLに、あなたのメールアドレスが入っているのは、「このアドレスは生きている」と相手に知らせる意味もあります。開いただけで終わりとは限りません。
届いたとき・入力してしまったときの対処法
届いただけの場合
- ボタンは押さずに削除してください。返信も不要です。
- Apple公式の案内では、Appleを名乗る怪しいメールは reportphishing@apple.com に転送して報告できます。
- 気になる場合は、ご自分でブックマークしたAppleの公式サイトや、設定アプリから、Apple IDの状態を確かめられます。
すでに入力してしまった場合(あなたのせいではありません。気づいた今から動けば大丈夫です)
- Apple IDのパスワードを、すぐに変更してください。同じパスワードを他のサービスで使っている場合は、そちらも変更します。
- 2ファクタ認証(2段階の確認)を設定しておくと安心です。
- 身に覚えのない購入やサインインがないか、確認してください。
- クレジットカード情報を入力してしまった場合は、カード裏面の番号に電話して、状況を伝えてください。
- 不安なときは、警察相談専用電話 #9110 や、消費者ホットライン 188 に相談できます。
公式の注意喚起ページ:
まとめ
1通の中にお問い合わせ番号が5種類、受信者コードも2種類という、ほころびの多いメールでした。それでも、名前の中に見えない文字を入れ、隠しメモを16個も仕込むなど、フィルタを逃れる細工には手が込んでいました。見た目のきれいさは、本物の証拠にはなりません。
迷ったときは、メールのボタンではなく、ご自分で公式サイトや設定画面を開いて確かめてください。この記事が、ご家族やお友だちの「あれ?」を守る一助になればうれしいです。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。