「【American Express】10,000円キャッシュバック|携帯電話料金のお支払いで」はアメックス偽メール|本文はUSJペアチケット
友だちや家族と、次のお休みにテーマパークへ出かける……そんな予定を思い浮かべながら「ペアチケット贈呈」の文字を見つけたら、思わず心が弾んでしまいますよね。11月5日の早朝に、アメリカン・エキスプレス(Amex)を名乗るメールが届いたので、落ち着いて中身を確認してみました。
HEARTLAND-LAB SECURITY RESEARCH
📋 調査レポート:Amex「USJペアチケット贈呈」偽メール
| 危険度 | 緊急性:★★★☆☆(3/5)受け取り期限(2026年11月15日)はありますが、脅すより「うれしい話」で誘うタイプです 偽装精度:★★★★☆(4/5)Amexの画像を使った公式風のデザインで、着地先もAmexのログイン画面風でした |
| 届いた日時 | 2026年11月5日(木)午前5時44分ごろ(日本時間) |
| 件名 | 「【American Express】10,000円キャッシュバック|携帯電話料金のお支払いで」 |
| 差出人の表示 | 「窓口からの自動で通知中のご案内」(日本語として不自然な表示名) |
| 送信元ドメイン | ike.jp(日本のホスティング事業者の管理下にある、2005年登録の古いドメイン) |
| 送信元IP | 182.177.123.255(パキスタン・イスラマバード首都圏の回線) |
| 送信者認証 | SPF:レコードなし/DKIM:署名はあるが、検証結果は確認できず |
| リンク先 | hxxps://aexshorthoord.5om59q.info/2ymmlo/hepe |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠️ このメールは詐欺(フィッシング)メールです
アメリカン・エキスプレスからのお知らせではありません。リンクは開かず、IDやパスワードも入力せず、そっと削除してください。もし開いてしまった方も、この記事の最後に、落ち着いてできる対処法をまとめています。
届いたメールの内容
メールの文面は次のとおりです(読みやすいように並べ直しています)。
【件名】【American Express】10,000円キャッシュバック|携帯電話料金のお支払いで
【差出人の表示】窓口からの自動で通知中のご案内

ユニバーサル・スタジオ・ジャパン
Amex貸切ウィンターナイト
有効期間:お受取完了の翌日 〜 来年3月31日

平素はアメリカン・エキスプレスのカードをご愛顧賜り、厚く御礼申し上げます。
日頃のご利用に感謝の意を込めまして、会員様へ特別なプレゼントとして「ユニバーサル・スタジオ・ジャパン 1デイ・スタジオ・パス(2枚)」を贈呈いたします。

【対象日程について】
本チケットは、お受取完了の翌日より来年3月31日までの有効期間中、いつでもお好きな1日にそのままご利用いただけます。

会員様専用引換コード
5186-1231 -8598

■ ローソンチケット(ローチケ)でのお受け取りについて
※ 会員登録不要:
チケットの発行はローソンチケット(ローチケ)公式サイトにて承ります。ローチケのアカウントをお持ちでない場合でも、「携帯電話番号」と上記の「引換コード」のみでお受け取り手続きが可能です。

1. 下記の「ローソンチケットでチケットを受け取る」ボタンより、ローチケ公式専用ページへアクセスします。
2. 携帯電話番号と上記の引換コードをご入力のうえ、画面の案内に従って受取手続きをお進めください。
3. 受取完了後、画面に表示される電子チケット(二次元コード・2枚)にて、当日そのままパークへご入場いただけます。

[ローソンチケットでチケットを受け取る →]
お受け取り期限:2026年11月15日 23:59 まで

※本特典は、アメリカン・エキスプレスの対象カード会員様限定の特別ご案内です。
※チケットのお受け取り期限を過ぎますと、引換コードが無効となりますのでご注意ください。
※チケットの発行・受取管理業務は株式会社ローソンエンタテインメント(ローソンチケット)が提供いたします。
© American Express International, Inc. All rights reserved.
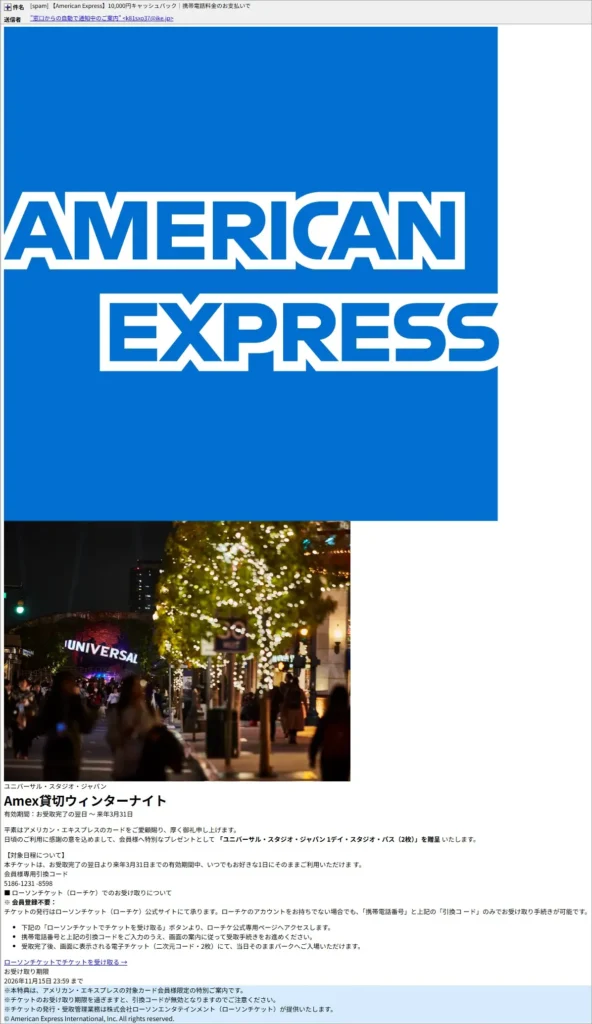
▲実際に届いたメールの画面(幅800px)
送信ルートと偽装の見抜きどころ
メールを詳しく調べると、「本物らしく見せる工夫」と「ほころび」の両方が見えてきました。
| 本文の作り | Amexのロゴや広告画像を、公開されている画像のアドレスから直接読み込んでいます。見た目は本物そっくりに仕上がっています。 |
| 差出人の表示 | 「窓口からの自動で通知中のご案内」という、日本語として不自然な表示名でした。Amexの名前は、表示名には出てきません。 |
| 送信元ドメイン | ike.jp は2005年に登録された、日本のホスティング事業者の管理下にある古いドメインです。使い捨てのドメインとは性質が違い、ドメインの持ち主が送ったとは限らないため、名前を使われた(悪用された)可能性もあります。 |
| 送信元IP | 182.177.123.255 は、パキスタンのイスラマバード首都圏にある回線事業者のIPです(AS17557)。名乗りは日本のドメインなのに、実際の送信元はパキスタンという食い違いがありました。 |
| 送信サーバーの名乗り | ike.jp を名乗っていましたが、これは送る側の自己申告にすぎません。ike.jp 自身のサーバーは日本国内にあり、実際の送信元とは別の場所でした。 |
| 送信者認証 | SPFは「レコードなし」でした。DKIMは署名が付いていますが、検証結果はヘッダーに出ておらず、確認できていません。 |
💡ここで!用語解説
SPF:「このメールは、そのドメインの持ち主が使っているサーバーから送られたものです」と確かめるための仕組みです。身分証のようなもので、「レコードなし」は身分証を用意していない状態を表します。
DKIM:メールに付ける電子的な封印です。ただし、封印が付いていることは「中身が正しい」ことを意味しません。封印を付けた人が誰か、ということを示す仕組みです。
ちなみにこのメール、件名は「携帯電話料金のお支払いで1万円キャッシュバック」なのに、本文は「USJペアチケット贈呈」でした。肝心のキャッシュバックは、どこへ行ってしまったのでしょう。
差出人の表示も「窓口からの自動で通知中」です。窓口なのか自動なのか通知中なのか、どれなのか分かりません。
リンク先を詳しく調べると
🔍 フィッシングサイト詳細解析
着地点:hxxps://aexshorthoord.5om59q.info/2ymmlo/hepe
URLの読み方:URLは「右から」読むのがコツです。持ち主を表すのは 5om59q.info の部分で、手前の aexshorthoord は、Amexを連想させるための飾りにすぎません。
セキュリティソフトの判定:ウイルスバスター クラウドは、このURLを「フィッシング」と判定してブロックしました(下のスクリーンショット)。
画面の流れ:「読み込み中」の画面のあと、アメリカン・エキスプレスの「マイアカウントにログイン」画面そっくりのページが表示されました。ユーザーID、パスワード、アカウントタイプを入力させる作りです。
案内と着地先のちぐはぐ:メールには「ローチケで携帯電話番号と引換コードを入力」と書かれていましたが、実際の着地先はAmexのログイン画面風で、IDとパスワードを狙っています。
表示の切り替え(クローキング):端末などによって表示先が変わる仕組みは、確認されませんでした。
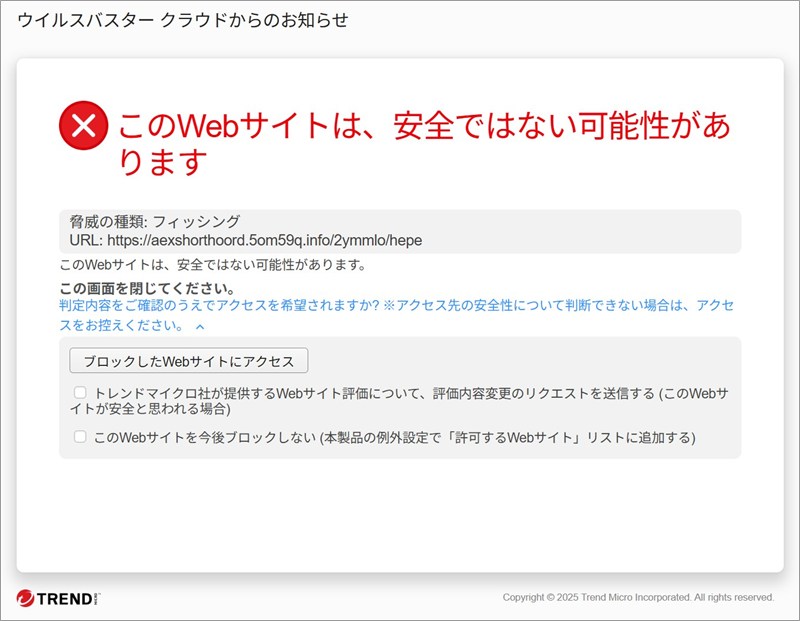
▲ウイルスバスター クラウドは、このリンク先を「フィッシング」と判定してブロックしました
▲リンク先にアクセスすると、まず「読み込み中」の画面が表示されました
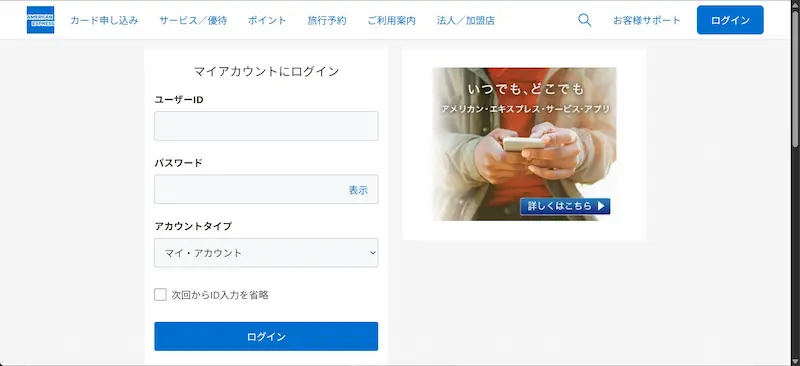
▲そのあとに現れた、アメリカン・エキスプレスのログイン画面そっくりの偽ページ(ユーザーIDとパスワードを入力させる作り)
知っておきたいポイント
- プレゼントの受け取りに、カードのIDとパスワードは要りません。「無料のチケット」なのにログイン情報を求められたら、それが合図です。
- 件名と本文が別の話になっているのは、使い回しの文面である可能性を示しています。うれしい話ほど、いったん立ち止まってみてください。
- ローソンチケットの名前や、引換コードという「それらしい」言葉が使われていますが、ローチケ側も同種の偽メールについて、公式に注意を呼びかけています。
- Amexの公式ページでも、フィッシングで入力したIDとパスワードが使われ、2段階認証が未設定だったためにポイントを不正に交換された例が紹介されています。
届いたとき・入力してしまったときの対処法
届いただけの場合
- リンクは開かずに削除してください。返信も不要です。
- 気になる場合は、公式アプリや、ご自分でブックマークした公式サイトから確認できます。
すでに入力してしまった場合(あなたのせいではありません。気づいた今から動けば大丈夫です)
- Amexのアカウントのパスワードをすぐに変更し、同じパスワードを他のサービスでも使っている場合は、そちらも変更してください。
- 2段階認証が未設定なら、設定しておくと安心です。
- カード会社へ、カード裏面の番号に電話して状況を伝え、利用明細とポイントの交換履歴に身に覚えのないものがないか、確認してください。
- 携帯電話番号を入力してしまった場合は、しばらくの間、不審なSMSや電話に注意してください。
- 不安なときは、警察相談専用電話 #9110 や、消費者ホットライン 188 に相談できます。
公式の注意喚起ページ:
まとめ
件名と本文がちぐはぐな、使い回しの文面でした。しかも、メールの案内とは違い、着地先はAmexのログイン画面そっくりで、IDとパスワードを狙っていました。
迷ったときは、メールのリンクではなく、ご自分で公式アプリや公式サイトを開いて確かめてください。この記事が、ご家族やお友だちの「あれ?」を守る一助になればうれしいです。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。