【重要】お客様情報の漏えい可能性に関するお詫びとお見舞金のご案内|UC-Card偽メールに注意
「お見舞金として5,000円をお支払いします」……そんなメールが届いたら、思わず手が止まってしまいますよね。11月4日の午後、UC-Card(クレディセゾン)を名乗るメールが届いたので、落ち着いて中身を確認してみました。
HEARTLAND-LAB SECURITY RESEARCH
📋 調査レポート:UC-Card「お見舞金5,000円」偽メール
| 危険度 | 緊急性:★★★☆☆(3/5)期限(2026年11月20日)はありますが、強く急かすより「安心させて」誘うタイプです 偽装精度:★★★☆☆(3/5)文面は丁寧ですが、差出人ドメインとリンク先は正規のものとは別物でした |
| 届いた日時 | 2026年11月4日(水)午後4時26分ごろ(日本時間) |
| 件名 | 「【重要】お客様情報の漏えい可能性に関するお詫びとお見舞金のご案内」 |
| 差出人の表示 | 「アットユーネット」(正規サイト風のアドレス表記つき) |
| 実際の送信元ドメイン | jp3.Kfh0uccard.com(正規のドメインとは無関係) |
| 送信元IP | 193.239.154.137(香港のホスティング用IP) |
| 送信者認証 | SPF:レコードなし/DKIM:署名を確認できず |
| リンク先 | hxxps://ww2.uc-co-jp.fffatuoma.com/aRzAvXZc |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠️ このメールは詐欺(フィッシング)メールです
本物のUC-Card・クレディセゾンからのお知らせではありません。リンクは開かず、何も入力せず、そっと削除してください。もしお心当たりがあって不安な方も、この記事の最後に落ち着いてできる対処法をまとめています。
届いたメールの内容
メールの文面は次のとおりです(読みやすいように一部を省略しています)。
平素より【UC-Card】をご利用いただき、誠にありがとうございます。

◆━━━━━━━━━━━━━━━━

このたび、当社システムに対する第三者による不正アクセスにより、一部のお客様情報が漏えいした可能性があることが判明いたしました。お客様には多大なるご心配とご迷惑をおかけしておりますことを、深くお詫び申し上げます。

現在、当社では原因の調査、被害拡大の防止、セキュリティ体制の強化を進めております。また、必要に応じて関係機関への相談・報告を行っております。

本件を受け、ご登録いただいているお客様全員を対象に、お見舞金として5,000円(税込)をお支払いいたします。お受け取りを希望されるお客様は、下記の専用フォームに必要事項をご記入ください。
◆━━━━━━━━━━━━━━━━
▼お見舞金受取フォーム
https://www2.uccard.co.jp/
(※表示は正規サイト風ですが、実際のリンク先は別のサイトです)

■ご記入期限
【2026年11月20日 23:59】まで

ご記入いただく主な項目
・お客様ID
・ご登録メールアドレス
・お名前
・お見舞金のお受取に必要な情報(支払方法に応じた必要事項)
・ご連絡先

■最近アットユーネットに新規ご登録いただいた方へのお知らせ
※ご記入いただいた情報は、本件のお見舞金のお支払いおよび本人確認の目的にのみ使用し、適切に管理いたします。
※期限までにご記入いただけない場合、お見舞金をお支払いできない場合がございます。

お客様にはご不便とご心配をおかけしますが、何卒ご理解とご協力を賜りますようお願い申し上げます。

【メール番号:UC_2611_18】
送信元:株式会社クレディセゾン
(以下、住所、各種案内文、問い合わせ先・配信停止の案内が続きます。省略)
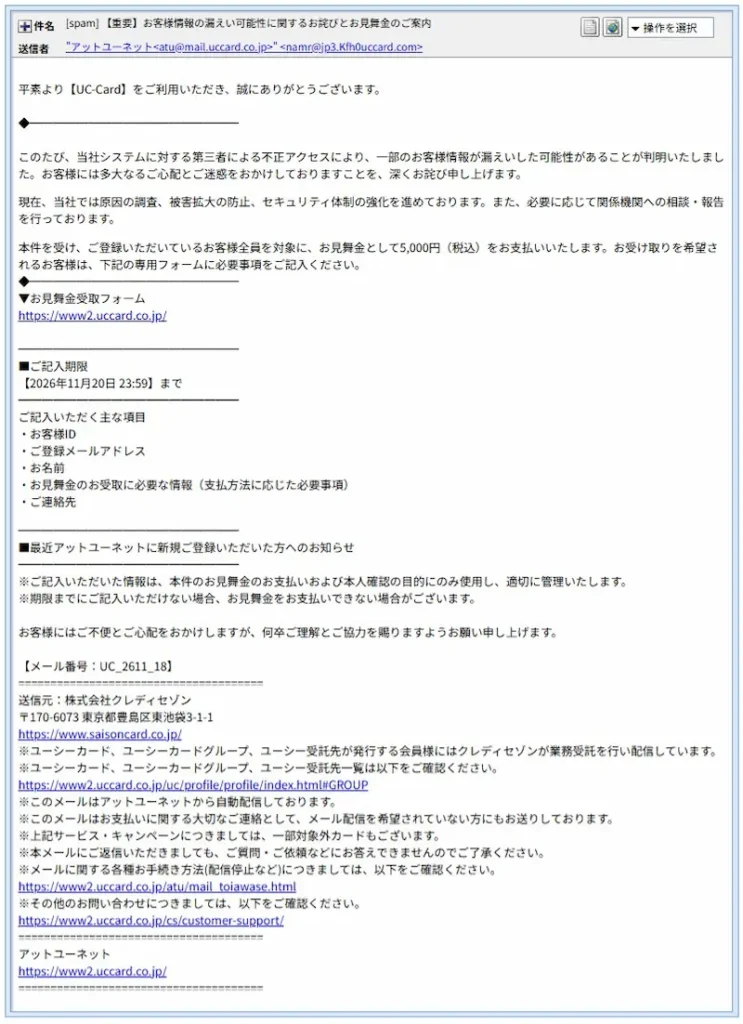
▲実際に届いたメールの画面(幅800px)
送信ルートと偽装の見抜きどころ
メールを詳しく調べると、「本物らしく見せる工夫」と「ほころび」の両方が見えてきました。
| 差出人の表示 | 表示名の中に、正規サイト風のアドレスが書き込まれていました。メールソフトによっては、これが差出人として目立って表示されます。 |
| 実際の送信元 | 実際の送信元は、正規とは別のドメイン(jp3.Kfh0uccard.com)でした。「uccard」の手前に意味のない文字列が付いています。 |
| 送信元IP | 193.239.154.137 は香港(油尖旺)にあるホスティング用のIPです(AS136038)。大手カード会社の正規メールが、こうした海外のホスティング用IPから届くことは一般に考えにくいものです。 |
| 送信サーバーの名乗り | 日本国内の事業者のサーバー名のような名前を名乗っていましたが、これは送る側の自己申告にすぎません。実際のIPは香港で、名乗りと食い違っていました。 |
| 送信者認証 | SPFは「レコードなし」、DKIMも署名を確認できませんでした。 |
💡ここで!用語解説
SPF:「このメールは、そのドメインの持ち主が使っているサーバーから送られたものです」と確かめるための仕組みです。身分証のようなものと考えると分かりやすく、「レコードなし」は身分証を用意していない状態を表します。
DKIM:メールに付ける電子的な封印です。途中で書き換えられていないこと、送り主が本物であることを確かめるのに使います。
ちなみにこのメール、リンクが6か所もあるのに、お問い合わせ先や配信停止の案内まで、すべて同じ1つの入口につながっていました。ずいぶん一本気な作りです。
さらに、「最近アットユーネットに新規ご登録いただいた方へのお知らせ」という見出しの下に、その話とは関係のない注意書きが並んでいました。見出しと中身が合っていない、ほころびのひとつです。
リンク先を詳しく調べると
🔍 フィッシングサイト詳細解析
実際のリンク先:hxxps://ww2.uc-co-jp.fffatuoma.com/aRzAvXZc
URLの読み方:URLは「右から」読むのがコツです。持ち主を表すのは .com の直前の fffatuoma.com で、手前の ww2.uc-co-jp は正規サイトに見せるための飾りです。UC-Cardの正規サイト(uccard.co.jp)とは無関係のドメインでした。
表示と実際の違い:本文には正規サイトのURLが表示されていますが、クリックすると表示と実際のリンク先が違います。6か所のリンクはすべて同じ着地点でした。
表示の切り替え(クローキング):リンク先に接続できず(接続がタイムアウトしました)、端末などによって表示先が変わるかどうかは確認できていません。
入力させようとする情報:お客様ID、メールアドレス、氏名、ご連絡先、そして「お見舞金のお受取に必要な情報」です。最後の項目は、カード番号や口座情報などを指している可能性があります。
補足:リンク先の画面の中身は確認できていません。一方で、セキュリティソフトは危険なサイトと判定しています(下のスクリーンショット)。
セキュリティソフトやブラウザの反応は、次のとおりでした。
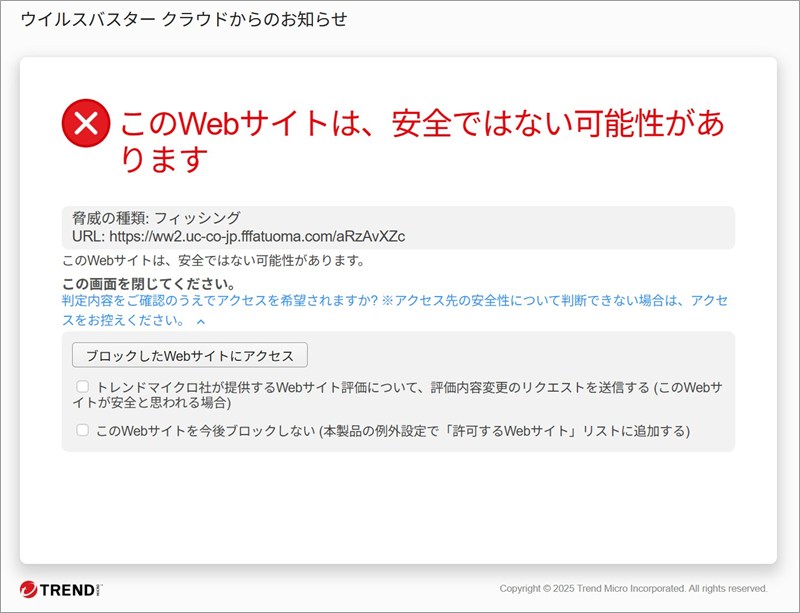
▲ウイルスバスター クラウドは、このリンク先を「フィッシング」と判定してブロックしました
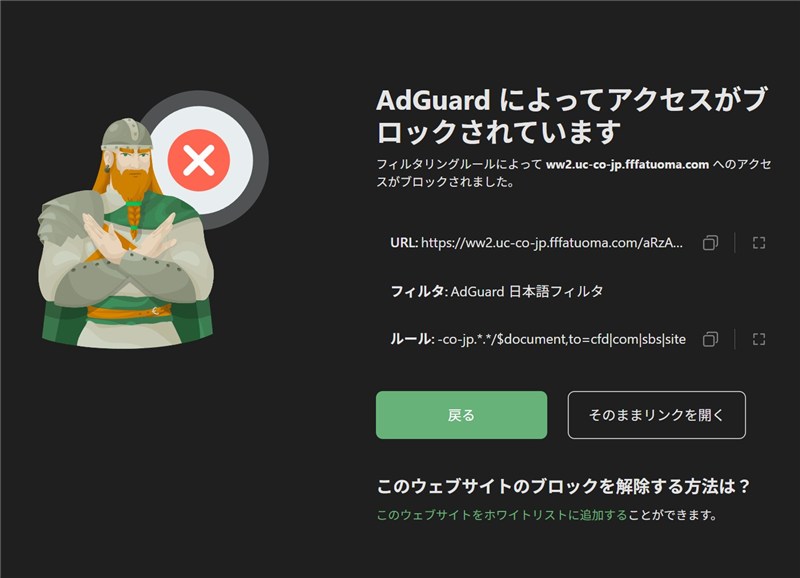
▲AdGuardも、「-co-jp.」を含む偽装風のアドレスを止めるフィルタのルールで、アクセスをブロックしました
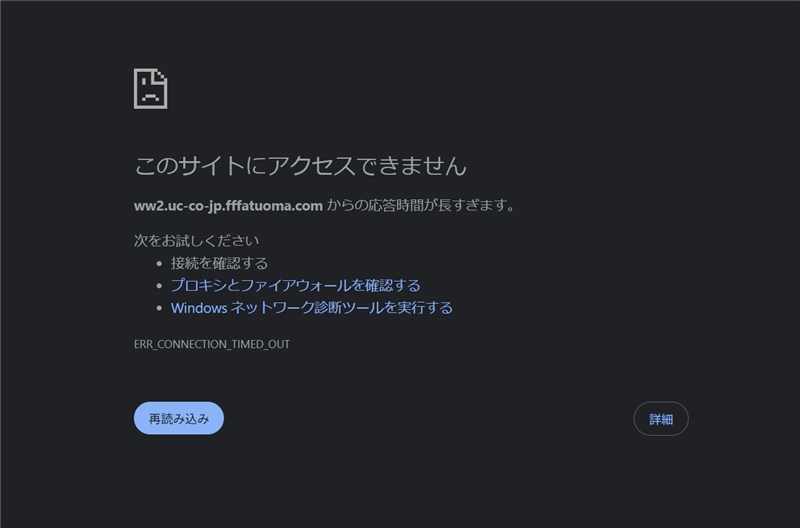
▲ブラウザでは、接続がタイムアウトして(ERR_CONNECTION_TIMED_OUT)画面を表示できませんでした
知っておきたいポイント
- 漏えいのお詫びなのに、個人情報の入力を求めている点が、そもそも矛盾しています。お詫びをする側が、お客様にIDやメールアドレスを改めて書かせることは、普通は考えにくいものです。
- 「お客様全員に5,000円」という、お金の話を先に出して警戒心を解くのは、よくある手口です。うれしい話ほど、いったん立ち止まってみてください。
- 情報漏えいのニュースが続く時期は、その不安につけこむメールが増えます。「本物かも」と感じても、無理はありません。
- 本物のお知らせであっても、確認や手続きは、メールのリンクからではなく、ご自分で公式アプリや公式サイトを開いて行うのが基本です。
届いたとき・入力してしまったときの対処法
届いただけの場合
- リンクは開かずに削除してください。返信も不要です。
- 気になる場合は、カード裏面に書かれた番号や、公式アプリ・公式サイトから、ご自分で確認できます。
すでに入力してしまった場合(あなたのせいではありません。気づいた今から動けば大丈夫です)
- カード会社へ、カード裏面の番号に電話して状況を伝え、カードの停止・再発行を相談してください。
- 同じID・パスワードを他のサービスでも使っている場合は、早めに変更してください。
- 身に覚えのない請求がないか、利用明細をしばらく確認してください。
- 不安なときは、警察相談専用電話 #9110 や、消費者ホットライン 188 に相談できます。
公式の注意喚起ページ(同じクレディセゾンが運営するセゾンカードのページです。UC-Card専用ではありません):
まとめ
「お詫び」と「お見舞金」という、安心させる言葉で誘うメールでした。表示は正規サイト風でも、実際の送信元もリンク先も別のものです。
迷ったときは、メールのリンクではなく、ご自分で公式アプリや公式サイトを開いて確かめてください。この記事が、ご家族やお友だちの「あれ?」を守る一助になればうれしいです。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。