「【実施中】毎週350名様に最大1,000円が当たるキャンペーン(要エントリー)」は偽物!三菱UFJ eスマート証券を騙る詐欺メールの見分け方
水曜の朝、コーヒーを飲みながらスマホをのぞくと、「毎週350名様に最大1,000円が当たる」という件名が目に入る。「ちょっと当たってみたいな」と思うのは、ごく自然なことです。今朝8時37分に届いたこのメールを、詳しく調べてみました。
HEARTLAND-LAB SECURITY RESEARCH
📋 調査レポート:三菱UFJ eスマート証券を装う「当たるキャンペーン」偽メール
| 危険度 | ★★★★☆(4/5)本物そっくりの偽ログイン画面まで用意されています |
|---|---|
| 届いた日時 | 2026年11月4日(水)朝8時37分ごろ(日本時間) |
| 件名 | 「【実施中】毎週350名様に最大1,000円が当たるキャンペーン(要エントリー)」 |
| 名乗り先 | 「三菱UFJ eスマート証券」(表示名のみ。実際のアドレスは別ドメイン) |
| 送信元 | マイクロソフトが管理するクラウド(レンタルサーバー)用のIP(20.126.65.243)。位置はオランダ・アムステルダムと表示されます |
| 認証結果 | SPF:Pass/DKIM署名:あり。ただし、どちらも犯人自身が用意したドメインでの確認で、安全の証明にはなりません |
| 添付ファイル | なし(本文のリンクから偽サイトへ誘導するタイプ) |
| リンク先 | 表示は公式サイト風ですが、実際は別のサイトへ。偽の人間確認画面を経て、偽ログイン画面にたどり着きます |
| メールヘッダー | ※メールヘッダー詳細は個人情報保護のため非掲載 |
結論
このメールは偽物です
リンクは開かず、そのまま削除してください。
届いた偽メールの本文
本物の案内文を、ほぼそのまま写し取った内容です。
件名:【実施中】毎週350名様に最大1,000円が当たるキャンペーン(要エントリー)
差出人表示:三菱UFJ eスマート証券 <noreply@tiw09.kabu-infog[.]cfd>

※ネット証券を狙ったフィッシング詐欺が増加しています。当社を騙るフィッシング詐欺サイト・メール等にご注意ください。(被害に遭わないための対策方法を当社WEBサイトに掲載しておりますのでお役立てください)
※info.kabu.comから配信するメールに関しては、現在、メールから直接ログインを求めることはございません。当社WEBサイト(kabu.com)又はFAQサイト(faq.kabu.com)、YouTube動画などのリンクのみ含まれる場合がございます。
※必ずリンク先が当社サイトドメイン(kabu.com又はfaq.kabu.com)であることを確認のうえ、取引をお願いします。
※すでに本キャンペーンにエントリーがお済みのお客さまにもお送りしている可能性がございます。何卒ご容赦くださいますようお願い申し上げます。
いつも三菱UFJ eスマート証券をご利用いただき誠にありがとうございます。

2026年11月2日(月)~2027年11月6日(金)「三菱UFJ eスマート証券」において「毎週350名様に最大1,000円が当たるキャンペーン」を実施いたします。

hxxps://kabu.com/s/010601a1a0370e10

※一度のエントリーで、エントリー以降の全ての抽選の対象となります。すでに本キャンペーンへエントリー済みの客様につきましては、あらためてお手続きいただく必要はございません。


■お問合せ:お客様サポートセンター
<口座をお持ちのお客さま>
固定・携帯:0120-230-230 / 050で始まるIP電話:03-4221-1222
<口座をお持ちでないお客さま>
固定・携帯:0120-390-390 / 050で始まるIP電話:03-4221-1224

■営業時間:平日午前8時~午後5時(年末年始除く)

■お客様サポートセンターへの電話が繋がりにくい場合
お電話が繋がりにくい場合には、大変お手数ですが、メール(cs@kabu.com)でのお問い合わせをご検討ください。
また、Q&Aよくあるご質問等もご不明な点が解消いただけるかと存じますので、ぜひご活用下さい。

【このメールには返信できません。お問い合わせは下記までお願いします。】
==================================================
発行者 :三菱UFJ eスマート証券株式会社
ホームページ:https://kabu.com
お問い合わせ:cs@kabu.com
※電話番号やメールアドレスなどのお問い合わせ先は、本物の公式案内をそのまま写したものです。
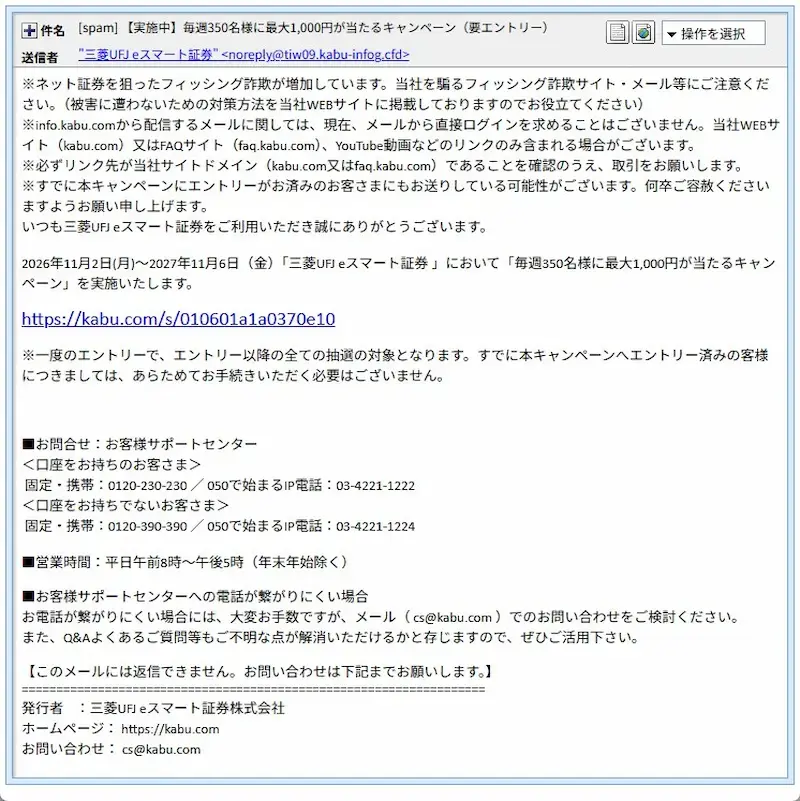
▲ 実際に届いたメールの画面(差出人の表示名だけが「三菱UFJ eスマート証券」)
ちなみに、このメールは冒頭で自分から「フィッシングにご注意ください」と書いています。本物の案内を丸写しした副作用のようで、犯人が自分で警告を出している格好です。
送信ルートと偽装の見抜きどころ
メールの裏側(ヘッダー)を読み解くと、次のことが分かりました。※メールヘッダー詳細は個人情報保護のため非掲載です。
- 差出人名は「三菱UFJ eスマート証券」ですが、実際のアドレスは
noreply@tiw09.kabu-infog[.]cfdでした。公式のドメイン(kabu.com)とは別物で、「kabu」に「info」を足した、それらしく見える名前です。 - 送信元は
20.126.65.243。マイクロソフトのクラウド(レンタルサーバー)で、オランダ・アムステルダムと表示されます。調査サイトでの脅威レベルは「低」ですが、通報の履歴がまだ少ないだけの場合もあり、安全の保証にはなりません。 - 犯人のメールサーバーには、別のIP
209.102.55.65から認証付きで接続していました。アメリカ・ルイジアナ州の企業向け回線と表示されますが、中継や踏み台の可能性もあり、犯人の居場所とは言い切れません。 - 認証は SPF が Pass、DKIM署名もありました。ただし、犯人が自分で用意したドメインでの確認です。
🔍 用語解説:SPF と DKIM
- SPF:「このサーバーからメールを送ってよいか」を確かめる仕組みです。
- DKIM:メールに付ける「封印」のようなもので、途中で書き換えられていないかを確かめます。
どちらも「Pass」と出るのは、犯人が登録したドメインの設定どおりだったという意味で、本物の三菱UFJ eスマート証券から届いたという意味ではありません。
リンクの先をたどると、3つの画面が待っていました
メール本文のリンクは、表示では公式サイトのような hxxps://kabu[.]com/s/… に見えます。ところがHTMLの中身を確認すると、実際の飛び先は全く別のサイト hxxps://shopxina[.]com/guide/… でした。表示と実際の行き先が違うのは、フィッシングの定番の手口です。
この中継サイトのドメインは2025年12月に登録されたもので、ネームサーバーにはCloudflareが使われています。サーバーの所在地は、スイス(ベルン)と推定されます。ただし、調査サイトによって結果が割れており、確定はできません。
① 偽の人間確認画面
最初に出るのは、「サイトへの接続が安全かどうか確認しています」という画面です。「盾のアイコンを2個タップして『確認する』を押してください」と求められます。人間かロボットかを確かめる、よくある確認画面に似せたもので、読者を安心させるための演出と考えられます。
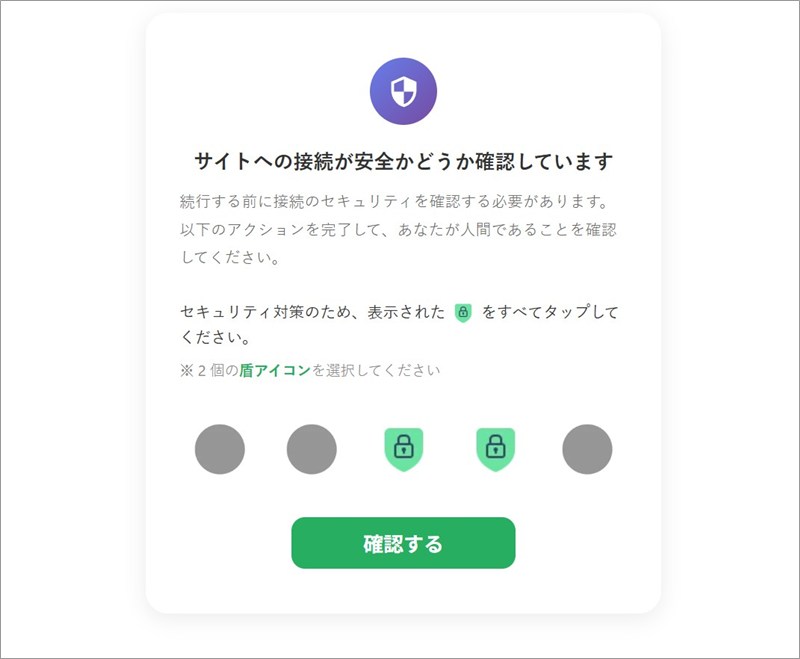
▲ 中継サイトで最初に表示される、偽の人間確認画面
② 読み込み中の画面
確認ボタンを押すと、白い画面に3つの点が表示され、数秒待たされます。この間に、次の画面へ切り替わっていました。
▲ 画面が切り替わるまでの読み込み画面
③ 偽ログイン画面
最後にたどり着くのは、三菱UFJ eスマート証券のログイン画面そっくりの偽サイトです。口座番号(8桁)の入力欄、「次へ」「パスキーでログイン」のボタン、よくある質問のリンク、ページ下の権利表記まで、細かく似せてあります。実際のアドレスは hxxps://lorvenix[.]cfd/Login/#/index で、公式サイトとは無関係です。
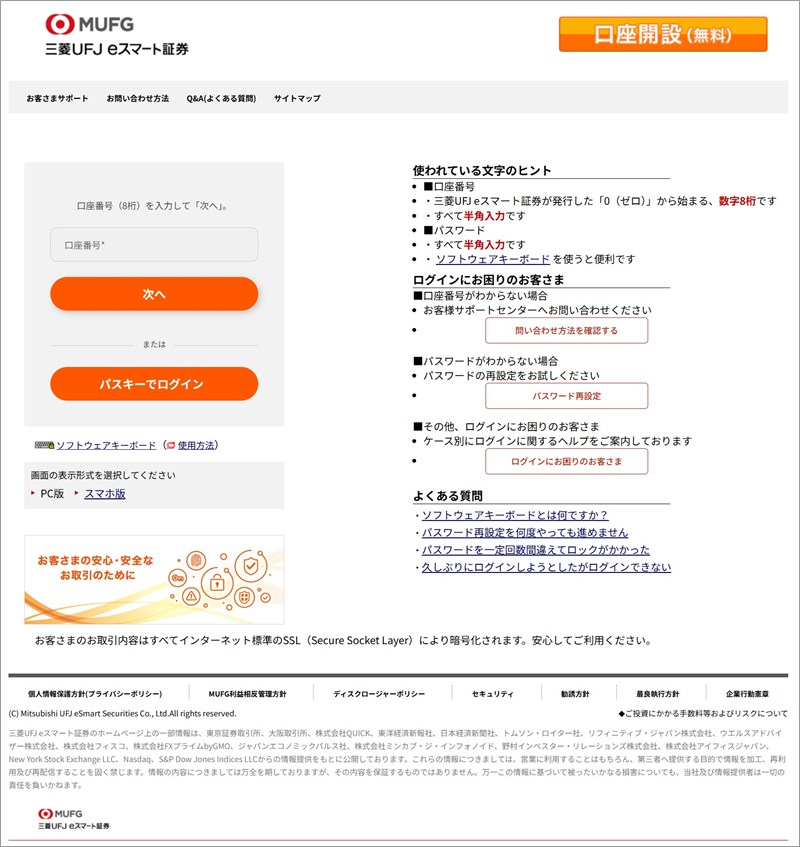
▲ 公式そっくりに作られた偽ログイン画面(当サイトでは入力していません)
ここに入力した口座番号などは犯人の手に渡り、口座の乗っ取りにつながるおそれがあります。なお、当サイトの確認では、端末や環境によって表示が変わる様子(クローキング)は見られませんでした。
知っておきたいポイント
- リンクの文字と、実際の行き先は別のことがあります。パソコンならカーソルを重ねる、スマホなら長押しすると、行き先を確かめられます。
- 「フィッシングにご注意ください」と書いてあっても、安全とは限りません。今回のように、本物の注意書きごと丸写しされていることがあります。
- SPFやDKIMの「Pass」は、本物の証明ではありません。
- 金額が1,000円と小さいと、気軽に開いてしまうものです。狙いは賞金そのものではなく、ログイン情報と考えられます。
届いたとき・入力してしまったときの対処法
- リンクは開かず、メールを削除します。迷惑メールとして報告しておくと、ほかの方の被害を減らせます。
- キャンペーンが気になるときは、公式アプリ、またはブックマークや検索から開いた公式サイトで「キャンペーン」の一覧を確認してください。メール内のリンクからは入らないでください。
- もし偽のログイン画面に入力してしまっても、慌てなくて大丈夫です。精巧に作られているので、誰にでも起こりうることです。すぐに公式サイトに載っている連絡先で証券会社のサポートへ連絡し、パスワードを変更してください。同じパスワードを他で使っている場合は、そちらも変更し、身に覚えのない取引がないか確認します。
- 不安なときは、警察相談専用電話(#9110)にも相談できます。
「当たるかも」と思った気持ちは、ごく自然なものです。
だからこそ、メールのリンクからは入らず、公式アプリや公式サイトから確認する習慣をつけましょう。ご家族やお友だちにも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの事業者・所在地は、IP調査兵団(ip-sc.net)の調査結果を参照しています。位置情報は推定で、実際の所在地とは異なる場合があります。