【三菱UFJ eスマート証券】「お客様のパスワード流出が確認されました」は詐欺メール|口座凍結と焦らせ偽ログインへ
コツコツ積み立てている証券口座が、ある朝いきなり「凍結しました」と言われたら、誰でも心臓がドキッとします。
今朝届いたのは、まさにそんな不安につけ込むメールでした。結論から言うと、三菱UFJ eスマート証券を装った詐欺メール です。リンクは押さずに、削除してください。どこがおかしいのか、順番に見ていきます。
HEARTLAND-LAB ANALYSIS
📋 概要
| 届いた日時 | 2026年11月2日(月)午前8時台 |
| 件名 | 【注意喚起】お客様のパスワード流出が確認されました |
| 名乗り先 | 三菱UFJ eスマート証券を装う |
| 送信元 | オランダのクラウド(IP:51.124.221.254) |
| リンク先 | 「三菱UFJ eスマート証券」そっくりの偽ログイン画面(口座番号を入力させる) |
| 危険度 | ★★★★★ (口座を乗っ取られ、資産に被害が出るおそれ) |
| 結論 | 「口座を緊急凍結した」と焦らせて、偽のログイン画面で登録情報を盗む詐欺(フィッシング) とみられます。リンクは押さないでください。 |
※メールヘッダー詳細は個人情報保護のため非掲載
🚨 このメールは三菱UFJ eスマート証券からのものではありません(偽物です)
本文のリンクは開かず、削除してください。
届いたメールの内容
メールの画面に表示される内容を、そのまま書き起こしました。
件名:【注意喚起】お客様のパスワード流出が確認されました

━━━━━━━━━━━━━━━━━━━━
三菱UFJ eスマート証券
━━━━━━━━━━━━━━━━━━━━

当社を装った不正なフィッシングサイト(不審メールを含む)が多数確認されており、入力されたお客様情報が悪用される不正アクセスの事案が発生しています。

お客様のログイン時のIPアドレスから、異常なアクセスを検知いたしました。お客様の口座パスワードが流出していることを確認いたしましたため、口座を緊急凍結いたしました。

損害の拡大を防ぐため、下記リンクから至急ログインし、パスワードの変更を実施してください。

hxxps://www.kabu.co.jp/update

本人確認のため、三菱UFJ eスマート証券にご登録の内容を入力してください。あわせて、パスワード再設定に必要なワンタイムコードの通知先を入力してください。

ワンタイムコードは、ご登録済みの携帯番号へSMSでお送りします。

━━━━━━━━━━━━━━━━━━━━
【お客様サポートセンター】
■電話番号:0120-230-230(固定・携帯)
(050で始まるIP電話からは、03-4221-1222/有料)
■営業時間:平日 8時~17時
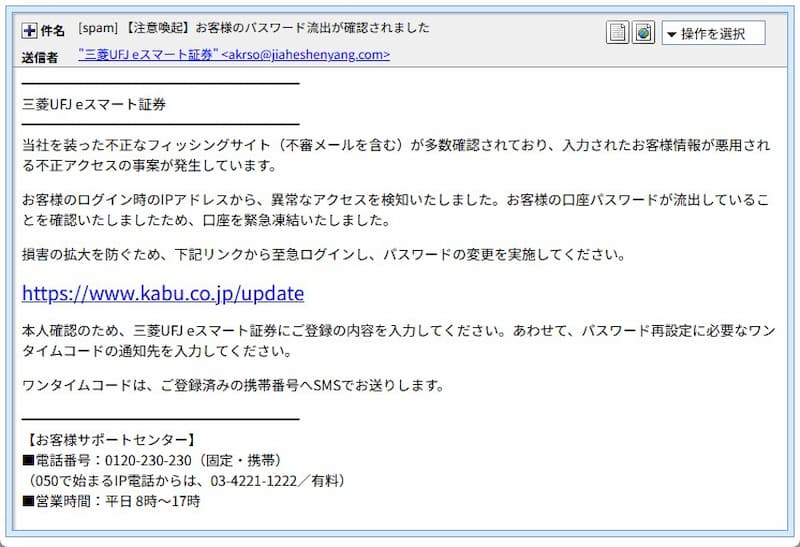
▲ 実際に届いたメールの画面
読んでいて、おかしなところがいくつもあります。まず、このメールは冒頭で「当社を装った不正なフィッシングサイトが多数確認されている」と注意を呼びかけています。フィッシングメールが、フィッシングへの注意を呼びかけている という、なんとも皮肉な構成です。
もうひとつは、話の筋です。「口座を凍結した」と言いながら、「至急ログインして」と急がせています。凍結したはずの口座に、ログインさせるつもりでしょうか。
さらに、リンクの表示は hxxps://www.kabu.co.jp/update ですが、実際の飛び先はまったく別の hxxps://rockinrodizio[.]com/guide/… でした。表示された文字と、行き先が食い違っています。
送信ルートと偽装判定
| 表示名 | 「三菱UFJ eスマート証券」と表示 |
| 差出人のドメイン | jiaheshenyang[.]com(証券会社とは無関係。2025年12月31日に取得されたばかりのドメイン) |
| 送信元IP | 51.124.221.254(オランダ・アムステルダム、Microsoftのクラウド) |
| SPF | pass(ただし、攻撃者自身が用意したドメインでの合格です) |
| DKIM | 署名は付いているが、検証結果の記録がなく確認できず |
| 送信側が記録した接続元 | 182.84.216.24(中国・江西省南昌)。日本の地名を思わせるホスト名が付いていましたが、実際のIPは中国でした |
| 判定 | 三菱UFJ eスマート証券を装った偽メール |
「接続元」の行は、メールを送った側のサーバーが自分で書き残した記録です。攻撃者が用意したサーバーなので、偽の可能性もあります。参考情報として見てください。
※メールヘッダー詳細は個人情報保護のため非掲載
詳しく調べると…ワンタイムコードまで狙っている
このメールは、ただログインさせるだけではありません。登録内容に加えて、「ワンタイムコードの通知先」を入力させようとしています。そして、「コードはSMSで送る」とまで書いています。携帯番号を集めたり、届いたコードも聞き出して、本物のサイトへの不正ログインを突破したりする狙い とみられます。
💡 用語解説
- ワンタイムコード:1回だけ使える、数字の合言葉です。ログインや再設定のとき、SMSなどで届きます。他人に教えると、そのまま悪用されます。
- SPF:メールの送信元IPが、ドメインの持ち主が認めた場所かを確かめる仕組みです。攻撃者が自分のドメインで設定すれば、合格します。
- DKIM:メールに付ける電子的な署名です。署名があっても、それだけで本物とは言えません。
リンク先を調べると…
本当の飛び先 hxxps://rockinrodizio[.]com/guide/… を、安全な環境で確認しました。最初に現れたのは、証券会社のページではなく、次の画面でした。
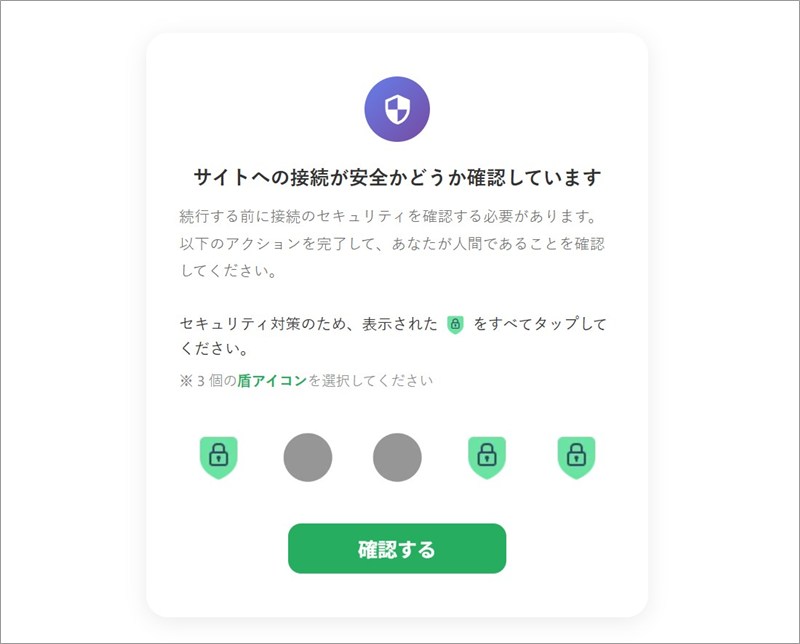
▲ 「サイトへの接続が安全かどうか確認しています」という画面
「あなたが人間であることを確認してください」と、盾のアイコンを3つタップさせる画面です。自動で調べるセキュリティの仕組みを避けるための、関所のような役目とみられます。今回の確認では、見る端末による画面の出し分け(クローキング)は見られませんでした。
確認を終えると、次の画面が表示されました。
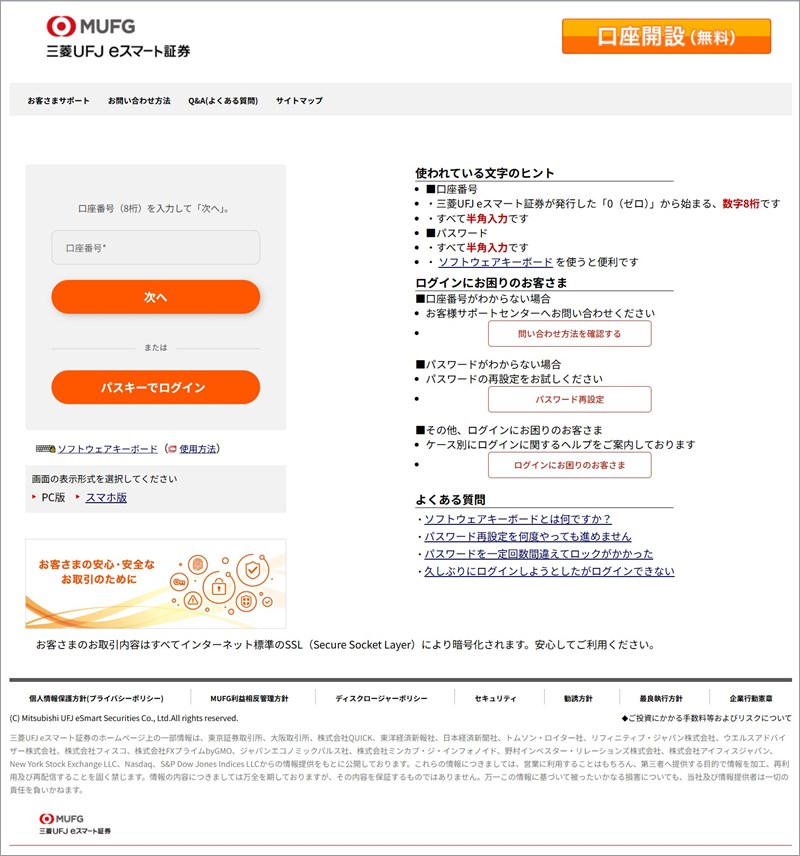
▲ 「三菱UFJ eスマート証券」そっくりの偽ログイン画面
ロゴ、口座番号の入力欄、「パスキーでログイン」のボタン、ヘルプの案内、画面下の注意書きまで、本物のように作られています。しかし、ここに口座番号やパスワードを入力すると、そのまま攻撃者に盗まれます。 見た目では見分けがつかないので、メールのリンクからログインしない、という習慣が一番の守りになります。
ドメインとサーバーの調査
| 対象 | サーバーのIPと場所 | 分かったこと |
jiaheshenyang[.]com(差出人のドメイン) | 9.160.39.68(ベルギー・ブリュッセル) | 2025年12月31日に取得。ウェブサイトの中身はなし |
rockinrodizio[.]com(偽ログイン画面) | 43.167.28.56(日本・東京都渋谷区と表示。別の調査サイトではシンガポール) | 2026年1月12日に取得。メール送信前日の11月1日に登録情報が更新された |
2つのドメインは、どちらも取得から1年未満で、通信を中継するCloudflareの仕組みを利用していました。偽ログイン画面のサーバーは、大手クラウド(Tencent Cloud)上にありました。調査サイトによって所在地の表示が分かれていますが、いずれも、サーバーの置き場所を示すだけで、詐欺を行っている人の居場所とは限りません。
注意点と対処法
- メールのリンクからログインしない。 気になるときは、普段使っているアプリや、ブックマークしておいた公式のログイン画面から確認してください。
- メールに書かれた電話番号やリンクは使わない。 連絡が必要なときは、公式サイトに載っている窓口を自分で探してください。
- もし入力してしまったら、落ち着いて、公式のログイン画面からすぐにパスワードを変更し、証券会社の窓口へ連絡してください。ワンタイムコードまで入力した場合は、特に急いで ください。取引の履歴や出金、登録情報に身に覚えのない変更がないかも確認しましょう。同じパスワードを他のサービスで使っている場合は、そちらも変更してください。
- メールは迷惑メールとして報告し、削除する。 だまされそうになった方を責める必要は、まったくありません。「口座凍結」と言われれば、誰でも慌てます。気づけたこと自体が大きな一歩です。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:IP調査兵団(ip-sc.net)