【補助金の受給決定通知が届いています】補助金ポータルを騙る詐欺メール|偽Google Playから不正アプリをインストールさせる手口
日曜の夕方、家族でのんびりテレビを見ている時間に、スマホがぴこんと鳴る。そこに「受給対象として認定されました」とあれば、ついタップしたくなるのが人情です。
今回届いたのは、まさにそんな気持ちにつけ込むメールでした。結論から言うと、補助金ポータルを装った詐欺メール です。リンクは押さずに、削除してください。ご自身だけでなく、ご両親やおじいさま・おばあさまのスマホにも届いているかもしれません。どこがおかしいのか、順番に見ていきます。
HEARTLAND-LAB ANALYSIS
📋 概要
| 届いた日時 | 2026年11月1日(日)午後5時台 |
| 件名 | 補助金の受給決定通知が届いています |
| 名乗り先 | 「補助金ポータル」を装う(高齢者医療費助成金の通知) |
| 送信元 | 南アフリカのクラウド(IP:20.164.211.39) |
| リンク先 | パソコンではQRコードの画面、スマホでは「Google Play」そっくりの偽ページ(不正アプリを入れさせる) |
| 危険度 | ★★★★★ (スマホに不正アプリを入れられ、情報や口座を狙われるおそれ) |
| 結論 | 「助成金の受給が決まった」と喜ばせて、偽のアプリ配布ページから不正アプリ(APK)をインストールさせる詐欺 とみられます。リンクは押さないでください。 |
※メールヘッダー詳細は個人情報保護のため非掲載
🚨 このメールは補助金ポータルからのものではありません(偽物です)
本文のボタンは押さず、削除してください。
届いたメールの内容
メールの画面に表示される内容を、そのまま書き起こしました。
件名:補助金の受給決定通知が届いています

補助金のおすすめ情報
[補助金ポータルのロゴ画像]

NEW 公募中
受給対象として認定されました
お知らせ番号:2770695

高齢者医療費助成金
#高額療養費 #人間ドック #個人 #無料相談
医療機関の窓口で支払う医療費が一定の額を超えた場合、その超えた分を後日支給する制度です。高齢者の医療費負担を軽減するため、全国で実施されています。

このお知らせの要点
適用条件を満たしていることが確認され、決定通知が発行されました。下部のボタンよりご確認いただけます。

手続きはアプリで完了します。料金はかかりません
数分で設定でき、ご利用中の料金も発生しません。Androidスマートフォンからご利用ください。

[アプリで受給手続きをする]
タップしてアプリをダウンロード(Google Play・無料)

ご不明な点は、アプリ内のお問い合わせフォームよりご連絡ください。

運営:株式会社補助金ポータル
補助金・助成金・給付金の情報をまとめて検索できるポータルサイトです。
※本メールは送信専用アドレスから配信しております。ご返信いただいてもお答えいたしかねます。
※配信の停止は、アプリの通知設定から行えます。
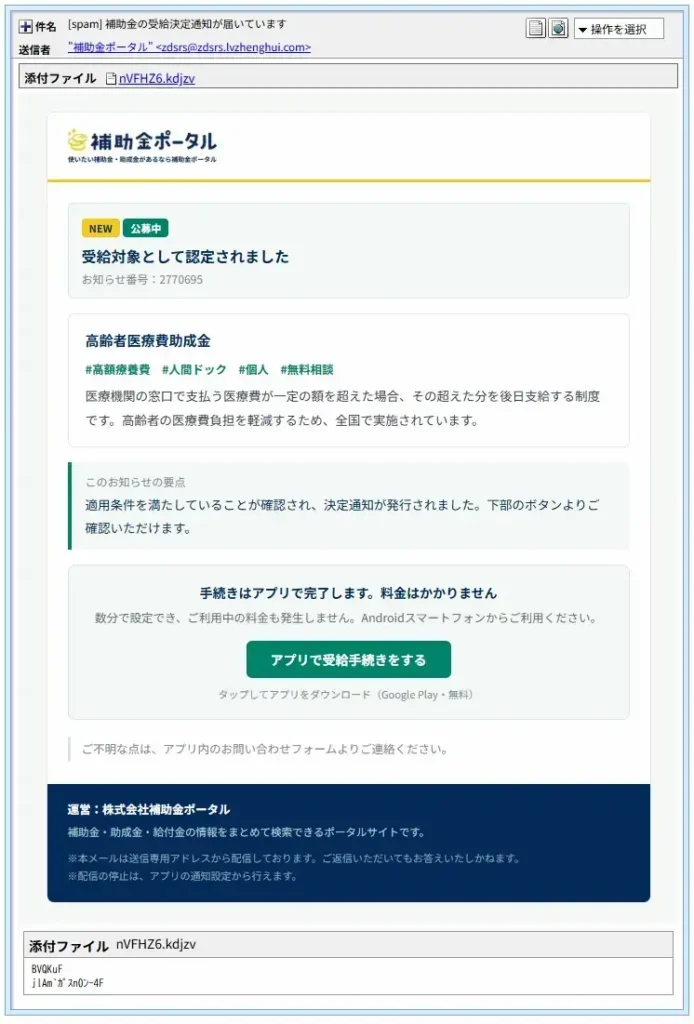
▲ 実際に届いたメールの画面
一見すると、お役所の通知のように落ち着いた作りです。ただ、よく読むと、おかしな点がいくつもあります。
まず、助成金は、自分で申請していないのに、メールで「認定されました」と届くものではありません。次に、手続きの方法が「アプリのインストール」です。本物の助成金の手続きで、メールのボタンから個人のスマホへアプリを入れさせることは、まず考えられません。そして、わざわざ「料金はかかりません」「無料」と繰り返しています。安心させたい気持ちが、逆に透けて見えます。
ボタンの行き先にも、ひとつ仕掛けがありました。リンクの末尾は …/cFQDsRBvcd.ichikawa.jp と、日本の自治体のドメインのように見える文字で終わっています。しかし、これは単なる道順の一部で、実際のドメイン(住所にあたる部分)は sabrinasite[.]com です。
また、メールには、添付ファイルが1つ付いていました。拡張子(ファイル名の最後の「.」以降)が見慣れない .kdjzv だったため、当サイトでは開封・解析していません。皆さんも、開かないでください。
送信ルートと偽装判定
| 表示名 | 「補助金ポータル」と表示(見えない文字を混ぜている) |
| 差出人のドメイン | lvzhenghui[.]com(補助金ポータルとは無関係。ウェブサイトの中身はなし) |
| 送信元IP | 20.164.211.39(南アフリカ・ヨハネスブルグ、Microsoftのクラウド) |
| SPF | pass(ただし、攻撃者自身が用意したドメインでの合格です) |
| DKIM | 署名は付いているが、検証結果の記録がなく確認できず |
| 送信側が記録した接続元 | 3.118.140.234(ドイツ・フランクフルト、Amazonのクラウド)。日本の地名を思わせるホスト名が並んでいましたが、いちばん最初の実際のIPは、ドイツでした |
| メールソフトの名乗り | 「Microsoft Outlook 2021」(イタリア語の設定)と名乗っていた |
| 判定 | 補助金ポータルを装った偽メール |
「接続元」と「メールソフトの名乗り」の行は、メールを送った側のサーバーが自分で書き残した記録です。攻撃者が用意したものなので、偽の可能性もあります。参考情報として見てください。それにしても、日本のお年寄り向けの通知を、イタリア語設定のメールソフトで書くとは、ずいぶんと国際色豊かな「補助金ポータル」です。
※メールヘッダー詳細は個人情報保護のため非掲載
詳しく調べると…見えない文字が混ぜられていた
このメールの件名、差出人名、本文には、画面では見えない文字が混ぜられていました。見つけ方は、次のとおりです。件名や本文を1文字ずつ文字コード(コンピューターが文字に付けている番号)に分解して調べると、「ゼロ幅」と呼ばれる、幅のない文字が出てきました。テキストエディタに貼り付けて、制御文字を表示させても、同じものを確認できます。
| 場所 | 見えない文字の数 |
| 件名(「補助金の受給決定通知が届いています」の途中) | 4個 |
| 差出人の表示名(「補助金ポータル」の途中) | 4個 |
| メールの本文 | 214個 |
「補助金」や「受給」といった言葉の途中に、幅のない文字を挟むと、人の目には普通の言葉でも、機械には別の文字列に見えます。迷惑メールを見つける仕組みの、言葉探しをすり抜けるための細工 とみられます。
💡 用語解説
- APK(エーピーケー):Androidスマホ用のアプリの「ファイル」です。本来は Google Play を通して入れますが、ファイルを直接入れることもできます。その手口が悪用されます。
- 不明なアプリのインストール:Google Play以外から入れたアプリを、許可するかどうかのスマホの設定です。ここを許可してしまうと、不正アプリも入るようになります。
- クローキング:見る人の機器(パソコンかスマホか)などによって、見せる画面を変える手口です。調べる人には何も出さず、狙った相手にだけ偽ページを見せます。
- SPF:メールの送信元IPが、ドメインの持ち主が認めた場所かを確かめる仕組みです。攻撃者が自分のドメインで設定すれば、合格します。
- DKIM:メールに付ける電子的な署名です。署名があっても、それだけで本物とは言えません。
リンク先を調べると…パソコンとスマホで、見える画面が違う
メールのボタンの行き先を、安全な環境で、パソコンとスマホの両方から確認しました。同じボタンなのに、行き着く先は、まったく違いました。
① パソコンの場合:ブロックされ、QRコードの画面へ
パソコンで開くと、ウイルスバスターが、2回続けてブロックしました。1回目は、メールのリンク先 sabrinasite[.]com を「不正プログラム配信」と判定した画面です。
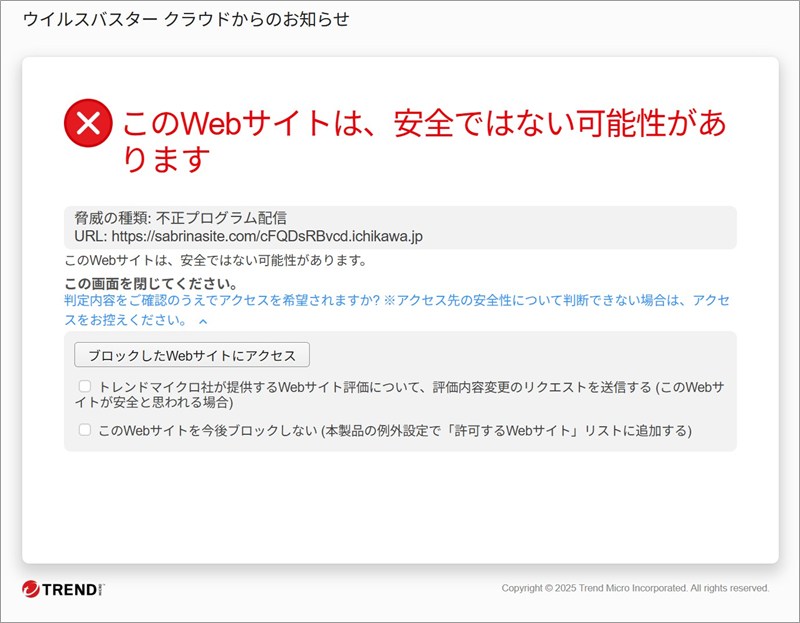
▲ 1回目:メールのリンク先を「不正プログラム配信」としてブロック
2回目は、そこからさらに転送される先の cachedpage-jp[.]com を、「フィッシング」と判定した画面です。
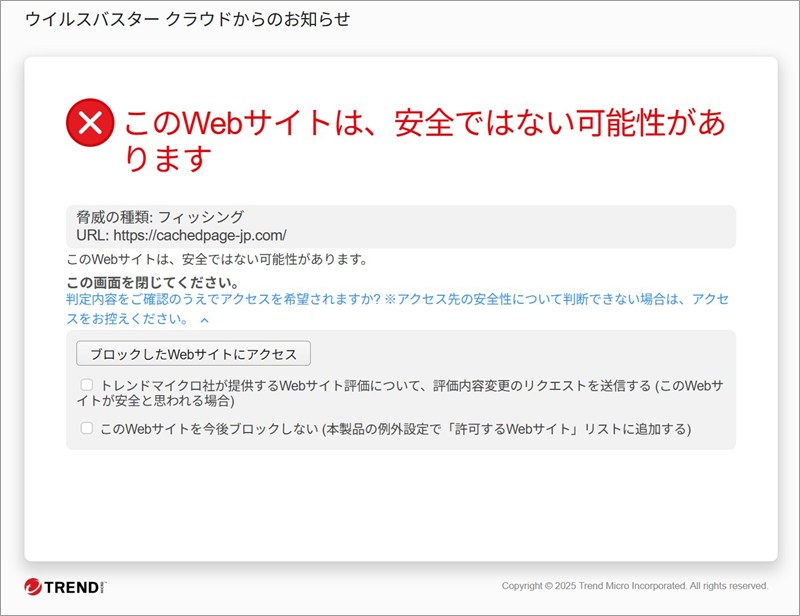
▲ 2回目:転送先を「フィッシング」としてブロック
セキュリティソフトが、2回も止めてくれたわけです。ここで止まるのが、正しい反応です。そのまま進めてみると、次はロボットではないことを確かめる画面が出ました。
▲ 「I’m not a robot」のチェック欄だけが出る画面
セキュリティの調査ロボットを、ふるい落とすための関所とみられます。これを通ると、最後に表示されたのが、次の画面です。
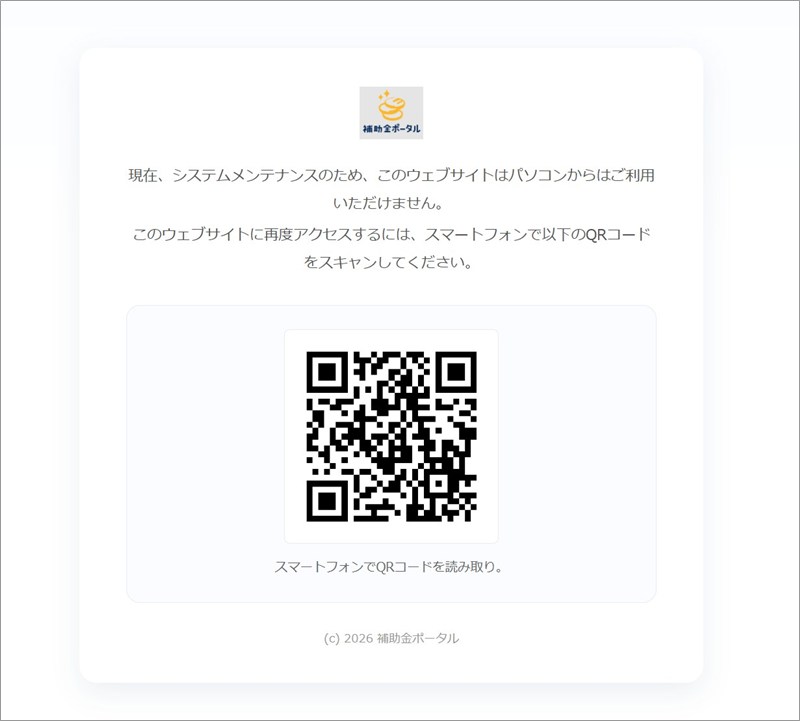
▲ 「パソコンからは利用できません。スマートフォンでQRコードを読み取って」という画面
補助金ポータルのロゴを使って、「システムメンテナンスのため、パソコンからはご利用いただけません」「スマートフォンで以下のQRコードをスキャンしてください」と書かれています。パソコンで見ている人を、スマホへ乗り換えさせるための画面です。なお、QRコードは、読み取っていません。QRコードは、中身が目で見えないため、危険なリンクを隠すのに使われやすい ので、見知らぬ画面のQRコードは読み取らないでください。
② スマホの場合:ブロックされず、偽のGoogle Playページへ
スマホで開くと、どこからもブロックされず、そのまま次のページに着きました。
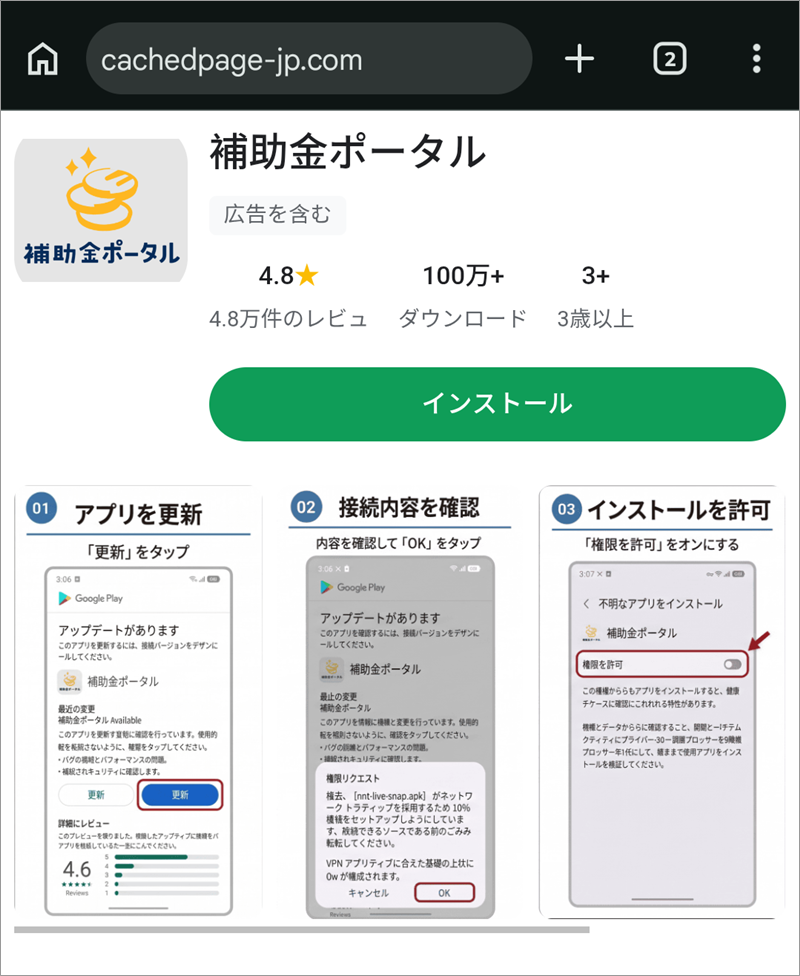
▲ スマホで表示された、Google Playそっくりの偽ページ(アドレスは cachedpage-jp[.]com)
「補助金ポータル」のアプリ名、「4.8★」「100万+ ダウンロード」、緑色の「インストール」ボタンまで、Google Playのアプリ紹介ページにそっくりです。下には、「アプリを更新」「接続内容を確認」「インストールを許可」という、手順のようなスクリーンショットが並んでいます。3つ目では、「権限を許可」をオンにするように、赤い矢印で誘導しています。画像の中には、nnt-live-snap.apk という、アプリのファイル名らしき文字も読み取れます。
ここまで読んで、お気づきかもしれません。この偽ページ、100万以上のダウンロードと、4.8万件のレビューを集めた人気アプリ のはずなのですが、ページのドメインは、取得してわずか2日です(詳しくは次の項目で)。ずいぶんと、足の速い人気者です。
本物のGoogle Playのページのアドレスは、play.google.com です。画像のように、ほかのアドレスで「Google Play」に見えるページは、すべて偽物です。そして、「不明なアプリのインストールを許可」する操作を案内してくる時点で、不正アプリの配布と見て間違いありません。
なお、当サイトの確認では、不正アプリのファイルは入手しておらず、中身を調べてはいません。したがって、どんな悪さをするアプリかは分かりません。ただ、この手の偽アプリは、一般的に、スマホの画面や入力内容、SMSなどを盗み見て、ネットバンキングなどの口座情報を狙うものが多いとされています。
ドメインとサーバーの調査
| 対象 | サーバーのIPと場所 | 分かったこと |
lvzhenghui[.]com(差出人のドメイン) | 66.33.60.66(米国・カリフォルニア州) | 2022年11月7日に取得。ウェブサイトの中身はなし。メール送信の前日、11月1日に登録情報が更新された |
sabrinasite[.]com(メールのボタンの行き先) | 104.21.11.117(Cloudflare経由のため、実際の場所は不明) | 2024年12月4日に取得。ウェブサイトの中身はなし。こちらも11月1日に登録情報が更新された |
cachedpage-jp[.]com(スマホの偽Google Playページ) | 34.97.152.185(日本・大阪、Googleのクラウド) | 2026年10月30日に取得(メールが届く2日前) |
somewhereto-jp[.]com(パソコンのQRコード画面) | 34.97.152.185(上と同じ) | 2026年10月30日に取得。上のドメインと、取得の時刻は約1分半しか違わない |
注目は、下の2つです。登録した会社も、サーバーも、設定も同じで、取得の時刻もほぼ同時でした。同じ犯人が、1つのセットとして作ったものとみられます。また、同じサーバーには、165もの別のサイトが同居していました。IP調査兵団でも、このIPには25件の報告コメントが寄せられていて、すでに、多くの人が疑っていることが分かります。上の「場所」は、サーバーの置き場所を示すだけで、詐欺を行っている人の居場所とは限りません。
注意点と対処法
- メールのボタンは押さず、アプリも入れない。 助成金や給付金の手続きで、メールのボタンからアプリを入れさせることは、ありません。気になるときは、お住まいの市区町村や、制度を所管している窓口へ、自分で調べて問い合わせてください。
- アプリは、Google Playの中で自分で探す。 メールのリンクや、見知らぬ画面から入れるのはやめましょう。Androidの設定で、「不明なアプリのインストール」が、オフになっていることも確かめておくと安心です。
- 見知らぬ画面のQRコードは、読み取らない。 「パソコンは使えない、スマホで読んで」と言われたら、いったん手を止めてください。
- もし入れてしまったら、落ち着いて、まずスマホの通信を切ってください(機内モード)。そのスマホで、銀行やカードのアプリを使うのはやめましょう。暗証番号や、パスワードを、スマホの外で変更する ことが急ぎです。別の機器から、銀行やカード会社へ連絡し、利用状況を確認してください。そのうえで、アプリを削除し、携帯電話会社や、ご家族の力も借りて、スマホの初期化も検討しましょう。困ったときは、消費者ホットライン「188」や、警察の相談専用電話「#9110」にも、相談できます。
- メールは、迷惑メールとして報告し、削除する。 添付ファイルは、開かないでください。だまされそうになった方を責める必要は、まったくありません。「助成金が出る」と言われれば、誰でも期待します。気づけたこと自体が、大きな一歩です。ご家族、特にご高齢の方にも、教えてあげてくださいね。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:IP調査兵団(ip-sc.net)