【社長名入り】「請求書送付のご案内」freee騙りの詐欺メール|適格請求書を装ってZIPをダウンロードさせる手口
11月に入って、最初の月曜日。月初は、請求書があちこちで行き交う、経理担当の方にとっては、少し気ぜわしい時期です。
そんなタイミングを狙って、今朝、こんなメールが届きました。件名には、社長のお名前。中には、受信した会社の名前が入った請求書。結論から言うと、会計サービス「freee」を装った詐欺メール です。ボタンは押さずに、削除してください。どこがおかしいのか、順番に見ていきます。
HEARTLAND-LAB ANALYSIS
📋 概要
| 届いた日時 | 2026年11月2日(月)午前9時台 |
| 件名 | 【(社長の氏名)】請求書送付のご案内 |
| 名乗り先 | 「freee請求書」を装う(適格請求書=インボイスの案内) |
| 送信元 | 香港のサーバー(IP:194.126.202.109) |
| リンク先 | PDFに見せかけた「ZIPファイル」をダウンロードさせる |
| 危険度 | ★★★★☆ (開くと、パソコンがウイルスに感染するおそれ) |
| 結論 | 会社の名前と社長の名前を入れた偽の請求書で、不正なファイルをダウンロードさせる詐欺 とみられます。ボタンは押さないでください。 |
※メールヘッダー詳細は個人情報保護のため非掲載
🚨 このメールは freee からのものではありません(偽物です)
本文のボタンは押さず、削除してください。
届いたメールの内容
メールの画面に表示される内容を、書き起こしました。会社名、社長のお名前、登録番号は、伏せています。
件名:【(社長の氏名)】請求書送付のご案内
送信者:freee請求書 <noreply@freee.co.jp>(表示のみ)

適格請求書(インボイス)
2026年11月分
請求書番号:INV-20261102
発行日:2026年11月02日

発行事業者  (受信した会社の名前)
登録番号   T●●●●●●●●●●●●●
宛先     お取引先 御中
取引年月日  2026年11月02日
税込合計金額 5,500円

※請求書の詳細につきましては、下記の「請求明細書(PDF)をダウンロード」ボタンよりご確認ください。ダウンロード後、請求内容および金額をご確認くださいますようお願いいたします。

[適格請求書(PDF)をダウンロード]
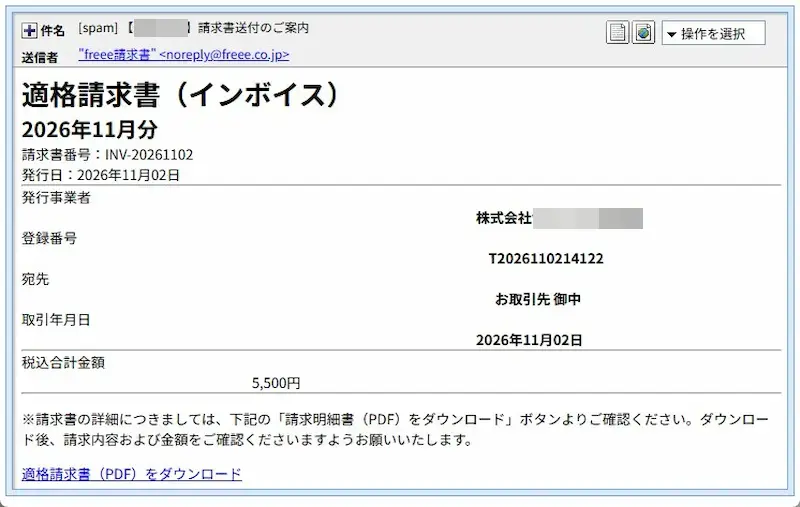
▲ 実際に届いたメールの画面(会社名・お名前などにモザイク処理をしています)
金額は、5,500円。「これくらいなら、確認してから払えばいいか」と、つい思ってしまう、絶妙な金額です。しかし、よく見ると、おかしなところがいくつもあります。
- 「発行事業者」が、受信した会社自身になっている。 請求書を出す側のはずの欄に、受け取った側の会社名が入っています。しかも、宛先は「お取引先 御中」。自分の会社が、自分の会社に請求していることになります。攻撃者の、記入欄の取り違えとみられます。
- 登録番号が、日付そのまま。 適格請求書の登録番号は「T」のあとに13桁の数字が続きますが、このメールの番号は、請求書番号と同じ「今日の日付(20261102)」から始まっています。つくり物の可能性が高いとみています。本物かどうかは、国税庁の「適格請求書発行事業者公表サイト」で、確認できます。
- 本文とボタンの名前が、食い違っている。 本文は「請求明細書(PDF)をダウンロード」と書いているのに、ボタンは「適格請求書(PDF)をダウンロード」です。
- 件名に、社長のお名前。 会社のホームページなどの公開情報から、集めたものとみられます。「社長の名前なら、無視できない」という、心理を突いています。
送信ルートと偽装判定
| 表示名と、表示アドレス | 「freee請求書」<noreply@freee[.]co[.]jp>と表示(見せかけ) |
| 実際の送信元ドメイン | pastorprayerteam[.]com(freeeとは無関係。名前は「牧師の祈りのチーム」で、請求書とも無関係に見える) |
| 送信元IP | 194.126.202.109(香港、レンタルサーバーなどのホスティング事業者) |
| SPF | pass(ただし、攻撃者自身のドメインでの合格です) |
| DKIM | 署名なし(正規のサービスからのメールなら、通常は付いているもの) |
| 返信先(Reply-To) | ceo@president-co[.]jp(送信元とも、freeeとも別のアドレス。このドメインは、IPアドレスを調べても判別できませんでした) |
| 送信側が記録した接続元 | sella[.]info と名乗る 47.238.210.81(香港、Alibabaのクラウド) |
| 判定 | freeeを装った偽メール |
「接続元」の行は、メールを送った側のサーバーが自分で書き残した記録です。攻撃者が用意したものなので、偽の可能性もあります。参考情報として見てください。
※メールヘッダー詳細は個人情報保護のため非掲載
詳しく調べると…返信先が、もうひとつ用意されていた
目を引くのは、返信先(Reply-To)です。メールに返信すると、表示された「freee」のアドレスではなく、別の「CEO」宛てのアドレスに届く仕組みになっています。つまり、請求書だけではなく、「確認のために返信した人」と、やりとりを始めるための仕掛け が、あらかじめ用意されているとみられます。念のため、返信もしないでください。
さらに、このメールの作りには、使い回しの跡がありました。メールの画面にはまったく見えませんが、ソースを確認すると、HTMLのタイトルが「適格請求書|サンプル」のままでした。また、文字だけで表示する版(テキスト版)の先頭には、見た目を決めるためのコード(CSS)が、そのまま丸ごと出ていました。本物のサービスなら、まず起きない失敗です。
💡 用語解説
- 適格請求書(インボイス):消費税の仕組みで使う、決まった様式の請求書です。「T」で始まる登録番号が載っていて、経理の方なら、日常的に目にします。そこを、狙われました。
- 二重拡張子:「請求書.PDF.zip」のように、ファイル名の最後に、複数の種類が並ぶ名前です。前半の「.PDF」で、PDFに見せかけていますが、本当の種類は、最後の「.zip」です。
- Reply-To(返信先):メールに返信したときに届く、宛先の設定です。差出人の表示とは別のアドレスにできます。
- SPF:メールの送信元IPが、ドメインの持ち主が認めた場所かを確かめる仕組みです。攻撃者が自分のドメインで設定すれば、合格します。
- DKIM:メールに付ける電子的な署名です。このメールには、署名がありませんでした。
リンク先を調べると…PDFのふりをしたZIPファイル
メールのボタンの行き先を、安全な環境で確認しました。パソコンとスマホで、見える画面が変わること(クローキング)は、ありませんでした。画面は表示されず、すぐに、ファイルの保存を求められます。
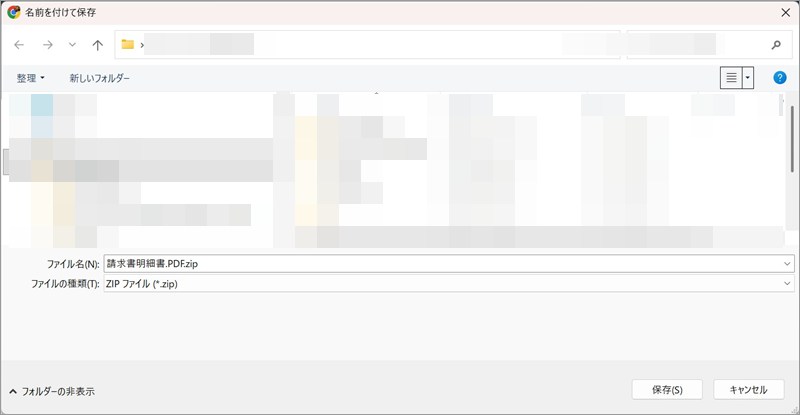
▲ 保存を求められた画面。ファイル名は「請求書明細書.PDF.zip」
ファイル名は「請求書明細書.PDF.zip」でした。「請求書」で信用させて、「.PDF」で安心させておいて、本当の種類は、最後の「.zip」です。ZIPは、複数のファイルをひとつにまとめる形式で、中に、不正なプログラムが入っていても、保存した時点では、見えません。 ボタンの文言は「PDFをダウンロード」でしたが、PDFのファイルが、出てくることはありません。
当サイトでは、保存画面で止めており、ファイルの中身は、開いていません。したがって、どんな不正なプログラムが入っているかは、分かりません。ただ、請求書を装うZIPは、パソコンに入り込んで、保存された情報や、入力した内容を盗むものによく使われます。
ドメインとサーバーの調査
| 対象 | サーバーのIPと場所 | 分かったこと |
pastorprayerteam[.]com(差出人のドメイン) | 194.126.202.109(香港) | ホスティング事業者のサーバー(HDTIDC)。IP調査兵団の脅威レベルは「低」 |
sella[.]info(中継の名乗り) | 47.238.210.81(香港) | Alibabaのクラウド。ホスティング用のIP |
profilessalonanddayspa[.]com(ボタンの行き先) | 54.168.18.248(日本・東京都) | Amazonのクラウド(AWS)上。請求書とは関係のない、サロン風の名前。乗っ取られたサイトか、使い捨てのドメインとみられる |
president-co[.]jp(返信先) | IPアドレスが判別できず | サイトとしては、使われていない可能性 |
送信元は香港、ボタンの行き先は日本のAWS、と、場所がばらばらです。ただ、「場所」は、サーバーの置き場所を示すだけで、詐欺を行っている人の居場所とは限りません。ドメインの取得日などの登録情報は、確認できていません。
注意点と対処法
- 請求書は、メールのボタンから見ない。 本当に取引のある相手なら、取引先へ直接、電話などで確認してください。会計ソフトを使っている場合は、メールのリンクではなく、いつものログイン画面から、自分で 開いて確認してください。
- ZIPは開かない。名前の最後を見る。 「PDF」と書いてあっても、最後が「.zip」や「.exe」なら、PDFではありません。
- 返信しない。 「確認のために」と返信しても、攻撃者に、アドレスが生きていることを教えるだけです。
- もし開いてしまったら、落ち着いて、まずネットワークを切ってください(LANケーブルを抜く、Wi-Fiを切る)。そのうえで、会社のIT担当や、情報システムの窓口へ、すぐに連絡してください。そのパソコンで、パスワードの変更や、ネットバンキングの操作をしないで ください。変更は、別の機器から行います。個人の場合は、警察の相談専用電話「#9110」にも、相談できます。
- 社内で、共有する。 同じメールが、経理や総務の複数の方に、届いている可能性があります。だまされそうになった方を責める必要は、まったくありません。社長の名前が入っていれば、誰でも、手が止まります。気づけたこと自体が、大きな一歩です。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:IP調査兵団(ip-sc.net)