「お引落とし日のお知らせ」はイオンカード偽メール|440円の手数料で焦らせる手口と偽ログイン画面を解説
月が替わると、カードの引き落とし日が気になりませんか? 「口座にお金は足りているかな」と、つい通知を開いてしまう方も多いと思います。今回は、そんな気持ちにつけ込む、イオンカードを装ったメールです。
先に結論をお伝えします。「お引落とし日のお知らせ」という件名のこのメールは、詐欺メール(フィッシング)です。メールの中のリンクは押さず、削除してください。
HEARTLAND-LAB ANALYSIS
📋 概要
| 届いた日時 | 2026年10月31日(土)昼ごろ |
| 件名 | お引落とし日のお知らせ |
| 名乗り先 | イオンフィナンシャルサービス株式会社(イオンカードを装う) |
| 送信元 | 香港のクラウド(IP:45.142.154.34) |
| リンク先 | 「AEON CARD」そっくりの偽ログイン画面(AEON Pay IDとパスワードを入力させる) |
| 危険度 | ★★★★☆ (IDとパスワードを直接盗まれる) |
| 結論 | 「手数料がかかる」と焦らせて、偽のログイン画面でIDとパスワードを盗む詐欺(フィッシング)とみられます。リンクは押さないでください。 |
🔍 ヘッダー解析情報
| 送信元IP(確定) | 45.142.154.34(香港・九龍) |
| SPF | Permerror(送信ドメイン側の記録に不備があり、判定できず) |
| DKIM | 署名なし |
| HELO名 | c202610300881067.local(パソコンの初期設定のような名前) |
| 差出人ドメイン | イオンとは無関係の、国内の別の企業を思わせるドメイン(当サイトでは伏せています) |
| 添付ファイル | なし |
※メールヘッダー詳細は個人情報保護のため非掲載
🚨 これは偽物のメールです
イオンカードからのお知らせではありません。リンクには触れず、そのまま削除してください。
どんなメールだった?(本文の再現)
メールの本文は、とても長いものでした。リボ払いやキャッシングの説明まで書かれていて、いかにも「本物の案内」に見える作りです。主な部分を再現します(長い説明の部分は省略しました)。
いつもイオンマークのカードをご愛顧いただきありがとうございます。

お引落とし日が近づいてまいりましたので、お知らせいたします。

次回お引落とし日:2026年11月10日(火)
※2026年11月09日(月)までにお引落口座へご準備ください。

※すでに口座へのご準備がお済みの方、またはご入金済みの方へは、行き違いのご案内となりますが、ご了承ください。
※2026年11月10日(火)までにご入金が確認できず払込用紙を送付させていただいた場合、1回あたり440円(税込)を事務手数料として翌月にご請求させていただきますのでご了承ください。

▼ご利用明細の確認はこちら▼
当社ホームページへログイン

■2026年6月ご請求分のリボ変更を希望される方へ
2026年6月23日(火)ご請求分のAEON Payアプリ・当社ホームページ・自動音声応答サービスからのリボ変更受付はすでに終了しておりますが、以下【1】〜【6】に同意いただける方は下記受付窓口にお支払額調整のご相談を承ります。
(以下、リボ変更の注意事項が続く)

■下記窓口でのリボ変更受付期限:2026年11月10日(月)まで
▼リボ変更受付窓口 ※上記期間中の専用窓口になります▼
(営業時間 9:00〜19:00/年末年始を除く/ナビダイヤル・有料)

■ネットキャッシングについて
(インターネットからの振込サービスの説明が続く)

配信番号:MA-R2026-0144-Q

■お問い合わせ先
<イオンフィナンシャルサービス株式会社>

カード発行元:株式会社イオン銀行
業務受託会社:イオンフィナンシャルサービス株式会社

このメールに掲載された内容を許可なく転載することを禁じます。
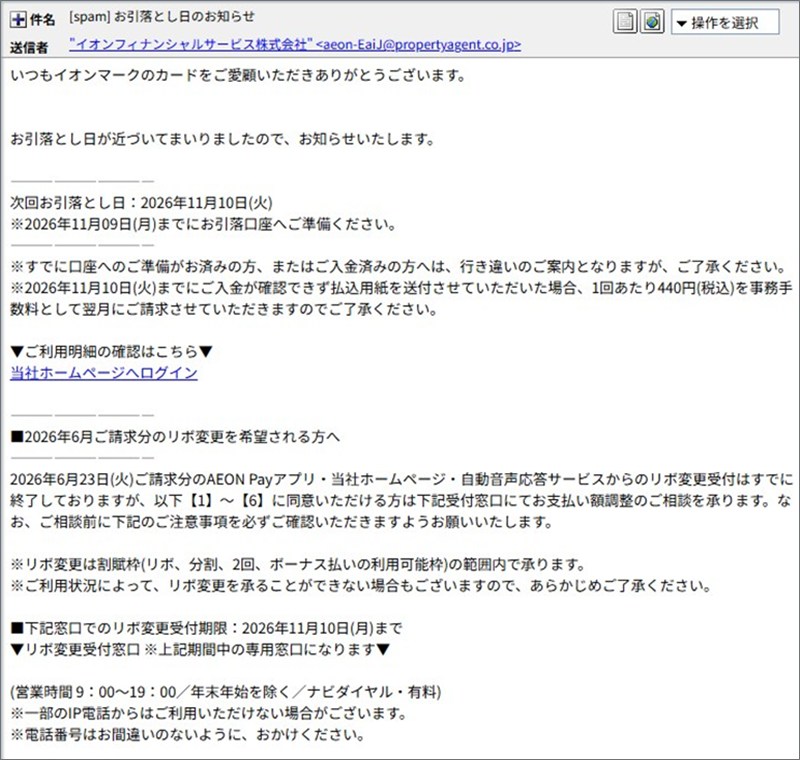
▲ 実際に届いたメールの画面(長い本文が続きます)
読み返すと、気になる点がいくつもあります。
- 「440円の手数料」で焦らせる。「期日までに入金が確認できないと、1回あたり440円(税込)の事務手数料」と書いて、「早く確認しなきゃ」と思わせる狙いです。
- 4か月以上前の日付が残っています。11月のお知らせなのに、「2026年6月ご請求分」「6月23日」の話がそのまま書かれています。本物のメールを、コピーして書き換えた跡とみられます(推測)。
- 曜日のうっかりミス。「2026年11月10日(月)」と書かれた箇所がありますが、11月10日は火曜日です。同じメールの上の方では「(火)」と正しく書かれており、攻撃者の手直しが追いついていませんでした。
- 本物らしく見せる飾り。配信停止やお問い合わせ先の欄には、イオンの配信用に見えるURLが貼ってありました。本物の文面を借りた飾りとみられます。メールで本当に押させたいのは、冒頭の「当社ホームページへログイン」だけです。
どこから送られてきた?(送信ルートと偽装判定)
- 送信元IP:
45.142.154.34。香港・九龍にあるクラウド(回線の種類は「ホスティング」)でした。日本のカード会社の案内が、香港のクラウドから送られてくることはまずありません。 - 差出人のドメイン:表示名は「イオンフィナンシャルサービス株式会社」ですが、アドレスのドメインはイオンとは無関係の別のものでした。名前だけを借りた偽装です。
- SPFとDKIM:SPFは「判定不能(Permerror)」、DKIMは署名なしでした。判定不能は「安全」という意味ではなく、「確かめようがなかった」という意味です。本物のカード会社の案内メールなら、この2つはきちんと整っているのが普通です。
- 送り主のサーバー名:送ってきたサーバーの名前は、パソコンの初期設定のような文字列でした。専用のメール配信システムではなく、手早く用意した環境から送られた様子がうかがえます。
偽装の判定:イオンの名前と文面を使っていますが、送信元もリンク先も、イオンとは無関係です。公式のメールではありません。
※ここで示した国や場所は、回線やクラウド事業者の登録上の目安です。攻撃者本人の居場所を示すものではありません。
※メールヘッダー詳細は個人情報保護のため非掲載
📖 用語解説(むずかしい言葉をやさしく)
SPF・DKIM:「このメールは、名乗った場所から本当に送られたか」「途中で書き換えられていないか」を、受け取る側が確かめる仕組みです。本物の企業のメールは、ここがきちんと整っています。
ドメイン:インターネット上の住所のようなものです。メールアドレスの「@」より後ろの部分や、サイトのアドレスの名前の部分を指します。
セーフブラウジング:Googleが、危険なサイトを見つけてChromeなどで警告してくれる仕組みです。後半で紹介する赤い「危険なサイト」の画面が、これにあたります。
リンク先を詳しく調べると(フィッシングサイト解析)
「当社ホームページへログイン」の実際の飛び先は、次のドメインでした(感染を避けるため、URLの一部を伏せています)。
hxxps://ion-woan[.]fenwangart[.]com/(以下省略)IP:191.124.37.162(香港のクラウド)
このドメイン(fenwangart[.]com)は、2026年1月に登録されたもので、約10か月前のものです。調べた時点では、「このドメインは販売中」という表示も出ていました。イオンとは何の関係もなく、使い捨てにされている可能性があります(推測です)。サイトの名前の前半に「ion」という文字を入れて、本物の名前に似せているのも、よくある手口です。
① セキュリティソフトが警告。調べたところ、ウイルスバスタークラウドが「このWebサイトは、安全ではない可能性があります(脅威の種類:フィッシング)」とブロックしました。
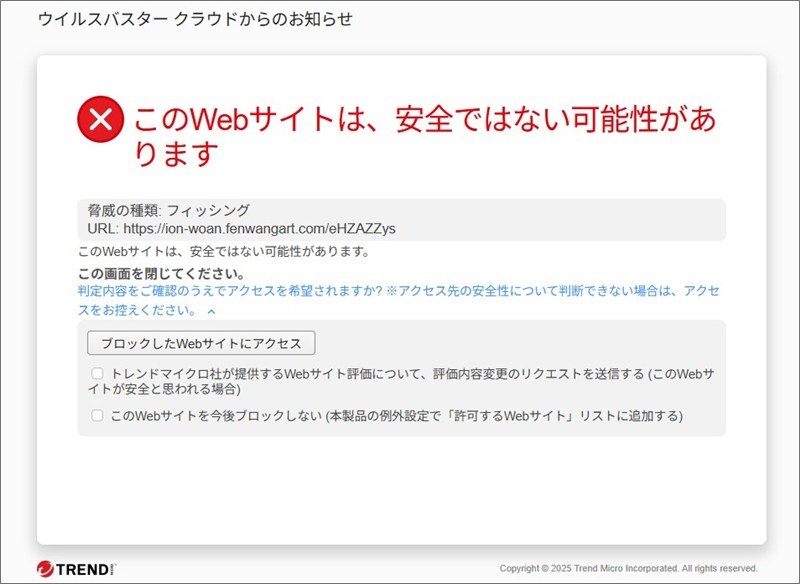
▲ ウイルスバスタークラウドの警告画面。「フィッシング」と判定されました
② Chromeも「危険なサイト」と警告。Chromeでも、赤い背景の「危険なサイト」の画面が出ました。「攻撃者がユーザーを騙して、パスワードやクレジットカード番号などを開示させたりする可能性があります」という説明が書かれています。ふだんの利用では、この画面で足を止めるのが安全です。
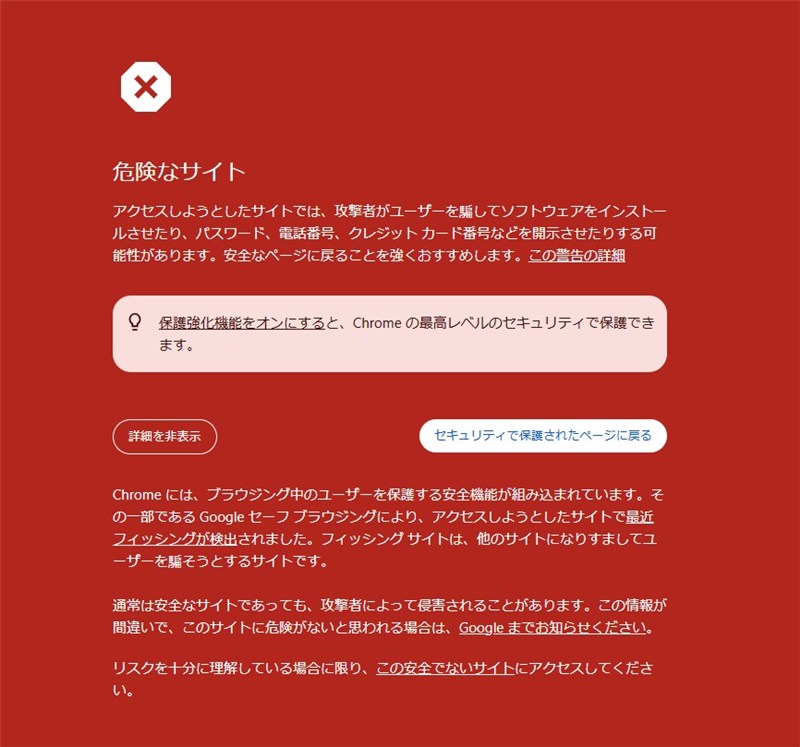
▲ Chromeの警告画面。「最近フィッシングが検出されました」と表示されています
③ 本物そっくりの偽ログイン画面。調査のために、あえて警告を承知で開いた画面が、こちらです。「AEON CARD 暮らしのマネーサイト」そっくりに作られていて、「AEON Pay ID」と「パスワード」の入力欄、ピンク色の「ログイン」ボタン、「チャットで質問する」の案内まで、細かく作り込まれています。ここにIDとパスワードを入れてしまうと、そのまま盗まれます。当サイトでは、何も入力していません。
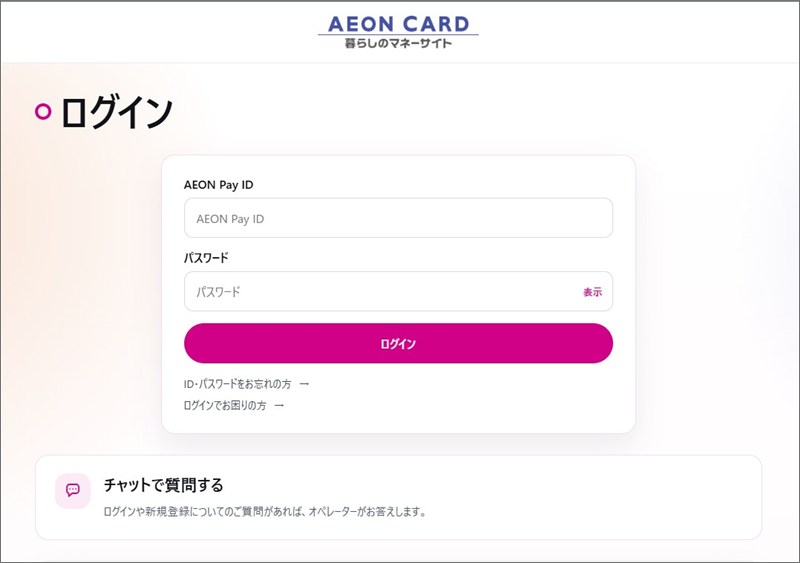
▲ 本物そっくりに作られた偽のログイン画面(AEON Pay IDとパスワードを入力させる)
パソコンとスマホで画面が変わるような出し分けは、確認されませんでした。誰が開いても、同じ偽ログイン画面が表示されたということです。
気をつけること・対処法
- メールの中の「ログイン」リンクは押さないでください。引き落とし日や利用明細を確かめたいときは、公式アプリや、ご自身で登録している会員サイトから確認しましょう。
- 「手数料がかかる」「期限までに」といった文面は、焦らせるための常套手段です。急がされたときほど、一度手を止めてください。
- ブラウザやセキュリティソフトの警告画面が出たら、「戻る」を選んでください。「アクセスする」を押す必要はありません。
- 心配なときは、カードの裏面に書かれた窓口へ、ご自身で電話して確認しましょう。メールに書かれた電話番号は使わないでください。
もし、偽のログイン画面にIDやパスワードを入力してしまったら(責められることではありません。落ち着いて対応しましょう):
- すぐに、カードの裏面に書かれた窓口に連絡して、状況を伝えてください。
- IDとパスワードを、別の安全な端末から変更し、身に覚えのない利用がないか、利用明細を確認してください。同じパスワードを使っている他のサービスも、あわせて変更しましょう。
- 困ったときは、消費者ホットライン「188」、警察相談専用電話「#9110」へご相談ください。
まとめ:「お引落とし日のお知らせ」は、確かめてからでも間に合います
イオンカードを装ったメールは、手数料で焦らせて、偽のログイン画面でIDとパスワードを盗もうとしていました。メールのリンクからはログインせず、公式アプリや窓口で確認してください。身近な人にも、一言知らせてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。