【重要】パスキー認証の必須化について|マネックス証券を騙る偽メール、2日で40通超の波状攻撃
週末をひかえた金曜の朝、メールを開いたら同じ件名がずらっと並んでいた……そんな方も多いのではないでしょうか。今回ご紹介するのは、まさにその「同じ件名の大量メール」です。
結論から言うと、この「パスキー認証の必須化」メールは偽物です。リンクは開かず、記事を読んで安心して見分けてください。
HEARTLAND-LAB INVESTIGATION REPORT
🔍 調査レポート:概要
| 偽装ブランド | マネックス証券 |
| 件名 | 【重要】パスキー認証の必須化について|マネックス証券 |
| 受信日 | 2026年10月30日(金) |
| 手口 | 「パスキー必須化」を口実に、偽のログイン画面へ誘導するフィッシング |
| 届いた数 | 10/29〜10/30の2日間で40通以上(受信一覧で数えられた範囲) |
| 危険度 | ★★★★☆(口座情報を盗まれるおそれ) |
| 表示の出し分け | なし(今回の調査では、見る人によって画面が変わる仕組みは確認されませんでした) |
📋 ヘッダー解析情報
送信元IP:51.124.241.176(オランダ)/SPF:pass(ただし偽装側ドメイン自身の認証)/DKIM:署名あり(検証結果は確認できず)
※メールヘッダー詳細は個人情報保護のため非掲載
⚠️ これはマネックス証券からのメールではありません ⚠️
本文中のリンクは開かないでください
届いた偽メールの内容
本文は次のとおりです(改行・記号は読みやすさのため一部整えています)。「不正アクセスの被害」「実施日は11月3日」「できていない人は使えなくなる」と、不安と期限で急かす構成になっています。
━━━━━━━━━━━━━━
マネックス証券
━━━━━━━━━━━━━━

お客様各位

平素は格別のご高配を賜り、厚く御礼申し上げます。

━━━━━━━━━━━━━━
■ パスキー認証の必須化について
━━━━━━━━━━━━━━

パスキー認証の必須化につきましては、不正アクセスによる被害が確認されたため、お客様の口座をお守りすることを最優先に、2026年11月3日(火)より実施いたします。

急な変更となりますことを、深くお詫び申し上げます。

実施開始日:2026年11月3日(火)

━━━━━━━━━━━━━━
■ パスキー認証の必須化で変わること
━━━━━━━━━━━━━━

1. ログイン方法の変更
パスキー認証が必須となるため、これまでのID・パスワードに加え、パスキーによる認証が必要となります。

2. 未設定の場合の制限
実施開始日以降、パスキー認証が未設定の場合、ログインおよび各種お取引がご利用いただけなくなります。

3. 設定方法
スマートフォン(生体認証対応)での設定を推奨しております。設定は数分で完了します。

━━━━━━━━━━━━━━
■ お客様のパスキー登録状況をご確認ください
━━━━━━━━━━━━━━

お客様のパスキー登録状況につきまして、以下のいずれかをご選択ください。

▼ パスキー登録状況の確認はこちら
https://www.monex.co.jp/update/   ←表示されている文字(実際のリンク先は別のサイト)

■ すでにパスキーを登録済みの方
引き続き、通常どおりご利用いただけます。追加のお手続きは不要です。

■ まだパスキーを登録されていない方
下記の手順に従い、2026年11月3日(火)までにパスキーの登録を完了してください。

登録手順
上記公式サイトにログイン
「セキュリティ設定」メニューを選択
「パスキー認証設定」をクリック
画面の案内に従い、生体認証(指紋・顔認証)を設定
確認完了
※設定完了後、次回ログイン時からパスキー認証が必要となります

━━━━━━━━━━━━━━
■ ご注意事項
━━━━━━━━━━━━━━

・2026年11月3日(火)以降、パスキー未登録の場合、ログインおよび各種お取引がご利用いただけなくなります
・設定は無料です。所要時間は約3分です
・スマートフォン(生体認証対応)での操作を推奨しております
・本メールは送信専用です。ご返信いただいてもお答えできません

━━━━━━━━━━━━━━

ご不明な点は、カスタマーサービスセンターまでお問い合わせください。

マネックス証券株式会社
金融商品取引業者 関東財務局長(金商)第165号
加入協会:日本証券業協会、一般社団法人 金融先物取引業協会

配信停止設定:https://www.monex.co.jp/
管理番号:MNX-PSK-2026-8DGZ
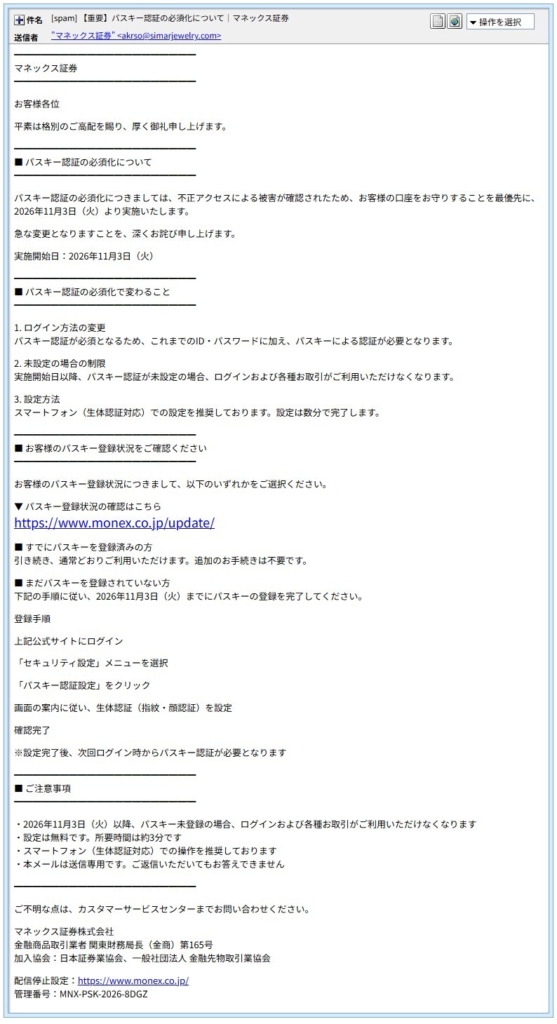
▲ 実際に届いた偽メールの画面(見た目はそれらしく整っています)
注目してほしいのは、次の4点です。
- 「不正アクセスによる被害が確認された」と不安にさせてきます。
- 「2026年11月3日(火)」という期限が付いています。しかもこの日は祝日の「文化の日」です。「急な変更」と言いながら、休みの日を選ぶあたりに、詰めの甘さが見えます。
- 「ログインおよび各種お取引がご利用いただけなくなります」と、使えなくなる怖さで急がせます。
- 「登録済みの方は手続き不要」と書いてあっても、リンクを開かせるのは全員が対象です。「自分は設定済みだから関係ない」と思っても、確認しにいかせる作りになっています。
波状攻撃:2日で40通以上
受信一覧を見ると、件名も送信者の表示名もまったく同じメールが、立て続けに届いていました。30日(金)は朝7時台から8時すぎまでの短い時間だけで約20通、前日の29日(木)にも約20通で、一覧画面で数えられた範囲だけでも合計40通以上です。数分おきに同じメールが届く、まさに波状攻撃です。
1日に何十通も送るほどの熱心さには、ある意味感心してしまいますが、その熱意はぜひ別のことに使ってほしいところです。
送信ルートと偽装の判定
差出人の表示名は「マネックス証券」ですが、実際のメールアドレスのドメインはマネックス証券とは無関係で、宝飾関連と思われる第三者ドメインでした。そのドメインが乗っ取られたか、不正に使われた可能性があります。名前だけを本物に似せた、よくある偽装です。
| 表示名 | マネックス証券 |
| 実際の差出人ドメイン | 宝飾関連と思われる第三者ドメイン(マネックス証券とは無関係) |
| 送信元IP(SPFで確認) | 51.124.241.176Microsoft(AS8075)のホスティング、場所はオランダ(アムステルダム) |
| 認証付きで送ってきた元 | 220.125.207.54Korea Telecom(Kornet)、場所は韓国(城南市)、利用形態は企業向け |
| SPF | pass(偽装側ドメイン自身の認証が通っただけで、本物の証拠ではありません) |
| DKIM | 署名は付いていますが、検証結果は確認できませんでした |
この表で伝えたいのは、「認証が通った=本物」ではないということです。送信元のオランダのサーバーは、第三者ドメインの正規の手続きでメールを送っているだけで、マネックス証券とは関係がありません。また、最初に受け付けた側のホスト名には日本の地名(広島)を思わせる名前が付いていましたが、IPアドレスの実際の場所は韓国でした。ホスト名は自称でき、日本らしく見せる小細工に使われることがあります。
※メールヘッダー詳細は個人情報保護のため非掲載
💡ここで! 用語をやさしく解説
パスキー:パスワードのかわりに、スマホの指紋や顔認証でログインできる新しい仕組みです。本物のパスキーは「正しいサイトでしか使えない」ので、偽サイトに入力して盗まれる心配が少ないのが特長です。今回のメールは、その「安全な仕組み」という良いイメージを悪用しています。
SPF:「このサーバーからこのドメインのメールを送ってよい」と、ドメインの持ち主が登録した許可リストです。passでも、その「ドメインの持ち主」が悪者や乗っ取られた側なら意味がありません。
フィッシングサイト詳細解析
表示されたリンク:https://www.monex.co.jp/update/(本物そっくりの表示)
実際のリンク先(1段目):hxxps://yongbangfdc[.]com/content/xctgvompnu
たどり着いた先(2段目):hxxps://yorvakis[.]cfd/LoginID/#/index
※危険なため、アドレスは非クリック化(hxxps/[.])して表示しています。
表示と実際のリンク先が違うのは、フィッシングメールの典型的な手口です。本文中の「https://www.monex.co.jp/update/」は表示用の文字で、押すと別のドメインに飛ぶようになっていました。
1段目のドメイン yongbangfdc[.]com
- 登録日は2026年1月14日で、約9か月前に取得されたドメインです。ドメイン単体では「Webサイトなし」の状態でした。
- ドメイン登録会社はGname、名前解決はCloudflareです。
- IPアドレスは
104.21.14.245で、Cloudflareのものです。
2段目のドメイン yorvakis[.]cfd
- 登録日は2026年10月29日で、メールの波状攻撃が確認された初日と同じ日に取得された、できたてのドメインです。
- ドメイン登録会社はAceville Pte. Ltd.(DNSPod)、名前解決はCloudflareです。「.cfd」は安く取得できる新しいタイプのドメインです。
- IPアドレスは
104.21.94.97で、こちらもCloudflareのものです。
なお、2つのIPとも調査サイトでは「カナダ(トロント)」と表示されますが、Cloudflareは世界中の拠点から同じアドレスで応答する仕組みのため、この場所は運営者の所在地ではありません。実際の運営場所は、この情報からは分かりません。
Chromeはすでに警告していた
リンク先を開こうとすると、Google Chromeが赤い画面で「危険なサイト」と警告しました。Googleセーフブラウジングが「最近フィッシングが検出されました」と判定した、という意味です。
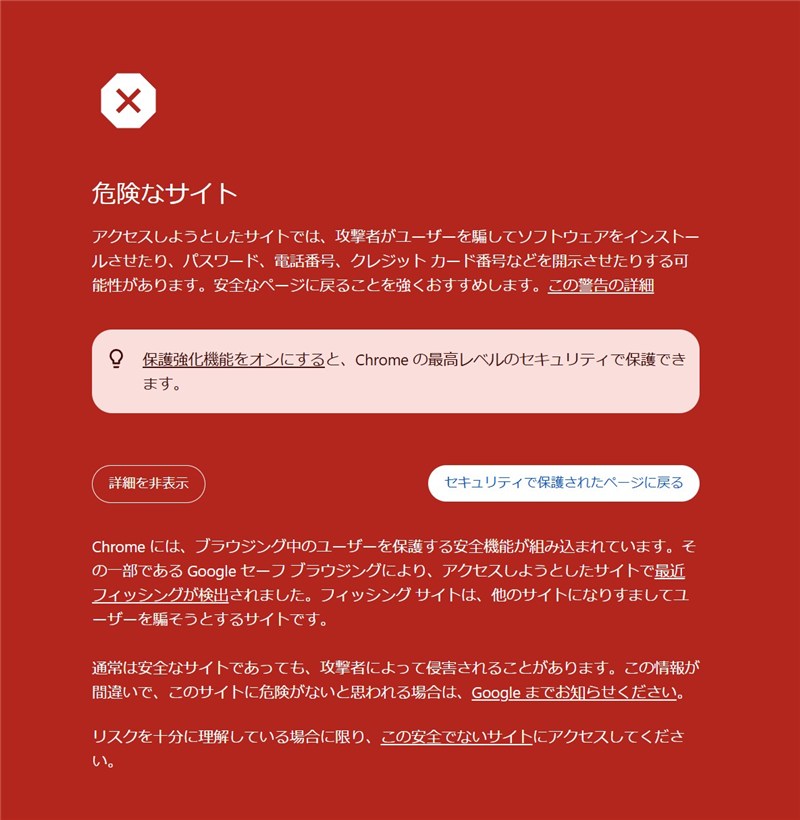
▲ Chromeに表示された「危険なサイト」の警告画面
偽のログイン画面
警告を承知のうえで表示すると、マネックス証券のログイン画面にそっくりなページが現れました。ロゴ、黄色のメニュー、「パスキーでログイン」の緑のボタン、「パスワードでログイン」のリンク、さらに本物のサイトのお知らせやキャンペーン広告まで、見た目はよくできています。アドレスが違うだけで、画面だけでは見分けがつきません。
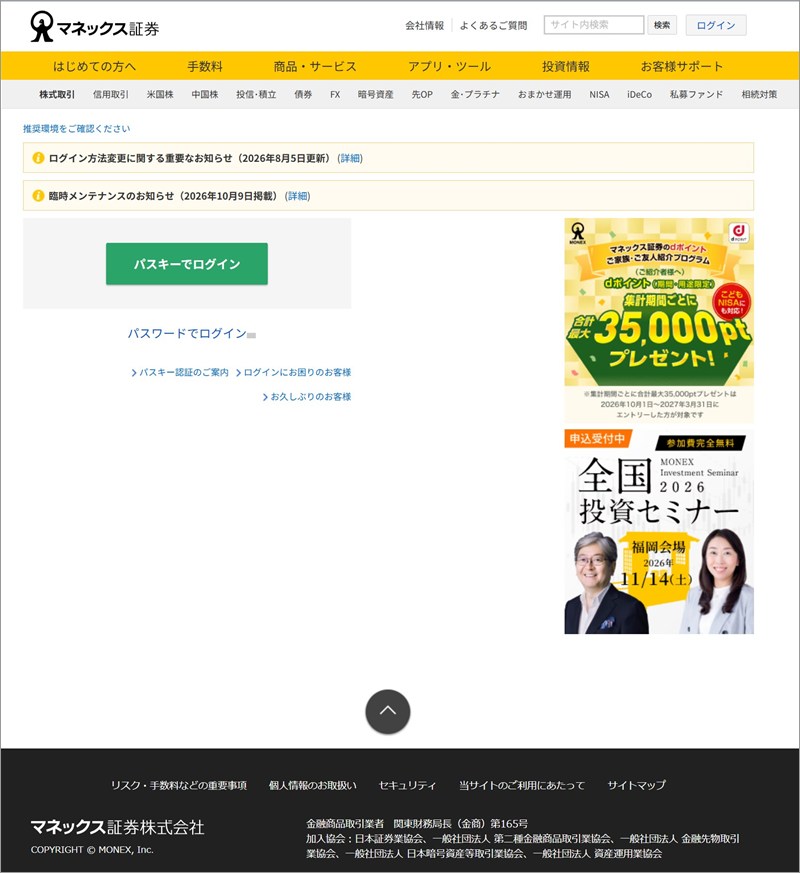
▲ 本物そっくりの偽ログイン画面(調査のため表示のみ確認)
当サイトで確認したのは、この偽ログイン画面の表示までです。IDやパスワードの入力、その先の画面は確認していません。また、今回の調査では、見る人や端末によって表示を出し分ける仕組み(クローキング)は確認されませんでした。
注意点と対処法
- メール内のリンクは開かない。「パスキーの設定が必要」と書かれていても、メールからは進まないでください。
- ご自分のログイン方法の確認や設定をしたいときは、ブックマーク、または公式アプリから入りましょう。
- マネックス証券は公式に「当社ではいかなる場合も電子メールでログインを促すことはありません」と案内しています。メールからログインを促されたら、その時点で偽物と判断して大丈夫です。
- 万一、IDやパスワードを入力してしまった場合は、あわてず、公式サイトを開き直して(メールのリンクは使わず)パスワードを変更し、マネックス証券のサポートに連絡してください。同じパスワードを他のサービスにも使っていたら、そちらも変更をおすすめします。
- 入力していなければ、まずは落ち着いて大丈夫です。ブラウザの画面を閉じて、メールは削除してください。
だまされそうになるのは、あなたの不注意ではありません。期限と不安で急がせるのが、この手口の狙いです。
まとめ
「パスキー認証の必須化」メールは偽物でした。
- 2日で40通以上が届く波状攻撃
- 期限は祝日(11/3)、使えなくなると不安をあおる
- 表示と実際のリンク先が別で、できたてのドメインへ誘導
メールのリンクは開かず、公式アプリやブックマークから確認しましょう。ご家族やお友だちにも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:IP調査兵団(ip-sc.net)