【重要】口座名義の不一致により還付金がお届けできません | e-Taxを騙る詐欺メール、差出人名に細工してスマホだけ偽アプリへ誘導
「お金が戻ってくるはずだったのに、振り込めませんでした」と言われたら、誰でも少し焦ってしまいますよね。今朝届いたのは、まさにその気持ちにつけ込む、国税庁・e-Taxを名乗るメールです。結論からお伝えすると、これは詐欺メールです。落ち着いて、一緒に中身を見ていきましょう。
| 受信日時 | 2026年10月28日 08:06頃 |
| 手口 | 「還付金が口座名義の不一致で振り込めなかった」と不安にさせ、ボタンから偽のe-Taxアプリ配布ページへ誘導する |
| 危険度 | ★★★★☆(4/5) |
| 偽装の手の込み具合 | ★★★★☆(4/5) 差出人名や件名に見えない文字を仕込み、端末によって行き先も変える |
| 送信元IP | 20.78.131.21(日本・大阪府/Microsoftのクラウド。位置情報は目安です) |
| SPF/DKIM | SPF:pass(攻撃者自身のドメインから送信)/DKIM:署名はあるが検証結果は確認できず |
| 誘導先 | hxxps://pfcrz[.]com/topics/nbbn(IP:43.167.19.59/日本・東京のクラウド事業者) |
| 着地点(スマホ) | hxxps://insicdesignszu[.]com/(偽の「e-Tax国税アプリ」ページ) |
| 添付ファイル | OB6AS.pb(拡張子が不審なため、当サイトでは開封・解析していません) |
| ヘッダー解析情報 | ※メールヘッダー詳細は個人情報保護のため非掲載 |
【これは偽物です】国税庁・e-Taxからのお知らせではありません。メール内のボタンは押さず、アプリも入れないでください。
届いたメールの文面
件名は「【 重 要 】口座名義の不一致により還付金がお届けできません」、差出人の表示名は「【国税庁e-Tax】」でした。画面に見える文面をそのまま再現します(不審なドメインは伏せています)。
差出人:【国税庁e-Tax】 <no-reply@redis[.]pfcrz[.]com>
件名:【 重 要 】口座名義の不一致により還付金がお届けできません

【至急】口座名義の不一致により還付金の振込ができません
至急、メッセージボックスをご確認ください。

このメールの要点
還付申告者のお名前と振込先口座の名義が一致しないため、金融機関にて振込が受理されませんでした。正しい口座情報のご登録をお願いいたします。

国税庁でございます。重要なお知らせがございますので、ご確認くださいますようお願い申し上げます。

お客様の還付金について振込処理を実行いたしましたが、申告者名と口座名義が異なるため、金融機関にて振込が完了できませんでした。還付金をお受け取りいただくには、ご本人名義の口座を改めてご登録いただく必要がございます。

口座名義の修正が完了しない限り、還付金の振込は実行されません。速やかにメッセージボックスの案内に従い、お手続きをお願いいたします。
国税庁がメール等で口座番号や暗証番号の入力を求めることは一切ございません。

ご不明な点がございましたら、所轄の税務署までお問い合わせください。

e-Taxアプリのご利用について
アプリを起動し、メッセージボックスより口座情報の修正を行ってください。
[Android版 e-Tax アプリをダウンロード]

国税庁 e-Tax(国税電子申告・納税システム)
※本メールは送信専用です。ご返信いただいてもお答えいたしかねます。
※配信停止はe-Taxの「利用者情報の登録・確認・変更」画面から行えます。
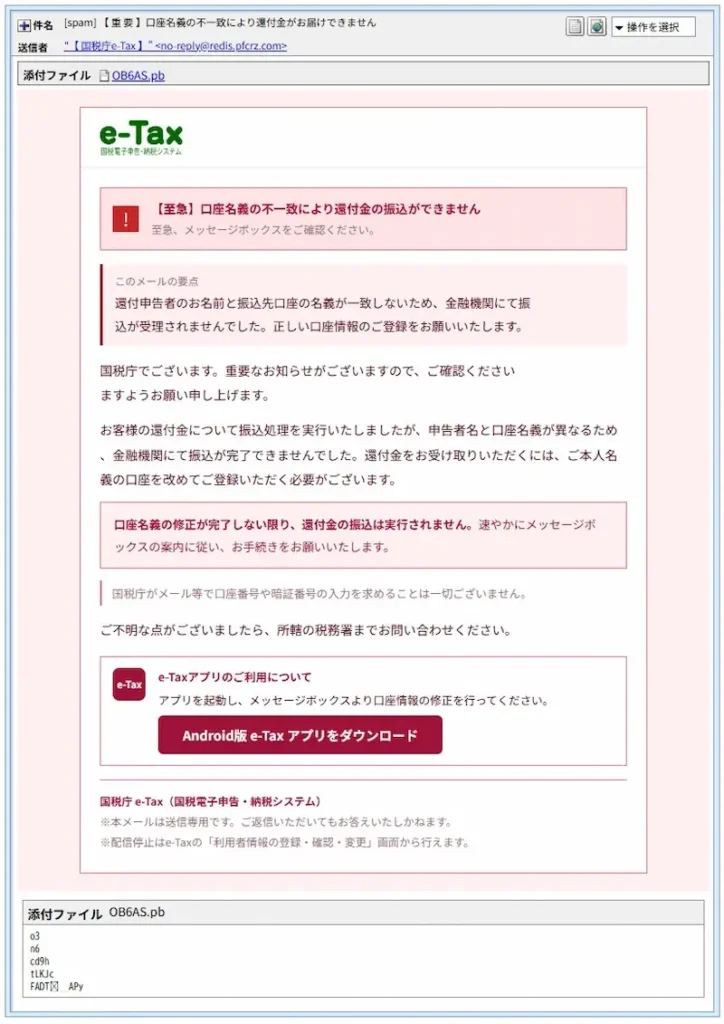
実際に届いたメールの画面(e-Taxのロゴまで似せてあります)
文面の途中に「国税庁がメール等で口座番号や暗証番号の入力を求めることは一切ございません」という一文があります。本物らしく見せるための一言でしょうが、そのすぐ下で「口座情報の修正のためにアプリを入れてください」と迫っていて、自分で書いた注意書きと矛盾しています。詰めが甘いところもあるようです。
ボタンに書かれているのは「Android版 e-Tax アプリをダウンロード」です。国税庁のe-Tax公式サイトも、還付金の受け取りを装ってアプリのインストールを促すメールを、不審なメールの例として挙げています。
送信ルートと偽装の判定
送信元のIPアドレスは 20.78.131.21 で、Microsoftのクラウド上のサーバーでした(位置情報は目安で、大阪府と表示されます)。ホスト名は redis[.]pfcrz[.]com で、メール内のボタンの行き先と同じ親ドメインです。
送信元の確認には、受信側の記録にあるSPF判定のIPを採用しました。そのSPFは「pass」でしたが、これは「そのIPから送ってよいと、ドメインの持ち主が登録していた」という意味にすぎません。攻撃者が自分でドメインを用意して設定すれば、詐欺メールでもpassになります。passだから安全、ではありません。DKIMは署名が付いていましたが、検証結果の記録がなく、判定できませんでした。
誘導先の pfcrz[.]com は、調査時点のWHOIS情報で2025年11月に取得されたドメインでした。登録事業者は中国の会社で、ネームサーバーはCloudflareです。このドメインは「サイトなし」の状態で、ドメイン売買サイトに売り物として出ている表示もありました。使い捨てというより、置き場として確保されたドメインのように見えます。
差出人名と件名に仕込まれた「見えない文字」
詳しく調べると、画面からは分からない細工がありました。
- 差出人名:画面には「【国税庁e-Tax】」と見えますが、実際の文字の並びは「xaT-e庁税国」と逆順で保存されています。そこに、表示の向きを右から左へ強制する特殊な制御文字と、幅のない文字が加えられていて、画面上でだけ正しい向きに見えるようになっていました。
- 件名:「還付金」「お届け」「できません」などの文字の間に、見えない文字が4か所入っていました。
- 本文(テキスト形式):見えない文字が5種類、合計542文字も混ぜてありました。
文字の間に見えない文字が挟まると、「国税庁」「還付金」といった言葉で検索したり、迷惑メールの判定をかけたりしても一致しにくくなります。それを狙った細工と考えられます。
なお、これは当サイトが確認した手順です。メールのソースに書かれた差出人名と件名の符号化部分をプログラムで展開し、制御文字を文字コードの一覧として表示して確認しました。ご自身で試すなら、件名や本文をコピーして、不可視文字を記号や枠で強調表示してくれる機能のあるテキストエディタに貼り付けると、見えない文字が目に見える形で現れることがあります。
ちなみにテキスト版の本文には、Webページ用の記号 ‑ が「e-Tax」の中にそのまま顔を出していました。手間をかけた細工にしては、仕上げが雑です。
不可視文字(ゼロ幅文字):画面に表示されない、幅のない文字です。見た目は同じ文章でも、文字の間に目に見えない文字が挟まっていることがあります。
クローキング:アクセスした人の端末などによって、見せるページを出し分ける仕組みです。今回は、スマホにだけ偽のアプリ配布ページが表示されました。
提供元不明のアプリ:公式のストア以外から入手するアプリのことです。Androidは通常ここからのインストールを制限していて、設定で許可すると入れられるようになります。
フィッシングサイトの詳細解析
ステップ1:メール内のボタン
ボタンのリンク先は hxxps://pfcrz[.]com/topics/nbbn でした。ここで、アクセスした端末によって行き先が分かれます。
ステップ2:パソコンで開くと
パソコンで開くと、ウイルスバスタークラウドの「このWebサイトは、安全ではない可能性があります(脅威の種類:フィッシング)」というブロック画面が表示され、当サイトの確認ではそこから先へ進めませんでした。ブロック画面に出たドメインは、試すたびに insicdesignszu[.]com と suzannejsmithzu[.]com の2種類に分かれました。ブロックされない環境で何が表示されるのかは確認できていません。
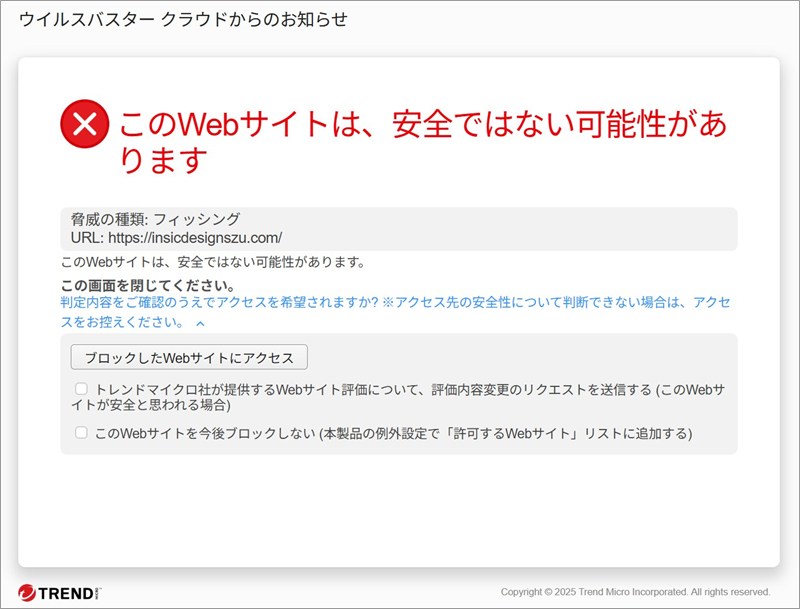
パソコンで開いた場合のブロック画面(1回目)
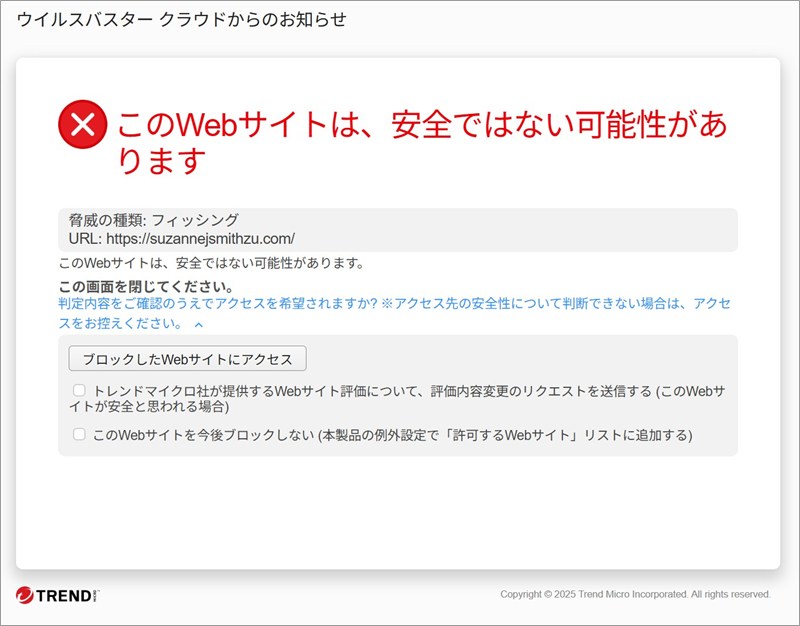
パソコンで開いた場合のブロック画面(別のドメインに振り分けられた例)
ステップ3:スマホ(Android)で開くと
スマホで開くと、insicdesignszu[.]com に着地し、「e-Tax国税アプリ」という名前のGoogle Play風のページが表示されました。評価4.8、ダウンロード50万+、といった数字が並んでいますが、アドレスバーを見ると本物のストアのドメインではありません。これらの表示は見せかけと考えられます。
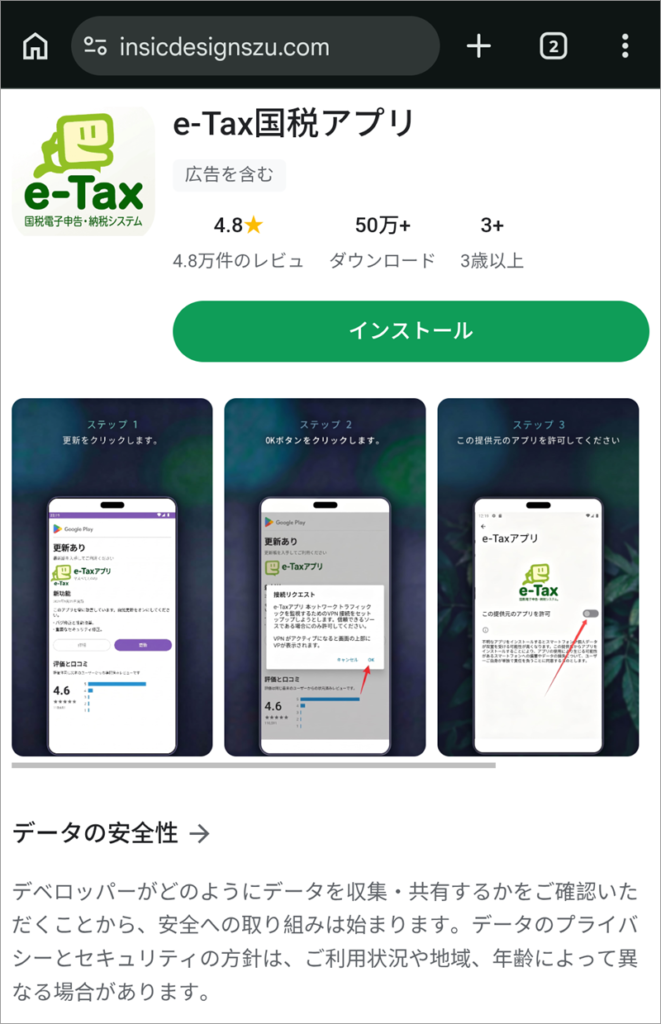
スマホで開いたときの偽アプリ配布ページ(アドレスバーに注目)
ページの下には、3つの手順の画像が並んでいます。「更新をクリックします」「OKボタンをクリックします(VPN接続の許可)」「この提供元のアプリを許可してください」という流れです。つまり、提供元不明のアプリを許可させたうえで、VPN接続まで許可させようとしています。インストール後の動作までは解析していませんが、これは通常のアプリ配布では見かけない手順で、押してしまうとスマホの安全を損なうおそれがあります。
関連する記事(続報)
当サイトの受信箱には、ここ1日あまりで国税庁・e-Taxを名乗る似た件名のメールが100通以上並んでいました。昨日も、同じ偽アプリ誘導の2通を取り上げています。
- ふるさと納税に伴う還付金が確定しました|e-Taxを騙る詐欺メール、ワンストップ特例の言葉で信じさせ、偽アプリへ誘導
- 【税務署からのお知らせ】年末調整の還付金の振込について|e-Taxを騙る詐欺メール、PCはQRコード・スマホは偽アプリのページへ振り分け
件名も差出人の表示名も少しずつ変えながら、行き着く先は同じ「偽のe-Taxアプリ」です。件名が違っても、同じ仕組みの詐欺だと考えて身構えておくと安心です。
注意点と対処法
こうした通知は、お金に関わるだけに、つい開いてしまうものです。気づいた時点で止まれば大丈夫ですので、落ち着いて次のことを確認してください。
- メール内のボタンやリンクはリンクを開かないでください。そのまま削除して大丈夫です。
- メールの案内でアプリをインストールしないでください。Androidで「この提供元のアプリを許可」と出たら、そこで止まってください。
- 還付金が気になるときは、メールではなく、ブックマークや公式サイトから自分でe-Taxを開いて確認してください。国税庁の公式ページでは、正規のe-Taxのメールは決まった送信元アドレス(info@e-tax.nta.go.jp)から届き、本文にURLを載せないのが原則と説明されています。
- もしアプリをインストールしてしまった、情報を入力してしまった場合は、早めに利用中の金融機関やカード会社へ連絡してください。あわせて、消費者ホットライン「188」に相談することもできます。慌てなくて大丈夫です。
公式の注意喚起も、あわせてご確認ください。
「口座名義の不一致で還付金が振り込めない」というメールは、国税庁・e-Taxを騙る詐欺です。ボタンは押さず、アプリも入れず、削除してください。差出人名や件名に見えない文字まで仕込まれていて、画面で見ただけでは本物と見分けにくくなっています。ご家族やお知り合いにも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの所在地情報の参照:ip-sc.net(IP調査兵団)