【アットユーネット】名義・住所・電話番号変更のお申し込みを受け付けました|UCカードを騙る詐欺メール、件名に大量の見えない文字
こんばんは、Heartland-Labです。「名義・住所・電話番号の変更を受け付けました」。こんな通知が、自分で何も手続きをしていないのに届いたら、ドキッとしますよね。今日の午後、UCカードの会員向けサービスを名乗るメールが届きました。
先に結論をお伝えすると、このメールは詐欺です。メール内の「ログイン」のボタンは押さないでください。文面はたった数行ですが、件名には、人の目には見えない文字がぎっしり詰め込まれていました。調べて分かったことを、順番にご紹介します。
Heartland-Lab 専門調査レポート|2026年10月27日時点
「アットユーネットからのお知らせ」は、UCカードの会員向けサービスを騙るフィッシングメール
| 受信日時 | 2026年10月27日 13:55 |
| 手口 | 「名義・住所・電話番号変更の申し込みを受け付けた」と驚かせ、ログインのボタンから偽サイトへ誘導する |
| 危険度 | ★★★★☆(4/5) |
| 偽装の手の込み具合 | ★★★☆☆(3/5) |
| 送信元IP | 196.229.10.228(チュニジア・スファックス県/Orange Tunisie) |
| SPF/DKIM | SPF:ソフトフェイル(失敗扱い)/DKIM:署名はあるが検証結果は確認できず |
| 誘導先 | hxxps://kaidiverse[.]pdyfrn[.]asia/H80AoO(IP:43.165.167.152/日本・東京のクラウド事業者) |
| ヘッダー解析情報 | ※メールヘッダー詳細は個人情報保護のため非掲載 |
⚠ このメールは偽物です。UCカードからのメールではありません
「自分で何も手続きしていないのに、変更を受け付けたと言われた」。この驚きと不安が、押させるための仕掛けです。リンクを押す前に、このページの内容を参考にしてください。
届いた詐欺メール(本文の再現)
検索で見つけやすいよう、本文を再現します。うっかり押してしまわないよう、実際のリンク先のアドレスは「hxxps」「[.]」に置き換えています。なお、件名は、見えない文字を取り除いた状態で書いています。
件名:アットユーネットからのお知らせ
   (実際は、この前後に大量の見えない文字が入っている)
差出人:自動案内メールで発信されるメール

アットユーネットをご利用いただきありがとうございます。
名義・住所・電話番号変更のお申し込みを受け付けました。

ログインはこちらから。

[ https://atunet.uccard.co.jp/UCPc/login ]
(ボタンに表示されている文字。実際のリンク先は
 hxxps://kaidiverse[.]pdyfrn[.]asia/H80AoO)

・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・
※このメールは「アットユーネット!」から自動配信しております。
※本メールにご返信いただきましても、ご質問・ご依頼などにお答えできませんので、あらかじめご了承ください。
※メールに関する各種お手続き方法につきましては、以下をご確認ください。
 http://www2.uccard.co.jp/atu/mail_toiawase.html
・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・

アットユーネット
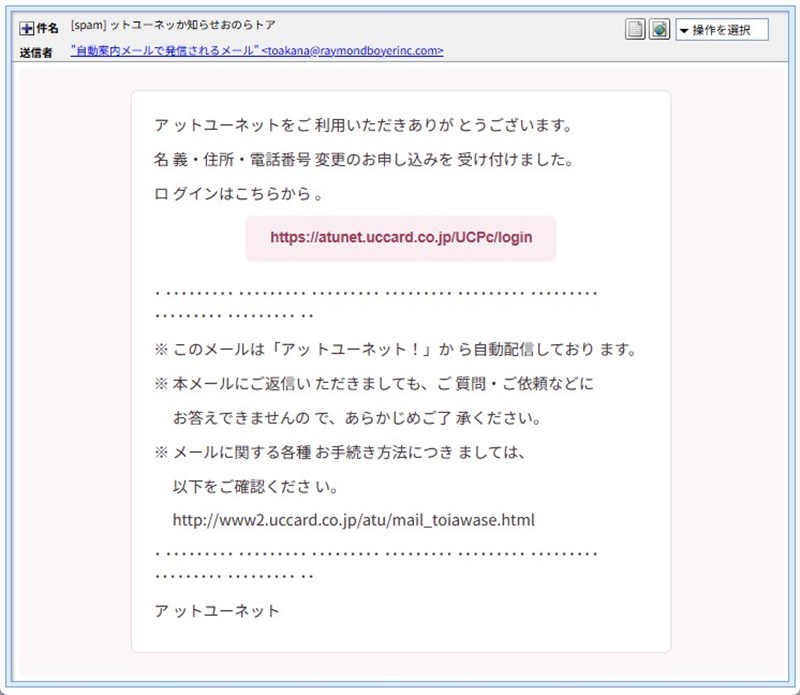
▲ 実際に届いた詐欺メールの画面(2026年10月27日受信)
本文は、ほんの数行しかありません。そのかわりに、読む人の心を一気に動かす一文が、真ん中に置かれています。「名義・住所・電話番号変更のお申し込みを受け付けました」。
名義や住所、電話番号は、カードの会員情報の中でも、特に重要なものです。勝手に書き換えられたと聞けば、誰でも慌てます。その直後に、「ログインはこちらから」と、確認のための入口がすぐ用意されています。「身に覚えがない、止めなくては」という気持ちを、そのままボタンへ向かわせる流れです。
ボタンの文字は公式、押した先は別のサイト
ピンク色のボタンには、UCカードの公式サイトのもののように見えるアドレス(uccard.co.jpのドメイン)が表示されていました。ところが、実際にボタンの裏に設定されたリンク先は、まったく別のサイトです。
- ボタンに表示されている文字:UCカードの公式サイトのようなアドレス
- 実際のリンク先:
hxxps://kaidiverse[.]pdyfrn[.]asia/H80AoO
「表示されている文字」と「実際の行き先」は、別々に自由に設定できます。メールの文字だけを見て、安全かどうかを判断することはできません。表示されているURLと、実際のリンク先は、別物かもしれません。
本文の末尾に書かれた、もう一つのアドレス(www2.uccard.co.jp/...)は、リンクではなく、ただの文字でした。公式のお問い合わせ案内に見せかけるための、飾りとみられます。
リンク先の調査:セキュリティソフトが「不正プログラム配信」と判定
リンク先のドメインについて調べました。
- ウイルスバスタークラウドが、アクセスを止めました。「このWebサイトは、安全ではない可能性があります」という警告が出て、脅威の種類は「不正プログラム配信」と表示されました。ログイン情報を盗むだけでなく、不正なプログラムを渡そうとするサイトと判定されたことになります。
- ドメインは、比較的新しいものでした。「pdyfrn.asia」は、2026年2月に登録されたドメインで、約9か月前に作られたばかりです。登録者の情報は非公開でしたが、登録国のコードは中国(CN)と表示されていました。
- サーバーは日本の東京にあります。IPアドレスは
43.165.167.152で、Tencent Cloud(中国系クラウド事業者)のサーバーでした。同じサーバーには、他に250ほどのサイトが同居していました。クラウドの一般的な貸しサーバーなので、場所は、運営者の所在地を示すものではありません。 - サブドメインは、意味のない造語でした。「kaidiverse」は、公式サイトらしさとは無関係の文字列で、使い捨てのドメインにつけがちな名前です。
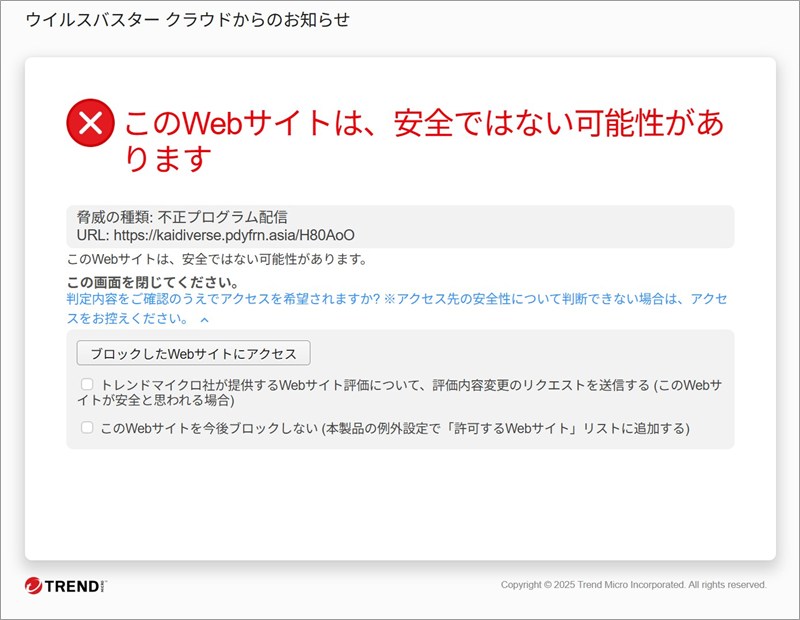
▲ ウイルスバスタークラウドの警告画面(脅威の種類:不正プログラム配信)
また、同じサイトのアドレスを開いた画面では、次のようなエラーが表示されました。
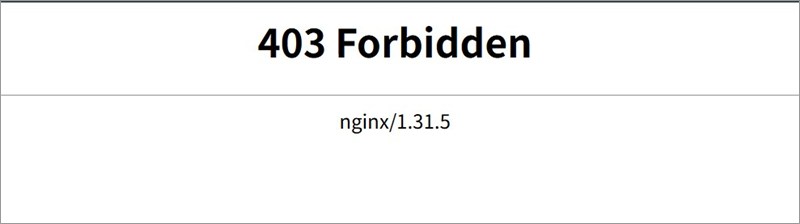
▲ リンク先で表示された画面(403 Forbidden/nginx)
「403 Forbidden」は、「アクセスが許可されていない」という意味です。このため、当サイトでは、偽サイトの中身(どんな画面が出て、何を入力させるのか)を確認できていません。ただし、これは「安全だった」という意味ではありません。受信してから時間がたったためか、特定の環境だけを通す仕組みなのか、理由は分からないままです。なお、PCとスマホで画面が分かれるような振り分けは、確認できませんでした。
送信ルートと偽装の判定
- 送信元は、UCカードではありません。差出人のメールアドレスは、実在の企業名のように見える英語のドメイン(詳細は伏せます)のもので、UCカードとは何の関係もありません。持ち主のいるドメインが、不正に使われた可能性もあります。
- 実際の送信元IPは、チュニジアでした。受信したサーバーの記録にある送信元は
196.229.10.228で、調べると、チュニジア・スファックス県にある通信事業者(Orange Tunisie)の企業向け回線でした。日本のカードサービスを名乗るメールが、北アフリカの回線から送られてきたことになります。 - SPF(送信元の認証)は、ソフトフェイルでした。送信ドメイン側が「このIPからの送信は好ましくない」と示している状態で、本記事では「失敗扱い」としています。
- DKIM(改ざん防止の署名)は、署名自体は付いていました。ただし、これは送信に使われたドメイン自身の署名で、UCカードのものではありません。受信側の検証結果も、確認できていません。署名があるからといって、UCカードからのメールの証明にはなりません。
- 差出人まわりは、バラバラでした。表示される差出人、実際に送った人、返信先の3つが、同じドメインの別々の名前になっていました。また、メールの送信に使われたソフトの名前も、意味のない文字列でした。
※メールヘッダー詳細は個人情報保護のため非掲載です。
件名に詰め込まれた「見えない文字」592個
今回のいちばんの見どころは、件名です。メールソフトの一覧で見える件名は、「アットユーネットからのお知らせ」の15文字だけでした。ところが、実際に文字の数を数えてみると、件名の文字は全部で607個ありました。つまり、残りの592個は、人の目には見えない文字です。
気づいたきっかけは、画面での件名の表示でした。「ットユーネットか知らせおのらトア」のように、文字の順番が入れ替わって見えたのです。そこで、件名をテキストエディタに貼り付けたり、文字コード(コードポイント)の一覧として表示したりしてみると、普通は見えない記号が、ずらりと並びました。内訳は次のとおりです。
- タグ文字:465個。Unicodeの中に用意されている、画面には何も表示されない特別な文字です。
- 文字の並びを変える制御文字:36個。文字を右から左へ並べ替えるなど、表示の向きを切り替える文字です。件名の文字の順番が入れ替わって見えたのは、これが原因とみられます。
- 楽譜用の書式記号:34個。音楽の記号として用意された、文字の書式を指定する記号です。
- その他の制御文字:31個。今は使われなくなった書式用の記号です。
- 幅のない文字(ゼロ幅文字):26個。画面に幅も形も表示されない文字です。
見える文字は、わずか15文字。残りの約98%は、見えない文字です。迷惑メールの自動判定は、件名の言葉や文字の並びを手がかりにしています。そこへ大量の見えない文字を混ぜれば、同じ件名のメールとして、まとめて見つけにくくなります。人の目には普通の件名に見えても、機械にとっては、毎回違う文字の並びになる、という狙いとみられます。
💡ここで! 用語のかんたん解説
「見えない文字」とは?
画面には何も表示されないのに、文字として存在しているものです。人の目では見分けられませんが、貼り付けて調べると、存在が分かります。
「数値文字参照」とは?
「ア」を「ア」のような数字の記号で書く方法です。画面では普通の文字として表示されます。
「SPF」「DKIM」とは?
どちらも、メールが正しい送信元から届いたかを調べる仕組みです。
本文も、全文が「数字の記号」で書かれていた
細工は、件名だけではありませんでした。メールの本文は、日本語の文字がすべて「ア」のような数字の記号(数値文字参照)で書かれていました。本文のHTMLの中には、344個の数値文字参照が使われていました。
メールを正しく表示できる環境では、普通の日本語に見えます。しかし、機械が文字の並びだけを見て「UCカード」「名義変更」などの言葉を探そうとしても、数字の記号が並んでいるだけで、言葉として拾いにくくなります。件名と同じく、自動判定をすり抜けるための工夫とみられます。
ほかにも、次のような特徴がありました。
- 検索に残さないための指示:メールのHTMLの中に、検索エンジンへの「記録しない・保存しない」という指示(noindex、noarchive など)が書かれていました。メールを通常のウェブページのように調べられたくない意図がうかがえます。
- 文字の途中に空白:画面では、「ご 利用」「ありが とう」のように、言葉の途中に不自然な空白が入っていました。本文のHTMLを、一定の長さで機械的に折り返していることが、原因とみられます。
- 中国語の文字の指定:表示に使う文字の指定に、中国語向けのフォント(Microsoft YaHei)が入っていました。日本語のメールには本来不要な指定で、作成した環境の手がかりになるかもしれません。ただし、これだけで送信者を特定できるわけではありません。
これだけの細工を、数行の短いメールのために、わざわざ施しています。大量に送るメールほど、「見つかりにくくするための工夫」にお金と手間をかける、ということです。
注意点と対処法
- メールのボタンやリンクは押さないでください。会員情報を確認したいときは、公式アプリや、いつも使っているブックマークから、自分で開き直してください。
- 「変更を受け付けた」と言われても、慌てる必要はありません。本当に変更の手続きがあったのなら、公式のアプリやWeb会員ページから確認できます。
- 不安なときは、カードの裏面に書かれた電話番号へ、自分から問い合わせてください。メールに書かれた連絡先は使わないほうが安全です。
- もしボタンを押したり、ログイン情報を入力したりしてしまっても、自分を責めないでください。すぐにカード会社へ連絡して、パスワードの変更と、利用明細の確認をしてください。同じパスワードを他のサービスでも使っている場合は、そちらも変更しましょう。
- お金や契約のトラブルが心配なときは、消費者ホットライン「188」に相談できます。
セキュリティソフトが止めてくれた今回のようなサイトは、運がよかった例です。警告が出ない新しい偽サイトも、たくさんあります。「見た目で判断しない。入口は自分で開き直す」という習慣が、いちばん確かな備えです。
本レポートの結論
「アットユーネットからのお知らせ」は、UCカードの会員向けサービスを騙るフィッシングメールです。件名には592個の見えない文字、本文には344個の数値文字参照が使われ、機械の目をごまかす工夫が重ねられていました。ボタンに表示されたアドレスと実際のリンク先は別物で、リンク先はウイルスバスターが「不正プログラム配信」と判定しました。会員情報の確認は、公式アプリやブックマークから、自分で開き直して行ってください。身近な人が騙されてからでは手遅れです。このページのURLをコピーして、家族のLINEグループで『これ気をつけて!』と共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP・所在地の調査参考:ip-sc.net