【三井住友カード】サービス利用維持に伴う確認手続き|三井住友カードを騙る詐欺メール、Googleのリンクを経由して偽Vpassログイン画面へ誘導
10月も終わりに近づき、今月のカードの利用明細や引き落としが気になってくる頃ではないでしょうか。そんなタイミングで届く「ご利用状況に関するご確認のお願い」は、つい気になってしまうものです。今回取り上げる「【三井住友カード】サービス利用維持に伴う確認手続き」は、三井住友カードを名乗る詐欺メールです。結論からお伝えすると、これは偽物です。リンクは開かず、IDやパスワードも入力しないでください。落ち着いて、一緒に中身を見ていきましょう。
| 受信日時 | 2026年10月28日 10:40頃 |
| 手口 | 「内容の確認をお願いする事項が確認されました」「一部機能に影響が生じる場合があります」と理由をぼかして不安をあおり、ボタンから偽のVpassログイン画面へ誘導してIDとパスワードを盗み取る |
| 危険度 | ★★★★☆(4/5) ID・パスワードを入力すると、カードを不正に使われるおそれ |
| 偽装の手の込み具合 | ★★★★☆(4/5) 見えない文字や似た文字の置き換えに加え、行き先でも偽の認証画面を重ねている |
| 送信元IP | 195.250.8.84(ドイツ・シュレースヴィヒ=ホルシュタイン州と表示/一般家庭向けの回線とみられる。位置情報は目安です) |
| SPF/DKIM | SPF:pass(攻撃者側のドメインから送信)/DKIM:署名なし |
| メール内のリンク | メールのソース上は、Googleのドメイン(hxxps://www[.]google[.]com/url?q=…)で書かれていた。実際にクリックして調べると、Googleのページは表示されず、下記の着地点へ移動した |
| 着地点 | hxxps://join-inapp[.]com/(偽の認証画面→偽のVpassログイン画面。ドメインは2024年11月3日の登録)/212.11.60.95(台湾・桃園市と表示。位置情報は目安です) |
| 添付ファイル | NoName_000026f2_2.dat(拡張子が不審なため、当サイトではファイルとして開封・実行していません。メールのソースを確認すると、中身は空白文字だけでした) |
| ヘッダー解析情報 | ※メールヘッダー詳細は個人情報保護のため非掲載 |
【これは偽物です】三井住友カードからのお知らせではありません。メール内のボタンは押さず、VpassのIDやパスワードも入力しないでください。
届いたメールの文面
件名は「【三井住友カード】サービス利用維持に伴う確認手続き」、差出人の表示名は「三井住友カード」でした。画面に見える文面をそのまま再現します(不審なドメインは伏せています)。
差出人:三井住友カード <ryu-suke@goedkopepremieautoverzekering[.]nl>
件名:【三井住友カード】サービス利用維持に伴う確認手続き

(三井住友カードのロゴ)

重要なお知らせ
ご利用状況に関するご確認のお願い

お客さま各位
平素より三井住友カードのサービスをご利用いただき、誠にありがとうございます。

このたび、お客さまのご利用状況に関連し、通常の確認手続きの過程において内容の確認をお願いする事項が確認されました。

本確認は、安全なサービス提供および不正利用防止の観点から実施する通常の対応であり、継続的に安心してご利用いただくためのものです。

【ご確認いただきたい内容】
下記のご案内ページより現在のご利用内容をご確認いただき、必要に応じて所定のお手続きをお願いいたします。
なお、ご確認が完了するまでの間、一部機能に影響が生じる場合があります。

[ご利用内容を確認する](緑色のボタン)

【安心してご利用いただくために】
三井住友カードでは、メールやSMSで暗証番号・カード番号・有効期限をお尋ねすることはありません。不審な点がある場合は、公式アプリまたはカード裏面の電話番号よりお問い合わせください。

※本メールは送信専用です。返信には対応しておりません。
※本メールにお心当たりがない場合は、公式窓口をご確認ください。

三井住友カード株式会社
お客さま対応部門
受付時間 9:00〜17:00(土日祝・年末年始を除く)
公式サイト | プライバシーポリシー
© 2026 Sumitomo Mitsui Card Co., Ltd.

本メールは配信専用アドレスより送信しております。
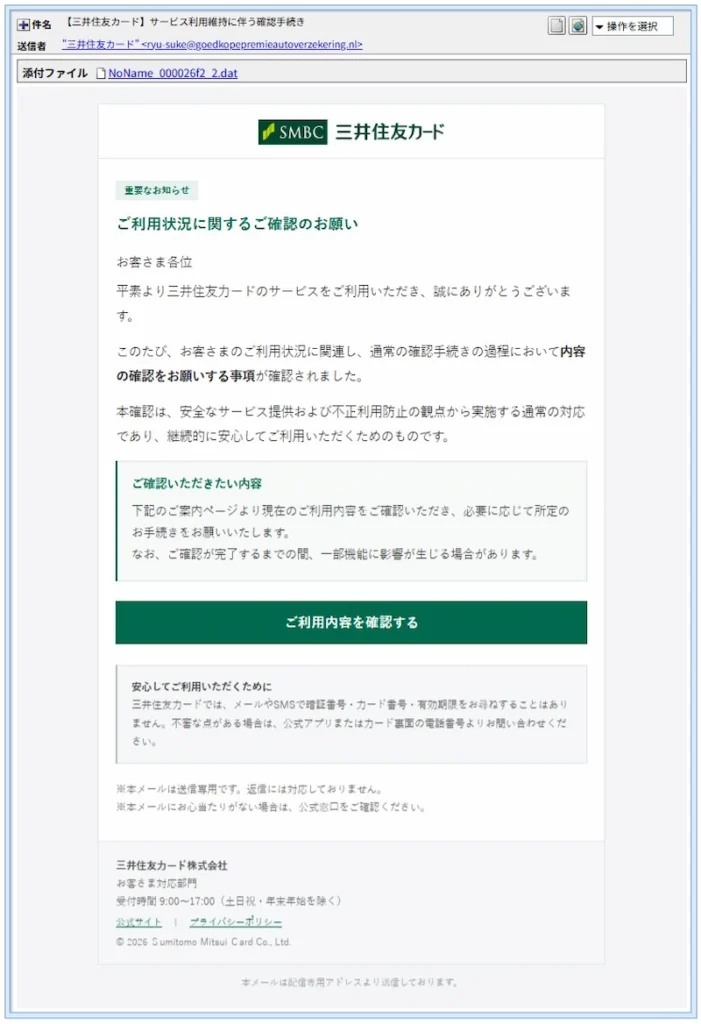
実際に届いたメールの画面(ロゴや緑のボタンまで、本物らしく作られています)
文面は、何がどう問題なのかをはっきり書かないまま、「内容の確認をお願いする事項が確認されました」「確認が完了するまでの間、一部機能に影響が生じる場合があります」と、不安だけを残す作りです。具体的な理由がないので、かえって「自分のカードに何かあったのでは」と気になってしまいます。
ここが偽物のサイン
1. 「メールでは聞きません」と書きながら、入力させる
メールの下の方には、「メールやSMSで暗証番号・カード番号・有効期限をお尋ねすることはありません」という、もっともらしい注意書きまで入っています。ところが、ボタンの行き先では、後で詳しくお伝えするとおり、VpassのIDとパスワードを入力させる画面が待っていました。安心させる言葉で警戒心を下げて、そのまま偽サイトへ案内する狙いとみられます。
2. 送信元が、三井住友カードとは無関係のドメイン
差出人の表示名は「三井住友カード」でしたが、実際のメールアドレスは、三井住友カードとは無関係の外国のドメイン(goedkopepremieautoverzekering[.]nl)でした。三井住友カードの公式のフィッシング対策ページでも、送信元アドレスが正規のドメインかどうかを確認するよう案内されています。表示名は自由に付けられるため、アドレスの部分を確認することが大切です。
3. 「公式サイト」「プライバシーポリシー」のリンクがYouTube
メール末尾の「公式サイト」と「プライバシーポリシー」のリンク先は、どちらも hxxps://www[.]youtube[.]com/、つまりYouTubeのトップページでした。本物らしく見せようと細部まで作り込んだわりに、リンクの付け忘れが残っているようです。
送信ルートと偽装の判定
送信元のIPアドレスは 195.250.8.84 で、ip-sc.netではドイツ・シュレースヴィヒ=ホルシュタイン州と表示されました(位置情報は目安です)。回線の種類は一般家庭向けのDSLとされ、ホスト名にも家庭向けの回線らしい名前が付いていました。どこかのご家庭の機器などが、踏み台にされている可能性もありますが、そこまでは確認できていません。
メールを送ったサーバーは、前述のオランダのドメイン(goedkopepremieautoverzekering[.]nl)を名乗っていました。名前の雰囲気は、自動車保険の比較サイトのようなものですが、このドメインがもともと実在する会社のもので乗っ取られたのか、攻撃者が用意したのかは分かりません。
送信元の確認には、受信側の記録にあるSPF判定のIPを採用しました。そのSPFは「pass」でしたが、これは「そのIPから送ってよいと、ドメインの持ち主が登録していた」という意味にすぎません。攻撃者が自分でドメインを用意して設定すれば、詐欺メールでもpassになります。passだから安全、ではありません。DKIMは、署名そのものが付いていませんでした。
差出人名・件名・本文に仕込まれた「見えない文字」
詳しく調べると、画面からは分からない細工がたくさんありました。
- 見えない文字:差出人名に6個、件名に6個、本文に31個が、文字の間に挟まっていました。たとえば「三井住友カード」は、「三」「井」「住」の間などに、幅のない文字が入っています。
- 似た文字への置き換え:本文の「三井住友力ード」は、カタカナの「カ」ではなく、漢字の「力」でした(5か所)。末尾の著作権表示も、3つの単語の頭文字(Ѕ・М・С)が、見た目の似たキリル文字に置き換えられていました。
- 数字で書かれた文字:メールのHTMLソースでは、ふつうのひらがななども、41か所で数字の記号(HTMLの数値文字参照)に置き換えて書かれていました。
- ロゴ画像:三井住友カードのロゴは、本物の公式サイトから読み込む形になっていました。画像のアドレスも、一部を数字の記号で隠してありました。
言葉の途中に見えない文字や別の文字が混じると、「三井住友カード」「確認」といった言葉でメールを検索したり、迷惑メールの判定をかけたりしても一致しにくくなります。それを狙った細工と考えられます。
なお、これは当サイトが確認した手順です。メールのソースに書かれた差出人名や件名、本文をプログラムで展開し、見えない文字や制御文字を文字コードの一覧として表示して確認しました。ご自身で試すなら、件名や本文をコピーして、不可視文字を記号や枠で強調表示してくれる機能のあるテキストエディタに貼り付けると、見えない文字が目に見える形で現れることがあります。
フィッシング:実在する会社やサービスを装ったメールやSMSで、偽のサイトへ誘導し、ID・パスワードなどを盗み取る詐欺です。
不可視文字(ゼロ幅文字):画面に表示されない、幅のない文字です。見た目は同じ文章でも、文字の間に目に見えない文字が挟まっていることがあります。
似た文字(ホモグリフ):見た目がそっくりな別の文字のことです。たとえば、カタカナの「カ」と漢字の「力」は、画面ではほとんど区別がつきません。
CAPTCHA(キャプチャ):「あなたは人間ですか」を確かめる仕組みです。本物は不正な自動操作を防ぐために使われますが、詐欺サイトが、本物らしさを出すために真似することもあります。
フィッシングサイトの詳細解析
ここからは、メール内のボタンをクリックして調べた結果です。画面は、調べた順にご紹介します。
ステップ1:メール内のボタン
「ご利用内容を確認する」ボタンのリンクは、メールのソース上では、Googleのドメインを使った形で書かれていました。ところが、実際にクリックして調べたところ、Googleのページは表示されず、hxxps://join-inapp[.]com/ に行き着きました。途中でどのような仕組みが働いているのかまでは、確認できていません。
ステップ2:「私はロボットではありません」の画面
最初に表示されたのは、白い背景に、「私はロボットではありません」というチェック欄とhCaptcha風のロゴだけが置かれた画面でした。人間かどうかを確かめる仕組みに見せかけて、ここから先へ進めようとします。
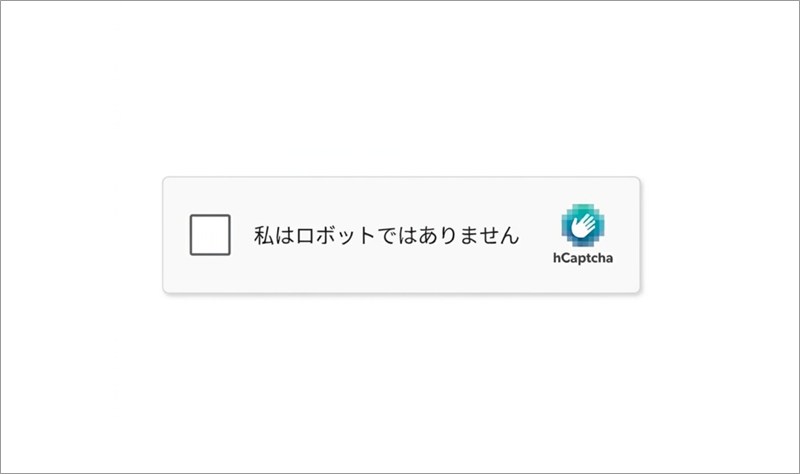
最初に表示された、人間確認風の画面
ステップ3:セキュリティソフトのブロック画面
調査の途中で、ウイルスバスター クラウドが、このサイトの hxxps://join-inapp[.]com/info.txt を「このWebサイトは、安全ではない可能性があります」として、脅威の種類をフィッシングと判定してブロックしました。このような警告が出たら、先へは進まずに画面を閉じてください。
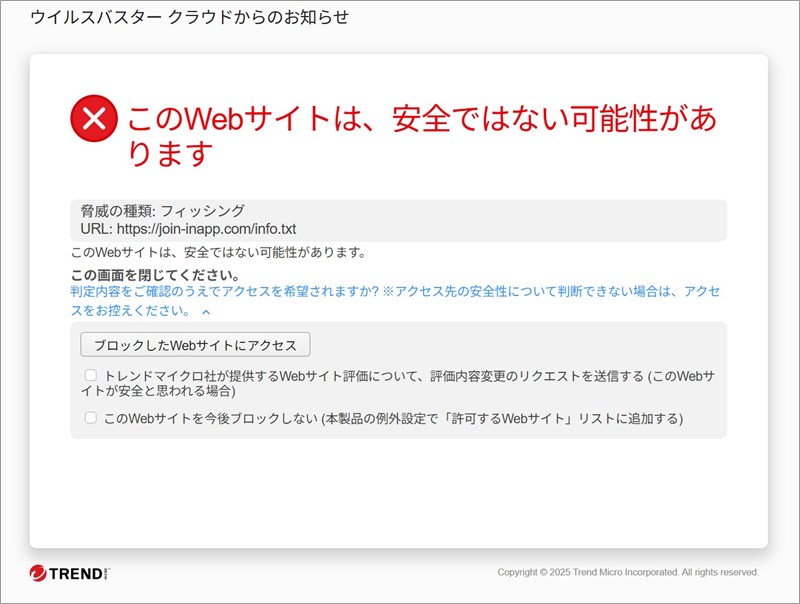
セキュリティソフトが、フィッシングとしてブロックした画面
ステップ4:Vpass風の偽の「人間確認」
次に現れたのは、Vpassのロゴ風の見出しがついた、「サイトへの接続が安全かどうか確認しています」という画面です。「表示された盾のアイコンをすべてタップしてください」「3個の盾アイコンを選択してください」と、5つ並んだ中から盾のマークを選ばせようとします。本物の認証に見せかけた、偽の人間確認です。盾のマークや「安全」という言葉で安心感を演出していますが、この操作に安全を確かめる効果はありません。
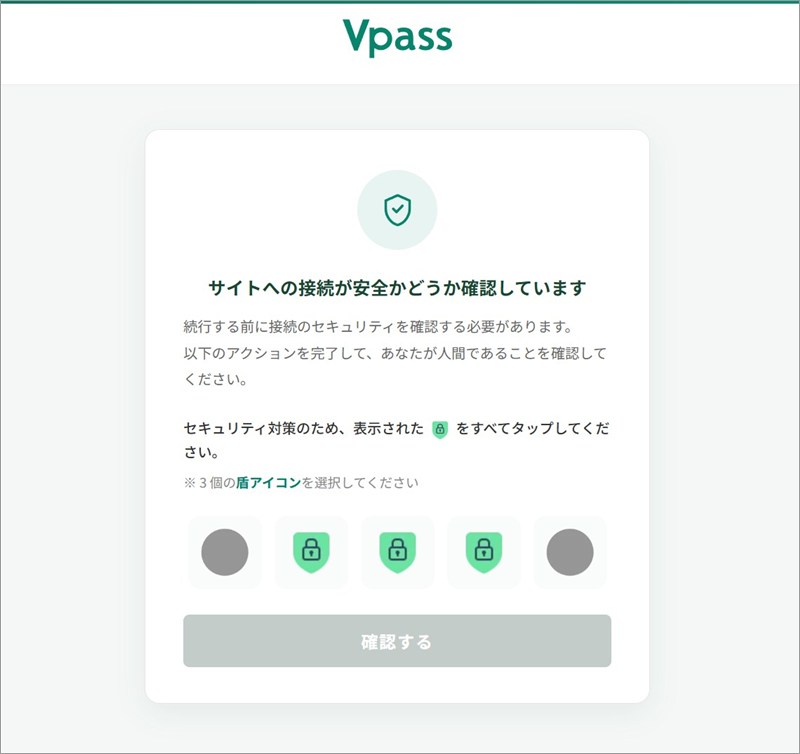
盾のアイコンをタップさせる、偽の確認画面
ステップ5:本物そっくりの偽ログイン画面
その次に表示されたのが、三井住友カードのヘッダーとVpassのロゴまで入った、ログイン画面そっくりのページです。「ログイン(VpassID)」の見出しの下に、IDとパスワードの入力欄と「ログイン」ボタンが並び、上部のメニューや、下部の「サイトマップ」「プライバシーポリシー」まで、細かく作り込まれていました。ここでIDやパスワードを入力しないことが、被害を防ぐ最後の砦です。確認できたのは、この画面までで、入力した後の動きは確認していません。
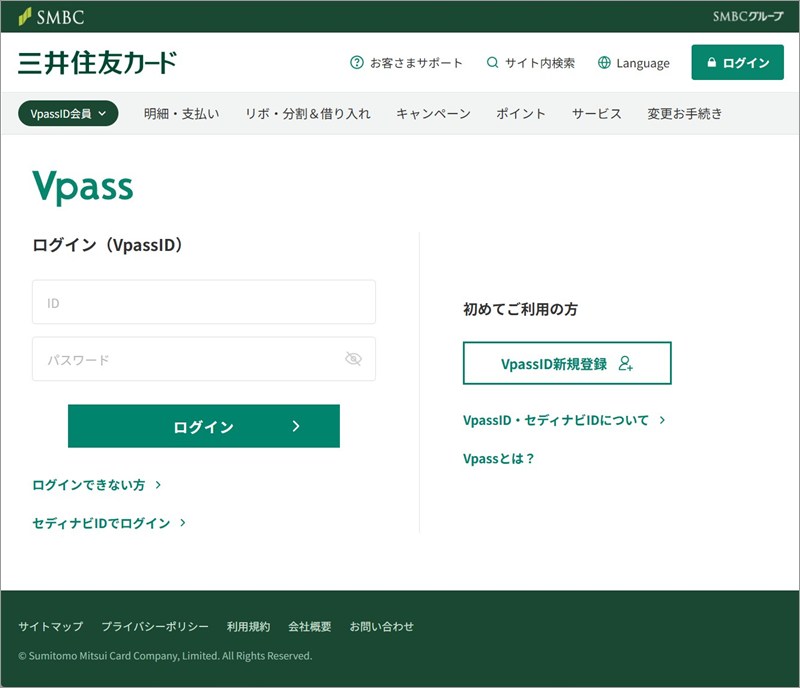
偽のVpassログイン画面(アドレスバーを確認してください)
見た目が本物そっくりでも、アドレスは公式のものではありません。画面だけで本物かどうかを見分けようとせず、「メールのリンクからは開かない」と決めておくのが確実です。なお、環境によって表示が変わる様子(クローキング)は確認されませんでした。
ステップ6:着地点のドメインと置き場所
着地点の join-inapp[.]com の登録情報を調べると、ドメインが登録されたのは2024年11月3日で、約2年前でした。登録業者はGname.com Pte. Ltd.、ネームサーバーはJULYDNSで、有効期限は2026年11月3日と表示されました。登録者の情報は非公開でした。取得したばかりのドメインを使い捨てにするケースが多い中、今回は少し古いドメインです。ただ、もともと別の目的で使われていたものか、最初から詐欺用に取得されたものかは、分かりません。
サイトのIPアドレスは 212.11.60.95 で、ip-sc.netでは台湾・桃園市と表示されました(位置情報は目安です)。事業者名はOctopus Web Solutionで、同じサーバー上には、ほかにも21件のサイトが置かれているとの表示がありました。
注意点と対処法
「利用状況の確認」「一部機能に影響」と言われると、誰でも気になります。気づいた時点で止まれば大丈夫ですので、落ち着いて次のことを確認してください。
- メール内のボタンやリンクはリンクを開かないでください。そのまま削除して大丈夫です。
- カードの利用状況や登録情報を確認したいときは、メールではなく、公式のVpassアプリや、ブックマークした公式サイトから自分でログインして確認してください。三井住友カードの公式ページでも、メールやSMSのリンクからではなく、公式アプリや公式サイトから確認するよう案内されています。
- ブラウザやセキュリティソフトに「危険なサイト」「安全ではない可能性があります」と警告が出たら、その先へは進まず、画面を閉じてください。
- もしVpassのIDやパスワードを入力してしまった場合は、公式の案内にならい、カードの利用を止める手続きをして、VpassのパスワードをVpassアプリや公式サイトから変更し、利用明細に身に覚えのない利用がないか確認してください。不正利用の心当たりがあるときは、公式の窓口に申し出ましょう。不安なときは、消費者ホットライン「188」に相談することもできます。慌てなくて大丈夫です。
公式の案内も、あわせてご確認ください。
「【三井住友カード】サービス利用維持に伴う確認手続き」は、三井住友カードを騙る詐欺メールです。理由をぼかして不安をあおり、偽の認証画面を挟んで、偽のVpassログイン画面へ誘導します。リンクは開かず、IDやパスワードも入力せず、削除してください。カードの状況は、公式のVpassアプリや、ブックマークした公式サイトなど、いつもの入口から自分で確認すれば大丈夫です。ご家族やお知り合いにも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの所在地情報の参照:ip-sc.net(IP調査兵団)