「【AEON】ご支援に感謝して、10000ポイントを贈呈」はイオンを騙る詐欺メール|偽のログイン画面にID・パスワードを入れないで
こんにちは、Heartland-Labです。「1万円分のポイントをプレゼント」と言われたら、ちょっと心が動きませんか? 買い物のたびにコツコツ貯めているポイントなら、なおさらです。
今回ご紹介するのは、まさにその気持ちを狙った、イオンを騙るメールです。先に結論をお伝えすると、このメールは詐欺です。リンクは開かず、ID・パスワードも入力しないでください。どこがおかしいのか、詳しく調べた結果をまとめます。
Heartland-Lab 専門調査レポート|2026年10月27日時点
「【AEON】ご支援に感謝して、10000ポイントを贈呈」はイオンを騙るフィッシングメール
| 受信日時 | 2026年10月26日 14:07 |
| 手口 | 10,000円分のポイント贈呈を装う偽キャンペーン → 偽のイオンカードのログイン画面でID・パスワードを盗む |
| 危険度 | ★★★★☆(4/5) |
| 偽装の手の込み具合 | ★★★★☆(4/5) |
| 送信元IP | 85.211.196.253(マレーシア・クアラルンプール/Microsoft系ホスティング) |
| SPF/DKIM | SPF:pass(ただし送信者自身のドメインで通っているだけ)/DKIM:署名はあるが検証結果の記載がなく判定不能 |
| 誘導先 | hxxps://www.cdezhi[.]com/(イオンとは無関係のドメイン) |
| ヘッダー解析情報 | ※メールヘッダー詳細は個人情報保護のため非掲載 |
⚠ このメールは偽物です。イオンからのメールではありません
本物のイオンカードのお知らせに見えるよう、細かな仕掛けがいくつも施されています。見た目では見分けにくいので、リンクを押す前に、このページの内容を参考にしてください。
届いた詐欺メール(本文の再現)
検索で見つけやすいよう、本文を再現します。うっかり押してしまわないよう、アドレスは「hxxps」「[.]」に置き換えています。
件名:【AEON】ご支援に感謝して、10000ポイントを贈呈
差出人:(表示名は後述)<noreply@mail36.zgaisee[.]com>

平素より、イオンマークのカードをご愛顧いただき、誠にありがとうございます。

この度、会員数3,000万人突破を記念しまして、特別なご案内を差し上げます。

お客様に、10,000円分の永久ポイントをプレゼントいたします。
なお、ポイントには数に限りがございますので、お一人様1回限りの先着順とさせていただきます。

配信番号:AN-2446A-1525-W

ご利用期間:ポイントアクティビティは48時間以内にご利用ください。

──────────────────────────────────

■ 詳細はこちら
hxxps://www.cdezhi[.]com/aoens/news/supports/points

──────────────────────────────────

<ご注意事項>
以下の項目に該当する場合は、特典が無効となる可能性がございますので、あらかじめご了承ください。
1. 会員資格を喪失されている場合
2. その他、カード利用が制限されている場合

■ 発行元 ■
株式会社イオン銀行
東京都千代田区神田錦町3-22

──────────────────────────────────

(以下、在留カード確認のご案内など、イオン銀行の公式サイトのフッターと同様の文言が続きます)
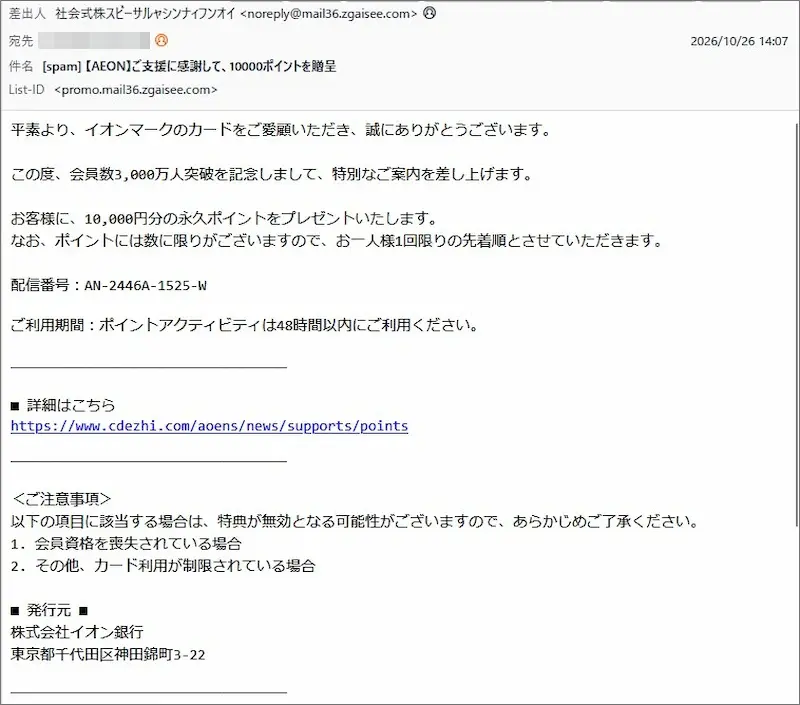
▲ 実際に届いた詐欺メールの画面(2026年10月26日受信)
「会員数3,000万人突破」「10,000円分の永久ポイント」と、うれしい言葉が並びますが、よく見ると「先着順」「お一人様1回限り」「48時間以内」と、考える時間を奪う言葉が続いています。これは偽キャンペーンの典型的な手口です。
送信ルートと偽装の判定
ここからは、詳しく調べると分かったことをご紹介します。
- 送信元はイオンではありません。差出人のアドレスは、イオンと無関係の配信サーバーのものでした。実際に受信したサーバーに記録された送信元IPは
85.211.196.253で、調べるとマレーシア(クアラルンプール)にあるMicrosoft系のホスティング用IPでした。クラウドのような貸し出し用のIPは、送信者本人の居場所を示すとは限りません。 - SPF(送信元の認証)は「pass」ですが、安心材料にはなりません。通っているのは、攻撃者が自分で用意したドメインの認証だからです。イオンのドメインで認証されたわけではありません。
- DKIM(改ざん防止の署名)は、署名が2つ付いていましたが、検証結果の記録がなく、当サイトでは判定できませんでした。
- 経路の記録に、実際には通っていない偽の行が混ざっていました。受信側のドメインを名乗るサーバーに、某ファッション通販サイトの中継サーバーを名乗るホスト名(IP:
45.251.128.157)から着信した、という行です。実際の経路と合わず、時刻も実際の着信より早いため、送信側が差し込んだ偽の経路行とみられます。このIPを調べると、バングラデシュ(ダッカ)の通信事業者のもので、名乗っているホスト名とは結びつきませんでした。せっかく経路まで偽装したのに、実際の記録と食い違って、かえってバレてしまった形です。 - 配信ソフトの名乗りにも矛盾があります。大量配信用の仕組み(配信停止リンクや一括配信を示す記録)を使っているのに、使用ソフトとしてスマホ用のメールアプリを名乗っていました。
- 添付ファイルが付いています。ランダムな名前で拡張子も見慣れないものでした。拡張子が不審なため、当サイトでは開封・解析していません。
※メールヘッダー詳細は個人情報保護のため非掲載です。
差出人名が「逆さ文字」に? 仕込まれていた見えない記号
私のメールソフトでは、差出人名が「社会式株スビーサルャシンナィフンオイ」という、意味の通らない文字の並びで表示されていました。ところが、この並びを逆から読むと「イオンフィナンシャルサービス株式会社」になります。
仕掛けは、差出人名の先頭に入れられた、文字の並びを右から左へ表示させる見えない記号(U+202E)です。この記号に対応したメールソフトでは、逆さに保存された文字が、正しい社名の順に並んで見えます。見つけ方は、差出人名の文字を、文字コードの一覧として表示してみることです。通常は見えない記号が、ここで初めて姿を現します。
本物らしく見せる工夫なのでしょうが、私の環境では逆さのまま表示されました。衣装を後ろ前に着てしまったようなもので、かえって怪しさが増しています。
💡ここで! 用語のかんたん解説
「表示名」とは?
メールの差出人欄に出る名前のことです。自由に書き換えられるため、表示名だけでは本物かどうか分かりません。大切なのは、名前ではなく、実際の送信元のアドレスやサーバーです。
「SPF」「DKIM」とは?
どちらも、メールが正しい送信元から届いたかを調べるための仕組みです。ただし、攻撃者が自分のドメインで設定していれば「通過」になってしまうため、通過=本物とは限りません。
本文の最後に貼り付けられた、本物そっくりの文章
メール本文の末尾には、在留カードの確認のお願いや、法人のお客さま向けの案内など、イオン銀行の公式サイトにある注意書きと同じ内容の文章が、そのまま貼り付けられていました。いかにも本物のメールに見えるようにするための仕掛けです。さらに、冒頭の文面は「イオンマークのカード」とあるだけで、受信者の名前も、カードの種類も書かれていませんでした。誰にでも当てはまる文面は、一斉に送られた偽メールの特徴です。
偽サイトの詳細:CAPTCHA → 偽のログイン画面
メール内のリンク先(hxxps://www.cdezhi[.]com/)は、イオンとは無関係のドメインです。開くと、まず次のような「ロボットではありません」の確認画面(hCaptcha)が表示されました。
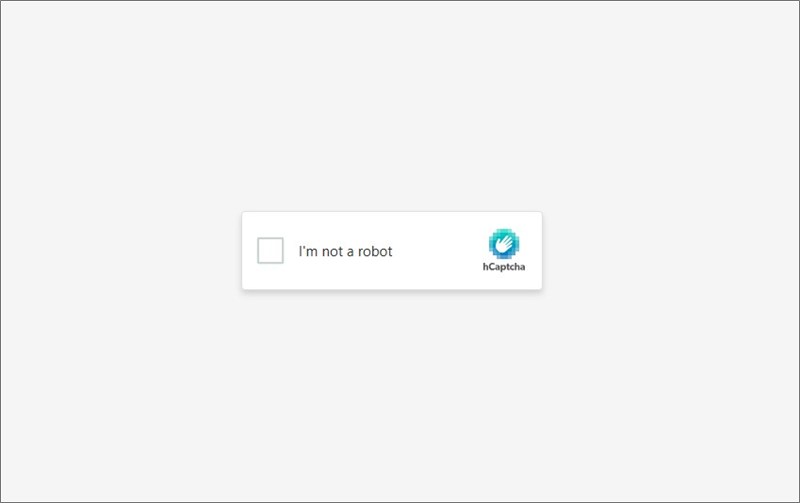
▲ 第1段階:偽サイトの入口に置かれた確認画面
自動で調べるロボットを避けるためとみられますが、人間が確認画面を通過すると、次の画面に進みます。
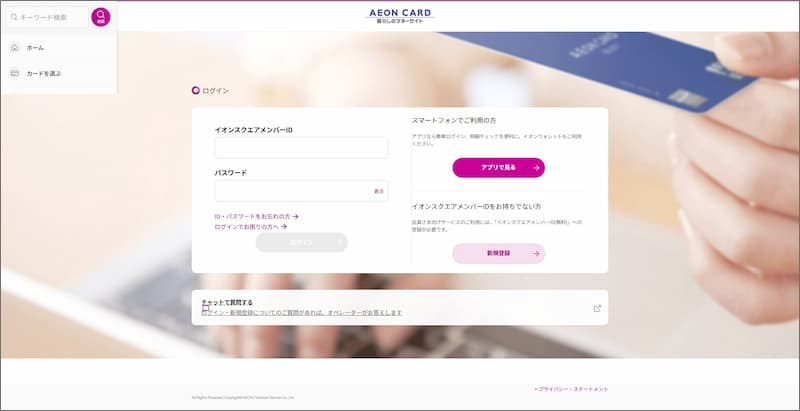
▲ 第2段階:本物そっくりの偽のログイン画面
表示されたのは、イオンカードのログイン画面にそっくりな偽のページです。ここに「イオンスクエアメンバーID」と「パスワード」を入力すると、そのまま攻撃者に盗まれます。掲載した画面は、何も入力していない状態です。
また、当サイトの確認では、開く人や環境によって表示を切り替える仕組み(クローキング)は見られませんでした。
注意点と対処法
- メールのリンクは開かず、ID・パスワードも入力しません。ポイントやキャンペーンを確認したいときは、公式アプリや、いつも使っているブックマークから、自分で開き直してください。
- 「先着順」「48時間以内」と急かされたら、それ自体が警告のサインです。いったん手を止めて、家族や周りの人に見せてみてください。
- 添付ファイルは開かず、メールごと削除してください。
- もし入力してしまったら、自分を責めずに、すぐ動いてください。公式の入口から、パスワードを変更します。同じパスワードを他のサービスでも使っていたら、そちらも変更してください。カードの利用明細に身に覚えのないものがないかも確認し、不安があればカードの裏面や公式サイトに載っている窓口へ連絡しましょう。
- お金や契約のトラブルが心配なときは、消費者ホットライン「188」に相談できます。
表示名を本物そっくりに見せたり、本物の公式サイトの文章を貼り付けたりと、見た目で見抜くのは難しくなっています。「見た目で判断しない。入口は自分で開き直す」という習慣が、いちばん確かな備えです。
関連記事
本レポートの結論
「10,000円分のポイント贈呈」は、イオンを騙るフィッシング詐欺です。逆さ文字で本物の社名に見せる、公式サイトの文章を貼り付ける、偽の経路まで用意する――手の込んだ偽装ですが、リンク先は偽のログイン画面でした。ポイントやキャンペーンの話は、公式アプリやブックマークから、自分で開き直して確認してください。身近な人が騙されてからでは手遅れです。このページのURLをコピーして、家族のLINEグループで『これ気をつけて!』と共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP・所在地の調査参考:ip-sc.net