三井住友カードを騙る「安全確保のための点検」メール――目に見えない文字と“似せ文字”でフィルタをすり抜ける手口
おはようございます、Heartland-Labです。朝の支度をしながら、ついスマホでメールを流し読みしてしまうこと、ありませんか? そんな朝の一瞬を狙うように、今朝も三井住友カードを名乗るメールが届きました。
先に結論をお伝えすると、このメールは詐欺です。「ご利用内容を確認する」ボタンは押さないでください。見た目は落ち着いた普通のお知らせですが、詳しく調べると、機械の目をごまかすための細工がいくつも見つかりました。順番にご紹介します。
Heartland-Lab 専門調査レポート|2026年10月27日時点
「【重要】三井住友カード:安全確保のための点検」は三井住友カードを騙るフィッシングメール
| 受信日時 | 2026年10月27日 07:18 |
| 手口 | 「安全確保のための点検」「ご利用状況の確認」を装い、ボタンから不審なファイルへ誘導する |
| 危険度 | ★★★☆☆(3/5) |
| 偽装の手の込み具合 | ★★★★☆(4/5) |
| 送信元IP | 77.179.197.95(ドイツ・バーデン=ヴュルテンベルク州/Telefonica Germanyの動的IP帯) |
| SPF/DKIM | SPF:判定エラー(permerror)/DKIM:署名なし |
| 誘導先 | hxxps://developer[.]manbet253[.]com/users.odt(三井住友カードとは無関係のドメイン上のファイル) |
| ヘッダー解析情報 | ※メールヘッダー詳細は個人情報保護のため非掲載 |
⚠ このメールは偽物です。三井住友カードからのメールではありません
文面は丁寧で、見た目もおとなしく、慌てさせる言葉も控えめです。だからこそ、うっかり押してしまいやすいメールです。リンクを押す前に、このページの内容を参考にしてください。
届いた詐欺メール(本文の再現)
検索で見つけやすいよう、本文を再現します。うっかり押してしまわないよう、アドレスは「hxxps」「[.]」に置き換えています。なお、本文中の「力ード」は、原文のとおりの表記です(理由は後ほど説明します)。
件名:【重要】三井住友カード:安全確保のための点検
差出人:三井住友カード

重要なお知らせ
ご利用状況に関するご確認のお願い

お客さま各位

平素より三井住友力ードのサービスをご利用いただき、誠にありがとうございます。
このたび、お客さまのご利用状況に関連し、通常の確認手続きの過程において内容の確認をお願いする事項が確認されました。
本確認は、安全なサービス提供および不正利用防止の観点から実施する通常の対応であり、継続的に安心してご利用いただくためのものです。

ご確認いただきたい内容
下記のご案内ページより現在のご利用内容をご確認いただき、必要に応じて所定のお手続きをお願いいたします。
なお、ご確認が完了するまでの間、一部機能に影響が生じる場合があります。

[ ご利用内容を確認する ]
(ボタンのリンク先:hxxps://developer[.]manbet253[.]com/users.odt)

安心してご利用いただくために
三井住友力ードでは、メールやSMSで暗証番号・力ード番号・有効期限をお尋ねすることはありません。不審な点がある場合は、公式アプリまたは力ード裏面の電話番号よりお問い合わせください。

※本メールは送信専用です。返信には対応しておりません。
※本メールにお心当たりがない場合は、公式窓口をご確認ください。

三井住友力ード株式会社 お客さま対応部門
受付時間 9:00〜17:00(土日祝・年末年始を除く)
公式サイト | プライバシーポリシー
© 2026 Ѕumitomo Мitsui Сard Co., Ltd.
本メールは配信専用アドレスより送信しております。
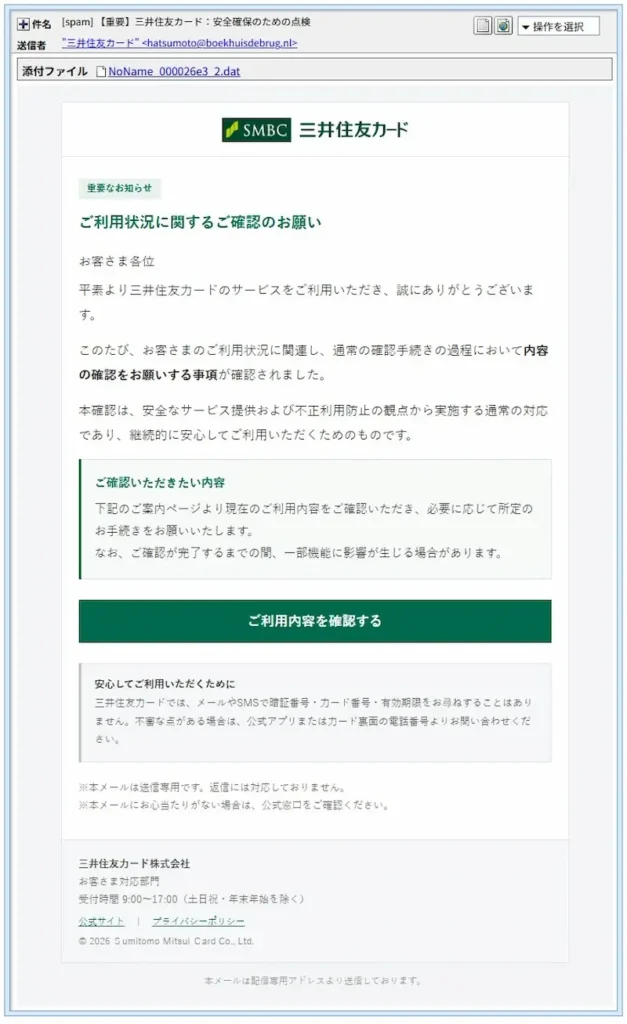
▲ 実際に届いた詐欺メールの画面(2026年10月27日受信)
どこが悪いのか、はっきり書かれていないことにお気づきでしょうか。「内容の確認をお願いする事項が確認されました」と、何を確認するのかが曖昧なまま、「ご確認が完了するまでの間、一部機能に影響が生じる場合があります」と、少しだけ不安をあおる一文が添えられています。誰に届いても通用する、ぼんやりした文面は、一斉に送られた偽メールの特徴です。
送信ルートと偽装の判定
ここからは、詳しく調べると分かったことをご紹介します。
- 送信元は三井住友カードではありません。差出人のアドレスは、オランダのドメインのものでした。三井住友カードとは何の関係もなく、持ち主が別にいるドメインを使っているとみられます。
- 実際の送信元IPはドイツでした。受信したサーバーの記録にある送信元は
77.179.197.95で、調べるとドイツ・バーデン=ヴュルテンベルク州にある、通信事業者(Telefonica Germany)の動的IPアドレス(接続のたびに変わるタイプ)の帯域でした。メールの中では先ほどのオランダのドメインを名乗っていましたが、実際に送ってきた場所とは食い違っています。日本の会社を名乗るメールが、ドイツから送られてきたことになります。 - SPF(送信元の認証)は、判定エラーでした。認証のための設定が正しく引けず、そもそも「本物かどうか」を確かめられない状態です。通過とも失敗とも言えませんが、少なくとも本物の証明にはなりません。
- DKIM(改ざん防止の署名)は付いていませんでした。本物の三井住友カードのメールであれば、通常は期待できる仕組みです。
- 添付ファイルが付いています。メールソフト上では「.dat」という見慣れない拡張子のファイルとして表示されました。拡張子が不審なため、当サイトでは開封・解析していません。
※メールヘッダー詳細は個人情報保護のため非掲載です。
差出人名と件名に混ぜられた「目に見えない文字」
画面で見る限り、差出人名は「三井住友カード」、件名は「【重要】三井住友カード:安全確保のための点検」と、何もおかしくありません。ところが、これらの文字をテキストエディタに貼り付けたり、文字コード(コードポイント)の一覧として表示したりしてみると、普通は見えない記号が、文字として姿を現します。
調べたところ、差出人名に6個、件名にも6個の見えない文字が、「三井住友カード」の文字の間などに混ぜられていました。さらにメール本文のHTMLにも、見えない文字が34個、数値の形で書かれた文字が41個含まれていました。
人間の目には、何も混ざっていないように見えます。しかし、機械が「三井住友カード」という言葉で危険なメールを見つけようとしても、間に見えない文字が挟まっていると、同じ言葉として認識しづらくなります。迷惑メールの自動判定をすり抜けるための工夫とみられます。
💡ここで! 用語のかんたん解説
「見えない文字(ゼロ幅文字)」とは?
画面には何も表示されない、幅のない文字のことです。普通の文章の中に混ぜても、読む人には気づかれません。
「SPF」「DKIM」とは?
どちらも、メールが正しい送信元から届いたかを調べる仕組みです。通過しているからといって本物とは限りませんが、エラーや署名なしの場合は、少なくとも「本物の証明がない」状態になります。
「カード」が「力ード」に? すり替えられた似た文字
本文をよく見ると、「三井住友力ード」という書き方が3か所ありました。カタカナの「カ」ではなく、漢字の「力(ちから)」が使われています。形がほとんど同じため、意識して見ないと、まず気づけません。件名では正しいカタカナが使われていて、本文だけがすり替えられていました。
さらに、メールの末尾の英語表記も、本来の「Sumitomo Mitsui Card」に見えて、先頭の3文字がロシア語などで使われるキリル文字に置き換えられていました。こちらも、見た目は英字のSとMとCにそっくりです。
これも、「三井住友カード」という言葉そのものでの自動判定を逃れるための細工とみられます。ここまで見た目を整えているのに、本物のカード会社が、わざわざ別の文字を使う理由はありません。少しでも「文字がおかしい」と感じたら、それは大切なサインです。
ボタンの先は「ファイル」? 他のリンクはダミー
メールの中には、リンクが4か所ありました。ところが、ロゴや下のほうの案内にあたる3か所は、どれも動画サイトの「YouTube」のトップページにつながっていました。メールらしく見せるための飾りで、本来の目的とは関係のないダミーのリンクとみられます。
本命は、「ご利用内容を確認する」ボタンです。リンク先は、三井住友カードとは無関係のドメイン(hxxps://developer[.]manbet253[.]com/users.odt)にある「.odt」というファイルでした。.odtは、文書ソフト用のファイル形式です。ログイン画面のページではなく、ファイルそのものを開かせる形になっています。当サイトでは、このファイルのダウンロードや解析は行っていません。
日本時間の10月27日7時41分ごろにこのリンクを確認したところ、次のような画面が表示されました。
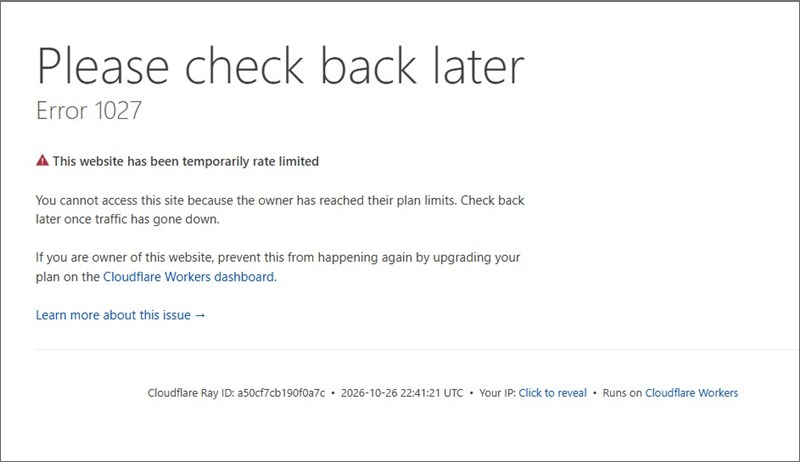
▲ リンク先で表示された画面(Error 1027:一時的なアクセス制限)
「Cloudflare Workers」というサービス上で動いていて、利用の上限に達したため一時的に制限されている、という表示でした。このため、ファイルの中身を確認することはできていません。また、Cloudflareを経由しているため、サイトの運営者が実際にどこにいるのかは、この画面からは分かりません。
もう一つ、メールの上部にあるロゴは、本物の公式サイトから画像を直接読み込む形で表示されていました。本物のロゴだから、見た目はそっくりです。ただし、これは「本物の画像を借りているだけ」のことで、メールそのものが本物である証拠にはなりません。なお、文中には「メールやSMSで暗証番号・カード番号・有効期限をお尋ねすることはありません」という注意書きまでありました。本物の案内文をまねて書いたのでしょうが、詐欺メール自身が「怪しいメールには気をつけて」と言っている形になっています。
注意点と対処法
- メールのボタンやリンクは押さず、添付ファイルも開きません。ご利用状況を確認したいときは、公式アプリや、いつも使っているブックマークから、自分で開き直してください。
- 「確認が完了するまで一部機能に影響」と言われても、慌てて押す必要はありません。本当に利用に影響があるなら、公式アプリやWeb会員ページに、お知らせが出ます。
- 不安なときは、カードの裏面に書かれた電話番号へ、自分から問い合わせてください。メールに書かれた番号や窓口は使わないほうが安全です。
- もしボタンを押したり、ファイルを開いたりしてしまっても、自分を責めないでください。落ち着いて、そのファイルをこれ以上操作せずに閉じ、ウイルス対策ソフトでパソコンやスマホを検査しましょう。入力した覚えがなくても、カードの利用明細に身に覚えのないものがないかを確認してください。
- お金や契約のトラブルが心配なときは、消費者ホットライン「188」に相談できます。
今回のメールは、文面が穏やかで、見た目の細工も目に見えないものばかりでした。人間の目では、間違い探しのようにしか見抜けません。「見た目で判断しない。入口は自分で開き直す」という習慣が、いちばん確かな備えです。
本レポートの結論
「【重要】三井住友カード:安全確保のための点検」は、三井住友カードを騙るフィッシングメールです。差出人名と件名の見えない文字、「カ」を「力」に、英字をキリル文字にすり替える細工、YouTubeへのダミーリンクまで、機械の目をごまかす工夫が重ねられていました。ボタンの先は、ドイツから送られた不審なファイルへのリンクでした。カードの確認は、公式アプリやブックマークから、自分で開き直して行ってください。身近な人が騙されてからでは手遅れです。このページのURLをコピーして、家族のLINEグループで『これ気をつけて!』と共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP・所在地の調査参考:ip-sc.net