「【重要】緊急メンテナンスのお知らせ」メールに注意!PHP脆弱性で停止相次ぐ、これから増える便乗詐欺
金曜の朝です。ここ数日、お気に入りのアプリやサイトが開けなかったり、「メンテナンス中」の表示が出たりしませんでしたか?
実は今、国内外で、同じ原因による停止や緊急メンテナンスが相次いでいます。今日は、そのあとに増えそうな「便乗メール」について、先回りしてお伝えします。
HEARTLAND-LAB SECURITY REPORT
「【重要】緊急メンテナンスのお知らせ」メールに注意!PHP脆弱性で停止が相次ぎ、便乗詐欺が増えそうです
これは、届いた詐欺メールの解析ではなく、これから起きそうなことへの予防の記事です。
結論:「緊急メンテナンス」「復旧」「パスワード再設定」「アプリの更新」といったメールが届いても、メールの中のリンクは押さず、公式のアプリやサイトから確認してください。
| 注意度 | ★★★★☆(高い) 便乗メールが増える可能性が高いため |
| 話題 | PHPの重大な脆弱性2件(通称PHP2Shell/CVE-2026-109618・CVE-2026-109619) |
| 公表日 | 2026年10月21日(修正版も同日に公開) |
| 影響の例 | サービスの一時停止、ログインや決済の停止、公式サイトの簡易表示への切り替え |
| 確認した日 | 2026年10月23日(金)朝 |
※メールヘッダー詳細は個人情報保護のため非掲載
【予防】いま、この件に便乗した偽メールを確認したわけではありません
ただ、大きな出来事のあとには、似た手口が出てきます。メールのリンクを押す前に、ひと呼吸おいてください。
何が起きたのか
2026年10月21日、Webサイトを動かす仕組みの1つ「PHP」に、とても重大な弱点(脆弱性)が2件見つかったと公表されました。悪用されると、サーバーの中で、攻撃者が好きなプログラムを動かせてしまう可能性があります。弱点の深刻度は、10点満点で9点台という最高クラスの評価です。
PHPは、世界のWebサイトの約7割で使われているとも報じられています。そのため、国内でも、レンタルサーバー、ネットショップの基盤、銀行・証券、行政、交通、ゲームなど、多くのサービスが、公表の前後に緊急メンテナンスやサービス停止を行いました。まとめサイトの集計では、公表前の時点で確認できた範囲だけで、200組織を超えています。
すでに修正版が公開されており、各社は、それを適用する作業のために、いったんサービスを止めています。つまり、止まっていること自体は、安全のための対応です。
実際に悪用されているかどうかについては、公表前から攻撃の試行を観測したとする報告がある一方で、被害の確かな証拠はまだ見つかっていないとする報告もあり、情報が分かれています。分かっている範囲は、日々更新されていきます。
💡ここで!用語をやさしく解説
PHP:Webサイトやアプリの裏側で動いている、プログラムの仕組みです。ふだん目にすることはありませんが、多くのサイトの土台になっています。
脆弱性(ぜいじゃくせい):ソフトウェアにある弱点のことです。家でいえば、鍵のかけ忘れや、壊れた窓のようなものです。見つかったら、直す(修正版を適用する)ことが必要です。
緊急メンテナンス:予定になかった点検や修理のために、サービスを一時的に止めることです。今回のように、弱点を直すために行われます。
私たち利用者が受ける影響
- アプリやサイトが開けない:ログインできない、画面が表示されない、といった停止が起きます。
- 買い物・予約・決済が止まる:メンテナンス中は、注文や支払い、問い合わせフォームが使えないことがあります。
- 公式サイトが簡易表示になる:自治体などで、サイトを簡単なページに切り替える対応も報じられました。
- 土台が止まると、周りも止まる:レンタルサーバーやネットショップの基盤が止まると、その上で動く、たくさんのお店やサイトが同時に止まります。
- 復旧後も、ひと手間かかることがある:アプリの再起動や、ログインのやり直しが必要になる場合があります。
- 個人情報の漏えいがあったかは、会社ごとに違う:「確認されていません」と説明する会社もあります。一律には言えないので、各社の公式の発表で確認する必要があります。
こうして、たくさんの人が「あのサービス、どうなったのかな」と気になる状態になります。そこに付け込むのが、便乗メールです。
実際に届いた「復旧のお知らせ」の例
2026年10月22日の夕方に、食品ロス削減のサービス「Kuradashi」から、次のようなメールが届きました。件名は「【重要】Kuradashiアプリ サービス復旧および再開のお知らせ」です。
- アプリが利用しているソフトウェアに「重大な脆弱性」が見つかり、10月21日(水)の夜から、予防的にアプリの提供を一時停止していた。
- 10月22日(木)14時ごろに復旧し、現在は通常どおり使える。
- 不正アクセスや情報漏えいは確認されていない。
- 最後に、おすすめ商品のページへのリンクがある。
このメールには、今回の原因の名前(PHPなど)は書かれていません。ただ、同じ10月21日の夜から、多くのサービスが緊急メンテナンスに入った時期と重なっています。関係があるかどうかは、当サイトでは確認できていないため、「時期が重なっている」とだけお伝えします。
また、このメール自体は、受信側の判定では送信元の認証(SPF・DKIM・DMARC)を通過していて、本物の可能性が高いと見ています。ただし、公式の発表との照合はしていません。
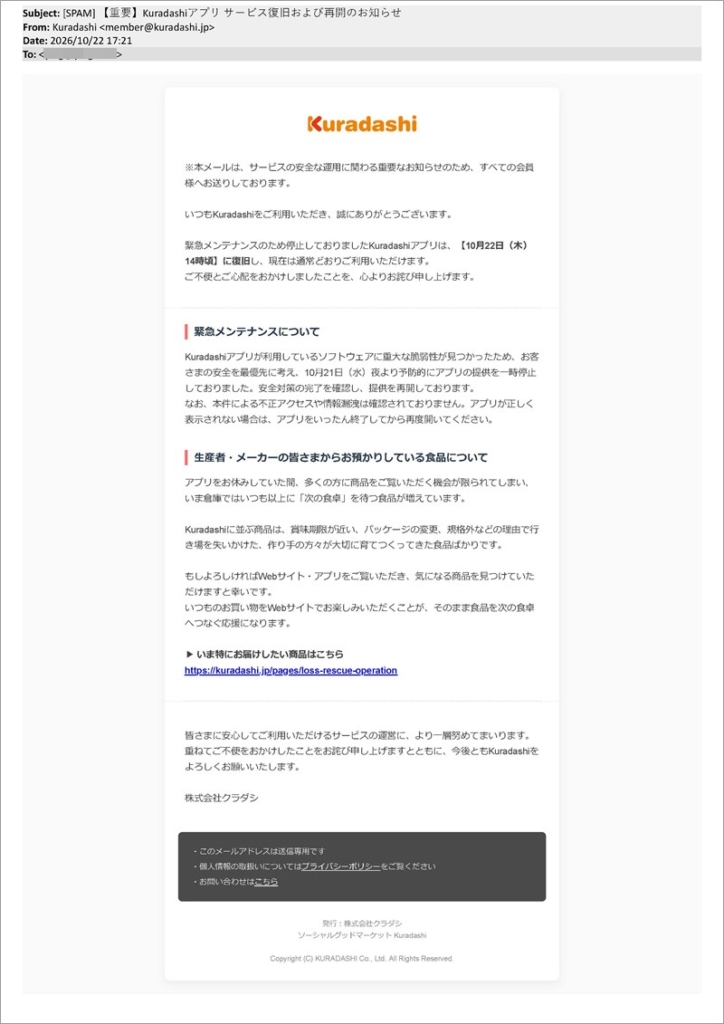
▲ 実際に届いた「復旧のお知らせ」(※メールヘッダー詳細は個人情報保護のため非掲載)
ここで注目してほしいのは、本物でも、メールソフトに警告が出ることがある点です。メール内のリンクを押そうとしたところ、使っているメールソフトのThunderbirdに、「リンクの表示と実際の行き先が違います」という警告が出ました。メール配信サービスを使った計測用の中継URLを通っているためです。国内企業のメルマガでは、よくある作りです。
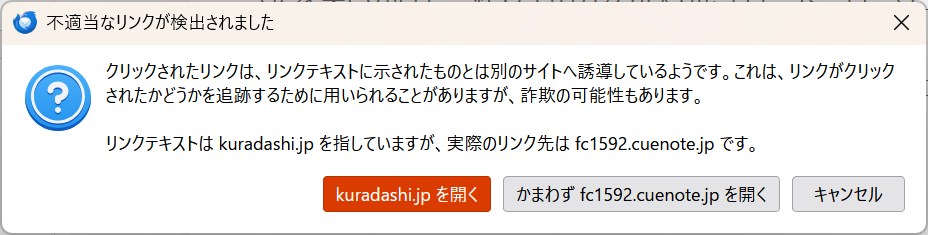
▲ 本物のメールでも、このような警告が出ることがあります
つまり、警告が出たかどうかだけでは、本物か偽物かは決められません。だからこそ、「メールの中のリンクを使わずに確認する」という習慣が、いちばん確実です。
これから増えそうな便乗メールの例(予想)
ここからは、実際に確認した事例ではなく、これまでの詐欺の傾向から考えられる、予想です。大きな出来事のあとには、似た筋書きが出やすいものです。
- ①「復旧・再開のお知らせ」を装う偽メール:本物とそっくりな文面で、「ログインして確認してください」と偽のログイン画面へ誘導する。本物と見分けにくいのが、いちばんの問題です。
- ②「不正アクセスを確認。パスワードの再設定を」:不安をあおり、偽のパスワード再設定画面でIDとパスワードを入力させる。
- ③「安全のため、アプリを更新してください」:公式ストアではない場所から、偽のアプリ(不正アプリ)を入れさせる。
- ④「個人情報漏えいのお詫び」を装う偽メール:実際に漏えいした会社の名前を使うことがある。本物の通知も同じ時期に届くため、本物と偽物が混ざるのが厄介です。
- ⑤改ざんされたサイトの、偽のウイルス警告:サイトを開いたら、「ウイルスに感染しました。今すぐここに電話を」という偽の画面が出る(サポート詐欺)。
- ⑥サイトを運営している方への偽の連絡:「重要なセキュリティ更新」を装い、不審なプラグインやファイルを入れさせる。
犯人は、世の中が慌てているときだけ、やたらと仕事が早いのが困りものです。こちらは慌てず、ゆっくり確認しましょう。
本物と偽物を見分けるコツ
見た目だけで見分けるのは、とても難しい時代です。次の考え方を覚えておくと、迷いにくくなります。
- 本物でも、メールのリンクは使わない:本物か偽物かを悩むより、メールは見るだけにして、アプリや、ブックマークの公式サイトから確認するほうが確実です。
- 何をしてほしいメールかを見る:「復旧しました」と知らせるだけのメールは、基本的に、あなたの操作を必要としません。「ログイン」「パスワード再設定」「アプリの更新」「カード情報の入力」を求めてきたら、いったん疑ってください。
- 公式アプリや公式サイトのお知らせと一致するか:本物のお知らせなら、公式の側にも、同じ内容の案内が出ているはずです。
- 急がせる言葉に注意:「本日中に」「このままでは利用停止」といった表現は、よくある手口です。
注意点と対処法
- メンテナンスや復旧のメールが届いても、中のリンクは押さないのが基本です。公式のアプリや、ブックマークから開いて確認しましょう。
- パスワードを変えたいときも、メールのリンクからではなく、公式のアプリやサイトの設定画面から行ってください。
- アプリの更新は、App StoreやGoogle Playなど、公式のストアから行いましょう。
- もしリンクを押して、IDやパスワードを入力してしまった場合は、そのサービスのパスワードをすぐに変更し、同じパスワードを使っている他のサービスも変えてください。カード情報を入力した場合は、カード会社へ連絡してください。
- 困ったときの相談先は、消費者ホットラインの「188」、警察相談専用電話の「#9110」です。
- サイトを運営している方は、PHPを、修正版(8.5.12、8.4.27、8.3.36、8.2.35のいずれか、またはそれ以降)へ更新してください。8.1以前は修正版が提供されないため、サポート中のバージョンへの移行が推奨されています。詳しくは、公的機関の案内をご確認ください。
PHPにおける複数の脆弱性に関する注意喚起(JPCERT/CC)
PHPの脆弱性対策について(IPA)
停止やメンテナンスで不安になるのは、ごく自然なことです。慌てて操作せず、公式の案内をゆっくり確認すれば大丈夫です。
まとめ
PHPの重大な脆弱性で、多くのサービスが緊急メンテナンスに入りました。止まっていること自体は、安全のための対応です。ただ、こういうときこそ、「復旧のお知らせ」「パスワード再設定」「アプリの更新」を装った便乗メールが増えやすくなります。
メールの中のリンクは押さず、公式のアプリやサイトから確認してください。ご家族や身近な方にも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。