「署名済み:契約合意書 – signoff.docx」はDocuSign偽メールで詐欺!添付なしの「Camscanner_130230539.pdf」から偽ログイン画面へ誘導
電子署名サービスから届く「契約書の確認」の通知は、お仕事をされている方ほど、つい開いてしまいやすいメールです。
今回届いたのは、DocuSign(ドキュサイン)を名乗る「署名済み:契約合意書」のメールです。ところが、書類は付いておらず、ボタンの先は、DocuSignの名前もロゴもない、ぎこちない日本語のログイン画面でした。一緒に確認していきましょう。
結論:これは詐欺メールです。「レビュー & 文書に署名する」のボタンは押さないでください。押すと、偽のログイン画面にたどり着き、入力したユーザー名とパスワードが盗まれるおそれがあります。
| 危険度 | ★★★★☆(高い) ログイン情報を入力させる偽画面につながり、別の組織のメール環境も悪用されているため |
| 受信日 | 2026年10月20日(火)午後2時35分ごろ |
| 件名 | 署名済み:契約合意書 – signoff.docx |
| 差出人 | 表示名は「ESign Via Docusign <dse@eumail.docusign.net>」と、本物らしいアドレスが書き込まれている。実際のアドレスは docusigni@jnf[.]jp(DocuSignとは無関係のドメイン) |
| 発信元IP | 38.165.237.100(パナマ・パナマシティ。IP調査兵団の脅威レベルは「高」) |
| 送信に使われたサーバー | 122.28.44.130(日本・大阪市のOCN。別の組織のメールサーバーとみられる) |
| SPF / DKIM | SPFは合格(別の組織のメールサーバー経由のため) / DKIMは署名が付いているが、検証結果は未確認 |
| 誘導先 | ① hxxps://w5hnilt7ln3v.id.wasmer[.]app/wp-content/themes/login/…(PHPのページ)② hxxps://pub-e133172b037d45859c276231b784bc59[.]r2[.]dev/system[.]html(偽のログイン画面) |
| 誘導先のIP | 5.161.23.223(wasmer[.]app 本体の接続先。米国バージニア州のホスティング) |
⚠ これはDocuSignからのメールではありません。偽物(詐欺メール)です。
届いたメールの本文(再現)
実際に届いた本文を書き起こしました。詐欺サイトのURLはクリックできない形にし、受信者の情報は省いています。
差出人:ESign Via  Docusign <dse@eumail.docusign.net> <docusigni@jnf[.]jp>
件名 :署名済み:契約合意書 - signoff.docx

DocuSign          セキュアポータル

ドキュメントは確認可能な状態です。

DOC Camscanner_130230539.pdf
2.4 MB • 合意・契約文書

[レビュー & 文書に署名する]
(※ボタンの実際のリンク先:hxxps://w5hnilt7ln3v.id.wasmer[.]app/wp-content/themes/login/…)

合意文書:本書は契約合意書の一部です。内部セキュリティ上の理由により、アクセス状況は監視・記録されています。

DocuSign, Inc.
221 Main Street, Suite 1550, San Francisco, CA 94105
Secured by DocuSign © 2026
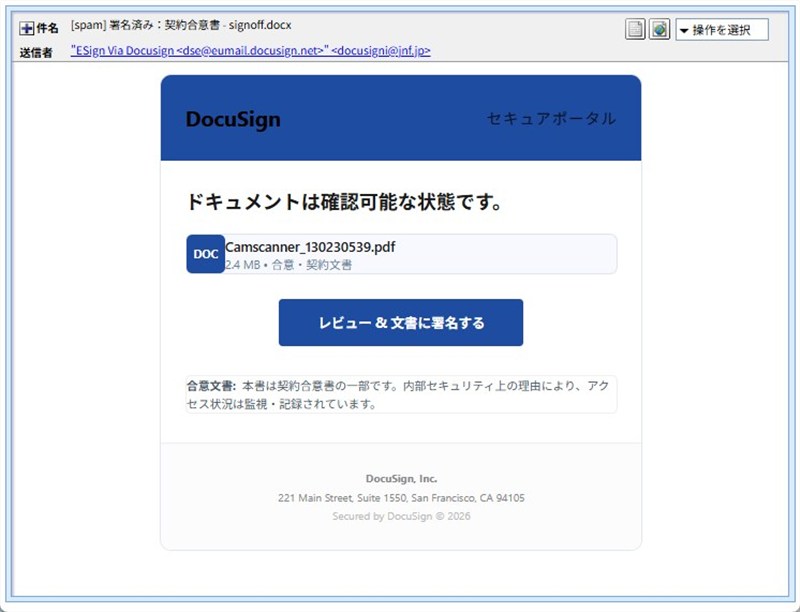
▲ 実際に届いたメールの画面。DocuSignの色づかいや配置をまねていますが、署名を頼んだ人の名前は、どこにもありません。
このメール、どこがおかしい?
- 添付ファイルが付いていません。件名は「signoff.docx」、本文は「Camscanner_130230539.pdf」と、書類の名前も種類も食い違っています。
- 誰が署名を頼んだのか、書かれていません。宛名も、封筒ID(書類を特定する番号)もありません。
- 「内部セキュリティ上の理由により、アクセス状況は監視・記録されています」と、おどすような一文があります。
- 差出人名の中に、本物らしいアドレスが書き込まれています。実際のアドレスは、DocuSignとは無関係のものです。
- メールの下のほうに、「Secured by DocuSign」を2つに割って書いた跡がありました(元データで確認)。キーワードの検索から外れるための工夫とみられます。
- ログイン画面のどこにも、DocuSignの名前やロゴがありません(後述)。
DocuSignは、公式サイトの偽メールの見分け方と報告方法で、次のように案内しています。正規のURLは docusign.com または docusign.net で始まります。署名を頼むメールに、添付ファイルは付きません。添付があるのは、全員の署名が終わったあとの完了文書のPDFだけです。また、メールの下にある「セキュリティコード」を使えば、リンクを使わずに、公式サイトから文書を確認できます。このメールには、セキュリティコードもありません。
送信ルートと偽装の判定
※メールヘッダー詳細は個人情報保護のため非掲載です。分かった範囲を、読み取り方と一緒にご紹介します。
本当の発信元:受信記録をさかのぼると、いちばん最初に、WIN-で始まる名前のWindowsパソコンが、38.165.237.100 から、ログインしたうえで、メールサーバーに接続した跡が残っていました。このIPは、パナマの一般向けの無線回線で、IP調査兵団では、脅威レベルが「高」、Webへのサイバー攻撃の発信元として記録されていました。ただし、中継(プロキシなど)を使っていた可能性もあり、攻撃者がパナマにいるとは言い切れません。
使われたのは、別の組織のメールサーバー:そのパソコンは、jnf[.]jp のメールサーバー(122.28.44.130)にログインして、メールを送っていました。このサーバーは、日本のOCNの回線にあります。メールは、その後、OCNの中継を通って届いています。つまり、別の組織のメールのアカウントやサーバーが、乗っ取られて使われた可能性があります。ただし、これは推測で、確認はできていません。この組織は、被害に遭っている側かもしれないので、ここでは特定しません。
SPFは合格、でも安心材料にはなりません:SPFは、「このサーバーから送ってよい」という届け出と、実際の送信元が合っているかを確認する仕組みです。今回は、乗っ取られた側のサーバー経由で送られたため、合格しました。ですが、これは、メールが本物のDocuSignからだという証明にはなりません。DKIM(改ざん防止の署名)は付いていましたが、検証結果は確認できませんでした。
日付の食い違い:メールの日付は、日本時間より16時間遅れた、米国西海岸の時刻で書かれていました。攻撃者のパソコンの時計が、その設定だった可能性があります。
総合判定:DocuSignになりすました偽メールです。
💡ここで!「乗っ取られたメール」ってなに?
詐欺メールは、攻撃者が用意した使い捨てのメールアドレスから届くことが多いのですが、中には、どこかの会社や団体のメールのアカウントを盗んで、そこから送るものもあります。
こうしたメールは、本物の会社のサーバーから送られるため、送信元の確認(SPFなど)をすり抜けることがあります。ですので、「確認に合格しているから本物」とは言えません。差出人欄の見た目や、メールの中身に、おかしな点がないかを、見ることが大切です。
分かったこと①:差出人名の中に、本物のアドレスが埋め込まれていた
メールソフトの画面では、差出人が「ESign Via Docusign <dse@eumail.docusign.net>」のように見えます。これは、差出人の「名前」の部分に、アドレスの形の文字を書き込んだものです。実際の送信元のアドレスは、その後ろの docusigni@jnf[.]jp でした。
メールソフトによっては、名前の部分だけを表示して、実際のアドレスを隠してしまうことがあります。差出人の名前だけで、本物かどうかを判断しないようにしましょう。
分かったこと②:リンクの先は、ぎこちない日本語の偽ログイン画面
ボタンのリンク先は、wasmer[.]app というサービスのサブドメインにある、PHPのページでした。wasmer[.]app は、誰でもアプリを置ける無料のホスティングとみられます。リンクの末尾には、受信者のメールアドレスが付いていました。ファイル名に「Redirects To Email Domains」とあり、受信者のメールのドメインに合わせて画面を出し分ける仕組みを思わせます。ただし、中身は確認しておらず、名前からの推測です。
画面を確認すると、r2[.]dev という保管サービス上の偽のログイン画面が表示されました。(調査のため、危険を承知のうえで画面を確認しました。みなさんは、絶対にまねしないでください。)
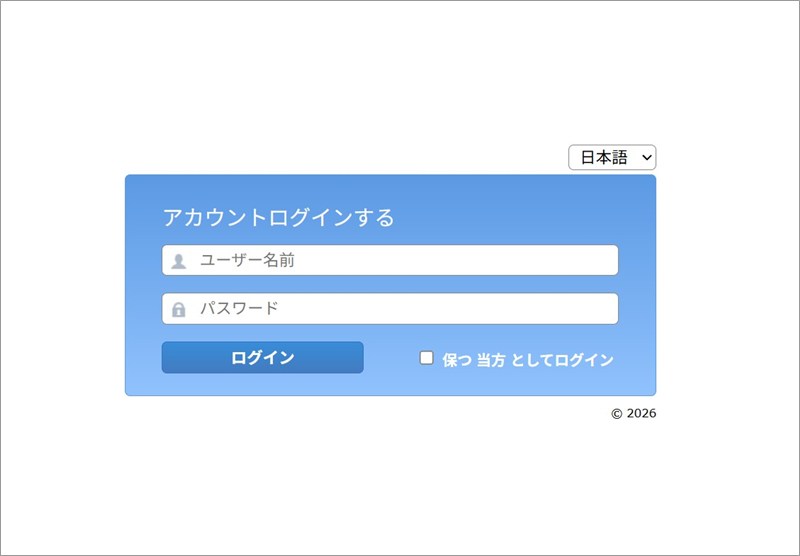
▲ 実際に表示された偽のログイン画面。DocuSignの名前もロゴもありません。
この画面は、とても不自然です。
- 見出しが「アカウントログインする」と、おかしな日本語です。
- 入力欄が「ユーザー名前」です。
- チェックボックスに「保つ 当方 としてログイン」とあります。「ログイン状態を保つ」を機械翻訳して、崩れたような表現です(推測です)。
- 画面の下に「© 2026」だけがあり、会社名がありません。
メールはDocuSignを名乗っているのに、ログイン画面にDocuSignの名前がありません。ユーザー名やパスワードを入力しないことが、いちばん大事です。
フィッシングサイト詳細解析
① 中継ページ:hxxps://w5hnilt7ln3v.id.wasmer[.]app/wp-content/themes/login/…。受信者のメールアドレス付きのリンクです。
中継ページの接続先:調べたのは wasmer[.]app 本体で、リンクにあった個別のサブドメインではありません。本体の接続先は 5.161.23.223 で、ドイツの事業者(Hetzner)の、米国バージニア州にあるサーバーでした。同じサーバーに、約860のサイトが同居しています。IP調査兵団の脅威レベルは「低」でした。
② 偽ログイン画面:hxxps://pub-e133172b037d45859c276231b784bc59[.]r2[.]dev/system[.]html。r2[.]dev は、Cloudflareという会社の保管サービスの、開発用の公開ドメインとみられます。このサイトの接続先IPは、確認できていません。
読み解き:無料のアプリ置き場と、保管サービスという、誰でも使える場所を、2つつないでいます。ドメインを自分で買わずに済み、使い捨てにしやすい作りです。なお、端末や地域で表示を変える仕組み(クローキング)は確認されませんでした。リンクの先の流れは、スクショの順番から読み取った推測です。
過去の記事との関連
本物の会社の仕組みや、誰でも使えるサービスを悪用する手口は、これまでにも取り上げています。同じ日に届いた別のメールも、あわせてご覧ください。
- 「Shopee.jp 請求情報の確認」は詐欺メール!計算問題の「人間確認」から偽ログイン画面へ誘導
- 「Amazonギフトカード最大17,000円分プレゼント」JCB偽メールは詐欺!「私は人間です」画面から偽MyJCBへ誘導
- 書類を装う別の詐欺メールの記事
注意点と対処法
- ボタンやリンクは押さない:署名の依頼に心当たりがなければ、メールを削除して大丈夫です。心当たりがある場合も、メールのリンクではなく、依頼した相手に別の方法で確認しましょう。
- DocuSignの正規のメールには、添付ファイルは付かず、下に「セキュリティコード」があります。公式サイトから、リンクを使わずに文書を確認できます。
- DocuSignを装った偽メールは、メールを添付ファイルとして、
spam@docusign.comに転送して報告するよう、公式に案内されています。報告したあとは、元のメールを削除しましょう。 - もしユーザー名やパスワードを入力してしまっても、ご自分を責めないでください。落ち着いて、そのパスワードを、公式の画面から変更しましょう。同じパスワードを他のサービスでも使っている場合は、そちらも変更してください。
- 会社のメールで受け取った場合は、社内の情報担当者にも知らせましょう。
- 困ったときは、全国共通の消費者ホットライン「188」が、お住まいの地域の消費生活センターや市区町村の相談窓口につないでくれます。詳しくは消費者庁の案内資料をご覧ください。
DocuSignを名乗る「署名済み:契約合意書」は、偽物です。
書類のメールほど、まず疑うこと。添付がないのに「書類があります」と言うメールは、ボタンを押さずに削除しましょう。
ご家族やお友だち、職場の方にも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの位置情報はip-sc.net(IP調査兵団)の調査結果を参照しています。