「Amazonギフトカード最大17,000円分プレゼント」JCB偽メールは詐欺!「私は人間です」画面から偽MyJCBへ誘導
夜、寝る前にスマホでメールを開くと、カード会社から「カードを1回使うだけでギフトカードがもらえる」という案内が届いていました。金額の条件もなく、最大17,000円分。思わず「エントリーだけしておこうかな」と指が動きそうになりますよね。
実はこのメール、JCBの会員向けメールをまねた偽物でした。ボタンの先は、「私は人間です」という確認画面を挟んで、偽のMyJCBログイン画面につながっています。一緒に確認していきましょう。
結論:これは詐欺メールです。エントリーのボタンも、配信停止のリンクも押さないでください。どちらも同じ偽サイトへ飛び、最後はMyJCBのIDとパスワードを入力させる画面にたどり着きます。
| 危険度 | ★★★★★(非常に高い) MyJCBのIDとパスワードを入力させる偽ログイン画面につながり、不正利用につながるおそれがあるため |
| 受信日 | 2026年10月19日(月)午後10時58分ごろ |
| 件名 | 【キャンペーン実施中!】10月中に対象カードのご利用で、Amazonギフトカード最大17,000円分プレゼント! |
| 差出人 | 表示名は「セブンカード/Jcb Webmaster」(見えない文字入り)。実際のアドレスは noreply@mailxvx.r42d[.]com(JCBとは無関係のドメイン) |
| 送信元IP | 20.89.98.161(Microsoftのクラウド。地図上は東京都渋谷区) |
| 発信元の足跡 | 108.2.205.246(米国ペンシルベニア州フィラデルフィアのVerizonの企業向け回線。攻撃者が送信サーバーにログインして送った記録) |
| SPF / DKIM | SPFは合格(攻撃者側ドメインで通っただけ) / DKIMは署名が2つあり、検証結果は未確認 |
| 誘導先 | ① hxxps://icn7k[.]com/OBIRXSqJ(中継。「私は人間です」の確認画面)② hxxps://samaz[.]net/LBpgrfGG/(偽のMyJCBログイン画面) |
| 中継サイトのIP | 43.224.225.167(香港・油尖旺のクラウド事業者) |
⚠ これはJCBからのメールではありません。偽物(詐欺メール)です。
届いたメールの本文(再現)
実際に届いた本文を書き起こしました。詐欺サイトのURLはクリックできない形にしています。
差出人:セブンカード/Jcb Webmaster <noreply@mailxvx.r42d[.]com>
件名 :【キャンペーン実施中!】10月中に対象カードのご利用で、Amazonギフトカード最大17,000円分プレゼント!

MyJCB Spot Mail
いつもJCBカードをご愛顧いただき、誠にありがとうございます。
本メールは、MyJCB会員の皆様へお得なキャンペーン情報をお届けする「MyJCB Spot Mail」です。

【期間限定】大好評キャンペーン実施中!
期間中、対象のJCBカードを1回以上ご利用いただくだけで、
最大17,000円分のAmazonギフトカードをプレゼント!

ご利用金額の条件はございません。お買い物や月々のお支払いに、ぜひJCBカードをご利用ください。

特典内容 Amazonギフトカード 最大17,000円分
開催期間 2026年10月1日(木)~ 2026年10月31日(土)
参加条件 1. 下記ボタンよりキャンペーンに参加登録(エントリー)
     2. 10月中に対象のJCBカードを1回以上利用(金額不問)

[キャンペーンにエントリーする]
(※ボタンの実際のリンク先:hxxps://icn7k[.]com/OBIRXSqJ)

※本キャンペーンにはエントリーが必要です。
※一部、本キャンペーンの対象とならないカードがございます。
※特典の進呈時期や詳細な条件は、エントリー後の案内ページをご確認ください。
※本メールは配信専用です。ご返信いただいてもお答えできません。

※本メールの配信停止・配信設定的変更をご希望の場合は、大変お手数ですが、下記のリンクよりお手続きをお願いいたします。
[メール配信停止・変更はこちら]
(※実際のリンク先:hxxps://icn7k[.]com/OBIRXSqJ)

発行元:株式会社ジェーシービー
〒107-8686 東京都港区南青山5-1-22
Copyright (c) JCB Co., Ltd. All rights reserved.
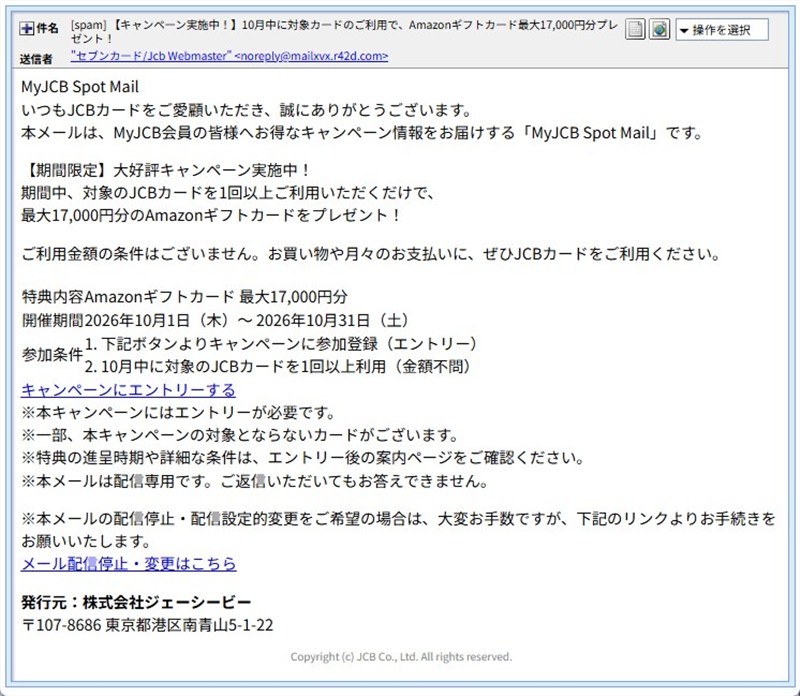
▲ 実際に届いたメールの画面。「最大17,000円分」「ご利用金額の条件はございません」と、好条件が並んでいます。
このメール、どこがおかしい?
- 差出人の名前が「セブンカード/Jcb Webmaster」です。JCBを名乗るのに、名札が別のカード会社を思わせる「セブンカード」とは、名札の付け間違いのようなミスです。「Jcb」と、表記もゆれています。
- 「ご利用金額の条件はございません」「1回使うだけで最大17,000円分」と、あまりに好条件です。うまい話ほど、まず疑いましょう。
- 宛名がありません。「いつもJCBカードをご愛顧いただき」で始まり、お名前が入っていません。
- 配信停止の案内に、「配信設定的変更」という不自然な日本語があります。「の」が「的」になっていて、どこか翻訳したような仕上がりです。
- 「エントリー」のボタンと「配信停止・変更」のリンクが、同じ行き先です。配信停止の窓口が、キャンペーンの入り口と同じ場所というのは不自然です。
JCBは、公式サイトのフィッシング詐欺にご注意くださいで、「MyJCBアプリやブックマークしたJCB公式サイトからのログインを徹底」するよう呼びかけています。また、不審なメール・SMSは「開かず、削除する」よう案内しています。
送信ルートと偽装の判定
※メールヘッダー詳細は個人情報保護のため非掲載です。分かった範囲を、読み取り方と一緒にご紹介します。
実際の送信元:受信記録から、メールは 20.89.98.161 から送られたと分かりました。持ち主はMicrosoftで、一般家庭の回線ではなく、誰でも借りられるクラウドサーバー(ホスティング)です。地図では東京都渋谷区と出ますが、これはクラウドの設備がある場所で、攻撃者がそこにいるという意味ではありません。IP調査兵団の脅威レベルは「低」でしたが、記録がまだ少ないだけかもしれず、安全という意味ではありません。
攻撃者の足跡:メールの内側の受信記録には、送信用サーバーに、system192 というアカウントでログインして送った記録が残っていました。ログインした元のIPは 108.2.205.246 で、米国ペンシルベニア州フィラデルフィアのVerizonの企業向け回線でした。ところが、この接続は smtp.group-application.hiroshima[.]jp と、広島の地名を使った日本のドメイン名のような名前を名乗っていました。実際の場所とは合っていません。
ソフト名の食い違い:メールには、送信ソフトとして Lotus Domino 12.0 と書かれていました。しかし、受信記録には別のソフト(Open-Xchange)で送ったと残っています。書かれている名前が、実際と食い違っています。
SPFは合格、でも安心材料にはなりません:SPFは「このサーバーから送ってよい」という届け出を確認する仕組みです。今回は攻撃者が用意したドメインなので、合格して当たり前。メールが本物だという証明にはなりません。DKIM(改ざん防止の署名)は2つ付いていましたが、検証結果は確認できませんでした。
総合判定:JCBになりすました偽メールです。
💡ここで!「見えない文字」と「私は人間です」の画面ってなに?
見えない文字(ゼロ幅スペースなど)は、画面には何も見えないのに、文字としては存在している特別な文字です。名前の途中に挟んでも見た目は変わりませんが、コンピューターから見ると、別の文字列になります。
「私は人間です」の確認画面は、本来は、プログラムによる自動の不正操作を防ぐためのものです。ところが詐欺サイトでは、本物らしく見せたり、セキュリティソフトによる自動の調査を遠ざけたりする目的で、まねして置かれることがあります。
分かったこと①:差出人名も本文も、見えない文字だらけだった
メールの文字を1文字ずつ文字コード(Unicodeの番号)で書き出して調べると、見えない文字がたくさん見つかりました。
- 差出人名「セブンカード/Jcb Webmaster」に4個
- 件名に4個
- 文字だけの版の本文に66個
- 見た目を整えた版(HTML版)に354個。そのうち288個は、見た目を整える設定(CSS)の中に混ざっていました。
見えない文字を混ぜると、同じ文面でも、1通ごとに文字列が違って見えます。そのため、迷惑メールの照合をすり抜けやすくなるとみられます。同じ日に届いた、セゾンカードの別の偽メールにも、見えない文字の細工がありました。
分かったこと②:「エントリー」も「配信停止」も、同じ偽サイトへ飛ぶ
メールの元データ(HTMLソース)を表示してリンク先の設定を見ると、「キャンペーンにエントリーする」ボタンも、「メール配信停止・変更はこちら」のリンクも、どちらも hxxps://icn7k[.]com/OBIRXSqJ でした。文字だけの版の中にも、同じURLが2回書かれています。
「配信を止めたいだけ」のつもりで押しても、結局は同じ偽サイトに着きます。配信停止のリンクも、安全ではありません。
分かったこと③:「私は人間です」の画面を挟んで、偽のMyJCBログインへ
リンクの先に接続しようとすると、まずウイルスバスター クラウドが、脅威の種類を「フィッシング」としてブロックしました。続いて、Chromeも「危険なサイト」と警告しました。(調査のため、警告を承知のうえで、画面を確認しました。みなさんは、絶対にまねしないでください。)
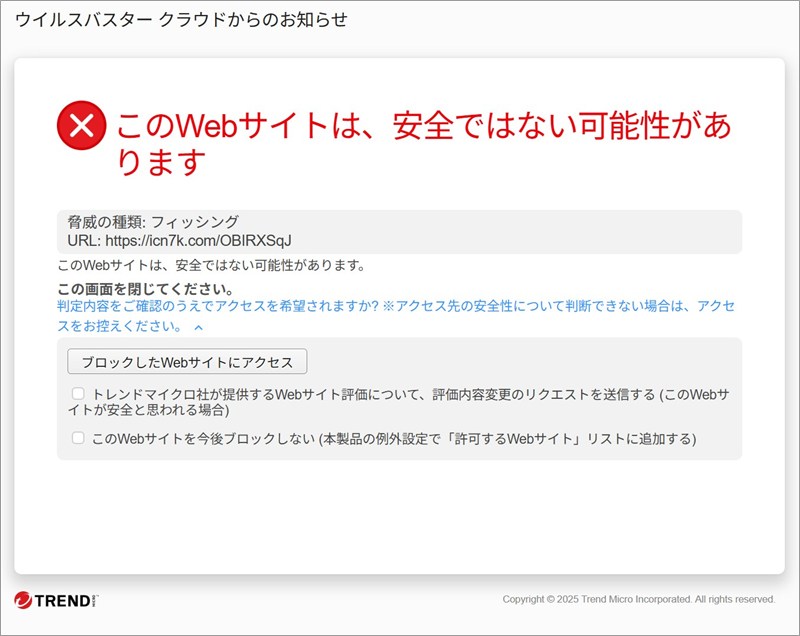
▲ ウイルスバスター クラウドのブロック画面。脅威の種類は「フィッシング」と表示されました。
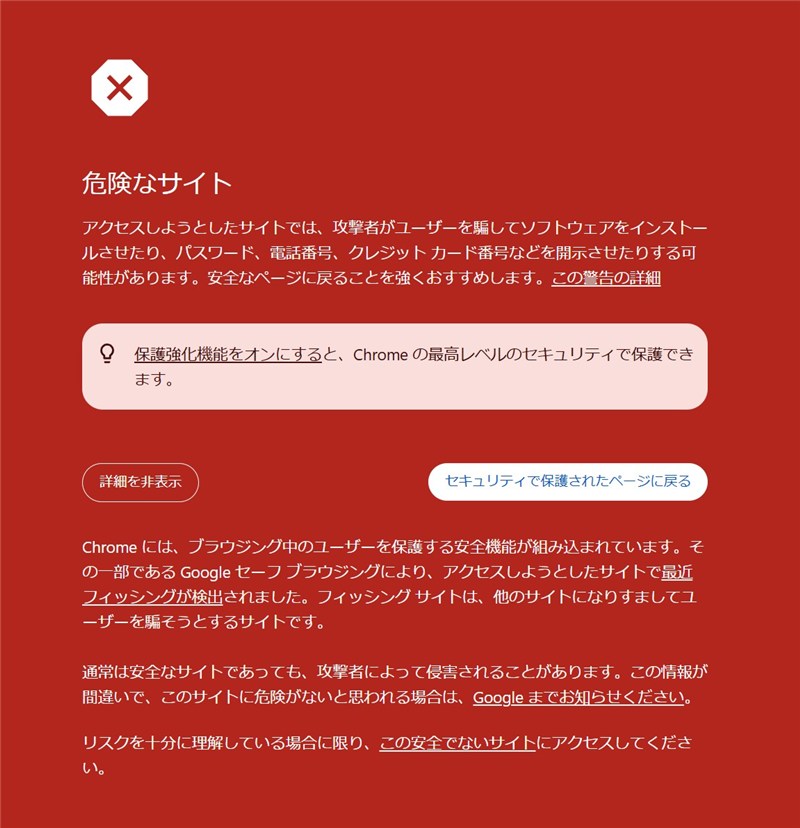
▲ Chromeの警告画面。Googleセーフブラウジングがフィッシングを検出しました。
警告のあとに表示されたのが、「セキュリティ確認」と書かれた画面です。「安全な接続を維持するため、ブラウザ環境を確認しています。下の確認ボタンを押してください。」と書かれ、「私は人間です」「確認」のボタンが置かれています。「私は人間です」の確認ボタンは押さないようにしてください。メールから飛んだ先で、いきなりこのような確認を求められるのは不自然です。
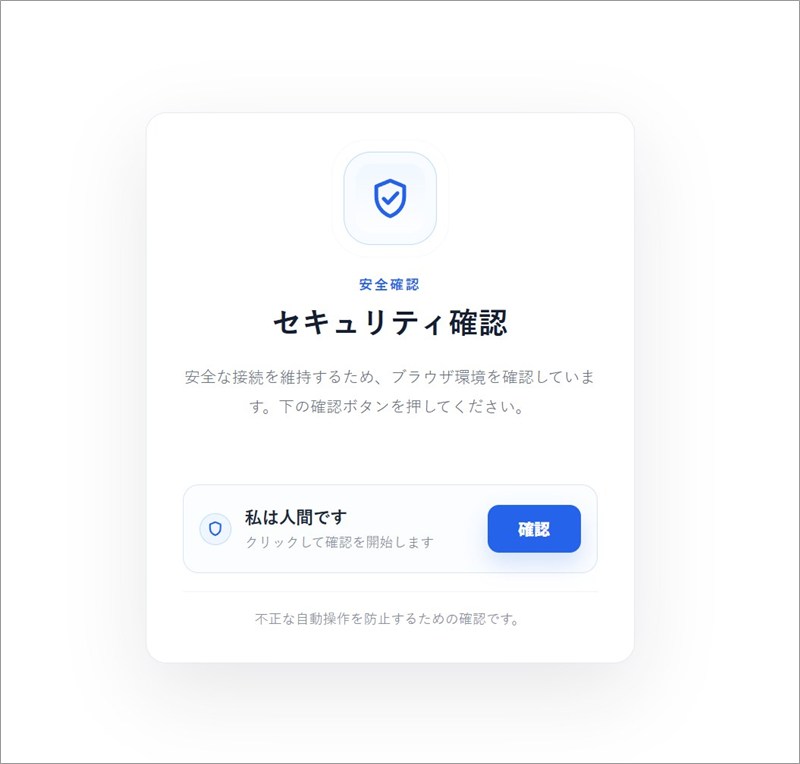
▲ 「私は人間です」の確認ボタンが置かれた、中継サイトの画面。
この画面のあと、hxxps://samaz[.]net/LBpgrfGG/ に移ります。画面を見た順番から、こうつながっているとみられます。ここでもChromeとウイルスバスターが、続けて警告とブロックを出しました。
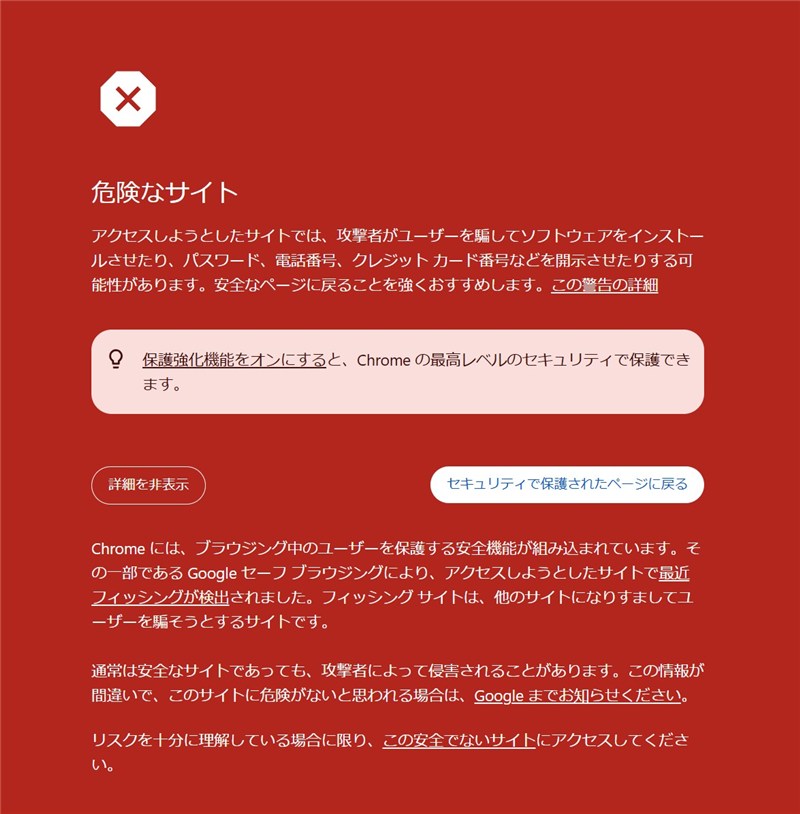
▲ 2回目のChromeの警告画面。次のサイトでも、フィッシングが検出されました。
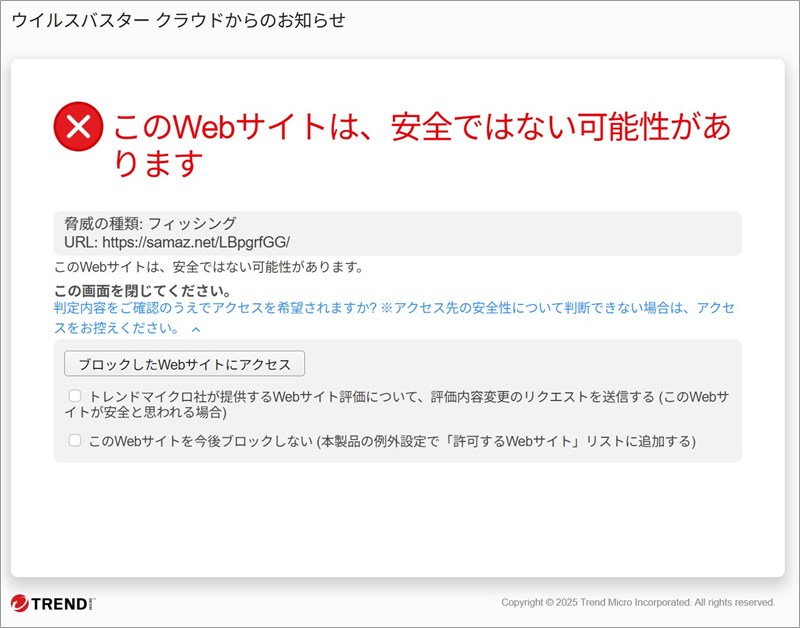
▲ 2つ目のURLでも、ウイルスバスター クラウドが「フィッシング」としてブロックしました。
その先に表示されたのが、MyJCBのロゴまで再現した、偽のログイン画面です。「MyJCB ID」と「MyJCB パスワード」を入力させる作りで、画面の右上には「サービス停止のご案内」「お客さまサポート」まで並んでいます。本物そっくりですが、入力したIDとパスワードは盗まれるおそれがあります。警告画面が出たら、先へ進まないことが、いちばんの対策です。
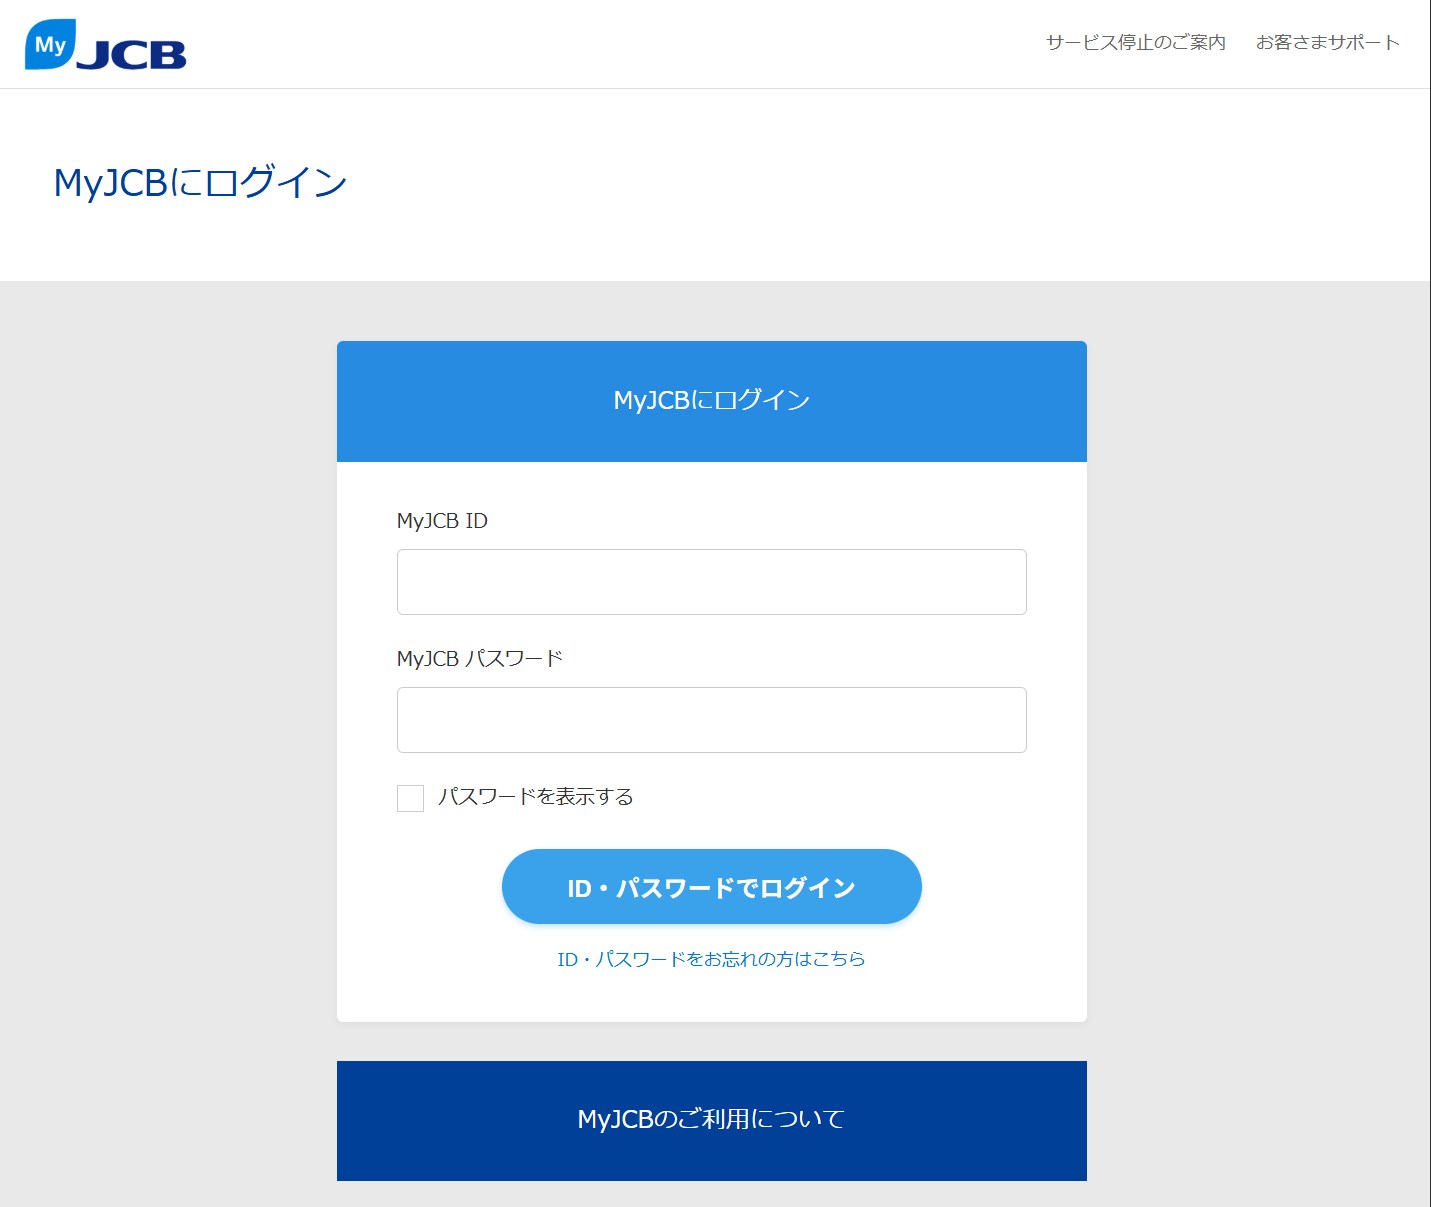
▲ 実際に表示された偽のMyJCBログイン画面。ロゴまで再現されています。
フィッシングサイト詳細解析
① 中継サイト:hxxps://icn7k[.]com/OBIRXSqJ。公開されているドメイン情報では、2025年11月18日の登録で、有効期限は2026年11月18日でした。更新日は、メールが届く約4時間前の10月19日夕方(日本時間18時台)です。サイトの実体はなく、売りに出ているという表示もありました。
中継サイトのIP:43.224.225.167。香港・油尖旺のクラウド事業者で、同じサーバーに約1万5000のサイトが同居していました。
② 偽ログイン画面:hxxps://samaz[.]net/LBpgrfGG/。MyJCBのIDとパスワードを入力させる画面です。このサイトの登録情報とIPは、確認できていません。
差出人のドメイン:r42d[.]com は、2025年11月6日の登録で、有効期限は2026年11月6日です。こちらも更新日は10月19日の日本時間18時台で、中継サイトとほぼ同じ時間帯でした。ドメインの接続先は 149.88.70.108(香港・葵青のクラウド事業者)で、実際にメールを送ったMicrosoftのクラウドとは別の場所です。
読み解き:2つのドメインは、どちらも2025年11月に登録され、メールを送る数時間前に、ほぼ同時に更新されていました。同じ人物が、送信の準備として作業したのかもしれませんが、推測です。なお、端末や地域で表示を変える仕組み(クローキング)は確認されませんでした。
過去の記事との関連
JCBをかたるメールは、これまでにもたくさん届いています。MyJCBのログイン画面をまねた手口は、次の記事でも取り上げています。
- 【緊急・実録】MyJCBを騙る偽「3Dセキュア再認証」詐欺メール発覚——SPF/DKIM両Pass偽装でフィルター突破、精巧な偽ログイン画面の全手口を解説
- 「MyJCBシステム更新に伴うお客様情報の再確認について」は詐欺!不審な「jcb.wvcc」添付と偽MyJCBログイン画面に注意
- 【実録】JCBを騙る「失効予定ポイントのお知らせ」メールを徹底分析!巧妙な偽手口を公開
- 『詐欺メール』JCBから『\あと5日/【ワンクリックでポイントを受け取る!】3,000 Oki Dokiポイントをゲット!/MyJCB Spot Mail』と、来た件
- 【2026年版・完全まとめ】クレジットカードを騙る詐欺メール全社解説|JCB・アメックス・三井住友・楽天・イオン・UCカードほか
注意点と対処法
- ログインは、MyJCBアプリかブックマークから:キャンペーンが気になっても、メールのリンクは使わず、ご自身で登録した公式サイトや公式アプリで確かめましょう。JCBの公式案内でも、メールのリンクではなく、アプリやブックマークからのログインが呼びかけられています。
- メールは、開かずに削除して大丈夫です。「エントリー」だけでなく、「配信停止」のリンクも押さないでください。
- もしMyJCBのIDやパスワードを入力してしまっても、ご自分を責めないでください。JCBの公式案内では、MyJCBからIDやパスワードを変更するよう案内されています。同じパスワードを他のサービスでも使っている場合は、そちらも変更しましょう。
- カード番号まで入力してしまった場合は、JCBの公式案内では、JCB紛失盗難受付デスクに連絡して、カードの停止と再発行を依頼するよう案内されています。
- 困ったときは、全国共通の消費者ホットライン「188」が、お住まいの地域の消費生活センターや市区町村の相談窓口につないでくれます。詳しくは消費者庁の案内資料をご覧ください。
JCBを名乗る「Amazonギフトカード最大17,000円分プレゼント」は、偽物です。
うまい話は、まず疑うこと。「条件なしで最大17,000円分」と聞くと心が動きますが、ボタンは押さずに、メールを削除しましょう。
ご家族やお友だちにも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの位置情報はip-sc.net(IP調査兵団)の調査結果を参照しています。