2026年度第3四半期(10月27日までにご対応ください)国税庁を装う帳簿確認メールは詐欺
経理や総務をご担当のみなさま。「国税庁から、帳簿の確認をお願いします」というメールが会社のアドレスに届いたら、どうしますか? 期限まで書いてあると、後回しにしづらいですよね。
実はこのメール、国税庁をかたる偽物でした。「資料はこちら」のボタンの先には、見た目と中身が食い違う仕掛けがあります。一緒に確認していきましょう。
結論:これは詐欺メールです。ボタンは押さず、ファイルも保存しないでください。3つの「ダウンロード」ボタンは、どれも同じ外部サイトにつながっています。
| 危険度 | ★★★★★(非常に高い) ZIPファイルの中身は確認していませんが、不正なプログラムが入っているおそれがあり、開くとパソコンや社内のネットワークに被害が広がる可能性があるため |
| 受信日 | 2026年10月20日(火)午前8時45分ごろ |
| 件名 | 2026年度第3四半期(10月27日までにご対応ください) |
| 差出人 | 表示名は「国 税 庁(こくぜいちょう)」。実際のアドレスは oajvwyo@xmoz[.]cn(国税庁とは無関係のドメイン) |
| 送信元IP | 162.4.136.245(中国・広東省広州のホスティング事業者。レンタルサーバーの回線) |
| 返信先 | ceo@daihyo-jp[.]com(差出人とは別のドメイン) |
| 開封確認の宛先 | sethasakura@zohomail[.]jp(メールを開いたことを知らせる通知の送り先) |
| SPF / DKIM | SPFは合格(攻撃者側ドメインで通っただけ) / DKIMは署名あり、検証結果は未確認 |
| 誘導先 | hxxps://yuzhengjixie[.]com(3つのボタンすべて同じ。押すとZIPファイルの保存画面が出る) |
| 誘導先のIP | 168.76.131.25(南アフリカ・フリーステイト州ブルームフォンテーン) |
⚠ これは国税庁からのメールではありません。偽物(詐欺メール)です。
届いたメールの本文(再現)
実際に届いた本文を書き起こしました。詐欺サイトのURLはクリックできない形にしています。
差出人:国 税 庁(こくぜいちょう) <oajvwyo@xmoz[.]cn>
件名 :2026年度第3四半期(10月27日までにご対応ください)

税務・会計確認のご案内 · 令和8年第3四半期
令和8年第3四半期 税務・会計帳簿確認のご案内

企業のご担当者様
令和8年(2026年)第3四半期に係る税務申告および会計処理の確認にあたり、帳簿、証憑書類、申告資料の内容に漏れや誤りがないか、ご確認くださいますようお願いいたします。
本案内を受信された方は、社内の経理・財務責任者または担当者へご転送ください。

主な確認事項
・第3四半期の会計記録と取引証憑の照合
・各税目の申告内容と帳簿上の金額の整合性確認
・修正・追加資料の提出や確認が必要な事項の洗い出し
・税務署等から正式な税務調査通知を受けた場合は、通知書記載の期限・方法に従って対応

令和8年第3四半期 税務確認関連資料
令和8年度 税務確認対象企業一覧.pdf [ダウンロード]
令和8年第3四半期 税務確認対象資料チェックリスト.pdf [ダウンロード]
令和8年第3四半期 会計帳簿・証憑確認明細表.xlsx [ダウンロード]
(※3つのボタンの実際のリンク先は、どれも hxxps://yuzhengjixie[.]com)

資料の確認には、社内で承認された端末および文書管理システムをご利用ください。申告漏れや記載誤りによる税務上のリスクを低減するため、必要に応じて内容の修正・確認を行ってください。
⚠ 社内確認期限のご案内:本案内の受領日の翌日から15日以内を目安に、帳簿等の確認と社内報告をお願いいたします。税務当局から正式な通知を受領している場合は、当該通知に記載された期限を優先してください。
申告漏れ等による加算税・延滞税などのリスクを避けるため、速やかな確認をお願いいたします。

本案内は社内向けの税務・会計確認のご案内であり、税務署または国税庁が発行した正式な税務調査通知ではありません。ご不明な点は社内の経理担当者または税理士にご相談ください。
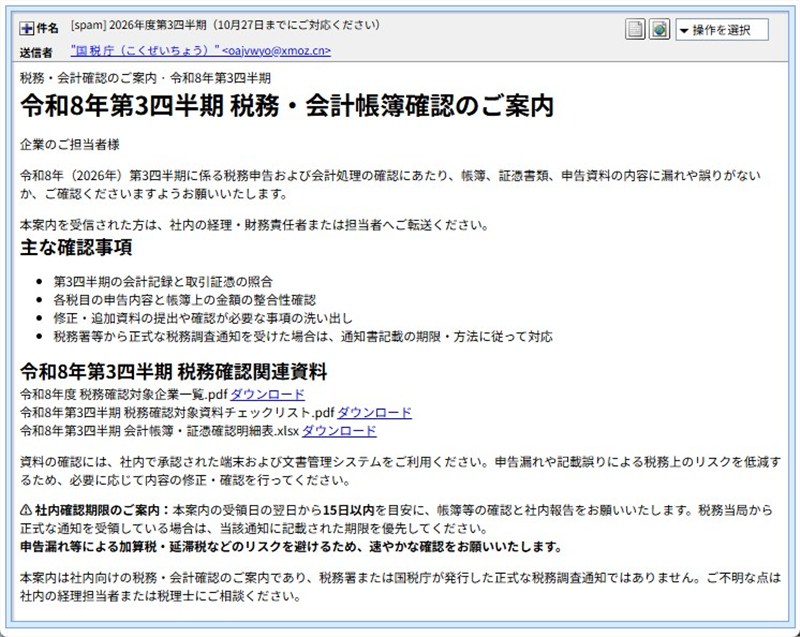
▲ 実際に届いたメールの画面。「企業のご担当者様」で始まり、PDFとExcelの資料が並んでいます。
このメール、どこがおかしい?
- 差出人の名前が「国 税 庁」と、文字の間に空白が入っています。しかも括弧書きで読み仮名まで付いています。アドレスは、中国の国別ドメイン(.cn)です。
- 期限が食い違っています。件名は「10月27日まで」(受信から7日後)なのに、本文は「受領日の翌日から15日以内」(11月上旬)です。
- 国税庁の名義なのに「社内向けの案内」と書いてあります。しかも「社内の経理・財務責任者へご転送ください」と、社内に広めさせようとしています。
- 最後の一文に、うっかりミスがあります。「本案内は…国税庁が発行した正式な税務調査通知ではありません」。国税庁を名乗りながら、自分から白状してしまいました。正直なのは立派ですが、詐欺としては致命的です。
- ファイル名は「.pdf」「.xlsx」と書いてありますが、ボタンの行き先はどれも同じサイトです(くわしくは後ほど)。
国税庁は、公式サイトの不審なメールや電話にご注意くださいで、税務調査などでメールを使うのは「納税者の方が利用を希望された場合にのみ」で、「納税者の方の同意なくメールを送信することはありません」と案内しています。心当たりがなければ、この時点で本物ではないと判断できます。
送信ルートと偽装の判定
※メールヘッダー詳細は個人情報保護のため非掲載です。分かった範囲を、読み取り方と一緒にご紹介します。
実際の送信元:受信記録から、メールは 162.4.136.245 から送られたと分かりました。中国のホスティング事業者(レンタルサーバーの会社)の回線で、一般家庭のものではありません。地図では広東省広州と出ますが、IPアドレスの位置はあくまで目安です。IP調査兵団の脅威レベルは「低」でしたが、これは記録がまだ少ないだけかもしれず、安全という意味ではありません。
送り主の時間帯:メールの日付欄は、中国標準時(日本より1時間遅い時間帯)で書かれていました。日本時間に直すと午前8時45分で、受信した時刻とぴったり合っています。
返信先が別ドメイン:差出人は xmoz[.]cn ですが、返信すると別のドメイン daihyo-jp[.]com に届く設定でした。国税庁のメールなら、こうはなりません。
SPFは合格、でも安心材料にはなりません:SPFは「このサーバーから送ってよい」という届け出を確認する仕組みです。今回は攻撃者が用意したドメインなので、合格して当たり前。メールが本物だという証明にはなりません。DKIM(改ざん防止の署名)は署名がありましたが、検証結果は確認できませんでした。
総合判定:国税庁になりすました偽メールです。
💡ここで!「開封確認」と「ZIPファイル」ってなに?
開封確認は、メールを開いたときに、送り主へ「読みました」と知らせる仕組みです。受け取った側の画面に確認が出て、OKを押すと通知が送られます。
ZIPファイルは、たくさんのファイルを1つにまとめて小さくする形式です。便利な反面、中に不正なプログラムを隠して送る手口に使われることがあります。「PDFのはず」「Excelのはず」と思っていたものがZIPだったら、要注意です。
分かったこと①:PDFやExcelに見えるボタンは、3つとも同じサイトにつながっていた
本文には、PDFが2つとExcelが1つの資料が並び、それぞれ「ダウンロード」ボタンが付いています。メールの元データ(HTMLソース)を表示してリンク先の設定を見ると、3つのボタンは、どれも同じ hxxps://yuzhengjixie[.]com でした。ファイルごとの住所ではなく、サイトのトップページです。本物の資料を配るつもりなら、あり得ない作りです。
調査のためにリンクへ接続したところ、PDFでもExcelでもなく、ZIPファイルの保存画面が表示されました。ファイル名は 20262923221510.92B57BDD9F3AC3EACBD.zip で、日付のような数字に英数字を並べた、機械的に作られたような名前です。保存はせずに閉じたため、ZIPの中身は確認していません。
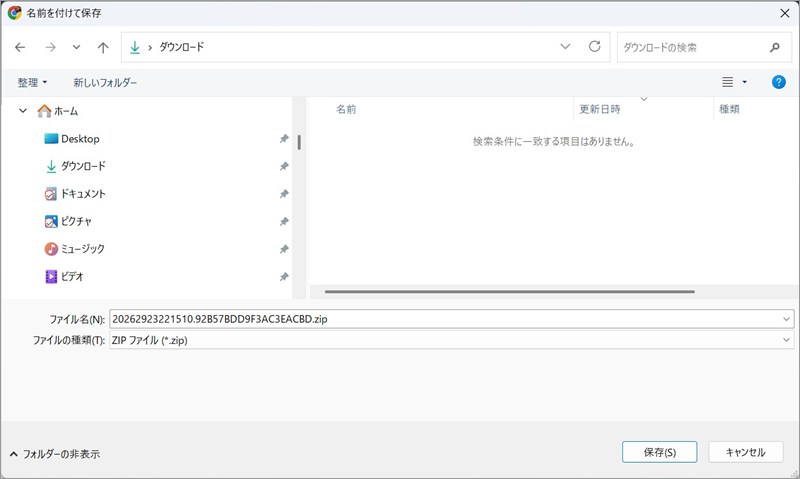
▲ リンクに接続すると表示されたZIPファイルの保存画面。メールの表示(PDF・Excel)と、ファイルの種類が合っていません。
保存画面が出たら、キャンセルを押してください。ZIPを保存して開くと、中のプログラムが動いてしまうおそれがあります。このように、書類のふりをして別のものを開かせる手口は、過去にも確認しています。
分かったこと②:メールを開いただけで「開きました」と知らせようとする
このメールを開くと、「このメールの送信者は開封確認の通知を要求しています。開封確認のメールを送信しますか?」という確認画面が出ました。メールの内部には、開封確認を求める設定が3種類入っていて、通知の送り先は sethasakura@zohomail[.]jp でした。
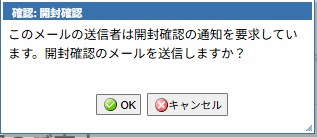
▲ メールを開くと表示された確認画面。「OK」を押すと、攻撃者に通知が届きます。
「OK」を押すと、攻撃者に「このアドレスは実在していて、しかもメールを開いた」と伝わってしまいます。そうなると、このアドレスを狙ったメールが増えるおそれがあります。開封確認は、必ず「キャンセル」を選んでください。開封確認を使う手口は、国税庁・e-Taxの還付金メールの記事でも取り上げています。
分かったこと③:リンク先は、1年前に取得されて「売り出し中」と表示されるドメインだった
フィッシングサイト詳細解析
リンク先ドメイン:hxxps://yuzhengjixie[.]com。公開されているドメイン情報では、2025年10月25日の登録で、有効期限は2026年10月25日、つまりメールが届いた5日後でした。情報の更新日はメールが届く前日の2026年10月19日で、持ち主の情報は代行サービスで非公開になっています。ドメインの情報サイトには「サイトなし」「368ドルで売り出し中」という表示も出ていました。
リンク先のIP:168.76.131.25。地図上は南アフリカのフリーステイト州ブルームフォンテーンで、企業向けの回線です。表示された組織名は現地の教育関係の部署でしたが、回線の管理者名は香港の事業者になっていて、サイトとの関係は分かりません。同じサーバーに、約300のサイトが同居していました。
読み解き:ドメイン名の「jixie」は、中国語で「機械」を意味する言葉に読めます。機械関係の会社名のように見えますが、乗っ取りか使い回しかは分かりません。なお、端末や地域で表示を変える仕組み(クローキング)は確認されませんでした。
分かったこと④:化粧の道具が、そのまま丸見えだった
メールをテキスト形式で表示すると、本文の途中に、見た目を整えるための設定(CSS)の文字列がそのまま出てきました。「body{margin:0;background:…}」といった、本来は画面に出ないはずの呪文です。見出しも「令和8年第3四半期令和8年第3四半期」と二重になっています。
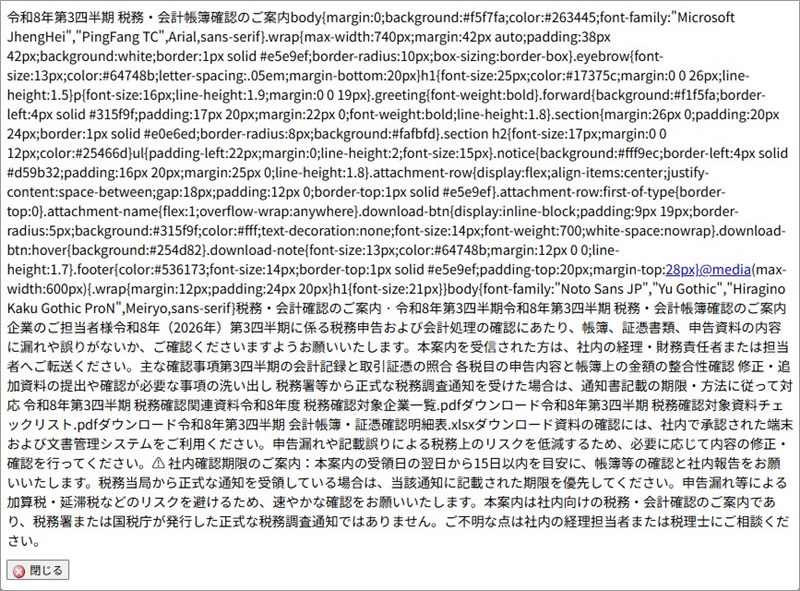
▲ テキスト形式で表示した画面。見た目用の設定の文字列が、本文にそのまま混ざっています。
国税庁の名前を借りるなら、お化粧の道具まで見せないでほしいものです。作りの雑さも、偽物を見抜くヒントになります。
過去の記事との関連
国税庁をかたるメールは、これまでにもたくさん届いています。今回は、同じ日に届いた別の筋書きの国税庁偽メールとも、送信元やリンク先は別のものでした。書類のふりをした罠は、次の記事でも取り上げています。
- 同じ日に届いた、別の筋書きの国税庁(e-Tax)偽メール「不正アクセスの可能性」
- 【続報】国税庁・e-Tax「還付金の処理状況に関するお知らせ」詐欺——開封確認要求と偽装Receivedヘッダーの新手口を解析
- 【警告】KAGOYAを騙る偽請求書メール発覚——「PDFのふりをしたHTMLファイル」添付で偽サイトへ強制誘導する手口を解析
注意点と対処法
- 社内に転送せず、情報システム担当者へ知らせる:本文は「社内の担当者へ転送を」と求めていますが、転送すると被害が広がります。転送ではなく、報告をしてください。
- ボタンは押さず、保存画面が出ても保存しないでください。メールは削除して大丈夫です。
- もしZIPファイルを開いてしまったら、ネットワークから切り離し(LANケーブルを抜く、Wi-Fiを切る)、すぐに社内の情報システム担当者や、契約しているセキュリティの窓口に相談してください。ご自分を責めずに、早く知らせることが大切です。
- 本当に税務署から連絡が来ているか不安なときは、メールの連絡先ではなく、公式サイトで調べた連絡先で確かめましょう。国税庁の注意喚起のページでは、メールやSMSは受信してもアクセスしないこと、電話や心当たりのない文書については最寄りの税務署の総務課などに問い合わせることが案内されています。
- 開封確認の画面が出たら、「OK」ではなく「キャンセル」を選びましょう。
国税庁を名乗る「帳簿確認のご案内」は、偽物です。
期限があっても、あわてて開かないこと。「税務」と聞くと焦りますが、ボタンは押さずに、まず社内の担当者へ相談しましょう。
同じ会社の方や取引先にも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの位置情報はip-sc.net(IP調査兵団)の調査結果を参照しています。