「【要確認】配当金のお受取に関するご確認のお願い」マネックス証券を騙る詐欺メール|期限は翌日、偽ログイン画面へ誘導
株式をお持ちの方にとって、「配当金のお知らせ」は、うれしい便りですよね。ましてや「お受取口座の確認が必要です」と言われたら、受け取り損ねたくない気持ちから、つい急いでしまうものです。その気持ちを狙ったメールが届きました。
今日は、マネックス証券を名乗る「配当金のお受取」メールを調べました。リンクの先には、時間が止まったままの偽ログイン画面が待っていました。
HEARTLAND-LAB SECURITY REPORT
「【要確認】配当金のお受取に関するご確認のお願い|マネックス証券」
期限は受信日の翌日。リンクの先は、2025年春のまま止まった偽ログイン画面でした
結論:これは詐欺メールです。リンクは開かないでください。マネックス証券の公式案内には、「いかなる場合も電子メールでログインを促すことはない」とあります。
| 危険度 | ★★★★★(非常に高い) 証券口座のIDとパスワードを入力すると、不正な取引など、被害が大きくなるおそれがあるため |
| 受信日 | 2026年10月19日(月)午前8時10分ごろ |
| 件名 | 【要確認】配当金のお受取に関するご確認のお願い|マネックス証券 |
| 差出人 | 表示名は「マネックス証券」。実際のアドレスは akrso@jiaheshenyang[.]com(マネックス証券とは無関係のドメイン) |
| 送信元IP | 20.71.47.60(Microsoftのクラウド。地図上はオランダのアムステルダム) |
| SPF / DKIM | SPFは合格(攻撃者の自前ドメインで通っただけ) / DKIMは署名あり、検証結果は未確認 |
| 添付ファイル | exws.png(わずか7バイトで、画像としては開けない。当サイトでも開いていません) |
| 誘導先 | hxxps://novametalinc[.]com/content/ryzbvsprip(偽のログイン画面) |
| 偽サイトのIP | 104.21.93.227(Cloudflare。実際の所在地は分かりません) |
※メールヘッダー詳細は個人情報保護のため非掲載
このメールは、本物のマネックス証券からではありません。
偽物(詐欺)です。「口座の確認」を装って、IDとパスワードを入力させようとしています。
詐欺メールの本文
本文は次のとおりです。リンク先は読めないように加工して載せています。
マネックス証券株式会社 - 配当金のお受取に関するお知らせ

お客様各位

平素は格別のご高配を賜り、厚く御礼申し上げます。

このたび、お客様が保有されている国内上場株式の配当金について、お受取口座の確認が必要となりました。

対象口座     総合取引口座
対象銘柄     国内上場株式(複数)
配当金支払予定日 2026年10月中旬
お手続き期限   2026年10月20日 23:59
参照コード    MNX-DIV-2026-578RWA

期限までにお手続きが確認できない場合、配当金のお振込みが一時保留となり、お受取が遅れる可能性がございます。

■ お手続き方法
以下の専用ポータルよりログインいただき、画面の案内に従ってお受取口座の確認を完了させてください。

▼ マネックス証券・配当金受取口座確認ポータルへ(リンク)
→ hxxps://novametalinc[.]com/content/ryzbvsprip

【ご注意】
・配当金の振込先は、お客様ご本人名義の口座に限られます。
・本メールに心当たりのない場合は、速やかにカスタマーセンターまでご連絡ください。
・マネックス証券が電話やメールで暗証番号やパスワードをお伺いすることは絶対にございません。

マネックス証券株式会社
金融商品取引業者 関東財務局長(金商)第165号
加入協会:日本証券業協会、一般社団法人 金融先物取引業協会

配信停止設定:https://www.monex.co.jp/
管理番号:MNX-DIV-2026-8DGZ
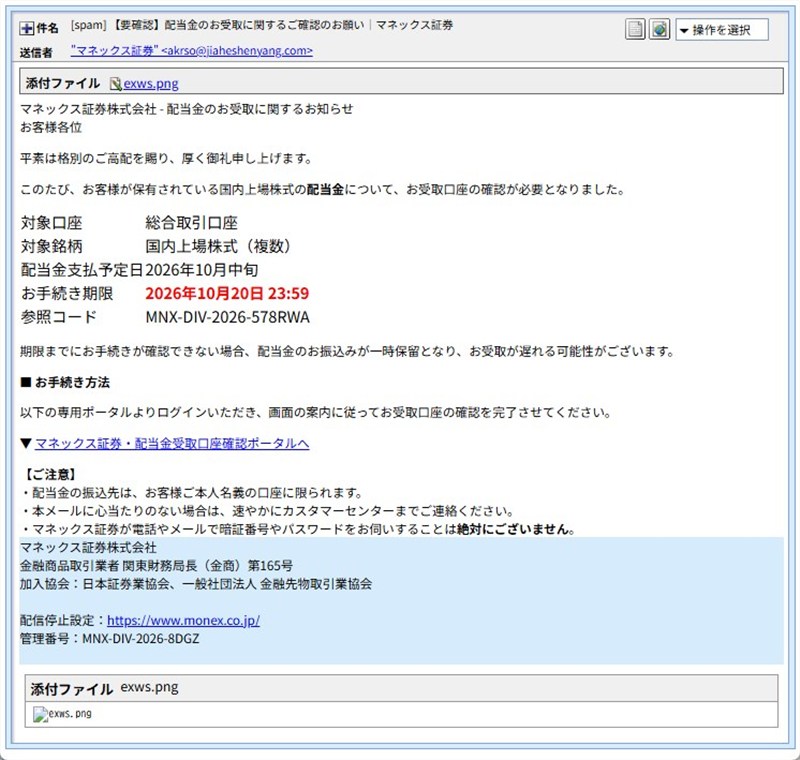
実際に届いたメールの画面(本文の背景は白で、最後の数行だけが水色。添付の画像は壊れた状態で表示)
いかにも本物らしい作りです。表になった項目、赤字の期限、参照コード、そして最後には登録番号や加入協会まで書かれています。ですが、いちばん下の「配信停止設定」には本物の公式サイトのアドレスが書かれているだけで、これは、本物らしく見せるための飾りと見られます(推測です)。メールの中でリンクになっているのは、ポータルのボタンと、この公式サイトのアドレスの2か所だけでした。
また、「マネックス証券が電話やメールで暗証番号やパスワードをお伺いすることは絶対にございません」と書きながら、ポータルへの「ログイン」を求めているのは、大きな矛盾です。
送信ルートと、偽物と分かるポイント
まず、メールそのものの作りを調べました。見た目は本物そっくりでも、中身にはいくつもの「ほころび」がありました。
① 差出人のドメインは、マネックス証券と無関係
差出人の表示は「マネックス証券」ですが、実際のアドレスは akrso@jiaheshenyang[.]com でした。このドメインは、2025年12月31日に登録された、約1年のものです。登録者の情報は非公開で、ドメイン情報サイトには、販売中として掲載されているとの表示もありました。接続先は 20.71.155.64(Microsoftのクラウド)です。
② 「SPF合格」「署名あり」でも、本物とは限らない
SPFは「このIPからこのドメインのメールを送ってよい」という登録と照らす仕組みで、今回は合格でした。しかし、攻撃者が自分で取ったドメインに自分で登録すれば合格します。DKIM(電子署名)も、署名したのはこの偽のドメイン自身で、検証の結果が今回の資料に出ていないので、判断はしていません。マネックス証券から届いた証拠にはなりません。
③ 送信元のIPアドレスは、クラウド事業者のもの
送信元は 20.71.47.60 でした。Microsoftが貸し出しているクラウド(ホスティング)のIPで、調査サイトの地図ではオランダのアムステルダムと出ます。ただしこれはデータセンターの場所で、送った人の居場所ではありません。脅威レベルは「低」と表示されていますが、大手クラウドを借りているだけのことも多く、安全という意味ではありません。
④ 送信の入口には、日本のネットワークの記録(専門的なので、読み飛ばしても大丈夫です)
メールが通った道筋の記録には、攻撃者のメールサーバーに、ID・パスワードで認証して送り込んだ跡がありました。その入口のIPは 163.209.221.72 で、調査サイトでは日本の学術機関のネットワーク(京都市)の法人向け回線と出ます。ここから送られていたとすれば、その機器やアカウントが乗っ取られ、踏み台にされている可能性があります(推測です)。記録にある「nagano.jp」で終わるホスト名は、送る側の自己申告で、確認はできていません。
⑤ お手続き期限が、受信日の翌日
メールは10月19日の朝に届き、「お手続き期限」は2026年10月20日 23:59、つまり翌日までです。「期限までに確認できない場合、配当金の振込が一時保留となる」と、考える時間を与えずに急がせています。
⑥ 添付ファイルは、壊れた画像
「exws.png」という添付が付いていますが、中身はわずか7バイトで、画像としては成立していません。メールの画面では、壊れた画像のマークが出ます。目的は分かりませんが、本物らしく見せるための飾りか、送信ツールの不具合の可能性があります(推測です)。
⑦ 「白い本文+水色の末尾」は、古くから見られる型
本文の背景が白く、最後の数行だけが水色の背景になっている作りは、当サイトの調査では、以前から使われている詐欺メールの作成セット(キット)の特徴として見られるものです。ブランド名を差し替えるだけで、同じ作りのメールを量産できるため、証券会社や金融機関を装うメールで繰り返し目にします。
※メールヘッダー詳細は個人情報保護のため非掲載
偽装判定:マネックス証券からのメールではありません
- 差出人は、無関係の新しいドメイン(登録から約1年)
- SPF合格・署名ありは、攻撃者が自分で用意したドメインで通っただけ
- お手続き期限は、受信日の翌日
- 「パスワードを伺わない」と書きながら、ログインを求める矛盾
- 添付は、わずか7バイトの壊れた画像
リンクの先を調べました
いちばん気になったのは、「配当金受取口座確認ポータルへ」のボタンの先です。次の流れは、当サイトの調査用にたどって確認したものです。皆さんは、リンクを開かないでください。
フィッシングサイト詳細解析
ステップ1 入口:hxxps://novametalinc[.]com/content/ryzbvsprip
メールのボタンは、このドメインに飛ばします。ドメイン情報を調べると、登録は2025年11月17日で、約1年のドメインです。ドメイン情報サイトでは「ウェブサイトなし」の扱いでした。接続先は 104.21.93.227 で、大手のCloudflareを経由しています。地図ではカナダのトロントと出ますが、Cloudflareの特性上、実際の運営者の場所を示すものではありません。
ステップ2 まず、ブラウザが警告
パソコンのChromeでリンクを開くと、赤い画面で「危険なサイト」と表示されました。ChromeのGoogleセーフブラウジングが、フィッシングを検出したという警告です。
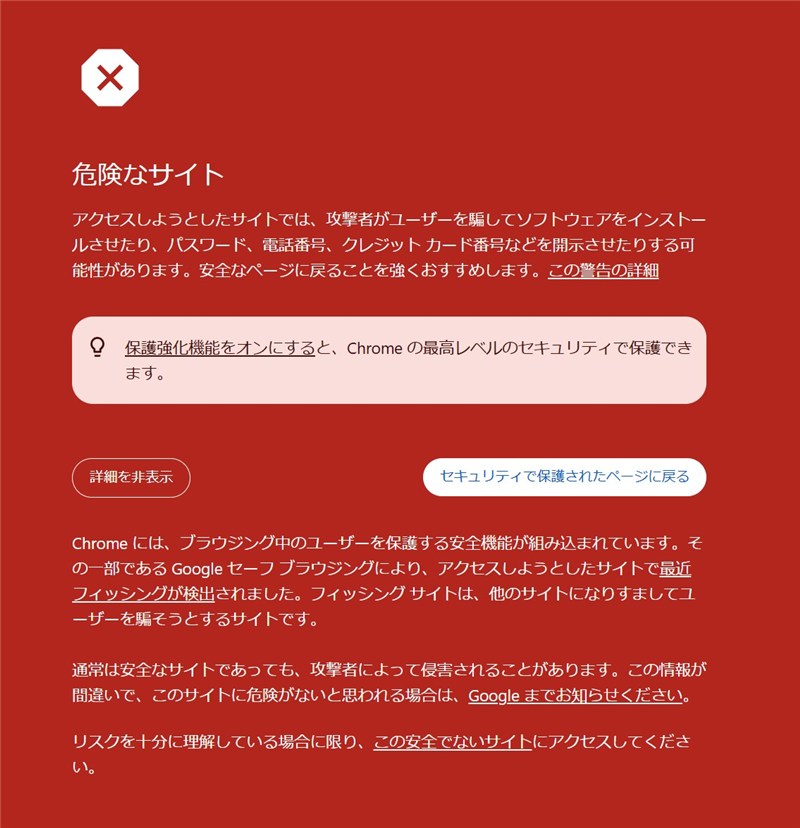
リンクを開いた直後に出た、Chromeの「危険なサイト」の警告画面
ステップ3 警告のあとに出た、偽のログイン画面
調査のため警告を承知のうえで先へ進むと、マネックス証券のトップページそっくりの画面が表示されました。左側に「ログインID」と「ログインパスワード」の入力欄があり、ここに入力すれば、IDとパスワードが攻撃者に渡ると考えられます。パソコンとスマホで画面が変わる仕掛け(クローキング)は、確認されませんでした。
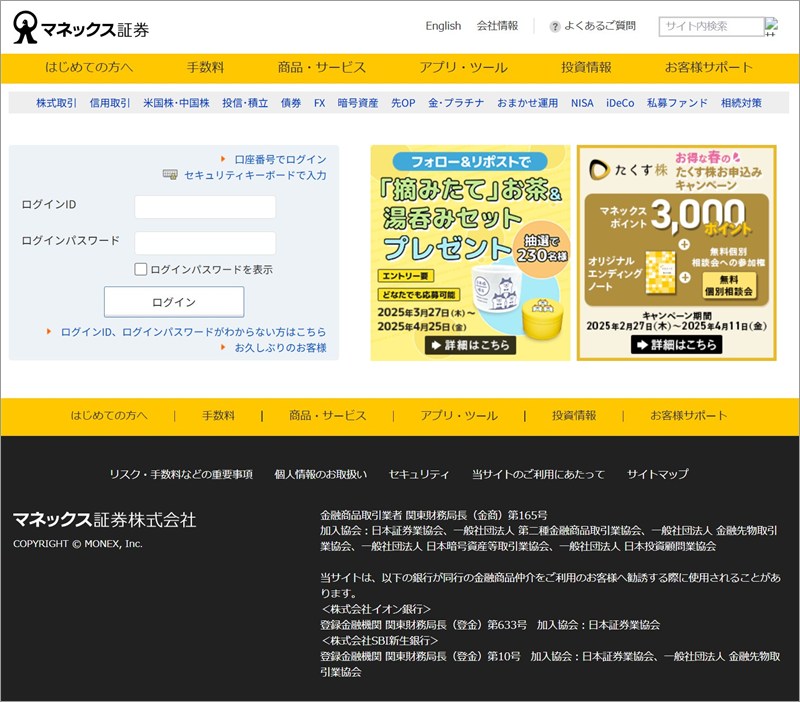
ボタンの先に表示された、本物そっくりの偽ログイン画面
この画面は、約1年半前のまま止まっている
この偽ログイン画面の右側には、キャンペーンの案内が並んでいます。ところが、その期間は「2025年3月27日〜4月25日」や「2025年2月27日〜4月11日」と、2025年の春のままでした。調査した2026年10月の時点では、とうに終わっている案内です。本物のサイトを写し取った画面を、更新しないまま、ずっと使い続けているようです。本物のマネックス証券のトップページを見慣れている方なら、古い案内が残っていることで、違和感に気づけるかもしれません。
ペルソナを問わない、使い回しの型
画面の作りも、メールの作りも、使い回しの形です。ブランド名や文面を差し替えれば、ほかの証券会社や金融機関を装うこともできます。ブランドごとに、似た型のメールが届くことが考えられます(推測です)。
注意点と対処法
配当金は、手続きの案内を急かされても、慌てる必要はありません。メールではなく、ご自身で確かめた入口から確認してください。
- ボタンも、リンクも押さない。メールは削除して大丈夫です。
- マネックス証券の公式ページ「マネックス証券を装ったフィッシングメールにご注意ください」には、ログインを促すメールはすべて詐欺とあります。配当金の振込を装う内容も、確認されている手口として挙げられています(2026年10月13日更新)。
- 口座の状況を確かめたいときは、メールのリンクではなく、登録済みのブックマークや公式アプリから、ご自身でログインしてください。
- もしIDやパスワードを入力してしまっても、責められることではありません。公式ページでは、すぐにログインパスワードと取引パスワードを変更し、お客様ダイヤルへ連絡するよう案内されています。身に覚えのない取引がないかも、あわせて確認してください。
- 同じパスワードを、ほかのサービスでも使っている場合は、そちらも変更しましょう。
- 不安が消えないときは、消費者庁の相談窓口(消費者ホットライン188)や、最寄りの警察署、警察相談専用電話(#9110)に相談できます。
まとめ
- 「【要確認】配当金のお受取に関するご確認のお願い|マネックス証券」は、詐欺メールです。
- お手続き期限は受信日の翌日で、考える時間を与えずに急がせる作りです。
- リンクの先は、IDとパスワードを入力させる偽ログイン画面で、キャンペーン表示は2025年春のままでした。
合言葉は、押さない・入力しない・公式から確かめる。身近な人にも、ぜひ知らせてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレス情報の参照元:ip-sc.net(IP調査兵団)