「ご自身のアカウントからの返信について」は詐欺メール|自分のアドレスから届く「確認待ち」通知のワナ
お昼休みにスマホでメールを確認していたら、差出人欄に並んでいたのは、なんと自分自身のアドレス。「自分から自分に、メールを出した覚えはないのに」と、思わず手が止まった経験はありませんか。
今日は、そんな「自分から届いたメール」の正体を調べました。ご自身のアカウントが乗っ取られたと慌てる前に、ぜひ読んでみてください。
HEARTLAND-LAB SECURITY REPORT
「ご自身のアカウントからの返信について」
自分のアドレスから届く「確認待ち」の通知は、詐欺メールでした
結論:これは詐欺メールです。リンクは開かないでください。差出人欄は誰でも書き換えられるため、「自分のアドレスから届いた」ことは、アカウントが乗っ取られた証拠にはなりません。
| 危険度 | ★★★☆☆(中) アカウント情報を入力させる流れのおそれがあるが、調査時点でリンク先のページは取り下げられていたため |
| 受信日 | 2026年10月18日(日)午前10時ごろ |
| 件名 | ご自身のアカウントからの返信について |
| 差出人 | 受信者本人と同じメールアドレス(差出人も宛先も同じ)。署名は「(受信者のドメイン名)セキュリティチーム」 |
| 送信元IP | 103.178.120.90(パキスタンの通信事業者。地図上はラホール。調査サイトの脅威レベルは「高」) |
| SPF / DKIM | SPFは「ソフトフェイル」(このIPからの送信は推奨されていない) / DKIM(電子署名)は無し |
| 誘導先 | hxxps://nozanozoyo[.]z1[.]web[.]core[.]windows[.]net/dgaw44qyuy/(Microsoftのクラウド上のアドレス) |
| リンク先の状況 | ブラウザは「危険なサイト」と警告。調査時点(2026年10月19日午前9時43分)では、ページは存在しない(404)状態 |
※メールヘッダー詳細は個人情報保護のため非掲載
このメールは、あなたのアカウントの運営元からではありません。
偽物(詐欺)です。「確認待ち」の通知に、従う必要はありません。
詐欺メールの本文
本文は次のとおりです。署名にあった受信者のドメイン名は伏せ、リンク先は読めないように加工して載せています。
重要なお知らせ

ご利用のアカウントから送信されたメールについて、追加の確認が必要です。

システム上、お客様ご自身のアカウントから送信されたメールに対して、同じアカウントから返信が確認されています。

現在の記録は以下のとおりです。

送信元:お客様のアカウント
対象メール:お客様のアカウントから送信されたメール
返信元:お客様のアカウント
処理状況:確認待ち

この返信に心当たりがある場合も、ない場合も、以下のリンクから内容をご確認ください。

[ 返信内容を確認する ](リンク)
→ hxxps://nozanozoyo[.]z1[.]web[.]core[.]windows[.]net/dgaw44qyuy/

確認後、関連するアカウントのアクティビティをご確認いただけます。

[ アカウントアクティビティを確認する ](リンク)
→ 上と同じ宛先

確認が完了するまで、この通知はアカウント上に表示されます。

この通知は、アカウント上で確認されたメール送信および返信情報に基づき自動的に生成されています。

(受信者のドメイン名) セキュリティチーム
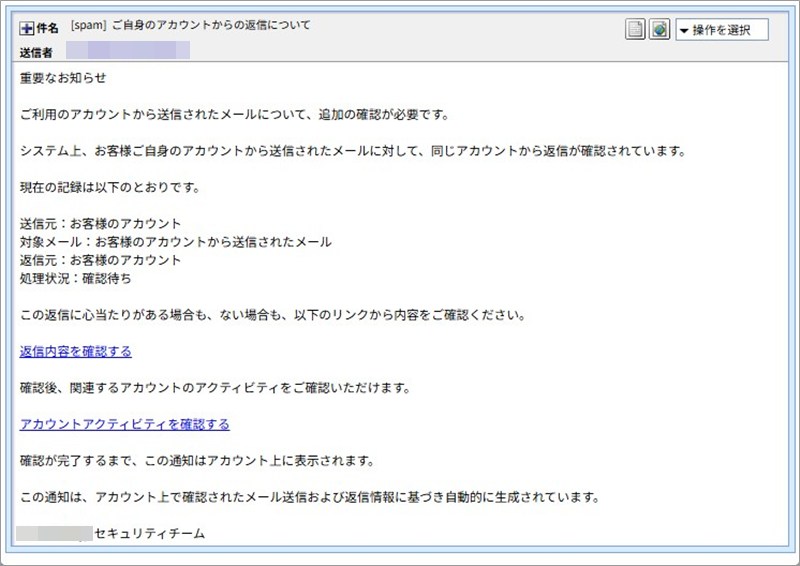
実際に届いたメールの画面(差出人欄と署名のドメイン名は伏せています)
「重要なお知らせ」「確認待ち」「確認が完了するまで、この通知は表示されます」と、静かに不安をあおる作りです。なお、メールの中に「Microsoft」といった具体的なサービス名は出てきません。
送信ルートと、偽物と分かるポイント
まず、メールそのものの作りを調べました。本文だけを見ると、もっともらしく見えてしまいます。
① 「自分から自分へ」は、差出人欄を書き換えただけ
このメールは、差出人と宛先が、どちらも受信者本人のアドレスでした。ですが、メールの差出人欄は、手紙の差出人住所と同じで、送る側が好きなように書けてしまいます。差出人が自分でも、アカウントが乗っ取られたとは限りません。実際、送信元の記録を見ると、まったく別の場所から届いていました。
② 「お客様のアカウント」ばかりで、具体的な情報が何もない
「現在の記録」の欄は、送信元も、対象メールも、返信元も、すべて「お客様のアカウント」としか書かれていません。いつ、どの件名で、何というアドレスから返信があったのか、本物の通知なら必ず載せるはずの情報が1つもありません。誰にでもそのまま送れる、定型文だからです。署名にも、具体的なサービス名がありませんでした。
③ 「心当たりがある場合も、ない場合も」リンクを押させる文面
心当たりがあれば「確認しなきゃ」、なければ「何かおかしい」と、どちらの人もクリックしたくなる書き方です。ここで焦らないことが、いちばんの対策になります。
④ 送信元のIPアドレスは、パキスタンの通信事業者のもの
送信元は 103.178.120.90 でした。調査サイトでは、パキスタン・パンジャーブ州のラホールにある通信事業者の法人向け回線と出ます。脅威レベルは「高」で、脅威の詳細は「サイバーアタックの攻撃元」、攻撃の対象は「メール」とありました。ただし、これは回線の場所であって、送った人の居場所とは限りません。乗っ取られた機器や、中継に使われた機器の可能性もあります。
⑤ SPFは「ソフトフェイル」、電子署名もなし
SPFは、「このIPからこのドメインのメールを送ってよい」という登録と照らす仕組みです。今回は、「ドメインの持ち主は、このIPからの送信を推奨していない」という意味のソフトフェイルでした。本物の持ち主が送ったメールなら、まず通る検査です。DKIM(電子署名)の署名も付いていませんでした。
⑥ リンク先は、Microsoftの「本物のドメイン」の中にあった
ボタンのリンク先は、nozanozoyo[.]z1[.]web[.]core[.]windows[.]net でした。末尾の windows.net は、Microsoftが1995年に登録した、本物のドメインです。ここだけを見ると、安全に見えてしまうかもしれません。
💡ここで!用語解説「本物のドメインの一部を借りる手口」
大きなクラウドのサービスは、利用者に「好きな名前+大手のドメイン」の形のアドレスを貸し出します。ビルにたとえると、ビル全体は本物でも、借りている部屋は別の人のもの、という関係です。今回のアドレスも、前半の「nozanozoyo.z1.web.core」の部分は、借りた人が自分で付けた名前だと考えられます。アドレスの末尾が有名な会社のドメインでも、安全の目印にはなりません。
⑦ 受信経路の記録で、差出人が本物か確かめる(専門的なので、読み飛ばしても大丈夫です)
メールが通った道筋の記録では、最初の受け取り口に、パキスタンの回線事業者の名前(.com.pk)が入った行がありました。自分から自分に送られたメールなのに、国内の自分の環境ではなく、外国の回線から届いています。差出人欄の書き換えを疑う、有力な手がかりです。
※メールヘッダー詳細は個人情報保護のため非掲載
偽装判定:自分のアカウントからのメールではありません
- 差出人欄は、本人のアドレスに書き換えられていた
- 本文に、日時や件名などの具体的な情報が1つもない
- 送信元はパキスタンの回線で、脅威レベルは「高」
- SPFはソフトフェイル、DKIMの署名もなし
- リンク先は、本物のドメインの一部を借りたアドレス
リンクの先を調べました
リンクの先がどうなっているのかも確かめました。次の様子は、当サイトの調査用に開いて確認したものです。皆さんは、リンクを開かないでください。
リンク先の確認結果
ステップ1 リンクを開くと、ブラウザが警告
パソコンのChromeでリンクを開くと、赤い画面で「危険なサイト」と表示されました。ChromeのGoogleセーフブラウジングが、フィッシングを検出したという警告です。「攻撃者がユーザーを騙して、パスワードや電話番号、クレジットカード番号などを開示させる可能性がある」という説明も付いていました。
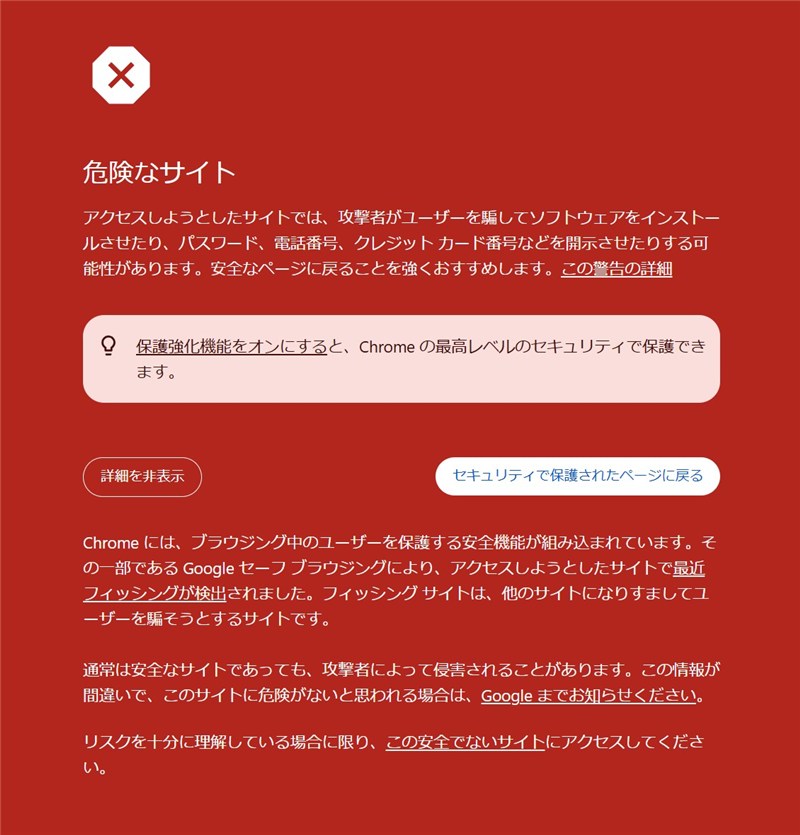
リンクを開いた直後に出た、Chromeの「危険なサイト」の警告画面
ステップ2 警告のあとは、「ページが存在しない」
調査のため警告を承知のうえで先へ進むと、「The requested content does not exist.」と表示されました。HTTPステータスは404(ErrorCode: WebContentNotFound)で、調査時点の2026年10月19日午前9時43分には、すでにページが取り下げられていたことになります。
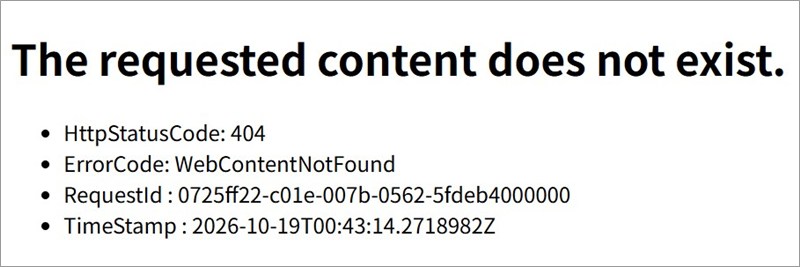
警告のあとに表示された、ページが存在しないことを示す画面
ページの中身は、確認できていません
この記事では、偽のページに何が表示され、何を入力させる作りだったのかは、確認できていません。ただ、「アカウントのアクティビティを確認する」という流れと、Chromeのフィッシング警告から、アカウントのIDやパスワードを入力させる偽ページへ誘導する、よくある形だった可能性が高いと見ています(推測です)。
ページが消えていても、油断は禁物です
ページが取り下げられても、同じ文面のメールで、別のアドレスのページへ誘導し直される可能性があります(推測です)。取り下げが早かったことは、被害が小さく済んだ面もありますが、メールのリンクは押さないという原則は変わりません。
注意点と対処法
「自分から届いた」という不気味さで、誰でも不安になります。大切なのは、メールの案内ではなく、ご自身で確かめた入口から動くことです。
- リンクは開かない。メールは削除して大丈夫です。自分が送った覚えがなくても、アカウントが乗っ取られたとは限りません。
- 本当にアカウントの状況が心配なときは、メールのリンクではなく、ブックマークや、ご自身で探した公式サイトからログインして、サインイン履歴などを確認してください。
- リンクの本当の宛先は、パソコンならリンクにマウスを重ねる、スマホなら長押しすると確かめられます。Microsoftの公式ページ「フィッシング詐欺から保護する」にも、確認の方法や、不審なメールの報告のしかたが載っています。
- もしリンクを開いて、IDやパスワードを入力してしまっても、責められることではありません。落ち着いて、そのアカウントと、同じパスワードを使っているサービスのパスワードを変更し、可能なら多要素認証(本人確認の二段階目)を有効にしてください。
- 職場や学校のアカウントの場合は、早めにIT担当者へ連絡してください。カードや口座の情報まで入力した場合は、カード会社や銀行にも連絡します。
- 不安が消えないときは、消費者庁の相談窓口(消費者ホットライン188)や、最寄りの警察署、警察相談専用電話(#9110)に相談できます。
まとめ
- 「ご自身のアカウントからの返信について」は、詐欺メールです。
- 差出人欄は書き換えられるため、「自分から届いた」ことは、乗っ取りの証拠にはなりません。
- リンクの先は、本物のドメインの一部を借りたアドレスで、Chromeはフィッシングとして警告しました。
合言葉は、開かない・入力しない・公式から確かめる。身近な人にも、ぜひ知らせてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレス情報の参照元:ip-sc.net(IP調査兵団)