「アットユーネット ログイン通知設定変更のお知らせ」は詐欺メール!UCカードを装う偽ログインの手口
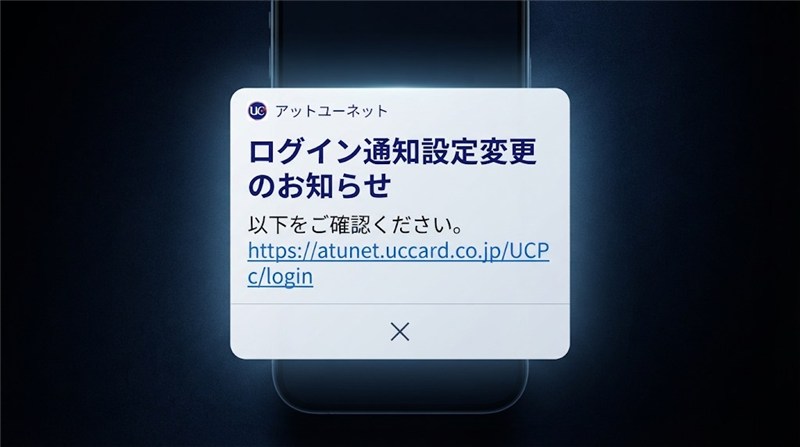
カードのアプリやマイページには、「ログインがありました」「設定を変更しました」といった通知がよく届きます。便利な機能ですが、だからこそ、「設定が変わったらしい」と書かれたメールは、つい中身を確かめたくなります。今朝5時台に届いたのが、そんなメールでした。
先にお伝えします。このメールは詐欺メールです。メールの中のリンクは開かないでください。
HEARTLAND SECURITY RESEARCH
「アットユーネット ログイン通知設定変更のお知らせ」
偽メール&偽ログイン画面 調査レポート(2026年10月15日受信)
| 危険度 | ★★★★☆(ID・パスワードを盗む偽ログイン画面。「設定が変更された」と不安にさせてリンクを開かせる) |
| 巧妙さ | ★★☆☆☆(偽ログイン画面は本物そっくり。ただしメール本文はほぼURLだけで、作りが粗い) |
| 受信日時 | 2026年10月15日 5:28頃 |
| 表示上の差出人 | 「アットユーネット」(UCカードの会員向けサービス名を名乗った表示) |
| 実際の送信ドメイン | oliver-nasu[.]com(UCカードとは無関係) |
| 送信元IP | 95.104.190.37(ロシア・ノヴォシビルスク/家庭向け回線) |
| SPF | softfail(送信ドメインの持ち主自身が「このIPからの送信は認めない」と示した結果) |
| DKIM | 署名は付いているが、送信ドメイン自身のもの |
| メール内の表示URL | atunet[.]uccard[.]co[.]jp/UCP c/login(本物のドメイン風。ただし見せかけ) |
| 実際のリンク先 | hxxps://kaidiverse[.]pdyfrn[.]asia/H80AoO |
| 偽サイトのドメイン登録 | 2026年2月4日(中国の登録業者) |
| クローキング | なし(調査時点)。ウイルス対策ソフトの警告は出た |
これはUCカードからのメールではありません。詐欺メールです。
メールの中のリンクは開かないでください。
届いたメール
件名は「アットユーネット ログイン通知設定変更のお知らせ」。本文は飾りのない、文字だけのシンプルなものでした。
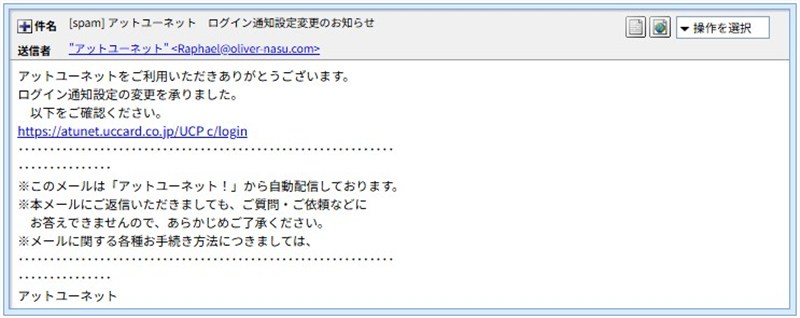
メール画面。本文は数行の文章とURLだけです
件名:アットユーネット ログイン通知設定変更のお知らせ
差出人の表示:アットユーネット

アットユーネットをご利用いただきありがとうございます。
ログイン通知設定の変更を承りました。
 以下をご確認ください。
[atunet.uccard.co.jp/UCP c/login](表示されていた文字)
 →実際のリンク先:hxxps://kaidiverse[.]pdyfrn[.]asia/H80AoO
・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・
・・・・・・・・・・・・・・・
※このメールは「アットユーネット!」から自動配信しております。
※本メールにご返信いただきましても、ご質問・ご依頼などに
 お答えできませんので、あらかじめご了承ください。
※メールに関する各種お手続き方法につきましては、
・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・・
・・・・・・・・・・・・・・・
アットユーネット
「ログイン通知設定の変更を承りました」と、身に覚えのない設定変更を知らせることで、読む人の不安をあおる作りです。自分で変えた覚えがなければ、「誰かに勝手に変えられたのでは」と焦って、確認のリンクを開いてしまいかねません。本文のほとんどはURLと区切り線で、説明らしい説明は、ほとんどありません。
💡ここで!用語かんたん解説
リンクの「見えている文字」と「行き先」:メールのリンクは、画面に見える文字と、クリックしたときに飛ぶ先を、別々に決められます。パソコンならリンクにマウスを重ねる、スマホなら長押しすると、本当の行き先が表示されます。見えているアドレスだけを信じてはいけません。
リンクの表示と実際の行き先
このメールで一番の仕掛けは、リンクです。画面には、UCカードの本物のドメイン(atunet[.]uccard[.]co[.]jp)を思わせる文字が見えます。しかし、実際に飛ぶ先は、まったく別の hxxps://kaidiverse[.]pdyfrn[.]asia/H80AoO でした。見えているアドレスと、実際の行き先が別物です。
よく見ると、表示の文字も不自然です。「UCP」と「c/login」の間が途切れていて、アドレスとして崩れています。見せかけのアドレスさえ、きちんと作れていませんでした。
送信ルートと偽装の判定
| 項目 | 内容 |
| 送信ドメイン | oliver-nasu[.]com |
| 送信ドメインの登録 | 2024年6月27日登録、2026年5月28日更新(日本の登録業者) |
| 送信ドメインのサイト | 日本のレンタルサーバー上 |
| 送信元IP | 95.104.190.37 |
| IPの場所・事業者 | ロシア・ノヴォシビルスク/MTS(AS30922)の家庭向け回線 |
| IPの脅威レベル | 「低」(調査サイト上) |
| SPF | softfail |
| DKIM | 署名あり(送信ドメイン自身のもの) |
※メールヘッダー詳細は個人情報保護のため非掲載
送信元は、ロシア・ノヴォシビルスクの家庭向けの回線でした。ただし、回線の登録上の場所が、そのまま送信した人の居場所とは限りません。調査サイト(IP調査兵団)の脅威レベルは「低」でしたが、これは「まだ報告が少ない」というだけで、安全という意味ではありません。
送信ドメインは、日本の登録業者で、日本のレンタルサーバー上にあるものでした。ドメイン名は、外国人名のような「oliver-nasu」です。持ち主が自分で送ったのか、乗っ取られたのか、あるいは攻撃者が取得したものか、外からは判断できません。ただ、SPFが「softfail」だったことから、ドメインの持ち主が「ロシアのこのIPからの送信は認めない」と設定していたことはわかります。送信側が、持ち主の想定外の場所だったということです。
DKIMの署名は付いていますが、署名したのは送信ドメイン自身です。UCカードのものではないため、本物の証明にはなりません。
参考として、UCカードの公式ページでは、本物のアットユーネットのメールの送信元を、mail.uccard.co.jp と mail.saisoncard.co.jp のドメインのアドレスと案内しています(2025年12月3日時点の案内)。今回の送信ドメインは、これらのどちらでもありません。
メールの作りの粗さ
本物の企業のメールにはない、雑なところが目立ちます。
- 本文の最後が「メールに関する各種お手続き方法につきましては、」で終わっていて、肝心の続きがありません。手続きの方法が、どこにも書かれていません。
- 区切り線に、小さな半角カナの「・」が並んでいて、途中で折り返しています。文章を整える気配が、まったく感じられません。
- メールのHTMLの文字の指定が、中国語(簡体字)の「微软雅黑」というフォント名になっていました。作成者の環境が、そのまま出てしまったようです。
- HTMLの中に、作成ツールの名前として古いWindows由来の部品「MSHTML」の表記が残っていました。
フィッシングサイト詳細解析
メールのリンクをたどると、どこへ行き着くのか。実際にたどってみました。
ステップ1 ウイルス対策ソフトの警告
リンクを開こうとすると、調査環境のウイルス対策ソフト(ウイルスバスター クラウド)が、先に警告を出しました。「このWebサイトは、安全ではない可能性があります」と表示され、脅威の種類は「不正プログラム配信」と判定されていました。ID・パスワードを盗む偽サイトというより、ウイルスを配る分類です。判定の理由までは、表示されません。
この警告は、対策ソフトがすでにこのサイトを危険と見ていた、ということです。ブロックされる環境ばかりとは限りません。警告が出なければ、そのまま次の画面へ進んでしまいます。
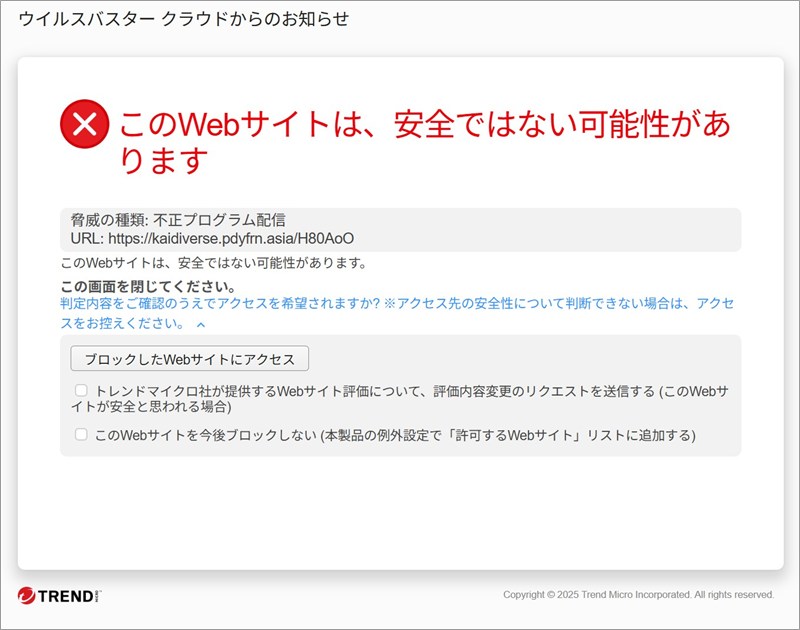
リンクを開こうとして最初に出た警告画面。URLの行き先と、脅威の種類が表示されています
ステップ2 偽のログイン画面
警告を越えて先へ進むと、いったん「読み込み中…」の画面が出て、そのあとアットユーネットのログイン画面そっくりの偽サイトが表示されました。行き先のドメイン pdyfrn[.]asia は、2026年2月4日に登録されたもので、中国の登録業者を使っています(登録者の情報は非公開)。調べた時点で、このドメイン自体にはIPアドレスが紐づいておらず、偽サイトの設置場所は分かりませんでした。
調べた限り、PCとスマホで画面を出し分けるクローキングはなく、同じ画面が開きました。
画面は、「ID」「パスワード」の入力欄、「ID、パスワードをお忘れの方」、「新規会員登録」、下のメニュー、「© UC CARD CO., LTD.」や提携先の表記まで、細かく再現されていました。入力した情報がどこへ送られるかは、確認できていません。
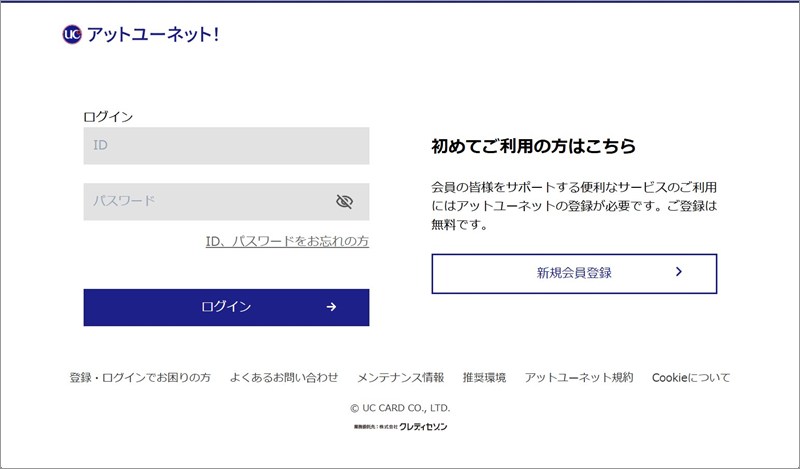
警告のあとに表示された偽のログイン画面。IDとパスワードを入れさせる作りです
整理すると、「ログイン通知設定を変更した」と不安にさせ、見せかけのリンクから本物そっくりの偽ログイン画面へ連れていく流れです。ここでIDとパスワードを入れてしまうと、カードの利用状況や会員情報をのぞかれるおそれがあります。
注意点と対処法
- 「設定を変更しました」と言われても、慌てなくて大丈夫です。メールのリンクは開かず、閉じてください。
- 会員ページを確認したいときは、メールのリンクではなく、ブックマークした公式のアットユーネットや公式アプリから開いてください。
- UCカードは公式サイトで、アットユーネットを名乗る偽メールへの注意を呼びかけています。正規の送信元アドレスやURLも載っています。詳しくは、UCカード公式の「アットユーネットをかたるフィッシングメール・SMSにご注意ください!」をご覧ください。
- もしIDやパスワードを入力してしまっても、責める必要はありません。公式の案内では、正規のアットユーネットにログインして、IDとパスワードを変更するよう案内されています。カードの利用に不審な点があるときや、偽の画面に入力した心当たりがあるときは、カード裏面に記載のインフォメーションセンターへ連絡してください。
- 同じパスワードを他のサービスで使っている場合は、そちらも変更しましょう。
- 迷ったときは、全国の消費生活センター等や、消費者ホットライン「188」に相談できます。
- ご家族、特に高齢のご家族には「カード会社の『設定変更のお知らせ』のメールは、リンクを開かない」とひとこと伝えてあげてください。
まとめ
「アットユーネット ログイン通知設定変更のお知らせ」は、UCカードを装った詐欺メールです。見えているアドレスは本物風でも、実際のリンク先はまったく別のドメインで、本物そっくりの偽ログイン画面へ誘導します。ウイルス対策ソフトの警告が出ても、出なくても、メールのリンクからは手続きしないことが、一番の対策です。
同じようなメールを受け取った方や、ご家族に届いた方に、この記事を共有していただけると助かります。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:IP調査兵団(ip-sc.net)