【イープラス】登録情報と安全管理についてはフィッシング詐欺!「セキュリティ強化」を装う偽ログインの手口
コンサートや舞台のチケットを取ったあと、「登録情報の確認をお願いします」と言われたら、あなたならどうしますか。チケットが無効になるかもしれない、と書かれていたら、つい確認しておきたくなります。今朝7時台に届いたイープラスの偽メールが、まさにそこを狙っていました。
先にお伝えします。このメールは詐欺メールです。「ログインして更新手続きを行う」のボタンは押さないでください。
HEARTLAND SECURITY RESEARCH
「【イープラス】登録情報と安全管理について」
偽メール&偽ログイン画面 調査レポート(2026年10月15日受信)
| 危険度 | ★★★★☆(ID・パスワードを盗む偽ログイン画面。「ログインしないと制限される」と期限つきで焦らせる) |
| 巧妙さ | ★★★☆☆(偽ログイン画面は本物そっくり。ただしメールの作りは粗い) |
| 受信日時 | 2026年10月15日 7:26頃 |
| 表示上の差出人 | 「eplus」(イープラスのアドレスに見せかけた表示) |
| 実際の送信ドメイン | e-gotaxtiacc[.]my[.]id(イープラスとは無関係) |
| 送信元IP | 85.208.213.215(韓国・金浦市/法人向け回線) |
| SPF | pass(ただし攻撃者自身のドメインで通っただけ) |
| DKIM | 署名は付いているが、送信ドメイン自身のもの |
| メール内のリンク先 | hxxps://qa-eplus[.]kinoticket[.]biz[.]id/e56112 |
| 転送先の偽サイト | hxxps://login-eplus[.]taroyam[.]ai[.]in/… |
| 偽サイトのIP | 172.67.132.150(Cloudflare経由のため、実際の所在地は不明) |
| クローキング | なし(調査時点)。ブロックもされず、そのまま開ける状態で放置 |
これはイープラスからのメールではありません。詐欺メールです。
「ログインして更新手続きを行う」のボタンは押さないでください。
届いたメール
件名は「【イープラス】登録情報と安全管理について」。本文は、ピンク色の丸いボタンが目立つ、すっきりとしたデザインでした。
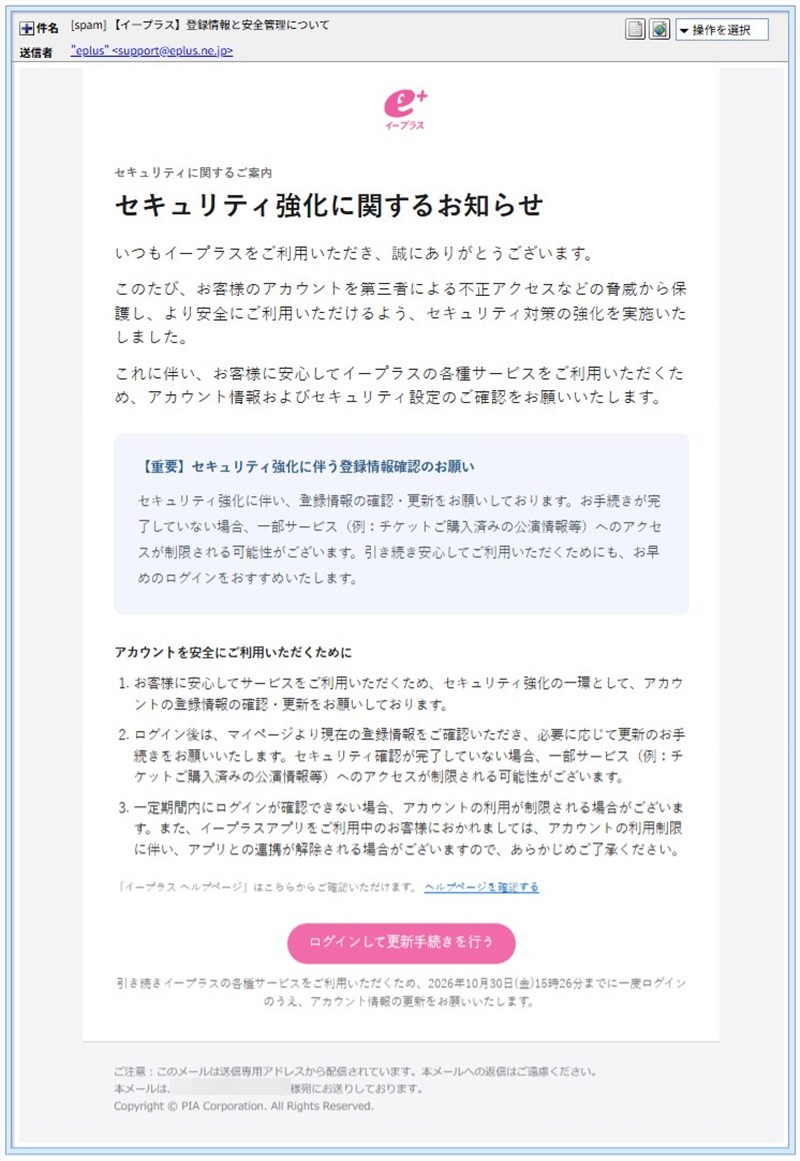
メール画面。ピンク色のボタンで「ログインして更新手続きを行う」と促しています
件名:【イープラス】登録情報と安全管理について
差出人の表示:eplus

セキュリティに関するご案内
セキュリティ強化に関するお知らせ

いつもイープラスをご利用いただき、誠にありがとうございます。

このたび、お客様のアカウントを第三者による不正アクセスなどの脅威から保護し、より安全にご利用いただけるよう、セキュリティ対策の強化を実施いたしました。

これに伴い、お客様に安心してイープラスの各種サービスをご利用いただくため、アカウント情報およびセキュリティ設定のご確認をお願いいたします。

【重要】セキュリティ強化に伴う登録情報確認のお願い
セキュリティ強化に伴い、登録情報の確認・更新をお願いしております。お手続きが完了していない場合、一部サービス(例:チケットご購入済みの公演情報等)へのアクセスが制限される可能性がございます。引き続き安心してご利用いただくためにも、お早めのログインをおすすめいたします。

アカウントを安全にご利用いただくために
1. お客様に安心してサービスをご利用いただくため、セキュリティ強化の一環として、アカウントの登録情報の確認・更新をお願いしております。
2. ログイン後は、マイページより現在の登録情報をご確認いただき、必要に応じて更新のお手続きをお願いいたします。セキュリティ確認が完了していない場合、一部サービス(例:チケットご購入済みの公演情報等)へのアクセスが制限される可能性がございます。
3. 一定期間内にログインが確認できない場合、アカウントの利用が制限される場合がございます。また、イープラスアプリをご利用中のお客様におかれましては、アカウントの利用制限に伴い、アプリとの連携が解除される場合がございますので、あらかじめご了承ください。

「イープラス ヘルプページ」はこちらからご確認いただけます。
[ヘルプページを確認する](リンク先:hxxps://qa-eplus[.]kinoticket[.]biz[.]id/e56112)

[ログインして更新手続きを行う](リンク先:同上)
引き続きイープラスの各種サービスをご利用いただくため、2026年10月30日(金)15時26分までに一度ログインのうえ、アカウント情報の更新をお願いいたします。

ご注意:このメールは送信専用アドレスから配信されています。本メールへの返信はご遠慮ください。
本メールは、(受信者のメールアドレス)様宛にお送りしております。
Copyright © PIA Corporation. All Rights Reserved.
落ち着いた丁寧な文面で、「第三者による不正アクセスから守るため」という、もっともらしい理由が付いています。そのうえで、「ログインしないと、購入済みの公演情報にアクセスできなくなる」と告げて不安をあおります。さらに、「アプリとの連携が解除されるかもしれない」と、使っている人ほど気になる一文まで足してあります。期限は2週間ほど先の「10月30日(金)15時26分」。急がせすぎず、でも先延ばしにはさせない、いやらしい距離感です。
送信ルートと偽装の判定
| 項目 | 内容 |
| 送信ドメイン | e-gotaxtiacc[.]my[.]id |
| 送信元IP | 85.208.213.215 |
| IPの場所・事業者 | 韓国・金浦市/AS210528(Navox)の法人向け回線 |
| IPの脅威レベル | 「低」(調査サイト上) |
| SPF | pass |
| DKIM | 署名あり(送信ドメイン自身のもの) |
| 送信ドメインの登録 | 2026年2月24日登録。2026年10月6日に更新あり(インドネシアの登録業者) |
※メールヘッダー詳細は個人情報保護のため非掲載
送信元は、韓国・金浦市の法人向け回線でした。ただし、これは回線の登録上の場所で、送信した人の居場所とは限りません。調査サイト(IP調査兵団)の脅威レベルは「低」でしたが、これは「まだ報告が少ない」というだけで、安全という意味ではありません。
SPFは「pass」でしたが、通ったのは攻撃者が用意した送信ドメインの認証で、イープラスが認めた送信という意味ではありません。DKIMの署名も同じ理由で、本物の証明にはなりません。
送信ドメイン名の頭にある「e-gotax」という文字列は、e-Tax(国税の電子申告)を思わせます。過去に別の用途で使われたドメインを使い回した可能性もありますが、確認できていないため、ここでは断定しません。
もう1つ、気になる点があります。メールの「日付」の欄は、米国のアラスカ時間帯と同じ時差(マイナス8時間)で「10月14日 15:26」と書かれていました。日本時間に直すと15日の8時台で、実際にこちらに届いた7時26分より約1時間も先の、まだ来ていない時刻になっています。しかも、本文の期限「15時26分」は、この偽の送信時刻と分まで同じです。「送信時刻の約16日後」を、機械的に決めて入れたのかもしれません。
メールの作りの粗さ
本物そっくりに見えるメールですが、作りには雑なところが目立ちます。
- 件名は「登録情報と安全管理について」なのに、本文の見出しは「セキュリティ強化に関するお知らせ」。件名と本文が、微妙にかみ合っていません。
- 文字だけで表示されるメールソフトで見ると、冒頭に
body { margin: 0; padding: 0; …という、ホームページの色や余白を決める設計図の文字列がそのまま出ていました。本物の企業のメールなら、まず見かけない光景です。 - 「ヘルプページを確認する」のリンクと、「ログインして更新手続きを行う」のボタンが、どちらも同じ偽サイトのURLでした。ヘルプを見たい人もログインしたい人も、同じ入口に通す手抜きです。
- メールの末尾の著作権表示は「PIA Corporation」で、後で見る偽ログイン画面の末尾は「eplus inc.」でした。同じ攻撃者がつくったのに、会社名が食い違っています。
- HTMLの中に、作成ツールの名前として古いWindows由来の部品「MSHTML」の表記が残っていました。先日の証券会社の偽メールにも同じ表記があり、古い道具が使い回されていることがうかがえます。
フィッシングサイト詳細解析
メールのリンクをたどると、どこへ行き着くのか。実際にたどってみました。
ステップ1 メールのリンク(入口)
リンクの先は qa-eplus[.]kinoticket[.]biz[.]id でした。「イープラス」を思わせる名前を前に付けた、別のドメインです。このドメインの登録は2026年10月8日で、調べた時点でまだ6日目の新しいものでした。登録業者や名前の管理に使っているサービスは、送信ドメインと同じ(インドネシアの登録業者とCloudflare)です。
ここを開くと、画面に 「Redirecting…」(転送中)と出るだけで、すぐに別のサイトへ自動的に移動します。
💡ここで!用語かんたん解説
リダイレクト(自動転送):ページを開くと、利用者が何もしなくても、別のページへ自動的に移動する仕組みです。詐欺では、最初に開いたアドレスと、最後にたどり着く偽サイトのアドレスを別にして、調べにくくするために使われます。
リンクを開いて最初に出る画面。ここから自動的に偽ログイン画面へ移動します
ステップ2 偽のログイン画面(出口)
行き着いた先は login-eplus[.]taroyam[.]ai[.]in です。「login-eplus」と、いかにも本物らしい名前を頭に付けています。サイトのIPは 172.67.132.150 で、Cloudflare(世界中にサーバーを持つ中継サービス)のものでした。Cloudflareを経由していると、本当の設置場所は分かりません。
URLの後ろには、「ts」と「sig」という長い数字・文字列が付いていました。「ts」の数字は、日本時間で2026年10月15日9時19分にあたります。アクセスごとに作られる使い捨てのURLかもしれませんが、意味は確認できていません。
調べた時点では、どこからもブロックされず、PCでもスマホでも同じ画面が開く、無防備な状態でした。画面は、イープラスのログイン画面そっくりに作られています。「メールアドレスまたは携帯電話番号」と「パスワード」の入力欄、ピンクの「ログイン」ボタン、「パスワード再設定」などのリンクまで再現されていました。入力した情報がどこへ送られるかは、確認できていません。
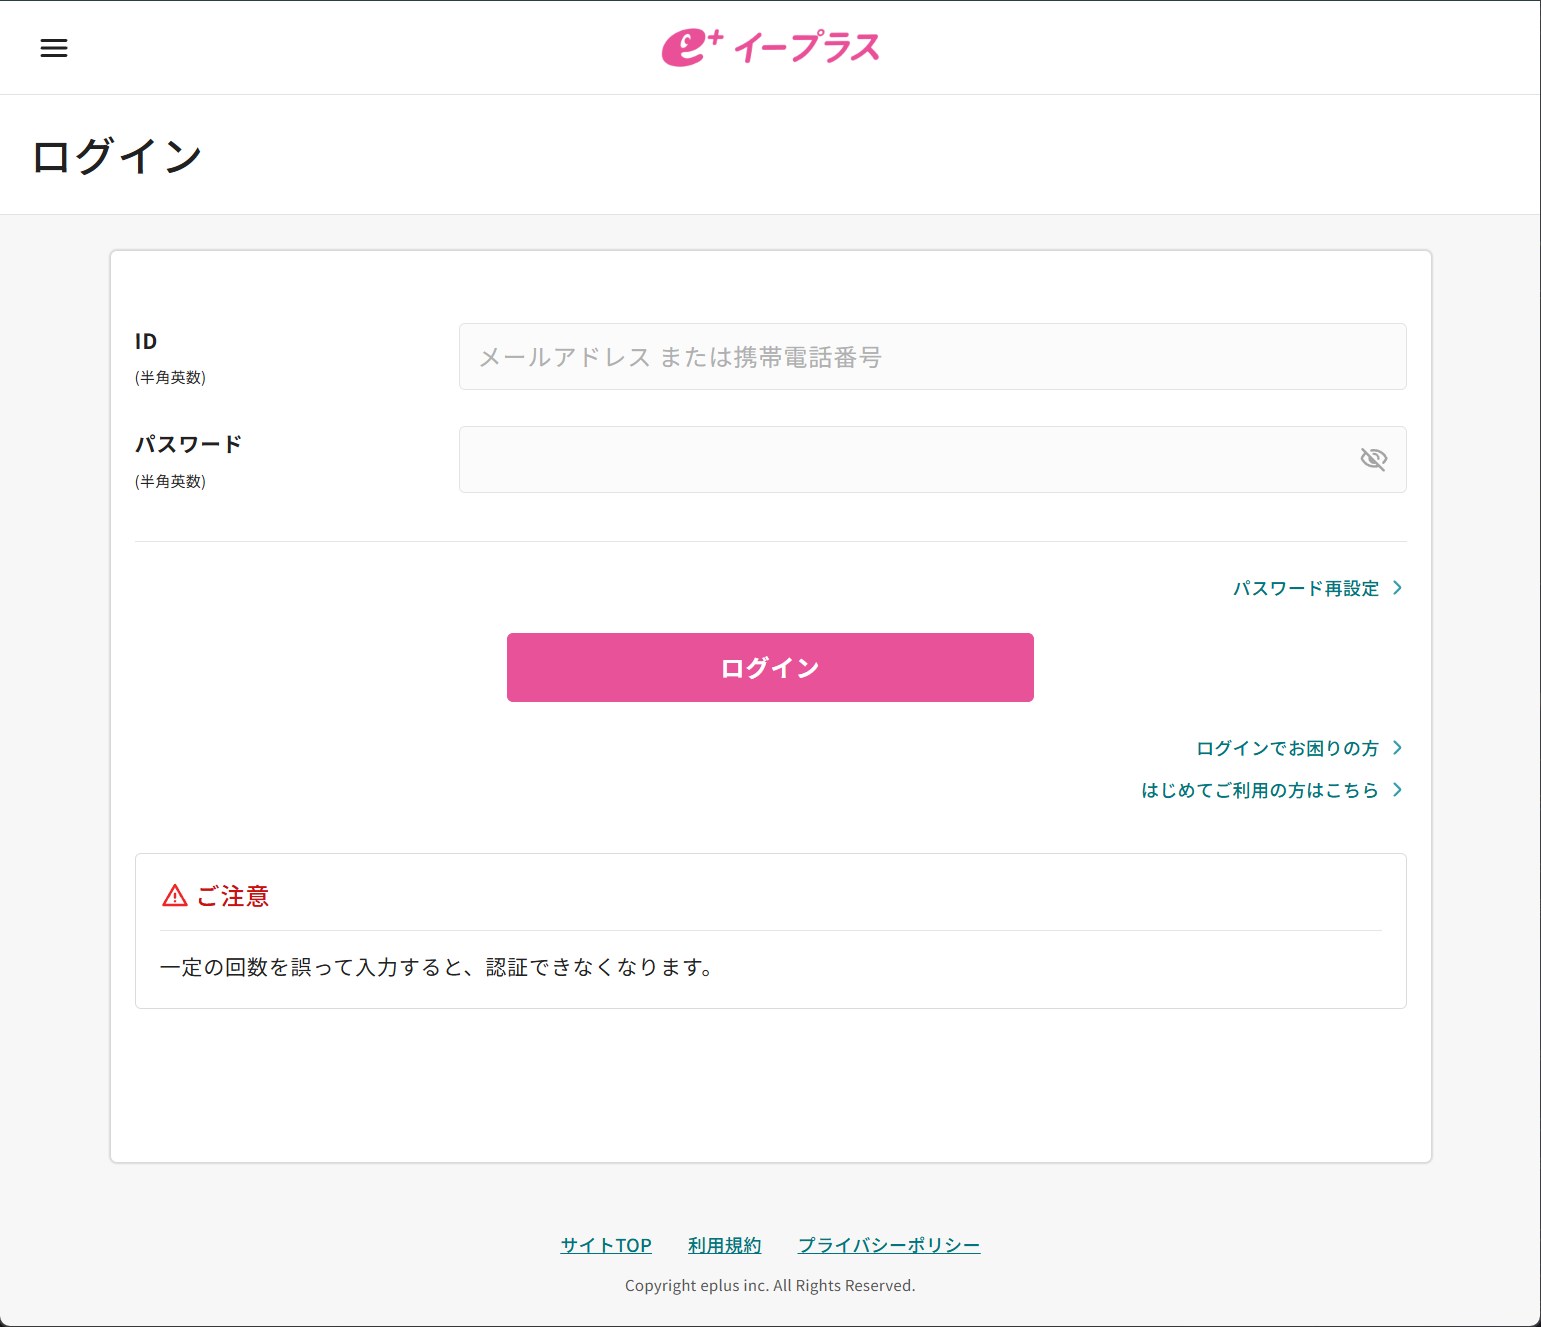
リンクの先で開いた偽のログイン画面。IDとパスワードを入れさせる作りです
整理すると、「ログインしないと公演情報が見られなくなる」と不安をあおり、本物そっくりの偽ログイン画面へ連れていく流れです。入口と出口は別のドメインで、入口は登録から1週間ほどの使い捨てのものでした。ここでIDとパスワードを入れてしまうと、チケットの購入履歴やご自身の登録情報をのぞかれるおそれがあります。
注意点と対処法
- 「ログインしないと制限されます」と言われても、慌てなくて大丈夫です。メールのリンクやボタンは押さず、閉じてください。
- 登録情報を確認したいときは、メールのリンクではなく、普段使っている公式アプリや、ブックマークした公式サイトから開いてください。
- イープラスは公式サイトで、偽メールへの注意を呼びかけています。詳しくは、イープラス公式サポートの「【注意喚起】イープラスを騙った不審なメール等にご注意ください」をご覧ください。
- もしIDやパスワードを入力してしまっても、責める必要はありません。公式の案内では、ログインIDとパスワードを入力した場合は、会員メニューからパスワードを変更するよう案内されています。同じパスワードを他のサービスで使っている場合は、そちらも変更しましょう。身に覚えのないチケットの申込みがないか、申込み履歴の確認も大切です。
- クレジットカード情報を入力してしまった場合は、すぐにカード会社へ相談してください。
- 迷ったときは、全国の消費生活センター等や、消費者ホットライン「188」に相談できます。
- ご家族、特に高齢のご家族には「チケットサイトの『登録情報の確認』のメールは、ボタンを押さない」とひとこと伝えてあげてください。
まとめ
「【イープラス】登録情報と安全管理について」は、イープラスを装った詐欺メールです。「セキュリティ強化」という、もっともらしい理由で登録情報の更新を迫り、本物そっくりの偽ログイン画面へ誘導します。公式のお知らせでも注意が呼びかけられています。メールのリンクからは手続きしないことが、一番の対策です。
同じようなメールを受け取った方や、ご家族に届いた方に、この記事を共有していただけると助かります。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:IP調査兵団(ip-sc.net)