「32万円 出金」は詐欺メール|経理部を装う給与口座の更新依頼から、偽のウイルス警告と電話番号へ誘導
会社の経理から「給与の振込が保留になっています」と連絡が来たら、誰でもドキッとしますよね。10月12日の夜、「32万円 出金」という、何のことか分からない件名のメールが届きました。開いてみると、中身は「給与計算課」を名乗る、口座情報の更新依頼でした。
結論からお伝えします。これは詐欺メールです。メールのリンクは押さないでください。リンク先には、偽のウイルス警告が出て、画面の電話番号へかけさせようとする「サポート詐欺」が待っています。
調査レポート:概要
| 偽装されたもの | 会社の経理部・給与計算課(受け取った側と同じドメインへのなりすまし)。リンク先では、Microsoftの「Windows Defender」を名乗る警告画面を表示 |
| 受信した件名 | 「32万円 出金」 |
| 受信日時 | 2026年10月12日(月)午後7時23分ごろ(日本時間) |
| 危険度 | ★★★★☆(電話をかけると、遠隔操作ソフトのインストールや金銭の要求につながるおそれ) |
| 偽装の巧妙さ | ★★☆☆☆(件名と本文が噛み合わず、日時の記録にも矛盾がある。ただし、社内の連絡に見せかける文面と、本文を数字の羅列で隠す細工がある) |
| 手口 | 「給与の振込が保留。本日18:00までに口座情報を更新」と急がせ、リンク先の偽ウイルス警告から電話番号にかけさせる |
| 送信元IP | 95.114.175.22(ドイツ・ミュンヘンの通信事業者の回線) |
| 認証結果 | SPF:Softfail(ドメインの持ち主が、この送信元の利用を推奨していない)/DKIM:署名なし |
| 誘導先 | MicrosoftのクラウドサービスAzureの「Webサイト公開機能」で作られた偽サイト。今回は、端末などによる表示の出し分け(クローキング)は確認されませんでした |
| 添付ファイル | なし |
※メールヘッダー詳細は個人情報保護のため非掲載
🚨 このメールは、会社の経理部からのものではありません。偽物(詐欺)です。
届いた詐欺メールの文面
実際に届いた1通の文面です。社内の連絡に見せかけた、短い通知の形をしています。
件名:32万円 出金
差出人:keiri-help@(自社ドメインなりすまし)

社員 各位(アカウント保持者様)

お疲れ様です。経理部 給与計算課です。

当月分の給与計算および各種手当(通勤・住宅手当等)の照合作業において、ご登録情報と一部不整合が検知されました。

--------------------------------------------------
【重要なお知らせ】
データ再確認が完了するまで、今月分の給与および関連手当の振込処理が一時保留となっております。
--------------------------------------------------

お手数ですが、本日18:00までに以下の社内ポータルより正しい振込口座および控除情報をご確認・ご更新ください。

? 給与・控除情報の更新フォーム(社内ポータル)
 (リンク先:hxxps://govegaba[.]z14[.]web[.]core[.]windows[.]net/rjb2sta/)

🔒【セキュリティに関するご注意】
個人情報保護のため、本手続きは必ず「社内VPN(Virtual Private Network)」に接続した状態でアクセスしてください。外部ネットワークからのアクセスは自動的に拒否されます。

--------------------------------------------------
※本メールは給与システムより自動送信されています(差出人に本人のアドレスが指定されています)。
※期日までに更新が行われない場合、振込日が翌月へ順延となる可能性がございます。

総務・経理本部 給与計算課
社内ヘルプデスク 内線:4401 / keiri-help@(自社ドメインなりすまし)br>
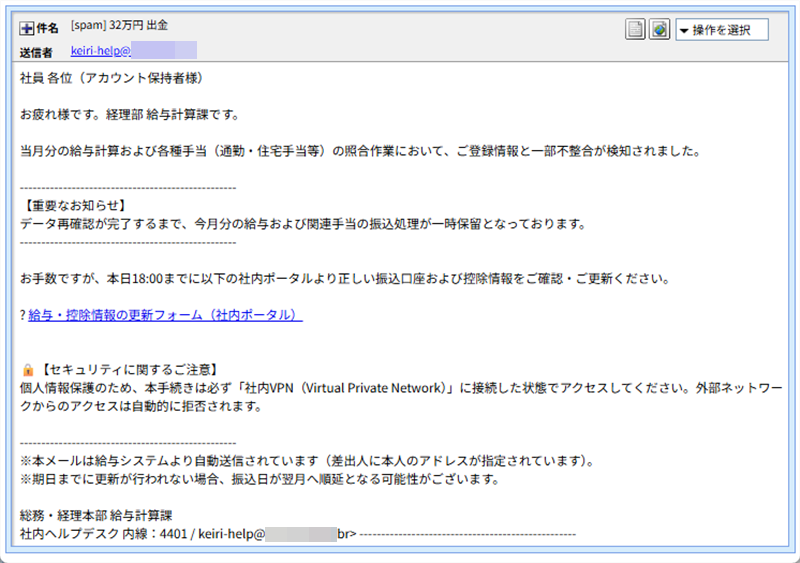
▲実際に届いた詐欺メールの画面(リンクの前の「?」や、末尾の「br>」という崩れが見える)
このメールの「おかしな点」
- 件名と本文が噛み合わない:件名は「32万円 出金」ですが、本文に32万円の話は出てきません。本文は給与口座の更新依頼で、件名と中身がちぐはぐです。
- 「本日18:00まで」と急がせる:「振込が保留」「期日までに更新しないと翌月へ順延」と、給料に関わる不安をあおって、考える時間を与えません。
- 宛名が「社員 各位(アカウント保持者様)」:社内向けの連絡なのに、「社員」と「アカウント保持者」が混ざった、不自然な呼びかけです。
- 「社内VPNに接続して」という一文:もっともらしく見えますが、実際のリンク先は、インターネット上のWebサイトでした。社内ポータルに見せかける飾りと考えられます。
- 表示の崩れ:リンクの前には文字化けとみられる「?」、署名の最後には「br>」というタグの残りが出ています。攻撃者のうっかりですね。
- 差出人は、受け取る側のドメインへのなりすまし:差出人のアドレスが、メールを受け取った側と同じドメインに見せかけてあります。社内から届いたように見せる、よくある手口です。
本文は「数字の羅列」で隠されていた
メールの画面では普通の日本語として読めますが、ソースを調べると、日本語の文字がすべて「数値文字参照」という書き方に置き換えられていました。たとえば「社員」の部分は、次のように書かれています。
社員
数字の一つひとつが、文字の番号です。HTMLの表示では元の文字に戻るため、人の目には普通に見えますが、迷惑メールを判定する仕組みが「給与」「口座」といった言葉を探しても、数字の羅列としか見えません。日本語の単語での検知をすり抜けるための細工と考えられます(推測です)。
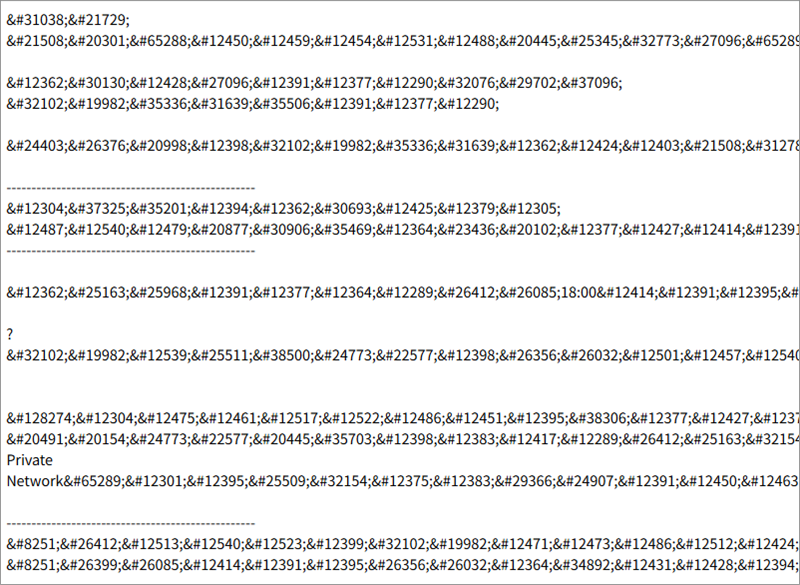
▲メールのテキスト側を表示した画面。日本語の文字がすべて数字の羅列になっている
件名についても、符号化された部分を復号して、一文字ずつ確認しました。ゼロ幅文字などの見えない文字は入っておらず、「32万円 出金」という、見たとおりの文字でした。
送信ルートと偽装の判定
- 本当の送信元:
95.114.175.22。調べると、ドイツ・ミュンヘンの通信事業者(Telefonica Germany)の回線でした。接続時の名乗りも、事業者の「動的IP」の名前で、家庭向けの回線の帯とみられます。乗っ取られた機器や、中継に使われた回線の可能性があります(推測です)。脅威レベルは「低」と表示されましたが、これは安全という意味ではありません。 - SPF(送信元の正しさを確かめる仕組み)はSoftfail:差出人のドメインの持ち主は、この送信元からのメールを「推奨しない」と示していました。なりすましの可能性が高い結果です。
- DKIM(改ざんされていない印):署名は付いていませんでした。
- 日時の記録が、実際の受信より「未来」:実際に届いたのは、日本時間の19時23分です。ところが、メールに書かれた送信日時は、日本時間に直すと21時23分で、約2時間後でした。さらに、「受け取る側のサーバーを経由した」と書かれた経路の記録も、日本時間の20時46分と、やはり未来の時刻でした。送る側が書き足した、辻褄の合わない偽の記録と考えられます。
- 日本語のメールなのに、英語環境:送信ソフトは「Thunderbird」、言語の設定は英語(en-US)でした。
※メールヘッダー詳細は個人情報保護のため非掲載
リンク先をたどると、偽のウイルス警告が出る
メールのリンクをたどって最終的に表示されたページを、2つの画面に分けてご紹介します。画面に表示された電話番号には、絶対にかけないでください。当サイトでは、電話もしておらず、画面の指示にも従っていません。
【1】Chromeが「危険なサイト」と警告
最終ページ(hxxps://govegaba[.]z14[.]web[.]core[.]windows[.]net/rjb2sta/4r7uzzxbbveu.html)にアクセスすると、Chromeが赤い警告画面を出しました。「Googleセーフブラウジングにより、最近フィッシングが検出されました」と書かれています。警告が出たときは、先に進まずに戻ってください。
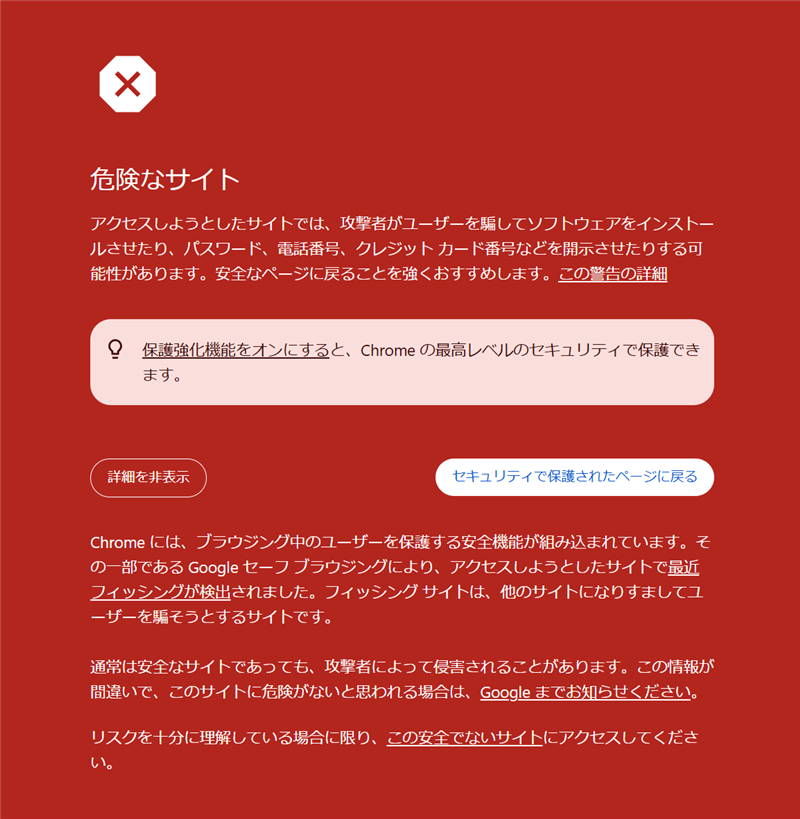
▲アクセスした際にChromeが表示した「危険なサイト」の警告画面
【2】偽の「Windows Defender」警告画面
警告を承知で先に進むと、パソコンの設定画面に重ねて、「Windows Defender 保護管理センター」を名乗る警告が現れました。「Microsoft Windows 防護システムからの警告! 悪意のあるトロイの木馬プログラムを検出(識別コード:#DX4K9R2P)」「この端末へのアクセスは安全上の理由により制限されています」という内容で、画面の中央と、右下の「Microsoft」の表示、下部の青い帯の3か所に、同じ電話番号が出ています。
表示された番号は (0101) 23498-02835 でした。日本の一般的な電話番号の形式とは違って見えます。
ボタンは「カット」と「戻る」ですが、目的は電話をかけさせることです。ここで電話をすると、「ウイルスを取り除く」などと言って、遠隔操作ソフトを入れさせたり、お金を払わせたりする流れになるのが、サポート詐欺の典型です。
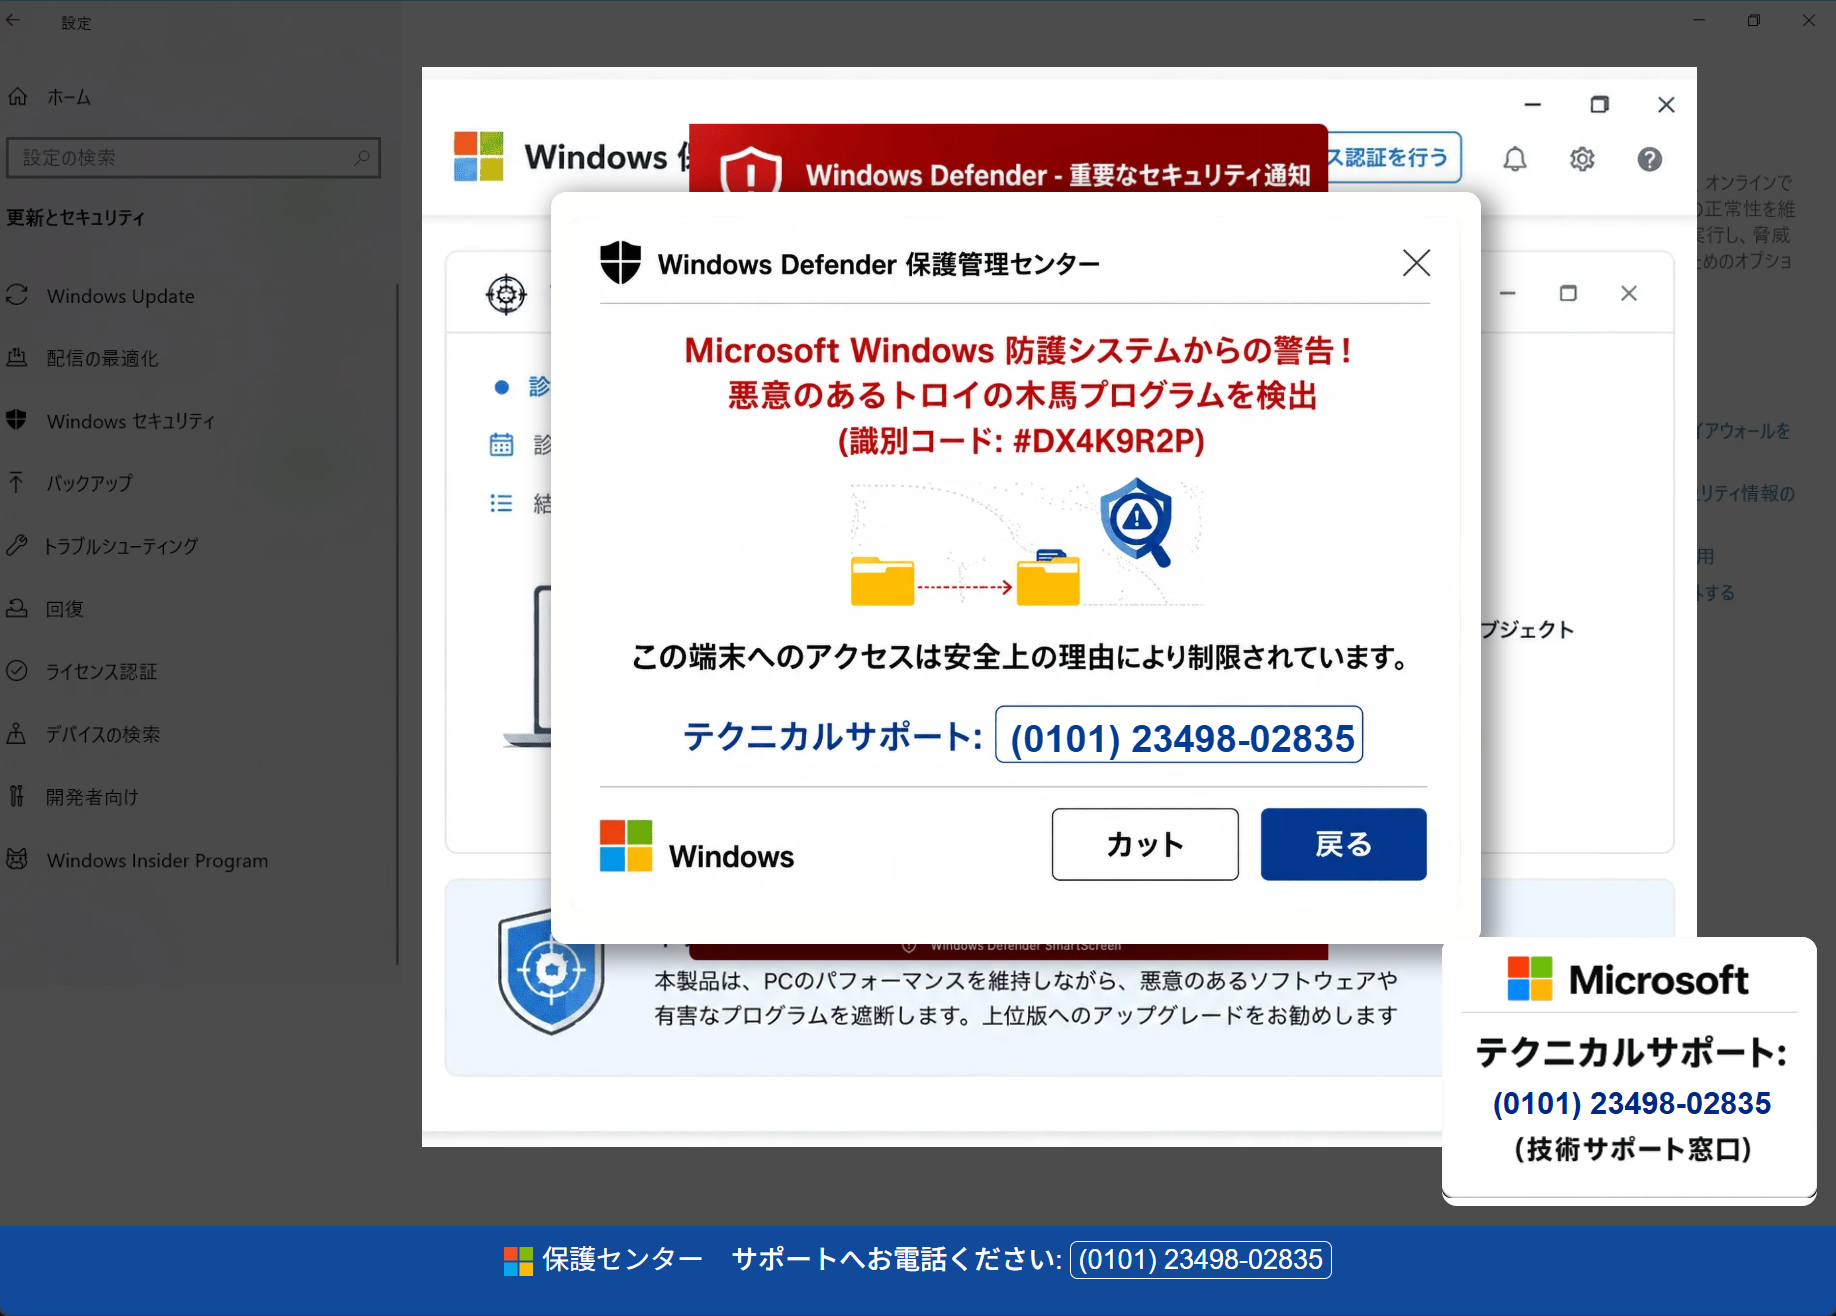
▲偽の警告画面。電話番号が3か所に出ている(実際のMicrosoftの画面ではありません)
日本マイクロソフトの注意喚起のページでは、Microsoftのエラーや警告画面に電話番号が表示されることはない、とされています。電話番号が出ている時点で、偽物と判断できます。
「スタ・スタ払計」のメールと、同じ仕掛けの可能性
この偽のWindows警告画面は、同じ日に取り上げた「スタ・スタ払計の自動更新は…」の記事の画面と、見た目も、電話番号((0101) 23498-02835)も、識別コード(#DX4K9R2P)も、すべて一致していました。リンク先がどちらもAzureの「Webサイト公開機能」のドメインである点も同じです。
メールの文面は「ウイルス対策ソフトの自動更新」と「会社の給与口座の更新」と、まったく別の話ですが、行き着く先は同じです。同じ仕掛けが、いくつもの「入口」に使い回されている可能性があります(推測です)。入口の話が違っても、最後に電話番号を表示する画面が出たら、同じ詐欺だと考えてください。
偽サイトの正体:「windows.net」だから安心、ではない
- リンク先のドメイン(
hxxps://govegaba[.]z14[.]web[.]core[.]windows[.]net/)は、末尾が「windows.net」です。これはMicrosoftが登録しているドメインですが、「web.core.windows.net」は、Azureの「Webサイト公開機能」で、利用者が自分のサイトを置くと、頭に好きな名前が付く仕組みです。 - URLに「windows.net」とあっても、Microsoft自身のページとは限りません。攻撃者が、この仕組みで偽サイトを作ったとみられます。
- サーバーの場所は特定できていません:今回は、偽サイト自体のIPアドレスの所在を確認できていないため、場所は書きません。
注意点と対処法
給料や社内の連絡を装われると、つい信じてしまうものです。落ち着いて、次のことを思い出してください。
- 給与口座の変更は、メールのリンクからしないこと。こうした手続きは、社内の正規の窓口(総務や経理の担当者、上司)に、直接または社内の電話で確認してください。メールに書かれた内線番号や連絡先は、使わないでください。
- 警告画面が出ても、表示された電話番号にはかけないでください。本物のMicrosoftの警告に、電話番号は出ません。
- 電話をしてしまっても、遠隔操作ソフトは入れないでください。指示されても、お金の支払いやギフトカードの購入はしないでください。
- 画面が閉じられないときは、「Ctrl」「Alt」「Delete」を同時に押してタスクマネージャーを開き、ブラウザーを終了します。閉じ方の資料は、IPAのサポート詐欺のページにもあります。会社や組織のパソコンで警告が出たときは、管理者(情報システムの担当者)に連絡してください。
- 同じメールが、同僚にも届いているかもしれません。職場で共有して、リンクを押さないよう声をかけ合ってください。
- もし電話してしまった、お金を払ってしまったという場合も、責める必要はありません。すぐに警察のサイバー事案の相談窓口(消費生活のご相談は消費者ホットライン188)や、クレジットカード会社へ連絡してください。
まとめ
「32万円 出金」という件名のメールは、経理部を装った詐欺メールです。給与の振込が保留と不安をあおって急がせ、リンク先の偽のウイルス警告で、電話番号にかけさせようとします。ウイルス対策ソフトを装った別のメールと同じ画面に行き着くので、入口の話が違っても、同じ詐欺と考えて警戒してください。職場のみなさんにも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。