「【重要・最終案内】WAON POINT有効期限のお知らせ」はイオンカードを装う詐欺メール|スマホだけに偽ログイン画面が出る手口
「ポイントがもうすぐ消えてしまう」と言われると、つい気になってしまいますよね。10月12日の夜、イオンカードを名乗る「WAON POINT有効期限のお知らせ」というメールが届きました。しかも、メールが届いたのは、通知にある無効化予定日の、まさに当日でした。
結論からお伝えします。これは詐欺メールです。メールのリンクは押さないでください。リンク先は、見る端末によって表示が変わる仕掛けになっていて、スマホで開くと、偽のイオンカードのログイン画面が出てきます。
調査レポート:概要
| 偽装されたブランド | イオンカード(WAON POINT) |
| 受信した件名 | 「【重要・最終案内】WAON POINT有効期限のお知らせ」 |
| 受信日時 | 2026年10月12日(月)午後8時22分ごろ(日本時間) |
| 危険度 | ★★★★☆(偽のログイン画面にIDとパスワードを入力すると、アカウントを乗っ取られるおそれ) |
| 偽装の巧妙さ | ★★★☆☆(偽のログイン画面は出来がよく、スマホだけに表示される。一方、メールには同じ注意書きの重複など、使い回しの跡がある) |
| 手口 | 「9,630ポイントがもうすぐ無効になる」と焦らせ、リンク先の偽ログイン画面でAEON Pay IDとパスワードを入力させる |
| 送信元IP | 20.192.28.221(インド・プネーのMicrosoftクラウド) |
| 認証結果 | SPF:pass(攻撃者が持つ別ドメインで通過)/DKIM:署名あり(検証結果の記録は確認できず) |
| 誘導先 | 端末によって表示が変わる(クローキング)。スマホは偽ログイン画面、PCはGoogleの検索トップへ |
| 添付ファイル | あり(拡張子が不審なため、当サイトでは開封・解析していません) |
※メールヘッダー詳細は個人情報保護のため非掲載
🚨 このメールはイオンカードからのものではありません。偽物(フィッシング詐欺)です。
届いた詐欺メールの文面
実際に届いた1通の文面です。上部が緑の帯、本文が白いカード、最後の数行だけ水色の背景という、古くから使われているタイプの型のメールでした。なお、同じ件名のメールが、迷惑メールの印が付いたものと付かないもので、2通届いていました。
件名:【重要・最終案内】WAON POINT有効期限のお知らせ
差出人:WAON POINT事務局 <(イオンとは無関係の中国語風ドメイン)>

イオンカード公式メールです
AEONイオンカード
WAON POINT
WAON POINTご利用期限のお知らせ

イオンカードをご利用いただき、ありがとうございます。
お客様のWAON POINTの一部が、まもなくご利用期限を迎えます。
期限が切れますと、未使用のポイントはすべて自動的に無効化され、ご利用いただけなくなります。

■無効化予定 WAON POINT 情報
無効化予定日 2026年10月12日
対象ポイント 9,630Pt
残り日数   まもなく

■ご利用いただける主な特典
・お買い物時に1ポイント=1円として利用
・電子マネーWAON残高へチャージ
・商品券・他社ポイントへの交換
・AEON Pay決済時に利用

今すぐポイントを使う
※期限を過ぎたポイントの再発行・復活はできません。
イオンカード サポートセンター
お電話番号:0570-064-500
受付時間:9:00~18:00(土・日・祝日も対応)
※本メールは送信専用のため、ご返信いただいてもお応えできません。
※期限を過ぎたポイントの再発行・復活はできません。
※お早めにお手続きいただくと、スムーズに交換が完了します。
※本メールは送信専用のため、ご返信いただいてもお応えできません。

イオンカード株式会社 WAON POINTご利用期限に関するお知らせ
© 2026 イオンカード
メール配信停止|個人情報の取り扱いについて
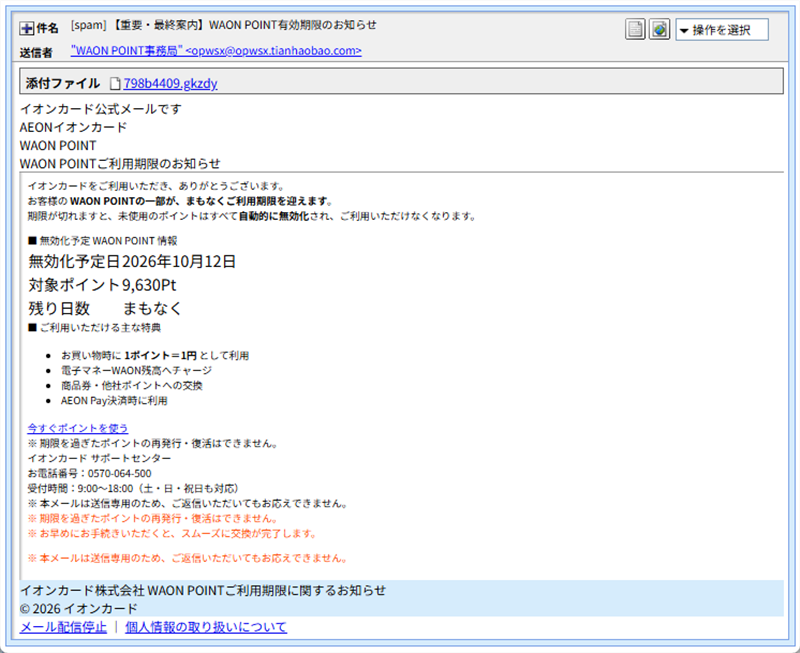
▲実際に届いた詐欺メールの画面(添付ファイルが付いている)
このメールの「おかしな点」
- 無効化予定日が、受信した日そのもの:メールの「無効化予定日」は10月12日ですが、届いたのは同じ10月12日の夜8時すぎでした。期限当日の夜に「まもなく」と知らせてくるのは不自然で、急がせるための書き方と考えられます。
- 注意書きが2回ずつ出てくる:「期限を過ぎたポイントの再発行・復活はできません」と「本メールは送信専用です」が、それぞれ2回ずつ書かれています。使い回しの型をつなぎ合わせた跡のようで、攻撃者のうっかりですね。
- 「公式メールです」と自分で名乗る:本物のメールが、わざわざ「公式メールです」と書くことはほとんどありません。
- 差出人のアドレスが無関係:表示名は「WAON POINT事務局」ですが、実際のアドレスはイオンとは関係のない、中国語風のドメインです。
- 見慣れない添付ファイル:ポイントの案内なのに、意味のない名前と拡張子のファイル(
798b4409.gkzdy)が付いています。拡張子が不審なため、当サイトでは開封・解析していません。 - 宛名がない:契約者への連絡なのに、宛名の部分がありません。
なお、本文には、サポートセンターの電話番号らしきものも載っていますが、本物かどうかは確認していません。連絡が必要なときは、公式サイトで調べた番号を使ってください。
送信ルートと偽装の判定
- 送信元IP:
20.192.28.221。調べると、Microsoftのクラウド(サーバー貸し出し用の回線)で、場所はインド・マハーラーシュトラ州のプネーと表示されました。これはクラウド設備のある場所で、攻撃者のいる場所ではありません。 - SPF(送信元の正しさを確かめる仕組み)はpass:ただし、これは攻撃者が自分で用意した別のドメインが、自分のサーバーを許可していただけです。イオンの認証に通ったという意味ではありません。「認証に通った=安全」ではありません。
- DKIM(改ざんされていない印):同じ攻撃者のドメインの署名が付いていましたが、手元のヘッダーには検証結果の記録がなく、判定はできませんでした。
- 送信経路に大きな偽装は見つからず:今回は、前の記事で取り上げたような、経路の記録を偽造した跡は見つかりませんでした。攻撃者のサーバーから直接送られてきています。
※メールヘッダー詳細は個人情報保護のため非掲載
リンク先は「見る端末」で表示が変わる
メールのボタン「今すぐポイントを使う」をたどると、hxxps://anyanghwwl[.]top/CUldrnSo に行き着きます。ここから先は、パソコンとスマホで、まったく違う画面が出ました。このように、見る人の端末などによって表示を切り替える仕掛けを「クローキング」といいます。調査するパソコンや、セキュリティ会社の確認から本物の姿を隠し、スマホで開いた一般の人にだけ罠を見せるための仕掛けです。当サイトでは、偽ログイン画面への入力は行っていません。
【パソコン】セキュリティソフトがブロックし、Googleへ
パソコンでアクセスすると、ウイルスバスター クラウドが「このWebサイトは、安全ではない可能性があります」「脅威の種類:フィッシング」と表示して、アクセスを止めました。その画面で「ブロックしたWebサイトにアクセス」を押すと、表示されたのは、ただのGoogleの検索トップでした。偽ログイン画面は、パソコンには見せない作りです。
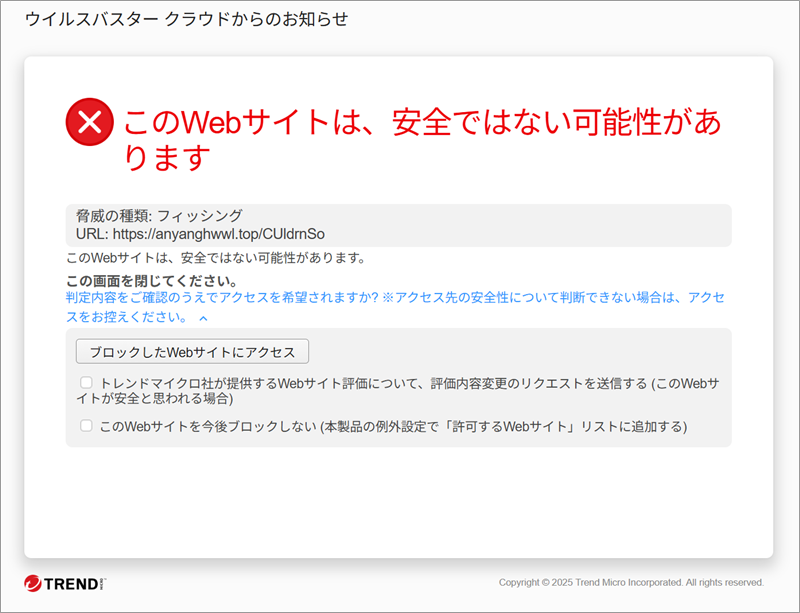
▲パソコンで表示されたセキュリティソフトのブロック画面(脅威の種類:フィッシング)
▲ブロックを解除してアクセスした先。ただのGoogle検索トップが表示された
【スマホ①】偽の「セキュリティ確認」
スマホでアクセスすると、「セキュリティ確認」という画面が出ました。「安全な接続を維持するため、ブラウザ環境を確認しています」「私は人間です」と書かれ、「確認」ボタンを押させます。本物のサイトでもよく見かける「ロボットではありません」の確認を真似た、偽の画面です。
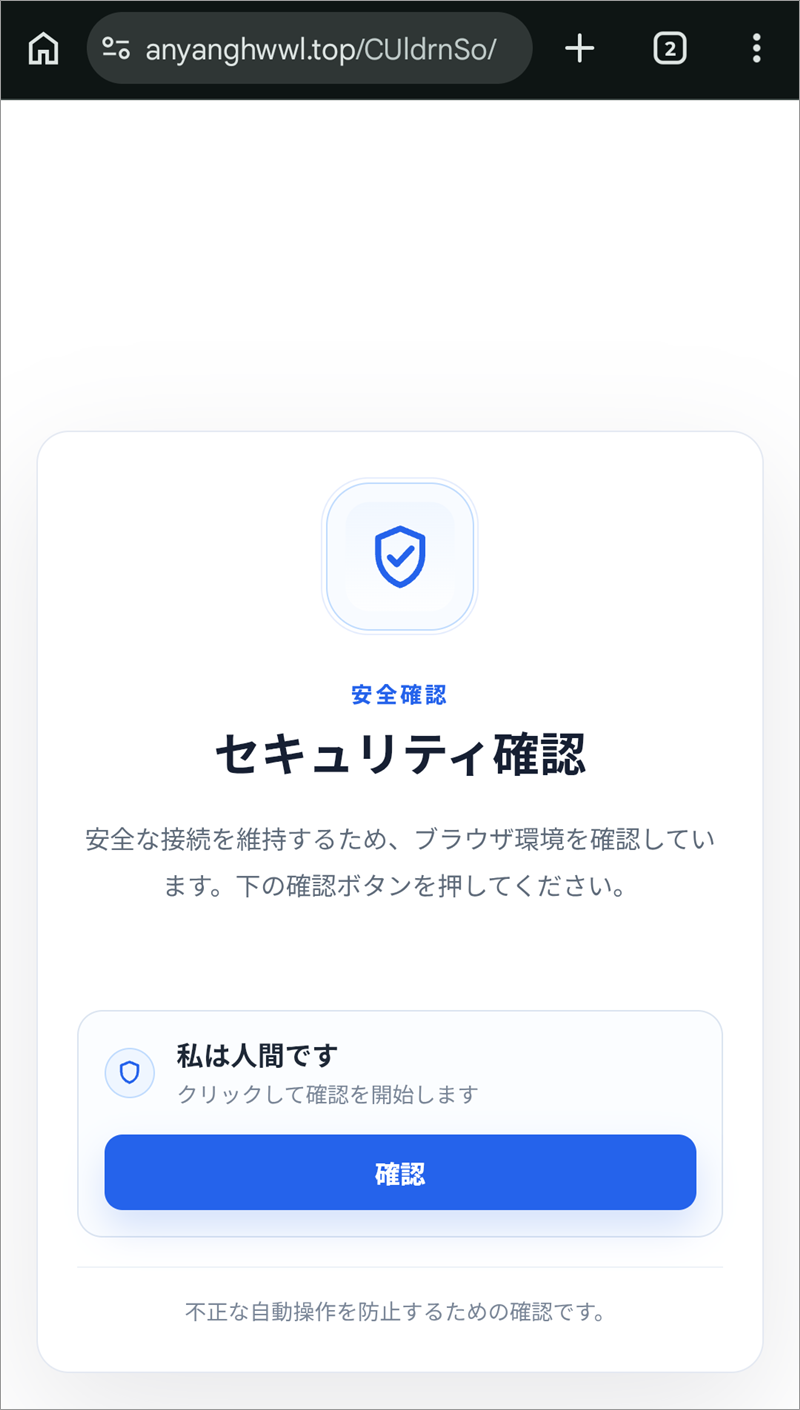
▲スマホで最初に表示された偽の「セキュリティ確認」画面
【スマホ②】偽のイオンカードのログイン画面
「確認」を押すと、別のドメイン(hxxps://inthecloud[.]top/cRPVrOGp/)に移り、イオンカードの「暮らしのマネーサイト」そっくりの画面が表示されました。「AEON Pay ID」と「パスワード」の入力欄があり、ここでIDとパスワードを入力させるのが、この詐欺の狙いです。チャットの案内まであって、本物の画面を丸ごと写したような作りです。
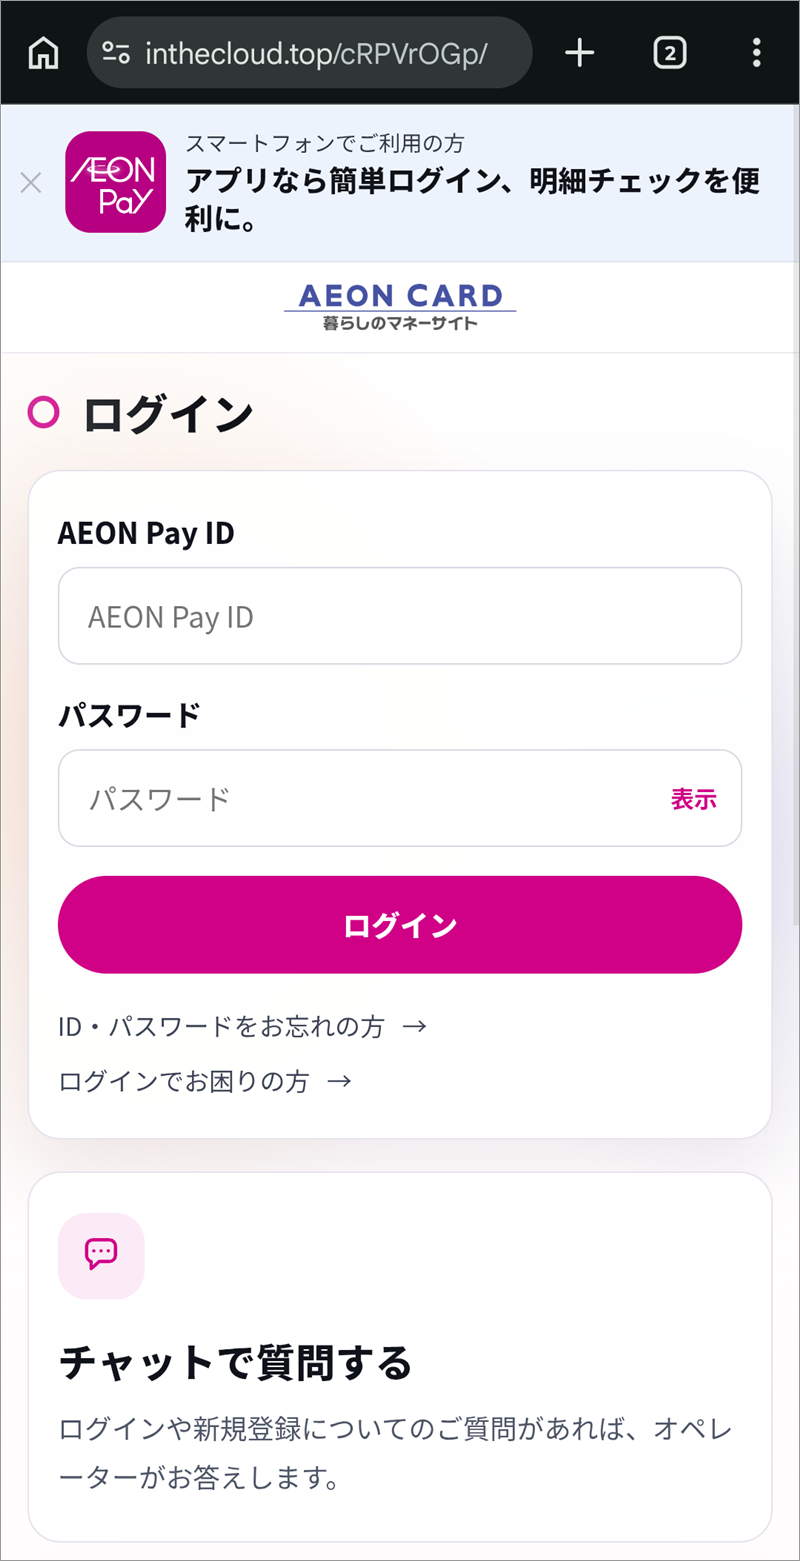
▲スマホにだけ表示された偽のログイン画面
パソコンのセキュリティソフトが止めてくれても、同じメールをスマホで開けば、罠にたどり着いてしまいます。「パソコンで確認したら何も出なかったから大丈夫」とは言えないのが、クローキングの怖いところです。
偽サイトの正体:ドメインとサーバー
- メールのボタンのドメイン(
hxxps://www.tianhaobao[.]com/):差出人のドメインと同じ名前の系統です。登録は2024年12月26日で、登録情報は匿名化されていました。情報の更新日は2026年10月11日で、メールが届く前日です。調べた情報サイトでは、このドメインは売りに出されているドメインとして表示されました。誰が使っているのかは、分かりません。 - サーバー:
8.210.179.108。Alibabaのクラウドで、場所は香港と表示されました。クラウド設備のある場所で、攻撃者のいる場所を示すものではありません。 - その先のドメイン(
hxxps://anyanghwwl[.]top/、hxxps://inthecloud[.]top/):どちらも「.top」という、普段あまり見かけない末尾のドメインです。登録情報とサーバーは、今回は調べていません。
関連記事
WAON関連の詐欺メールを取り上げたこれまでの記事は、こちらの一覧からご覧いただけます。
注意点と対処法
「ポイントが消える」と言われると、誰でもあせってしまいます。落ち着いて、次のことを思い出してください。
- ポイントの確認は、メールのリンクからしないこと。公式アプリや、保存しておいた公式サイトのブックマークから確認してください。
- イオンカードの公式の注意喚起のとおり、イオンカードやイオン銀行などの名前を装った不審なメールが確認されています。ロゴや「公式メールです」の一言があっても、決め手にはなりません。
- 添付ファイルは、開かないでください。ポイントの案内に、見慣れない名前のファイルが付いていたら、それだけで警戒のサインです。
- パソコンで開いて何も出なかったとしても、安心しないでください。スマホでだけ罠が出ることがあります。
- もしIDとパスワードを入力してしまったら、責める必要はありません。すぐに公式サイトからパスワードを変更し、同じパスワードを使っている他のサービスも変更してください。身に覚えのない利用がないかも確認し、公式の窓口に連絡しましょう。不安なときは、警察のサイバー事案の相談窓口(消費生活のご相談は消費者ホットライン188)も利用できます。
まとめ
「【重要・最終案内】WAON POINT有効期限のお知らせ」は、イオンカードを装った詐欺メールです。期限当日の夜に「まもなく」と急がせ、スマホで開いた人にだけ、偽のログイン画面を見せます。パソコンでは何も出ないので、見分けがつきにくい手口です。ご家族やお友だちにも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。