「三井住友カード USJ貸切イベントご招待 当選のご案内」は偽メール|Vpassの偽ログイン画面へ誘導
行楽の秋、テーマパークへお出かけの計画を立てている方も多いのではないでしょうか。そんなときに「貸切イベントにご招待」「当選しました」というメールが届いたら、思わず開いてしまいますよね。
結論から言うと、今回届いた「三井住友カード USJ貸切イベントご招待 当選のご案内」は、三井住友カードをかたる詐欺メールです。「QRチケットを発券する」のボタンは、絶対に押さないでください。
ボタンの先には、Vpassのログイン画面にそっくりな偽のページが待っていました。メール上部のバナーは本物のキャンペーンの画像を借りたもので、そのキャンペーンの期間は、メールが届いた時点ですでに終わっていました。
HEARTLAND SECURITY RESEARCH
調査レポート:概要
| 偽装されたブランド | 三井住友カードと、Vpass(VJAグループ) |
| 受信した件名 | 「三井住友カード USJ貸切イベントご招待 当選のご案内 [901508]」(末尾の番号は1通ごとに変わると見られます) |
| 受信日時 | 2026年10月11日(日)午前8時51分ごろ(日本時間) |
| 危険度 | ★★★★☆(偽ログイン画面にVpassIDとパスワードを入力すると、悪用されるおそれ) |
| 偽装の巧妙さ | ★★★☆☆(本物のキャンペーン画像と、本物そっくりの偽画面で見た目は整っているが、期間やハンドルネームに矛盾がある) |
| 手口 | 「抽選に当選した」と喜ばせ、「電子チケットの発券期限は10月20日まで」と急がせて、Vpassを装った偽サイトでログイン情報を入力させる |
| 送信元IP | 34.97.139.98(Googleのクラウド。データベース上の推定は大阪) |
| 誘導先 | メールのボタンから、Vpassのログイン画面を装った偽サイトへ直接つながる(クローキングなし) |
■ メールヘッダー解析(送信者情報)
件名:三井住友カード USJ貸切イベントご招待 当選のご案内 [901508]
送信者名:「VJA・三井住友カード・14130USJ」(末尾の数字は、ランダムな識別用の番号と見られます)
実際の送信アドレス:mail@cmrtour.com(三井住友カードのドメインではありません)
送信元IP:34.97.139.98(ホスト名 cmrtour.com)
受信日時:2026年10月11日 午前8時51分ごろ
※メールヘッダー詳細は個人情報保護のため非掲載
ご覧のとおり、このメールは三井住友カードを装った真っ赤な偽物です。被害を未然に防ぐため、この解析結果を家族のLINEグループに転送して注意喚起してください。
届いた詐欺メールの文面
実際に届いたメールの本文を再現します。上部には、テーマパークと「貸切ご招待&キャッシュバックキャンペーン」の大きなバナー画像が入っていました。
※以下の内容は届いた詐欺メールを技術検証のために忠実に再現したものです。
(上部にキャンペーンのバナー画像)

【 抽選結果通知 】

日頃よりVpassサービスをご愛顧いただき、感謝申し上げます。

この度ご応募いただきましたキャンペーンにおきまして、厳正なる抽選の結果、
お客様が当選されました。おめでとうございます。

Aコース:2等パーク貸切イベントご招待
ペアご招待(2名様分)
USJ 貸切イベント

【電子チケットのお受け取り方法】

1. 下記ボタンより、Vpass会員専用ページへアクセス
2. 画面の指示に従い、スマートフォンで電子チケット(QRコード)を発券

[ QRチケットを発券する > ]   ← hxxps://lalmandir.com/smbc-card/memx/systemerror/index.html

電子チケット発券期限
2026年10月20日終日まで

※ 期限内にお手続きがない場合、当選は無効となります
※ 初めてVpassをご利用される方は、サービス利用規約にご同意いただく必要がございます。

------------------------------------------------

メール冒頭にハンドルネームが表示されることにより、不審なメールと見分けることができます。

※ 本メールは送信専用です。ご返信いただいてもお答えできません。
※ 本メールは重要なお知らせのため、メール配信を「受け取らない」に設定されている方にも送信しております。

発行者
Sumitomo Mitsui Card Co., Ltd.
(所在地の記載)

本メールに関する一切の記事の無断転載および再配布を禁じます。
Copyright (C) Sumitomo Mitsui Card Co., Ltd.
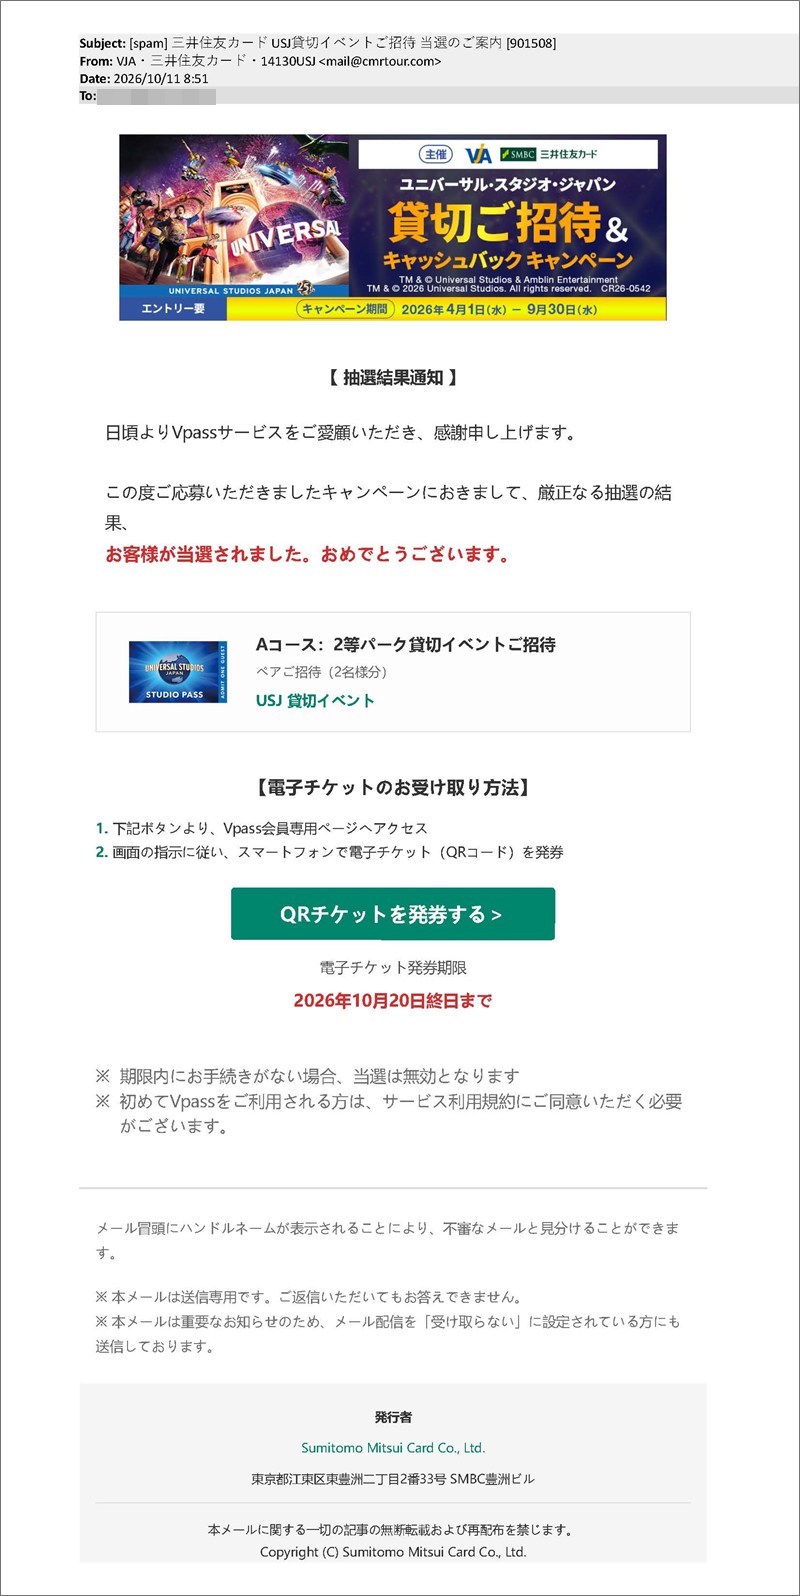
実際に届いた詐欺メールの画面(宛名はなく、お名前もどこにも書かれていません)
このメールの「おかしな点」
見た目はきれいですが、本物とは言えない点がいくつも見つかります。
■ 見つかった不自然な点
- バナーのキャンペーン期間が終わっている:上部のバナー画像には、「キャンペーン期間 2026年4月1日(水)〜9月30日(水)」と写っています。このメールが届いたのは10月11日で、すでに終了しています。本物のキャンペーン画像を借りて、日付を直し忘れたようです。
- 「ハンドルネームで見分けられます」と書いてあるのに、ハンドルネームがない:フッターには「メール冒頭にハンドルネームが表示されることにより、不審なメールと見分けることができます」とあります。ところが、このメールの冒頭には、ハンドルネームがありません。三井住友カードの公式の注意点をそのまま借りて、自分で台なしにしている形です。
- 宛名がない:「お客様が当選されました」と書かれていますが、お名前も、会員番号の一部もどこにも書かれていません。誰が受け取るのかを知らないまま、ばらまいている文面です。
- 応募した覚えがなくても読めてしまう:「この度ご応募いただきましたキャンペーン」とありますが、どのキャンペーンかは書かれていません。応募した覚えがなくても、「忘れていただけかも」と思わせる書き方です。
- 期限を切って急がせる:「発券期限は10月20日まで」「期限内にお手続きがない場合、当選は無効」と、急がせています。
- 送信元が別のドメイン:差出人名には「三井住友カード」と書かれていますが、実際の送信ドメインは無関係の
cmrtour.comです。 - 件名と差出人名に、ランダムな数字:件名の末尾の「[901508]」と、差出人名の末尾の「14130USJ」は、1通ごとに変わる識別用の番号と見られます。大量にばらまくときの、典型的な作りです。
三井住友カードの公式の案内では、メールの送信元アドレスも案内されています。このメールの送信元は、その案内にあるアドレスとは一致していません。確認するときは、公式の案内ページをご覧ください(リンクは記事の最後に掲載しています)。
バナー画像は、他のサイトから「借りて」いた
メールの裏側のHTML(画面を表示するための設計図)を調べると、2枚の画像は、メールの中に入っているのではなく、他のサイトの画像を直接読み込む作りでした。
■ 画像の読み込み元
- 上部のバナー画像:VJAグループの公式サイトに置かれている、実際のキャンペーンの画像です。
- チケットの画像:某チケット販売会社のサーバーに置かれている画像です。
本物の画像をそのまま使うことで、見た目を本物らしく整えています。ただし、画像が本物であることは、メールが本物であることの証拠にはなりません。なお、HTMLには、古いブラウザの描画エンジンを示す記録や、中国語環境のフォント名も残っていました。どこかの編集画面から貼り付けて作ったような跡です。
送信ルートと偽装の判定
■ 送信ルート及び偽装判定
送信の身元確認(SPF):「合格」と出ています。ただし、合格したのは攻撃者が自分で用意したドメイン(cmrtour.com)についてです。三井住友カードのドメインではないので、「合格=本物」ではありません。
電子署名(DKIM):署名の記載はありますが、検証に合格したかどうかは確認できませんでした。署名の持ち主も、攻撃者のドメインです。
送信元IPの性質:34.97.139.98 は、Googleのクラウド(Google Cloud)で、個人宅ではなく、サーバーを借りて送っています。IP調査サイトでの脅威レベルは「低」でした。
発信元ロケーション:データベース上の推定は、大阪府大阪市です。ただし、これは借りているサーバーの置き場所の推定にすぎません。攻撃者が大阪にいるという意味ではありません。
【偽装判定】:三井住友カードを装っていますが、実際の送信元は別ドメイン・別サーバーです。正規の三井住友カードからのメールではありません。
💡ここで!「SPF」って何?
メールの「身元確認」のひとつです。送ってきたサーバーが、そのドメインの持ち主から許可されているかを調べます。ただし、攻撃者が自分のドメインで設定すれば合格してしまうため、「合格=本物」とは言えません。
偽サイトを調べて分かったこと
「QRチケットを発券する」のボタンの先を、安全な環境で確認しました。入力は一切していません。
■ フィッシングサイト詳細解析
① リンク先(着地点):hxxps://lalmandir.com/smbc-card/memx/systemerror/index.html
メールのボタンから、そのままこのページにつながりました。途中で別のドメインを経由する入口はありません。パスに「smbc-card」や「systemerror」と入れて、公式のページに見せていますが、ドメインは三井住友カードと無関係です。
② 警告:ウイルスバスターは、このURLを「フィッシング」と判定してブロックしました。Chromeでも、「危険なサイト」という警告が表示されました。
③ 警告の先の画面:警告を越えて進むと、三井住友カードとVpassのログイン画面そっくりのページが表示されました。上部の「SMBC」のヘッダー、「VpassID」と「パスワード」の入力欄、「ログイン」のボタン、画面下の著作権表示まで再現されています。VpassIDとパスワードを入力させる画面です。画面下の表示は、偽サイト上の表記なので、本物の証拠にはなりません。
④ ページのつくり:メールには「当選のQRチケットを発券する」と書かれているのに、着地点は、チケットとは何の関係もない、ただのログイン画面です。ログインさせることが目的で、チケットは最初から存在しないと考えられます。
⑤ 偽サイトの所在地:サーバーの場所は、調査サイトによって表示が食い違いました(東京と、米国カリフォルニア)。どちらが正しいかは分からないため、不明とします。
⑥ クローキング(見る人によって表示を変える仕掛け):切り替えは確認されませんでした。
【サイトの状態】:調査時点では、セキュリティソフトやブラウザの警告が出る状態でした。ただ、警告が出るのは通報された後です。新しいメールや入口が次々と作られるので、警告が出ない偽サイトに当たる可能性もあります。
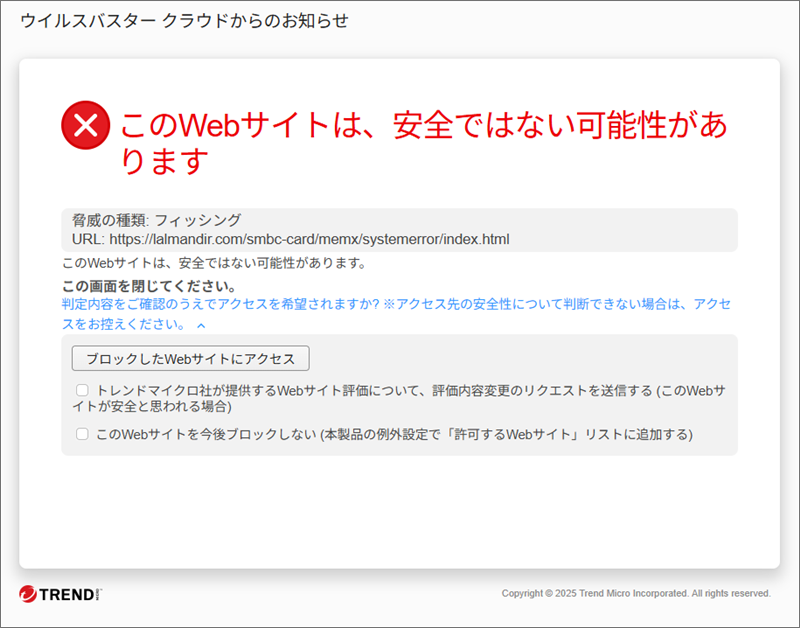
リンク先に対する、ウイルスバスターの「フィッシング」警告
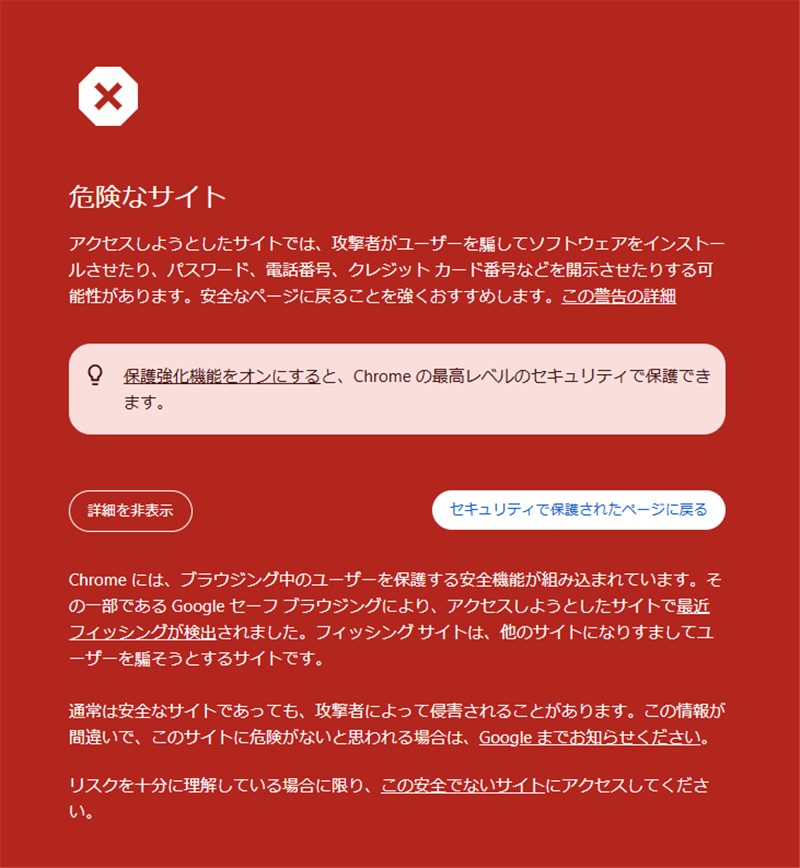
リンク先を開こうとすると表示された、Chromeの「危険なサイト」警告
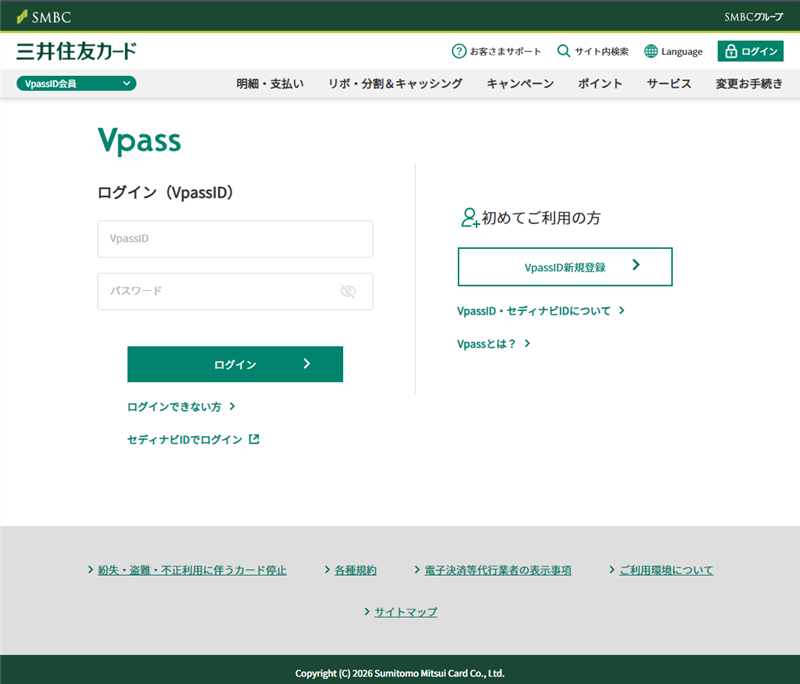
警告の先に表示された、Vpassを装う偽ログイン画面(入力はしていません)
ドメインの登録情報
メールの送信元ドメインと、着地点のドメインの登録情報(whois)も調べました。
■ 送信元ドメイン cmrtour.com
作成日:2016年12月2日(約10年前)
有効期限:2026年12月2日
情報の更新日:2026年10月11日(表示は世界標準時。メールを送ったあとにあたります)
登録業者:Gname(シンガポールの事業者)。登録者の情報は非公開で、国は表示上は日本でした
ドメインが指すサーバー:34.97.148.72(送信元と同じGoogleのクラウド。推定は大阪)
■ 着地点ドメイン lalmandir.com
作成日:2025年12月25日(約9か月前)
有効期限:2026年12月25日
情報の更新日:2026年10月9日(メールを送る2日前)
登録業者:Rumahweb(インドネシアの事業者)。登録者の情報は非公開で、地域は表示上は日本(東京)でした
ドメインが指すサーバー:47.79.86.82(アリババのクラウド。脅威レベルは「低」)
どちらのドメインも、三井住友カードとは何の関係もありません。送信元ドメインは約10年前に作られた古いもので、「新しいドメインだから怪しい」という見分け方は、このケースでは当てはまりません。更新日がメールの前後だったことは気になりますが、更新日が変わる理由はいろいろあるため、これだけで何かを断定することはできません。また、登録情報や、サーバーの場所の表示は、そのまま事実とは限りません。
前回の「Vpass・オリコ」の偽メールと、近い特徴がありました
先日の記事「Vpassとオリコカードをかたる偽メール」と、このメールには、次のような共通点があります。
■ 共通する特徴
- 件名の末尾に番号:1通ごとに変わる番号が、件名の最後に付いています。
- 宛名がない:お名前も、カード番号の一部も、どこにも書かれていません。
- 同じブランドを装う:どちらも、三井住友カードとVpassの名前を使っています。
- 行き着く先:どちらも、Vpassのログイン画面を装った偽サイトです。
一方で、送信元のサーバーも、偽サイトのドメインも、今回は別のものでした。同じ作り手のものかどうかは、これだけでは判断できません。ただ、「同じ会社の名前を使って、手口を変えながら、何度も送ってくる」という点では、今後も同じ系統のメールが続く可能性があります。
注意点と対処法
■ 注意点と対処法
- ボタンを押さない:メール内の「QRチケットを発券する」は、Vpassの画面ではなく偽サイトへのリンクです。ブラウザの警告が出ないこともあるので、「警告が出ていないから安全」とは考えないでください。
- 「当選」の連絡は、まず疑う:応募した覚えがないキャンペーンの「当選」や、期限を切って急がせる連絡は、特に警戒してください。
- キャンペーンは公式アプリや自分で開いたページで確認する:キャンペーンや当選の確認は、メールのリンクではなく、公式アプリや、ご自身でブックマークした公式サイトから行ってください。
- ハンドルネームを見る:三井住友カードの案内では、メールの冒頭に、ご自身で設定したハンドルネームが表示されているかを確認するよう、案内されています。三井住友カード:カード不正利用に対する取組み
- 公式の注意喚起を見る:三井住友カードは、同社を装ったフィッシングメールの事例を公開しています。キャンペーンを装うものも掲載されています。三井住友カード:フィッシングメールの事例
- もし入力してしまったら:焦らなくて大丈夫です。VpassIDやパスワードを入力してしまった場合は、早めの連絡が被害を小さくします。すぐにパスワードを変更し、カード会社へ連絡して、利用の停止や再発行を相談してください。同じパスワードを使っている他のサービスも変更をお願いします。不安が残る場合は、お住まいの地域の警察や消費生活センターにも相談できます。
本レポートの結論
「三井住友カード USJ貸切イベントご招待 当選のご案内」というメールは、三井住友カードをかたる詐欺メールでした。バナーの期間はすでに終了し、フッターのハンドルネームの案内とも矛盾しています。「当選」と喜ばせて、Vpassの偽ログイン画面にIDとパスワードを入力させる手口です。キャンペーンの確認は、メールのリンクではなく、公式アプリから行ってください。身近な人が騙されてからでは手遅れです。この記事のURLをコピーして、家族のLINEグループで『これ気をつけて!』と共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
根拠データ参照元:ip-sc.net