「給与・退職手当計算の不整合に伴うデータ再確認のお願い」は詐欺メール|社内ポータルのリンク先がなぜかGoogle
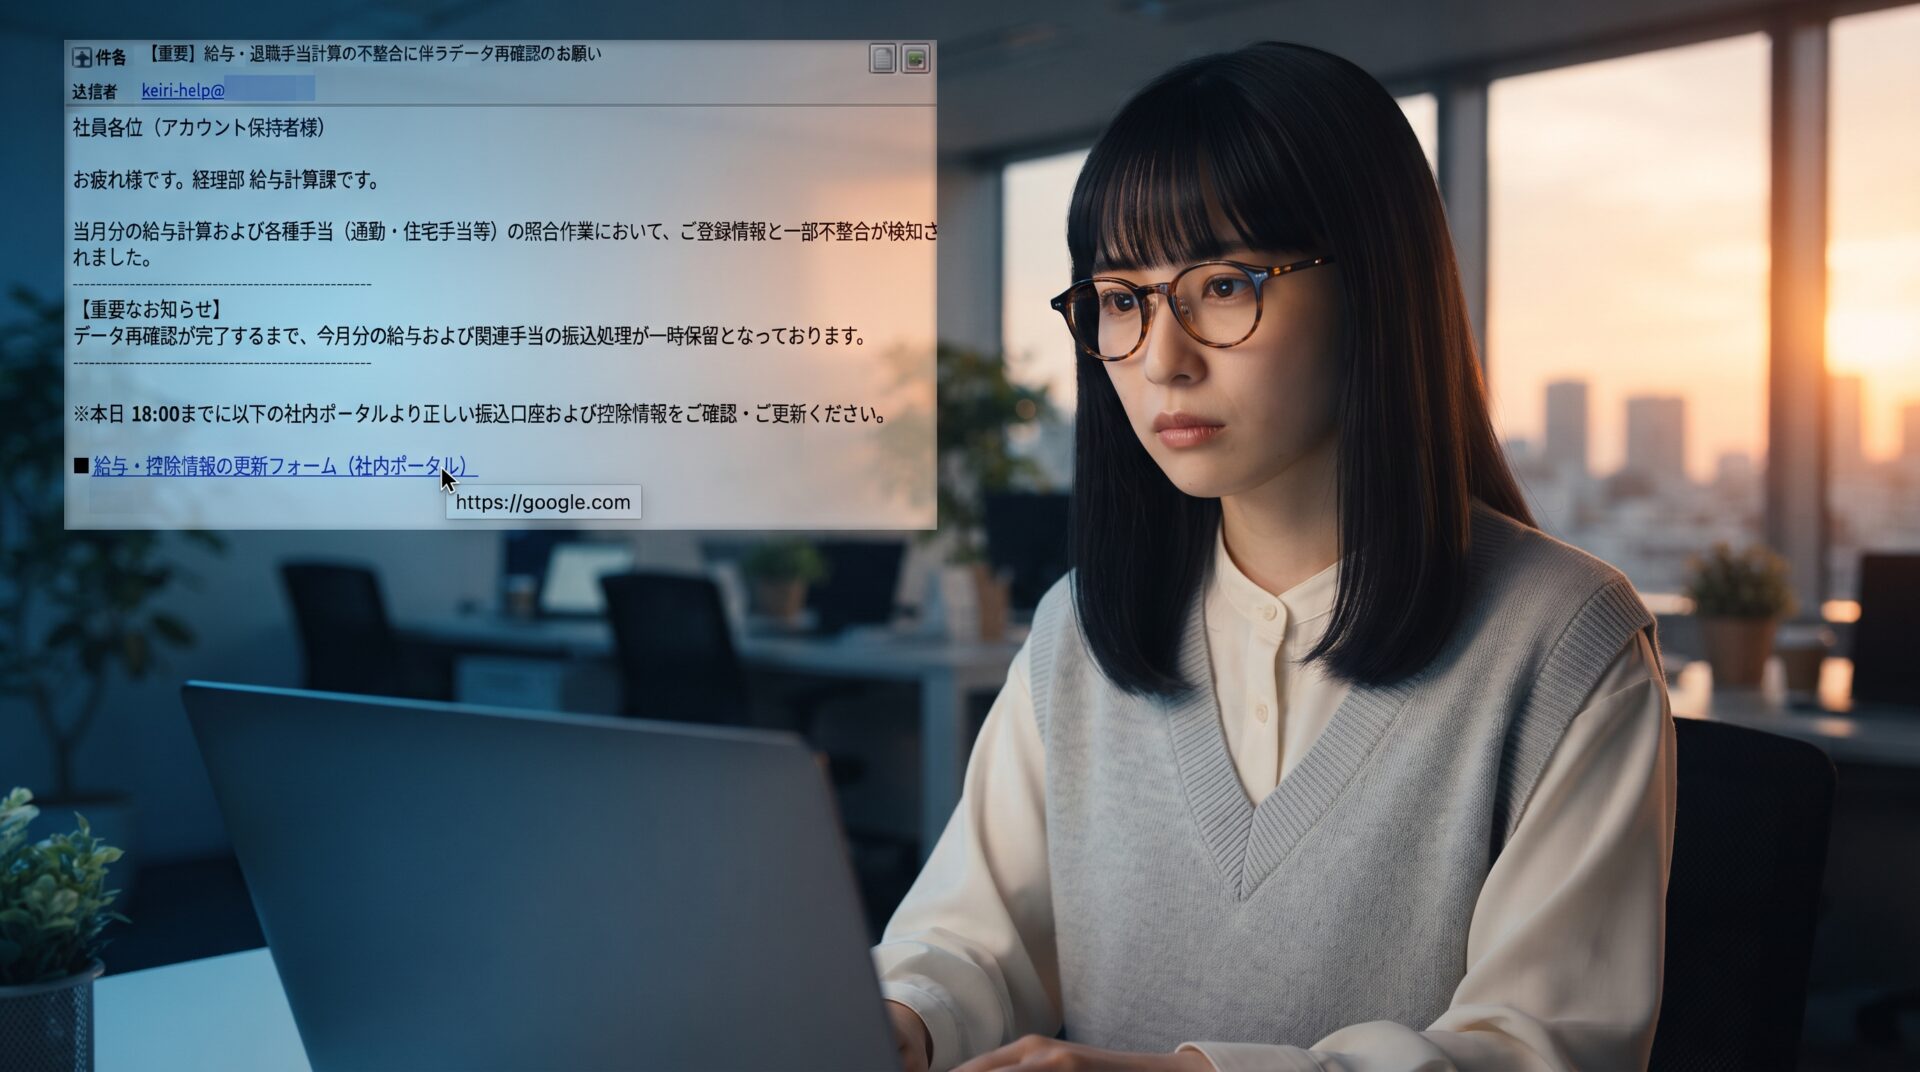
秋の人事異動や年末調整の話題が出始め、会社から届くお知らせが増える時期になりました。そんな時期だからこそ、「会社からのメール」の形をした詐欺に、ご注意ください。
結論から言うと、今回届いた「【重要】給与・退職手当計算の不整合に伴うデータ再確認のお願い」は、社内の経理部を装った詐欺メールです。振込口座や控除情報を入力させる流れの、「更新フォーム」への誘導は絶対に開かないでください。
ただ、このメールには、珍しい点がありました。「社内ポータル」と書かれたリンクの行き先が、詐欺サイトではなく、なんと https://google.com だったのです。このまま安心してよいのか、調べてみました。
HEARTLAND SECURITY RESEARCH
調査レポート:概要
| 偽装されたブランド | 社内の「経理部 給与計算課」。実在する組織のドメインのアドレスを、差出人に偽装しています(組織名・ドメインは非公開) |
| 受信した件名 | 「【重要】給与・退職手当計算の不整合に伴うデータ再確認のお願い」 |
| 受信日時 | 2026年10月12日(月)午前6時49分ごろ(日本時間) |
| 危険度 | ★★★☆☆(今回はリンクが無害でしたが、同じ文面に本物の偽サイトのリンクが入った版が届くおそれがあります) |
| 偽装の巧妙さ | ★★☆☆☆(社内メールらしい細部は作り込んでいるが、リンクは作りかけで、送信元の仕組みにも不自然な点がある) |
| 手口 | 「給与の振込が保留になっている」「本日18:00まで」と急がせ、社内ポータルを名乗るフォームで、振込口座と控除情報を入力させようとする |
| 送信元IP | 103.244.142.250(データベース上の推定はバングラデシュ・ダッカの通信会社の回線) |
| 誘導先 | リンク先は https://google.com でした。詐欺サイトへの誘導は、今回は確認できませんでした |
■ メールヘッダー解析(送信者情報)
件名:【重要】給与・退職手当計算の不整合に伴うデータ再確認のお願い
表示上の差出人:keiri-help@(実在する組織のドメイン・非公開)。本物のドメインを借りただけの、なりすましです
実際の送信元IP:103.244.142.250(ホスト名 103.244.142-250.bluenetbd.com)
受信日時:2026年10月12日 午前6時49分ごろ
※メールヘッダー詳細は個人情報保護のため非掲載
ご覧のとおり、このメールは社内の経理部を装った真っ赤な偽物です。被害を未然に防ぐため、この解析結果を家族や職場のLINEグループに転送して注意喚起してください。
届いた詐欺メールの文面
実際に届いたメールの本文を再現します。差出人の部分は、非公開のため伏せています。
※以下の内容は届いた詐欺メールを技術検証のために忠実に再現したものです。
社員 各位(アカウント保持者様)

お疲れ様です。経理部 給与計算課です。

当月分の給与計算および各種手当(通勤・住宅手当等)の照合作業において、ご登録情報と一部不整合が検知されました。

--------------------------------------------------
【重要なお知らせ】
データ再確認が完了するまで、今月分の給与および関連手当の振込処理が一時保留となっております。
--------------------------------------------------

お手数ですが、本日18:00までに以下の社内ポータルより正しい振込口座および控除情報をご確認・ご更新ください。

■ 給与・控除情報の更新フォーム(社内ポータル)   ← リンク先:https://google.com

🔒【セキュリティに関するご注意】
個人情報保護のため、本手続きは必ず「社内VPN(Virtual Private Network)」に接続した状態でアクセスしてください。外部ネットワークからのアクセスは自動的に拒否されます。

--------------------------------------------------
※本メールは給与システムより自動送信されています(差出人に本人のアドレスが指定されています)。
※期日までに更新が行われない場合、振込日が翌月へ順延となる可能性がございます。

総務・経理本部 給与計算課
社内ヘルプデスク 内線:4401 / keiri-help@(非公開)
--------------------------------------------------
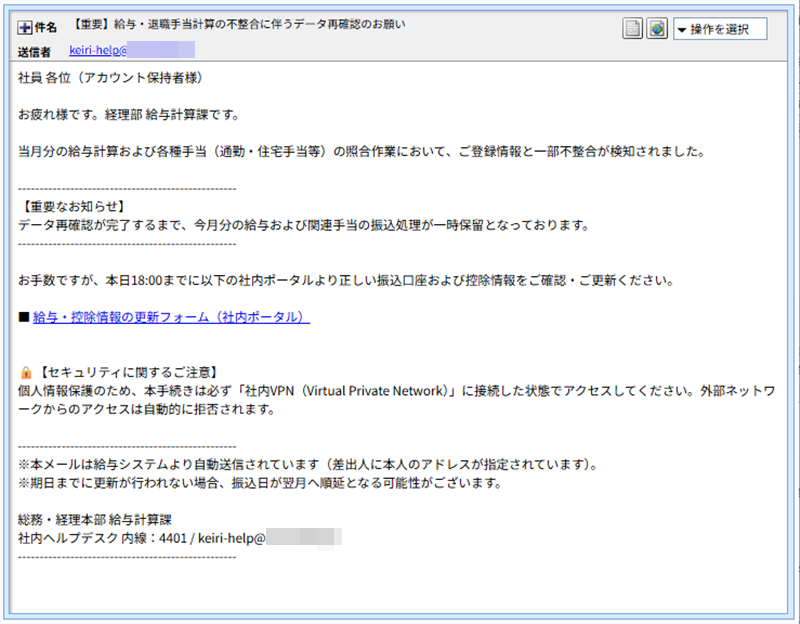
実際に届いた詐欺メールの画面(差出人の部分は伏せています)
このメールの「おかしな点」
本物の社内メールに見えるよう、細かく作り込まれています。それでも、落ち着いて見ると、不自然な点がいくつもあります。
■ 見つかった不自然な点
- 「本日18:00まで」と急がせる:給与の振込が止まっていると不安にさせ、確認する時間を奪う書き方です。
- 宛名が「社員 各位」だけ:お名前も社員番号もありません。誰が受け取るのかを知らないまま送っている文面です。
- 「社内VPNに接続して」と書いてある:VPNがないとアクセスできないと書くことで、「社内だけの安全な手続き」だと信じ込ませる狙いだと考えられます。外から押されても「拒否される」はずのリンクを、わざわざメールで送るのも不自然です。
- 「差出人に本人のアドレスが指定されています」という説明:自動送信メールの案内として、不自然な言い回しです。
- 振込口座・控除情報の入力を求める:給与システムが、メールのリンクから口座の再入力を求めることは通常ありません。
- リンクの行き先が Google:これが一番の見どころです。次の章で詳しく見ます。
「社内ポータル」のリンクが Google だった
メールの「給与・控除情報の更新フォーム(社内ポータル)」にカーソルを乗せると、行き先として https://google.com が表示されました。メールの裏側のHTMLを調べても、リンクはこの1本だけで、文字として書かれた行き先も Google でした。
この「安全そうなリンク」について、次の点が確認できました。
■ リンクと本文の調査結果
① 作り方:このメールのHTMLは、Microsoft Word で書いた文章をそのまま貼り付けたような作りでした。リンクも、あとから本物のURLを入れるつもりで、仮のURLを入れたままに見えます。
② 本文の2つの版:本文は「文字だけの版」と「HTMLの版」の2つが入っていて、文字だけの版にはリンクがありません。
③ 追跡の仕掛けは見つからず:メールを開いたことを送り主に知らせる小さな画像や、受信者ごとに変わる識別文字、添付ファイルは含まれていませんでした。
④ 返信も届かない作り:返信先は、なりすまされた組織自身のアドレスです。返信やエラーメールが攻撃者に届く仕組みではないため、「メールアドレスが生きているかを確かめる目的(生存確認)」と断定する証拠は、見つかりませんでした。
⑤ 考えられること:本番用のリンクを入れ忘れたテンプレートが、そのまま配信されたのかもしれません。あるいは、なりすましメールが受信側を通るかを確かめる試験送信かもしれません。どちらなのかは確認できていません。
【クローキング】:リンク先は Google のため、見る人による表示の切り替えは調べていません(不明)。
ここで、攻撃者のうっかりが見つかりました。社内ポータルへ誘導するはずのメールで、リンクの行き先が検索サイトの Google では、せっかくの「18:00まで」の緊迫感も台なしです。
ただ、笑って済ませてはいけません。今回は未完成だったとしても、同じ文面で、リンクが偽サイトになった完成版が、これから届くおそれがあります。「リンクが安全だったから大丈夫」ではなく、「この内容のメールは信用しない」という目で見てください。
送信ルートと偽装の判定
■ 送信ルート及び偽装判定
送信の身元確認(SPF):「ソフトフェイル(softfail)」と出ました。差出人欄のドメインの持ち主が、「このサーバーからの送信は推奨しない」と示している状態です。本物のメールなら、持ち主が許可したサーバーから送られ、「合格」になります。
電子署名(DKIM):署名はありませんでした。
送信元IPの性質:103.244.142.250 は、IP調査サイトでは、BlueNet Communication JV Ltd という通信会社の法人向け回線で、脅威レベルは「低」でした。クローラー(自動巡回プログラム)やプロキシ(中継サーバー)としての記録もありませんでした。
発信元ロケーション:データベース上の推定は、バングラデシュのダッカです。メールの日時の記録にも、バングラデシュと同じ「UTC+6」の時刻設定が残っていました。ただし、これは回線の登録上の場所にすぎません。攻撃者本人の居場所とは断定できません。
【偽装判定】:差出人は実在する組織のドメインを名乗っていますが、実際の送信元は海外の通信会社の回線でした。正規の社内メールではありません。
💡ここで!「SPF」って何?
メールの「身元確認」のひとつです。送ってきたサーバーが、そのドメインの持ち主から許可されているかを調べます。許可がなければ「失敗」や「ソフトフェイル(警告つきの失敗)」になります。ただし、攻撃者が自分のドメインで設定すれば合格してしまうため、「合格=本物」とは言えません。
注意点と対処法
■ 注意点と対処法
- リンクを押さない・入力しない:今回のリンクは Google でしたが、同じ文面の別のメールでは、偽サイトになっているかもしれません。振込口座や控除情報を、メールのリンクから入力しないでください。
- 「本日中」と言われたら一呼吸:給与の振込に関わる急ぎの手続きは、メール1通だけで進むことはまれです。慌てずに、次の手順で確認してください。
- 別の手段で担当部署に確認する:メールに書かれた内線番号やアドレスではなく、日ごろ使っている連絡先や、直接の対面、社内で案内されている窓口で確認してください。
- 返信もしない:返信しても被害が起きるとは限りませんが、不審なメールには反応せず、社内の情報システム担当や、上司へ共有するのが安全です。
- 会社として共有する:同じメールが、他の社員にも届いている可能性があります。社内のセキュリティ担当者へ、早めに知らせてください。
- 技術的な相談窓口:ウイルスや不正アクセスなどの技術的な相談は、IPA(情報処理推進機構)が受け付けています。IPA:情報セキュリティに関する技術的なご相談
- もし入力してしまったら:焦らなくて大丈夫です。口座情報やパスワードを入力してしまった場合は、早めの連絡が被害を小さくします。すぐに社内のセキュリティ担当者へ連絡し、同じパスワードを使っている他のサービスも変更してください。口座情報を入力した場合は、金融機関にも相談できます。不安が残る場合は、お住まいの地域の警察や消費生活センターにも相談してください。
本レポートの結論
「【重要】給与・退職手当計算の不整合に伴うデータ再確認のお願い」というメールは、社内の経理部をかたる詐欺メールでした。今回はリンクの行き先が Google という未完成の状態でしたが、完成版が届く可能性は高いと考えられます。「本日18:00まで」と急かされても、メールのリンクからは何も入力せず、別の手段で担当部署に確認してください。身近な人が騙されてからでは手遅れです。この記事のURLをコピーして、家族や職場のLINEグループで『これ気をつけて!』と共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
根拠データ参照元:ip-sc.net