【注意】「Re:【業務連絡】」社長を名乗るメールは詐欺|LINEのQRコードと所属・役職を返信させる手口
社長の名前で「お疲れ様です。」と届いたメールは、つい読んでしまいますよね。「Re:【業務連絡】」という件名で、とある企業の社長を名乗るメールが届きました。
結論から言うと、このメールは詐欺です。リンクも添付ファイルもありません。だからこそ、気づかずに返信してしまう人が出る手口です。
HEARTLAND-LAB SECURITY RESEARCH REPORT
「Re:【業務連絡】」社長を名乗るメールを調べました
返信した時点で、詐欺が始まります
LINEのQRコードと、所属部署・役職を返信させるだけのメールです。ところが、返信先は、差出人とは別の無料メールアドレスに仕込まれていました。
| 危険度 | ★★★★☆(高い) |
| 受信日 | 2026年10月8日 |
| 差出人の表示 | とある企業の社長の氏名(実在の個人名のため伏せています) |
| 送信元ドメイン | tylqcj.com(社長の会社とは無関係) |
| 送信元IP | 81.168.62.44(フランス・パリ表示の貸しサーバー) |
| 返信先(Reply-To) | 差出人とは別の、Outlook.jpの無料メールアドレス |
| SPF/DKIM | SPF:Pass(攻撃者自身のドメインの認証)/DKIM:署名なし |
| リンク/添付 | なし |
※メールヘッダー詳細は個人情報保護のため非掲載
これは詐欺です。社長からのメールではありません
このメールに返信しないでください。LINEのQRコードも、所属部署や役職も、送らないでください。
届いたメールの内容
件名は「Re:【業務連絡】株式会社(社名)」。社名は伏せています。本文は次のとおりでした。
お疲れ様です。

今後の業務連絡を円滑にするため、恐れ入りますが、本メール受信後にご自身のLINEアカウントのQRコードと併せて、所属部署および役職をご記載のうえ、本メール宛にご返信ください。

確認後、順次LINEにて追加し、今後の連絡はLINEで行います。

(社長の氏名)
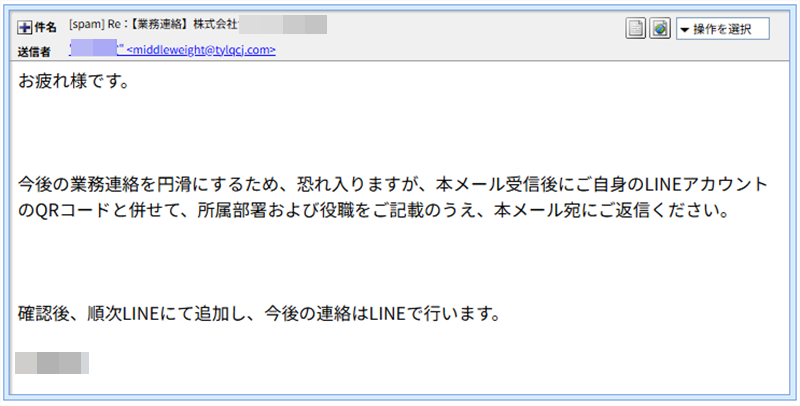
▲ 実際に届いたメールの画面(※企業名・氏名・メールヘッダー詳細は個人情報保護のため非掲載)
本文は短く、丁寧で、事務的です。ポイントは、「返信してください」としか頼んでいないことです。リンクをクリックさせたり、ファイルを開かせたりしないので、セキュリティソフトも警告を出しにくい作りです。
「確認後、順次LINEにて追加し」という書き方も、やけに丁寧です。「Re:」を付けた件名は、すでにやり取りの途中であるかのように見せて、疑いを逸らす狙いと考えられます。
送信元を調べると:社長とは無関係でした
| 確認項目 | 結果 | 見方 |
| 差出人アドレス | middleweight@tylqcj.com | 社長の会社のドメインではない。表示名だけを社長の名前にしている |
| 返信先(Reply-To) | Outlook.jpの無料メールアドレス | 差出人とは別の宛先。返信すると、攻撃者の無料アドレスに届く |
| 送信元IP | 81.168.62.44 | フランス・パリ表示。借りたIPアドレスで、攻撃者の居場所とは限りません |
| SPF | Pass | 攻撃者が用意した自分のドメインの設定に合っているだけ。本物の証明にはならない |
| DKIM | 署名なし | 正規の企業メールにあるはずの署名が見当たらない |
やさしい用語解説
Reply-To(返信先):メールの返信ボタンを押したとき、宛先に入るアドレスです。差出人(From)とは別に指定できます。
SPFがPassでも安心できない理由:SPFは「送信元の住所がそのドメインの設定と合っているか」を見る仕組みです。攻撃者が自分のドメインで設定すれば、偽物でもPassになります。
認証つき送信:ID・パスワードで、メールサーバーに接続して送ることです。攻撃者が自分の送信用サーバーを持っていることを示します。
詳しく調べて分かったこと
① 差出人は社長の名前だけ。メールアドレスは別物
メールソフトの画面では、差出人は社長の名前で表示されます。ところが、アドレスの部分は tylqcj.com という、社長の会社とは無関係のドメインでした。名前を見て「社長からだ」と思い込むと、アドレスまで確認しない人が多い、という盲点を突いています。
② 返信先は、別の無料アドレスに仕込まれていた
ヘッダーを調べると、返信先(Reply-To)に、Outlook.jpの無料メールアドレスが指定されていました。差出人のアドレスとは別です。返信ボタンを押すと、宛先は攻撃者の無料アドレスに切り替わります。返信した人は、自分が社長に返事をしたつもりでも、実際には攻撃者に自分の情報を送ってしまうことになります。
返信する前に、宛先の欄を見れば気づけます。差出人の表示と、宛先に入ったアドレスが違っていたら、それが危険信号です。
③ 送信の入口は、借りたサーバー
経路を追うと、メールは、攻撃者の送信用サーバー(IP 81.168.62.44、フランス・パリ表示)から出ていました。さらに、そのサーバーには、さらに手前で、IP 47.245.57.152(Alibaba Cloud、ip-sc.net上の所在地は東京都渋谷区)から、認証つきで接続されていました。どちらも借りたクラウドや回線の場所で、攻撃者の居場所を示すものではありません。
日付ヘッダーの時刻設定は、UTC+8(中国やシンガポールなどの時間帯)でした。送信側の設定を表す参考情報ですが、居場所の証拠にはなりません(推測)。
送信ツールの名前(X-Mailer)も、「TWYBIO MERBYTFJXDZOPSP」と、意味のない文字の並びでした。名前をランダムに作る送信ツールの特徴かもしれません(推測)。丁寧な本文とは、ちぐはぐです。
④ ドメインの素性
送信に使われた tylqcj.com は、2025年10月19日に登録された、登録事業者がNameSRS(スウェーデン)のドメインです。ネームサーバーはCloudflareで、登録者の情報は非公開でした。調べたドメイン情報のサイトでは、ウェブサイトは公開されておらず、「このドメインは$458で売り出し中」と表示されていました。有効期限は2026年10月19日で、まもなくです。IPアドレスは26回も変更されていて、居場所を転々としていることがうかがえます。
⑤ 返信すると、このあと何が起きるのか
リンクも添付もないこのメールの目的は、返信させることと考えられます。返信すると、LINEのQRコードから友だち追加やグループへの招待をされ、そこで「業務連絡」を装った依頼(ギフトカードの購入や送金など)に進む展開が、この種の手口でよく知られています(推測)。メールの時点では何も盗まれていなくても、返信した時点で、相手にこちらの連絡先と役職を渡してしまいます。
注意点と対処法
- 返信しない。社長や上司を名乗るメールでも、いつもと違う連絡手段(LINEなど)への移行を求められたら、まず疑ってください。
- LINEのQRコードや、所属・役職を、メールで送らない。本物の業務連絡で、メールにQRコードを返信させることは、通常ありません。
- 差出人の「表示名」ではなく、アドレスのドメインを確認する。返信ボタンを押したときの、宛先の欄も見てください。
- 確認するときは、メールに返信せず、普段から知っている電話番号や、社内の連絡手段で、本人に直接たずねる。
- 知らないアカウントからの友だち追加や、グループへの招待は、承認・参加しない。
- もし返信してしまったら、すぐに上司や情報システム担当者へ共有してください。このあと届く依頼に応じず、金銭に関わる話が出たら、必ず本人に確認を。早めに動けば、被害を抑えられることが多いです。
迷ったり、うっかり返信してしまったりしても、自分を責める必要はありません。気づいて調べたことが、いちばん大切な一歩です。
まとめ
- 「Re:【業務連絡】」社長を名乗るメールは、詐欺メールです。
- リンクも添付もないので、警告が出にくく、返信させることが目的でした。
- 返信は絶対にせず、確認は、メール以外の手段で、本人に直接行ってください。
同じメールが届いて困っている家族や同僚がいたら、この記事を共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には ip-sc.net の結果を参照しています
今、拡散中の詐欺メール
 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった 5.2k件のビュー
 【警告】Google「ご予約が確定しました」は偽メール!店名のない予約確認の先に、偽Windows Defenderのサポート詐欺画面 4.7k件のビュー
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析 3.5k件のビュー
 【続報】Google「予約が確定しました:2026年10月6日 19:30」は偽メール!送信元はミラノからジャカルタへ、着地はまた偽Microsoftサポート詐欺 1.4k件のビュー
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体 1.2k件のビュー
🛡️ Heartland 管理者が推奨する「究極の対策セット」