【警告】Google「ご予約が確定しました」は偽メール!店名のない予約確認の先に、偽Windows Defenderのサポート詐欺画面
「ご予約が確定しました」。ところが、どこのお店を予約したのか、メールのどこにも書いてありません。Google Mapsの予約サービスを名乗る偽メールが、今朝届きました。リンクの先は、ウイルスバスターもChromeも遮断する偽サイトで、その奥には「トロイの木馬を検出しました」と電話をかけさせる、偽のWindows Defender画面が待っていました。
📋 HEARTLAND-LAB SECURITY REPORT
Google予約を名乗る
「ご予約が確定しました」
概要:「お席の予約が完了しています」と知らせ、「予約金が本日請求される」と焦らせて、「予約内容を変更」「キャンセル」のリンクを押させるメールです。リンクの先は、偽のWindows Defender警告と、サポート詐欺の電話番号を表示する画面でした。
| 件名 | 文字化けして読めません(画面には「页造の確送 จのオイス、2026月10月1寱廝 19:30」のように表示) |
| 受信日時 | 2026年10月6日(火)09:52 |
| 差出人(画面の表示) | 「Google Reservations」 google-maps-noreply@google[.]com |
| 送信元IP | 188.9.157.66(イタリア・ミラノの回線。ip-scで確認) |
| SPF/DKIM | SPFは softfail(googleの持ち主が許可していないサーバーから送られました)/DKIMは署名なし |
| 添付ファイル | なし |
| リンクの数 | ロゴ・「変更」「キャンセル」「確認する」「Googleマップで開く」の5か所すべてが、同じ宛先 |
| 最初のリンク先 | hxxps://cidisonuli[.]z11[.]web[.]core[.]windows[.]net/o4no5a/(Microsoft Azureの静的サイト用の住所形式) |
| 最終的な画面 | 偽の「Windows 保護センター」と、サポート詐欺の電話番号 |
| セキュリティ製品の反応 | ウイルスバスターがフィッシングとして遮断/Chromeのセーフブラウジングもフィッシングとして警告 |
| クローキング | なし(確認した範囲では、閲覧環境による表示の切り替えは見られませんでした) |
| 危険度 | ★★★★☆(偽の電話窓口へ誘導され、遠隔操作や金銭被害につながるおそれがあります) |
| 手口の巧妙さ | ★★★☆☆(文面は短く、店名もなく、粗さが目立ちます) |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠ これはGoogleからの正規メールではありません
リンクは開かないでください。予約した覚えがなければ、キャンセルも不要です。返信も不要です。
届いたメールの内容
実際に届いたメールの文面を再現します。受信者のメールアドレスは伏せています。※メールヘッダー詳細は個人情報保護のため非掲載です。
件名:(文字化けして読めない)
送信者:Google Reservations <google-maps-noreply@google[.]com>

[Google マップ / Google で予約]

ご予約が確定しました

お席の予約が完了しています。

## 予約内容:

日付:2026年10月6日(火)
時間:19:30
人数:2名様
メールアドレス:(受信者のメールアドレス)
予約番号:#190064

---

## [ 予約内容を変更 ] | [ 予約をキャンセル ]

重要なお知らせ:

本日、登録されているお支払い方法に予約金が請求される予定です。
請求前に、予約内容をご確認ください。

・ご予約時間から15分を過ぎてもご来店がない場合、キャンセルとなる場合があります。
・キャンセルポリシーの確認や店舗へのお問い合わせは、以下のリンクからご確認いただけます。

予約内容を確認:
[ 予約内容を確認する ]

店舗までのルート:
[Google マップで開く]

---

このメールは、予約サービスから自動的に送信されています。
このメールには返信できませんのでご了承ください。
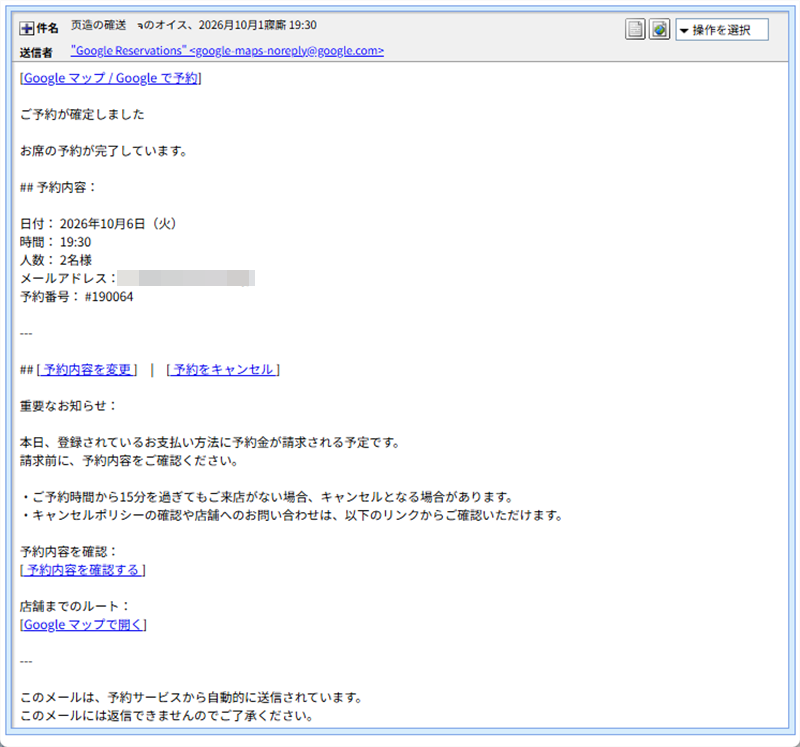
▲ 実際に届いたメールの画面(受信者のメールアドレスは加工しています)
どこのお店かが、どこにも書かれていません。店名も、住所も、電話番号もないのに、「予約金が本日請求される」という一文だけがあります。「身に覚えがない予約に、お金を取られるかもしれない」と焦らせて、キャンセルのリンクを押させる狙いと考えられます。
「## 予約内容:」のように、Markdown(文章に印を付ける書き方)の記号が、そのまま表示されています。手作業で作った文面を、変換せずに貼り付けたような粗さです。
本文のソースを見てみると
メールの本文を、「ソースの表示」で開くと、日本語がすべて「ご」のような、数字の並びに置き換えられていました。
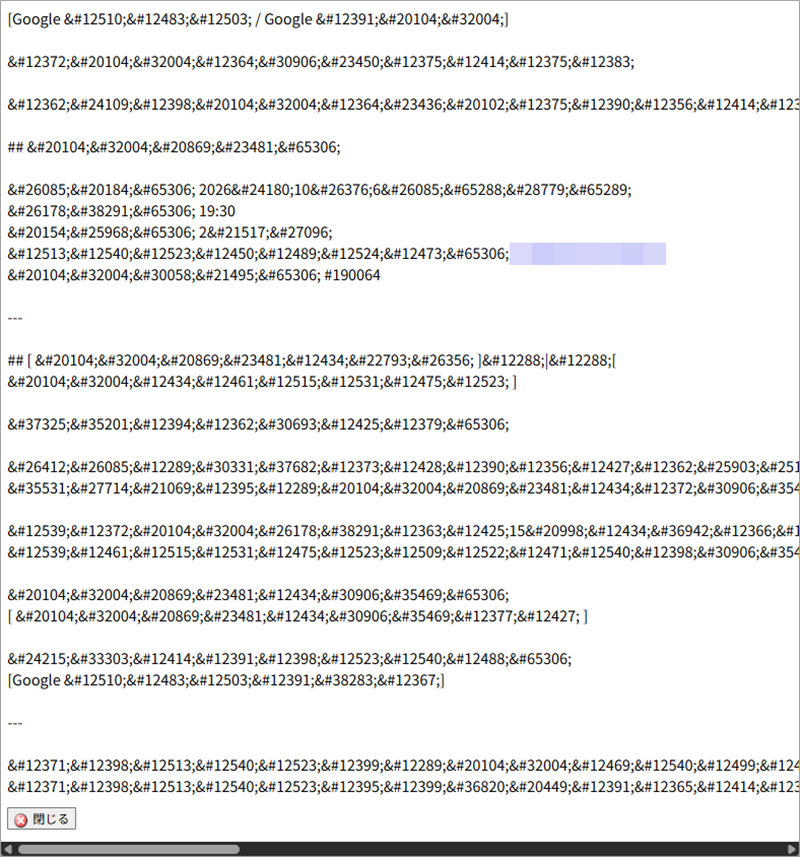
▲ 本文のソース表示。日本語がすべて数字の記号で書かれている
これは「数値文字参照」という、文字を数字で書き表す方法で、メールソフトの表示上は、普通の日本語に見えます。迷惑メールのフィルターが、「予約」「確認」といった文字列を見つけにくくする狙いの可能性があります(推測)。
送信ルートと偽装の見破り方
詳しく調べると、「Googleから届いたように見せる細工」と、その綻びが見つかりました。※メールヘッダー詳細は個人情報保護のため非掲載です。
| 差出人の表示 | 「Google Reservations」で、アドレスも google-maps-noreply@google[.]com と、Googleのものに見えます。ただし、これは外から書き換えられる欄です。 |
| 実際の送信元 | 188.9.157.66 は、IP調査兵団の調べで、イタリア(ミラノ)のTelecom Italiaの回線でした。Googleのサーバーではありません。 |
| 送信元の素性 | 利用形式は一般向けのDSL回線と分類されています。乗っ取られた端末が、踏み台に使われた可能性があります(推測)。脅威度は「低」で、まだ悪用の報告が少ない回線とみられます。 |
| SPF | 結果は softfail でした。「googleの持ち主は、このサーバーからの送信を許可していません」という警告です。本物のGoogleのメールなら、Googleの許可したサーバーから出るので、こうはなりません。 |
| DKIM | 署名がなく、検証結果の記録もありません。本物の証明になる材料はなく、判断は保留としました。 |
| 送信ソフトの痕跡 | 送信ソフトの欄が「Microsoft Outlook Express 6.00」で、20年以上前のWindows XP時代のものです。本文のHTMLも同じ年代の作成環境の痕跡でした。今のGoogleが、こんなソフトで送ることは考えられません。偽装か、使い回しの古い送信ツールの可能性があります(推測)。 |
| 日時の食い違い | メールの日付欄は日本時間の11時14分に相当する時刻で、実際の受信(09:52)より約80分も未来でした。送った側の環境の設定が、実際の時刻と合っていなかった可能性があります(推測)。 |
| 件名の文字化け | 件名は、文字が崩れて読めませんでした。本文の予約日は「10月6日」ですが、件名の日付は「10月1…」と、食い違っています。偽装なのか、作成時の文字コードの失敗なのか、断定できません。 |
| 宛名 | 宛名はなく、メールアドレスだけが書かれています。本物の予約なら、予約したお店の名前や、予約者の名前が入るのが普通です。 |
📖 SPFの「softfail」ってなに?
SPFは、「このドメインのメールは、この場所のサーバーから送られたものだけが本物です」という、ドメインの持ち主が登録する名簿です。
softfail(ソフトフェイル)は、「名簿にないサーバーから送られているので、怪しい。ただし、完全には拒否しない」という、やや緩い警告の結果です。大手の会社でも、この設定が使われていることがあるため、これだけで偽物と決まるわけではありません。今回は、ほかの手がかりと合わせて判断しました。
📖 「数値文字参照」ってなに?
文字を、その番号で書き表す方法です。たとえば、「あ」を「あ」と書いても、メールソフトの画面では、ふつうの「あ」と表示されます。
正規のメールでも使われることがありますが、本文のすべての文字をこの方法で書く必要は、ほとんどありません。迷惑メール対策のフィルターを、すり抜けるために使われることがあります。
リンクの先を調べてみると
① 5か所のリンクが、すべて同じ
ロゴ、「予約内容を変更」「予約をキャンセル」「予約内容を確認する」、そして「Googleマップで開く」の5か所は、すべて同じ宛先でした。本物の予約サービスなら、「変更」と「地図」は、別の宛先になるはずです。
② Microsoftのクラウド上のサブドメイン
宛先は cidisonuli[.]z11[.]web[.]core[.]windows[.]net という、Microsoft Azureの静的サイト用の住所形式でした。「windows[.]net」は、Microsoftの基盤の名前です。誰でも、この基盤の上に、自分用のサブドメインを借りて、サイトを置くことができます。住所の末尾が、Microsoftの名前に見えるため、信用させたい狙いがあるのかもしれません(推測)。ただし、住所の前半は、攻撃者が自由に付けた文字列です。
③ ウイルスバスターとChromeが、そろって遮断
このURLは、ウイルスバスターが「フィッシング」として遮断しました。さらに、Chromeも、セーフブラウジングで「危険なサイト」と警告しました。二重に遮断されたことから、すでに危険なサイトと判定されていたとみられます。
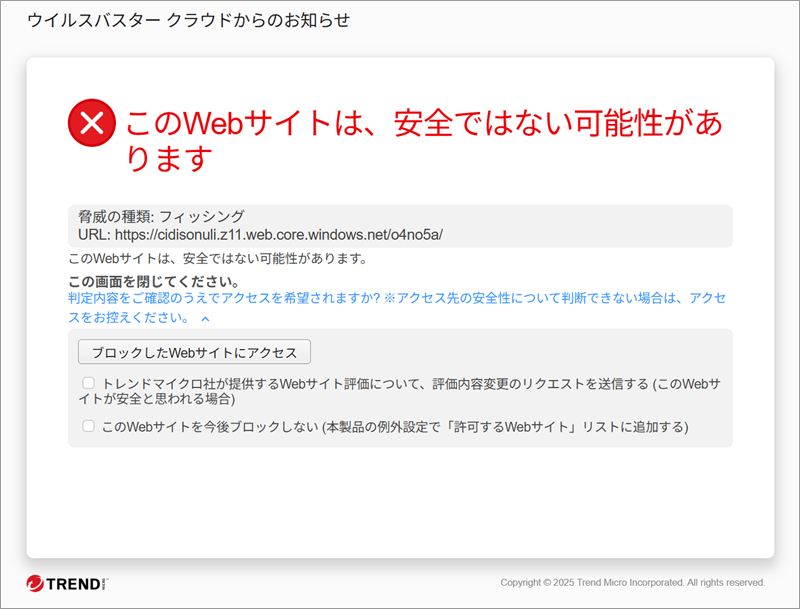
▲ ウイルスバスターがフィッシングとして遮断した画面
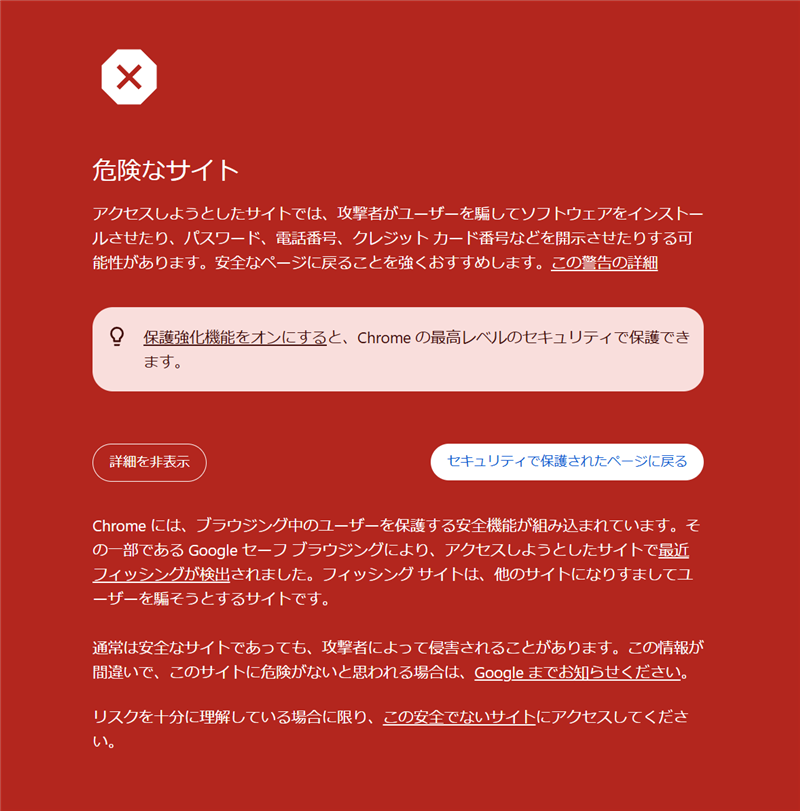
▲ Chromeのセーフブラウジングが「危険なサイト」と警告した画面
④ 偽の「Windows 保護センター」
遮断を承知で、先へ進めると、全画面に近い大きさで、「Windows 保護センター」を名乗る画面が現れました。「Microsoft Windows 防御システムからの警告」「悪意のあるトロイの木馬プログラムを検出」「この端末へのアクセスは安全上の理由により制限されています」と書かれ、識別コードと、テクニカルサポートの電話番号が大きく表示されます。これは、本物のWindowsやMicrosoftの画面ではありません。
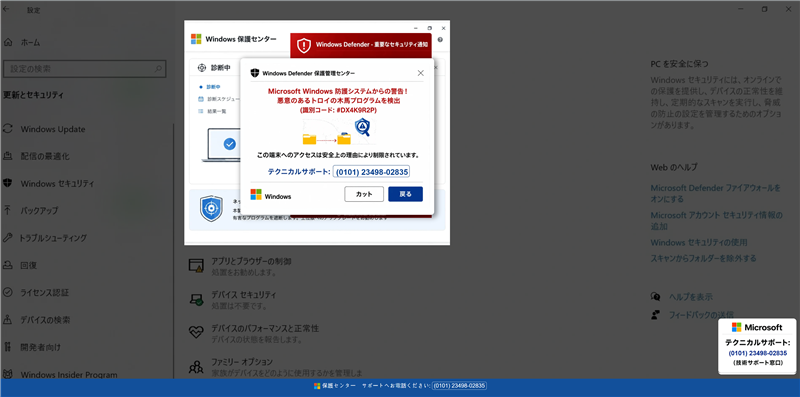
▲ 遮断を越えた先に表示された偽のWindows保護センター画面(電話番号と識別コードは加工しています)
この画面に載っている電話番号に、電話をかけることは行っていません。当サイトでは、安全のため、これ以上の操作は行いません。電話番号と識別コードは、悪用を避けるため、記事では掲載しません。
「サポート詐欺」とは
パソコンやスマホの画面に、「ウイルスに感染しました」という偽の警告を出し、画面に載せた電話番号に、電話をかけさせる詐欺です。一般には、電話がつながると、「修復のため」と称して、遠隔操作のソフトを入れさせたり、サポート料金の支払いを求めたりする流れが、典型として知られています。
同じ偽Windows Defenderの画面に着地する手口は、『送信済みメールの変更について』の偽メールでも確認しています。入口のメールが何であっても、行き着く先が同じ画面になる点が、今回の特徴です。
予約まわりの言葉を、入口に使う手口は、Amazonを騙る偽メールでの、ホテル予約ドメインの悪用でも見られました。
関連記事
同じ偽Windows Defenderの着地先や、予約・ログインの言葉を入口にする偽メールの記事です。あわせてご覧ください。
- 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった
- Amazon「納品品のご回収方法についてのご一報」は詐欺!ホテル予約ドメイン悪用と画像盗用、多段階ブロック突破の先には精巧な偽ログイン画面
- 【注意】カゴヤ・ジャパンを装う「Domain Registration Completion Notice」は偽物!ボタンの先は偽Active! mailのログイン画面
- 【警告】UCカード「アットユーネット ログイン通知設定変更のお知らせ」は偽メール!実在する日本企業のドメインを無断で名乗り、読み込み画面のあとに偽ログインを表示
注意点と対処法
- 予約した覚えのない予約確認は、リンクを押さないでください。本当に予約したか確認したいときは、Googleマップの公式アプリや、お店の公式サイトから、ご自身で確認しましょう。
- お店の名前がない、宛名がない、「予約金が本日請求される」と急がせるなど、不自然な点がないか確認してください。
- ウイルスバスターやChromeが警告を出したときは、先へ進まないでください。「ブロックしたWebサイトにアクセス」を押す操作は、避けましょう。
- もし、「トロイの木馬を検出」などの警告と、電話番号が出てきても、電話をかけないでください。これはブラウザーの中の、ただのページです。ブラウザーのタブを閉じれば、消えます。閉じられないときは、ブラウザーを強制終了してください。
- もし電話をかけてしまっても、遠隔操作のソフトは入れないでください。入れてしまったときは、次の順に対応してください。
① ネットワークを切り、ソフトを終了する。
② 見知らぬソフトを、削除する。
③ 銀行やクレジットカードの情報を伝えてしまったら、すぐに各社へ連絡する。
④ 各種サービスのパスワードを、別の安全な端末から変更する。
⑤ 不安が残るときは、警察相談専用電話(#9110)や、消費者ホットライン(188)に相談する。 - 同じようなメールが届いたら、家族や友人にも教えてあげてください。
まとめ
今回のメールは、「ご予約が確定しました」という身に覚えのない予約確認で、慌てさせて、偽サイトのリンクを押させる手口でした。店名がないこと、SPFのsoftfail、古い送信ソフトの痕跡、すべてが数字で書かれた本文、5か所とも同じリンクなど、見破る手がかりが残っています。リンク先は、ウイルスバスターとChromeが遮断し、その奥には、偽のWindows Defender画面がありました。
身に覚えのない予約や請求の知らせが届いたら、リンクではなく、公式のアプリや、いつも使うブックマークから確認してください。この情報が、身近な誰かの被害を防ぐことにつながれば幸いです。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった