【警告】セゾン「Netアンサー第三者利用の検知に伴う利用制限のお知らせ」は偽メール!PCは「アクセス拒否」、スマホだけ偽ログイン画面を出す手口を解析
月曜の朝、通勤前のスマホに届いたメールの中に、セゾンカードを名乗る1通が混ざっていました。「第三者の不正アクセスを検知した」「24時間以内に手続きを」と、朝の忙しい時間に慌てさせる内容です。調べてみると、単語の途中に「見えない文字」を隠すなど、念入りな細工が見つかりました。
📋 HEARTLAND-LAB SECURITY REPORT
セゾンを名乗る
「Netアンサー第三者利用の検知に伴う利用制限のお知らせ」
概要:「第三者による不正なアクセス試行を検知し、ログインと一部決済を制限した。24時間以内にログインして本人確認をしないと、カードは完全に停止(凍結)される」と迫るメールです。リンクを開くと、PCでは「アクセス拒否」と表示され、スマホだけに本物そっくりのNetアンサーのログイン画面が現れました。PCとスマホで表示先を分けるクローキングです。
| 件名 | 【重要・緊急】SAISON Netアンサー:第三者利用の検知に伴う利用制限のお知らせ No.28253467 |
| 受信日時 | 2026年10月5日(月)09:02 |
| 差出人(画面の表示) | 「SAISON ID」 |
| 実際の送信ドメイン | ewcl.eshuantu[.]com(セゾンとは無関係のドメイン) |
| 送信元IP | 35.215.171.115(Google LLCのクラウド/香港・九龍の登録) |
| SPF/DKIM | SPFは pass(通ったのは攻撃者側のドメインで、セゾンではありません)/DKIM署名はあるが、検証結果の記録なし |
| 添付ファイル | なし |
| 誘導先 | hxxps://xiudell[.]com/(以下省略) → PCは「アクセス拒否」/スマホは hxxps://hrzds[.]com/cmio13sm#/login(偽ログイン画面) |
| クローキング | あり(PCとスマホで表示先が分かれます) |
| 危険度 | ★★★★☆(IDとパスワードを盗まれるおそれがあります) |
| 手口の巧妙さ | ★★★★☆(見えない文字・クローキング・本物そっくりの画面。一方で、宛名などに粗さも) |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠ これはセゾンカードからの正規メールではありません
メールのリンクは開かず、IDやパスワードも入力しないでください。返信も不要です。「24時間以内」「カード凍結」と急かされても、慌てなくて大丈夫です。
届いたメールの内容
実際に届いたメールの文面を再現します。宛名や配信対象のメールアドレス、リンクに含まれていた個別の情報は、個人情報保護のため伏せています。※メールヘッダー詳細は個人情報保護のため非掲載です。
件名:【重要・緊急】SAISON Netアンサー:第三者利用の検知に伴う利用制限のお知らせ No.28253467
送信者:SAISON ID

【重要】Netアンサー第三者利用の検知に伴う利用制限のお知らせ

(メールアドレスの@より前の部分) 様

平素はセゾンカードおよび「Netアンサー」をご利用いただき、誠にありがとうございます。

現在、お客様のアカウントに対し、第三者による不正なアクセス試行が当社の不正検知システムによって確認されました。お客様の資産保護のため、以下の通り緊急の利用制限を実施いたしました。

【現在の状態】ログイン機能・一部決済の一時制限

制限を解除するには、本通知より24時間以内にNetアンサーへログインいただき、ご本人様確認を完了させる必要があります。期限を経過した場合、安全確保のためカードは完全に停止(凍結)されます。

■ 制限解除のお手続き

お手数ですが、下記の専用URLより公式サイトへ進み、情報の再確認を行ってください。

▼ 本人確認を行い制限を解除する
hxxps://xiudell[.]com/?email=(受信者のメールアドレス)&token=(個別の符号)

※ 本メールは、緊急の安全確保が必要と判断されたお客様へ自動配信しております。
※ ご利用明細の確認、および各種お手続きには、再認証が完了するまでログインできません。

【ご注意事項】
・本メールは送信専用のため、ご返信いただいても回答いたしかねます。
・上記のURLはお客様専用のセキュアリンクです。第三者への転送や共有は固くお断りいたします。

発行元:株式会社クレディセゾン
東京都豊島区東池袋3-1-1 サンシャイン60
Copyright (C) CREDIT SAISON CO., LTD. All Rights Reserved.
KTV20D
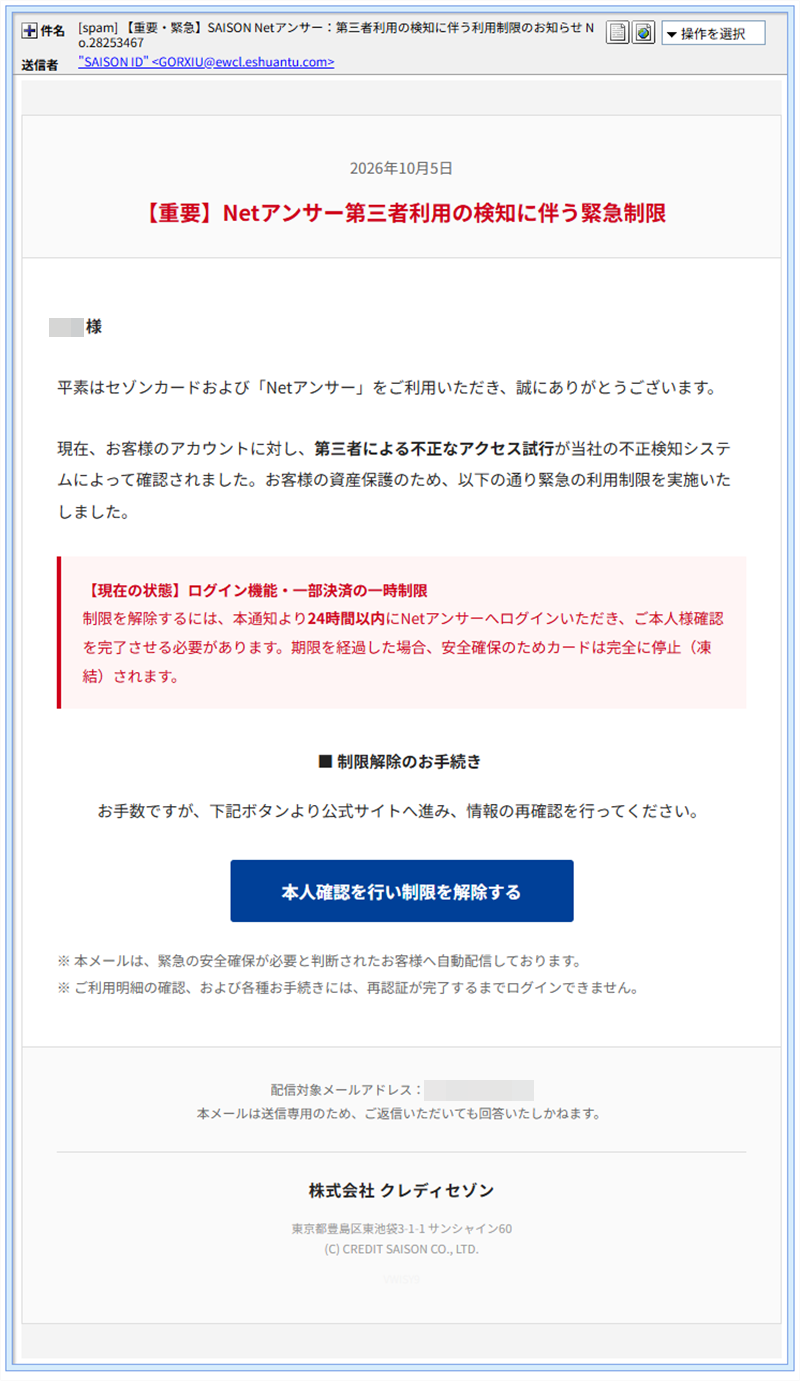
▲ 実際に届いたメールの画面(宛名とメールアドレスは伏せています)
本物らしく見せる工夫はあります。セゾンの住所や社名を入れ、「お客様専用のセキュアリンク」と書いて信用させようとしています。一方で、宛名は氏名ではなく、メールアドレスの@より前の部分がそのまま入っているだけでした。テキスト版の末尾には「KTV20D」という意味のない文字列も残っています。
送信ルートと偽装の見破り方
メールの経路と作りを調べると、「セゾンから届いたように見せる細工」と「検査をすり抜けるための工夫」が見つかりました。※メールヘッダー詳細は個人情報保護のため非掲載です。
| 差出人の表示 | 「SAISON ID」と表示されますが、実際の送信元は セゾンと無関係の ewcl.eshuantu[.]com です。 |
| 返信先の細工 | 返信先(Reply-To)にだけ、セゾンの公式ドメインに見えるアドレス(info@saisoncard[.]co[.]jp)が入っていました。差出人は別ドメインなのに、返信先だけ公式風にして、見た目を整えています。 |
| 送信元のサーバー | 35.215.171.115 は、Google LLCのクラウド上の貸しサーバーで、香港(九龍)の登録でした。これはサーバーの置き場所であり、犯人の居場所ではありません。調査サイトの脅威レベルは「低」でしたが、通報実績が少ないだけの可能性があり、安全の証明にはなりません。 |
| SPF | pass(合格)と出ていますが、これは「送信元のドメイン(ewcl.eshuantu[.]com)が自分で許可した」という意味です。泥棒が自分で作った合鍵で自分の家を開けても「鍵は合っている」と出るのと同じで、セゾンの本物の証明にはなりません。 |
| DKIM | 署名は付いていますが、署名したのは攻撃者側のドメインです。検証結果の記録がないため、判断は保留としました。 |
| 見えない文字 | HTML版の本文に、画面に見えない文字が23個混ざっていました。「第三者利用」「Netアンサー」のように、単語の途中に挟まれています。件名・差出人の名前・テキスト版には、ありませんでした。 |
| HTMLの偽装 | 文字の約270か所が特殊な記法(数値文字参照)に置き換えられ、意味のない英数字のコメントが11か所に入っていました。さらに、背景と同じ色で隠した「VWISY9」という文字もありました。目に見えない部分で、迷惑メールフィルターの照合をずらす工夫と考えられます。 |
| 宛名とリンク | 宛名にはメールアドレスの@より前の部分が入り、リンクには受信者のメールアドレスと個別の符号が付いていました(個人情報保護のため非掲載)。誰が開いたかを記録するための仕掛けと考えられます。 |
| 件名の番号 | 件名の末尾の「No.28253467」は、それらしく見せる偽の管理番号と考えられます。 |
📖 「見えない文字」ってなに?
パソコンの文字の中には、画面に表示されても「何も見えない」文字があります(ゼロ幅文字と呼ばれます)。見た目は普通の「第三者利用」でも、文字の間にこの文字を挟むと、プログラムから見ると別の文字列になります。
どうやって見つけたか:HTML版の本文を、文字コードを表示できるプログラムに貼り付けて確認しました。画面には見えない「U+200B」「U+200C」「U+200D」「U+FEFF」の4種類が、番号でそのまま表示されます(内訳は、U+200Dが7個、U+FEFFが7個、U+200Cが5個、U+200Bが4個)。テキストエディタでコードとして表示する方法でも確認できます。
目的は、「第三者」「Netアンサー」などの言葉を探す迷惑メールフィルターを、すり抜けるためと考えられます。
📖 「クローキング」ってなに?
同じ住所(URL)を開いても、見る人の端末(PCかスマホか)によって、違うページを見せる仕掛けです。調べる人や自動の検査ツールには当たり障りのない画面を見せ、狙った人にだけ本当の罠を見せるために使われます。
リンクの先を調べてみると
① Chromeが「危険なサイト」と警告
メール内のリンクを開こうとすると、Chromeが赤い警告画面を出しました。「最近フィッシングが検出されました」という内容です。
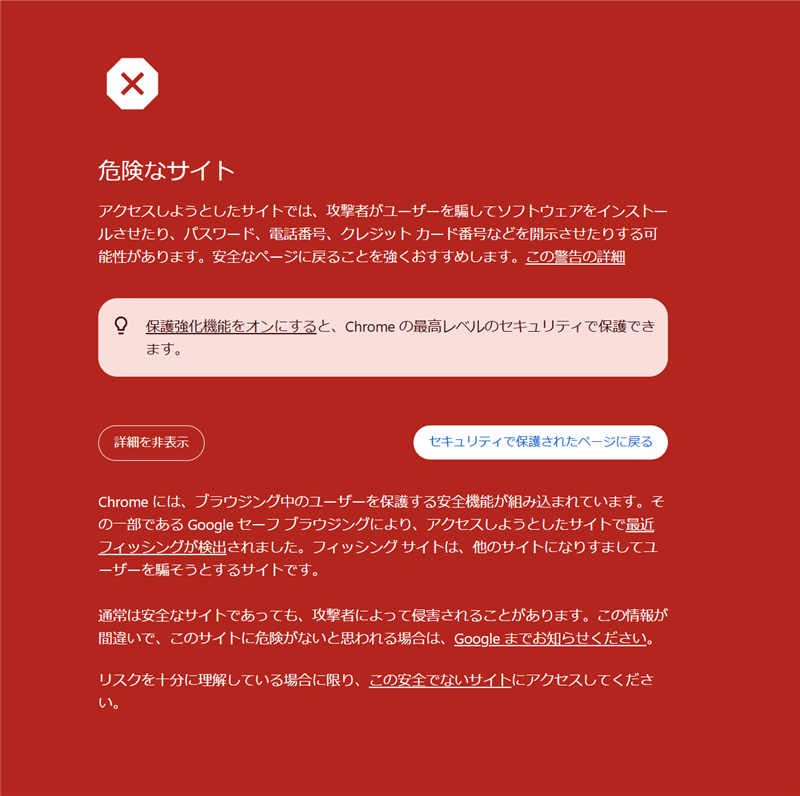
▲ Chromeのセーフブラウジングによる警告画面
② 「読み込み中…」で端末を判定
警告を承知で進むと、まず「読み込み中…」の画面が表示されました。この間に、開いた端末がPCかスマホかを見分けていると考えられます。
▲ 端末を判定していると考えられる「読み込み中…」の画面
③ PCで開くと「アクセス拒否」
PCで開いたところ、「アクセス拒否 リクエストがブロックされました。後ほどお試しください。ファイアウォールで保護されています」と表示されました。調べる側のPCを遠ざけるための表示と考えられます。
hxxps://xiudell[.]com/(以下省略)
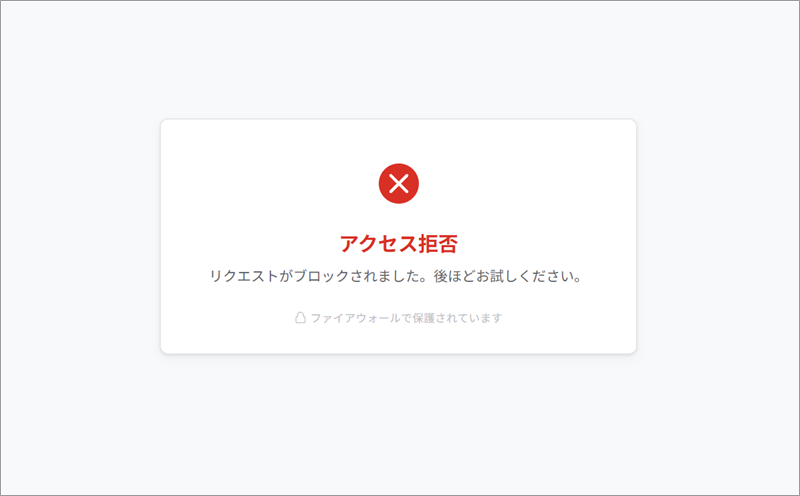
▲ PCで開いたときの画面(アクセス拒否)
④ スマホで開くと偽のログイン画面
スマホで開くと、別のサイトに移動し、「Netアンサー」と「SAISON ID」のロゴが入ったログイン画面が表示されました。「ID/メールアドレス」と「パスワード」の入力欄、「IDを保存する」のチェック、フッターのクレディセゾンのロゴまで再現されています。ここにIDとパスワードを入力すると、犯人に直接渡してしまうことになります。画面のアドレスバーには、セゾンとは無関係のドメインが表示されていました。
hxxps://hrzds[.]com/cmio13sm#/login
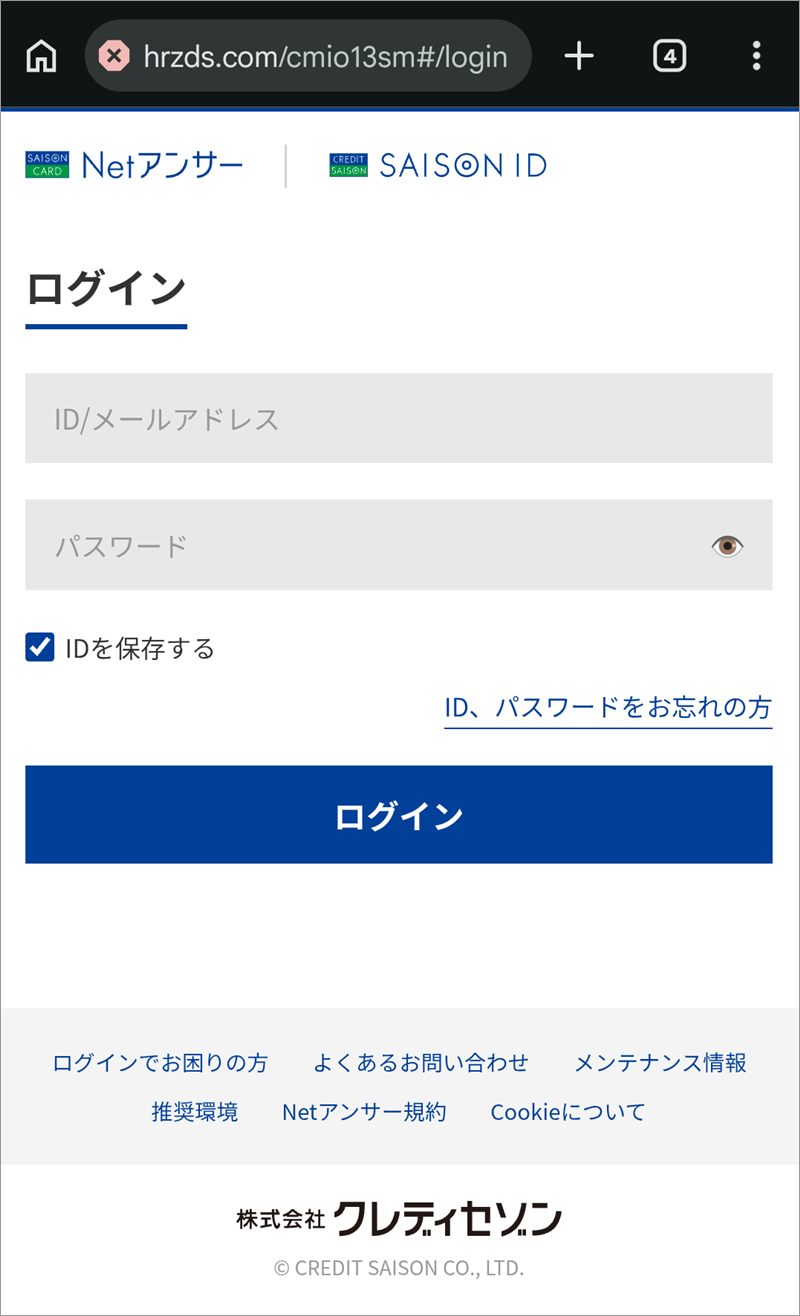
▲ スマホで開いたときの偽のログイン画面
なお、2つのドメイン(xiudell[.]com、hrzds[.]com)は、どちらもCloudflareというサービスの裏側にあり、実際のサーバーの場所は特定できません。当サイトでは、安全のため、偽のログイン画面にIDやパスワードを入力して試すことはしていません。
関連記事
セゾンカードを装う偽メールは、これまでにも確認しています。あわせてご覧ください。
注意点と対処法
- メールのリンクからログインしないでください。カードの状態が気になるときは、メールとは別に、いつも使っているセゾンの公式アプリや、ブックマークした公式サイトから確認しましょう。カード裏面に書かれた番号に電話する方法も確実です。
- 「24時間以内」「カードは完全に停止(凍結)」と急がせるのは、詐欺メールの典型です。本物なら、慌てて手続きしなくても、公式の窓口で落ち着いて確認できます。
- PCで開いて「アクセス拒否」と出ても、安全とは限りません。スマホでだけ罠が現れる仕掛けがあります。PCで確かめた結果だけで、安全と判断しないでください。
- もしIDやパスワード、カード情報を入力してしまっても、責める必要はありません。落ち着いて、次の順に対応してください。
① セゾンのパスワードを、公式のアプリやサイトから直ちに変更する。
② 同じパスワードを使い回している他のサービスも、すべて変更する。
③ カード裏面の番号に電話して、状況を伝え、再発行などの相談をする。
④ 利用明細を確認し、身に覚えのない利用があればカード会社に連絡する。
⑤ 不安が残るときは、警察相談専用電話(#9110)や消費者ホットライン(188)に相談する。 - 同じようなメールが届いたら、家族や友人にも教えてあげてください。
まとめ
今回のメールは、「第三者の不正アクセス」「24時間以内」「カード凍結」と不安をあおり、PCとスマホで表示先を分ける手口でした。単語の途中に見えない文字を挟むなど、見えない部分にも工夫がありました。一方で、宛名にメールアドレスの一部がそのまま入っているなど、見破る手がかりも残っています。Chromeの警告が出たことも、守りになりました。
リンクを開く前に、差出人のドメインを確かめてください。不安なときは、公式のアプリやカード裏面の番号から確認するのが確実です。この情報が、身近な誰かの被害を防ぐことにつながれば幸いです。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった