【実録】「【e+】チケット発券開始のお知らせ」はUSJ当選を装う偽メール|手数料110円の裏とリンク切れだらけの雑な偽装
昨日(10月1日)の夕方、チケット販売の「イープラス(e+)」を装うメールが届きました。件名は「発券開始のお知らせ」ですが、開くと中身は「USJのチケットに当選しました。受け取りには手数料110円が必要です」という、まったく別の話でした。
HEARTLAND-LAB 専門調査レポート
「【e+】チケット発券開始のお知らせ」
イープラスを名乗り、「USJの当選チケットを、手数料110円で受け取れます」と持ちかけるメールです。少額の手数料を口実に、クレジットカードの情報を入力させるのが狙いとみられます。ただ、仕上げは雑で、ロゴ画像は表示されず、飛び先のリンクもすでに止まっていました。
危険度:★★★★☆(5段階中4) カード情報を盗まれる恐れがあるため。リンク先は現在止まっていますが、同じ文面が別のドメインで配られる可能性があります
| 受信日時 | 2026年10月1日 17:50(日本時間) |
| 差出人 | 表示名は「イープラス公式メールサービス」。実際のアドレスはイープラスと無関係の ito547@vdqrtu.lnspjd[.]com |
| 実際の送信元IP | 34.146.165.249(Google Cloudのサーバー。ip-scでは日本・東京都渋谷区、脅威レベル「低」) |
| SPF/DKIM | SPFはpass(攻撃者自身が用意したドメインでの認証)/DKIMは署名ありだが、検証結果の記載なし |
| 送信ドメイン | lnspjd[.]comは2024年10月5日の登録。メール送信の約7時間半前(10月1日 10:11)に更新されていました。登録業者はGname.com(シンガポール) |
| メール内のリンク先 | hxxps://u22369[.]nnesl[.]com/r/…(ボタンの飛び先。2025年10月4日の登録) |
| リンク先の現状 | 名前解決ができず、開けません(ドメインの状態が clientHold = 登録業者側で止められている状態) |
| クローキング | 確認できず(リンク先が開けないため、動いていた当時の挙動は不明) |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠ これはイープラスを装った偽物(フィッシングメール)です ⚠
まず結論です
このメールはイープラスからではなく、詐欺メールです。当選の受け取りに手数料を払わせる話は、すべて詐欺を疑ってください。リンクは開かず、カード番号も入力しないでください。
もし入力してしまっても、あわてなくて大丈夫です。状況別の対処法は、記事の最後にまとめています。
届いたメールの内容
件名は「【e+】チケット発券開始のお知らせ」(私の受信環境では、先頭に迷惑メールの印が付いていました)。ところが、本文の見出しは「【至急】ご当選賞品のお受け取り手続き(110円)」です。件名と中身が食い違っています。本文は次のとおりです(単語の途中に入っていた不自然な空白は、読みやすいよう詰めています)。
【至急】ご当選賞品のお受け取り手続き(110円)

いつもイープラスをご利用いただき、誠にありがとうございます。
USJチケット当選のご案内です。
期限内に交換が確認できない場合、当選は無効となりますのでご注意ください。
※交換手続き費用のお支払い完了後に、当選チケットの交換が確定します。

特典内容  【大人】1デイ・スタジオ・パス
相当額/枚数 金10,900円分×1枚
決済    110円(税込)(手続き手数料)
受取期限  2026年10月04日 23時59分まで

※下記より決済手続きを完了のうえ、受け取り手続きを進めてください。

[今すぐ受け取り手続き]

※期限までに交換手続きが完了しない場合、当選は無効となります。

【最終案内】当選チケット未交換のため失効間近です
本メールは未交換の当選チケットに関する最終のご案内です。期限内に交換手続きを完了してください。
※期限超過時は無効となります。

記載内容は変更となる場合があります。WEBサイトの最新情報をご確認ください。
本メールは送信専用のため、直接返信いただいてもお答えできませんので予めご了承ください。
株式会社イープラス カスタマーセンター
発行:株式会社イープラス
Copyright eplus Inc. All Rights Reserved.
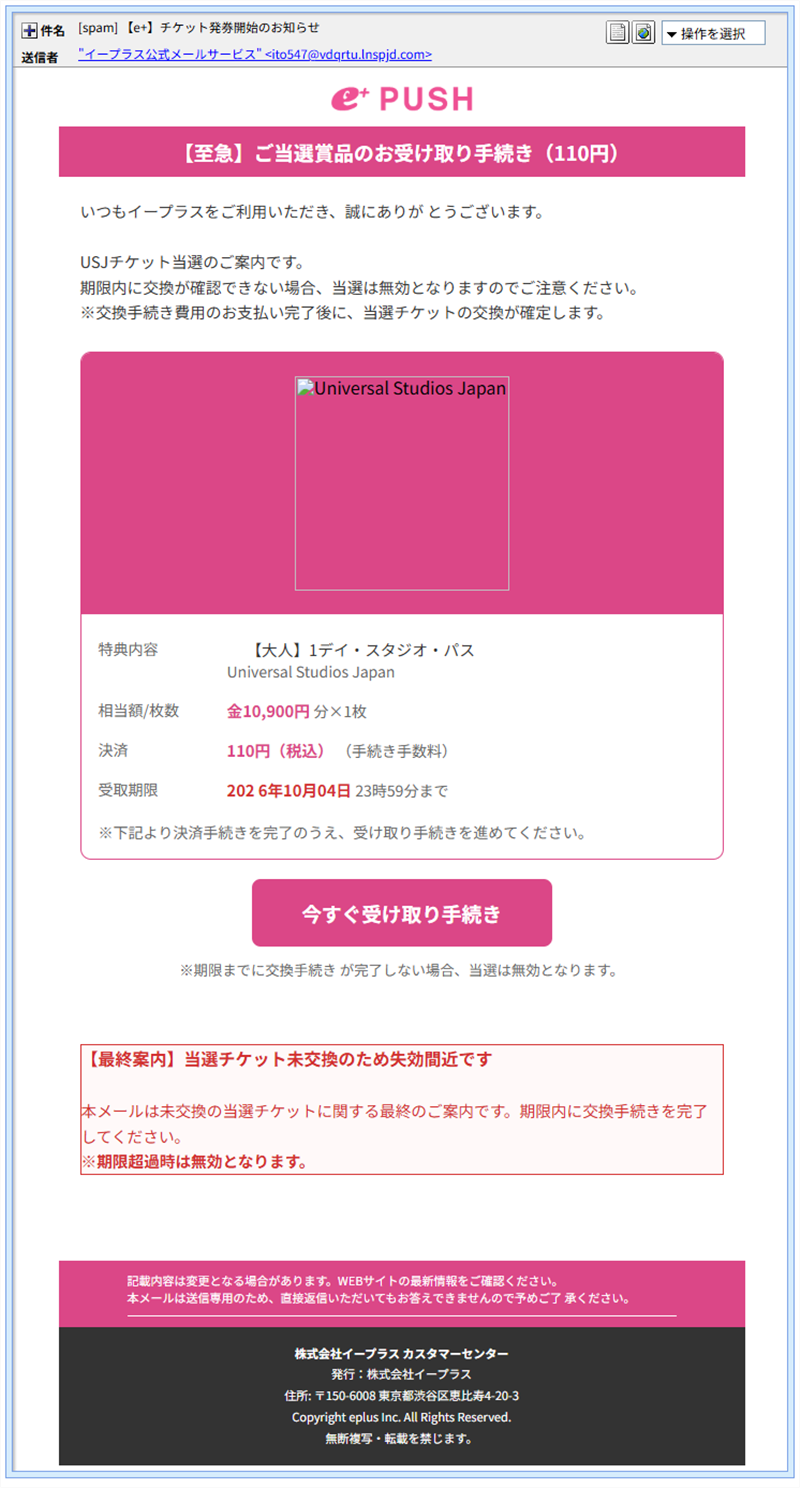
▲ 実際に届いたメール画面(宛先は伏せています)。ロゴの位置の表示が崩れています
※メールヘッダー詳細は個人情報保護のため非掲載
「当選」と「期限」で焦らせ、少額の手数料110円で「それくらいなら」と思わせる作りです。支払い画面で入力させたいのは、110円ではなくカード番号や有効期限、セキュリティコードとみられます。カード情報が盗まれれば、その後、別の高額な決済に使われる恐れがあります。
メールに仕込まれた「細工」と、雑な点
見た目はきれいなメールですが、中身(HTMLとヘッダー)を調べると、迷惑メール対策をすり抜けるための細工と、作りの荒さの両方が見つかりました。
- ロゴ画像が表示されない:メールのロゴは、本物のイープラスやUSJのサイトにある画像を、そのまま読み込む形でした(イープラスは
hubimg.eplus.jp、USJはusj.co.jp内の画像)。このうちUSJ側は、台湾向けの中国語ページ(パスに「zh/tw」)の画像を指しており、私の環境では表示されませんでした。せっかくの偽装も、これでは台無しです。 - 単語の途中に、空白やタブが混ざる:「ありが とうございます」「202 6年」「交換手続き が」「了 承」のように、言葉の途中に全角スペースやタブが入っています。目で読む分には小さな違和感ですが、機械が言葉を見つけにくくする目的とみられます。メールの中のデザイン指定(CSS)にも、「table」が「t able」になっているなどの崩れがありました。
- 画面に出ない文字列と、乱数のコメント:画面の外に飛ばして見えなくした「uXvnK」「T08ElG」のような意味のない文字列、見えない状態で置かれた予告文(スマホの通知に出る冒頭の文章)、HTMLの中に紛れ込んだ47個の乱数コメントがありました。内容を毎回少しずつ変えて、迷惑メールの判定を避ける狙いと思われます。
- 金額表記が崩れている:「相当額/枚数」の欄が「金10,900円」「分×1枚」と分かれて表示されます。本物のチケット通知なら、まず起きない崩れです。
- メールソフトの名前が矛盾している:ヘッダーには、メールソフトの名前が「Apple Mail」と「SoftBank Mail」の2つ、さらにAndroid 12のChromeを示す記載まで同居していました。1通のメールを、これだけ別々の端末で作ることはありません。実在しそうな名前を並べて、本物らしく見せる偽装です。
- 「配信停止」の罠:配信停止の窓口として、攻撃者自身のアドレス宛てのメールアドレスが書かれています。押すと、「このアドレスは生きている」と知らせてしまう恐れがあるため、操作しないでください。
送信ルートと「偽物」と判断した理由
ヘッダー(メールの送信記録)を調べると、イープラスにつながる痕跡はありませんでした。わかったことは次のとおりです。
- 差出人のドメインがイープラスと無関係:アドレスのドメインは
vdqrtu.lnspjd[.]comです。イープラスの正規のドメインではありません。 - 実際の送信元IP:
34.146.165.249は、Google Cloudのサーバーです(ip-scでは日本・東京都渋谷区、脅威レベル「低」)。ここに表示された「東京」は、あくまでサーバーが置かれたデータセンターの場所で、攻撃者本人の所在地を示すものではありません。クラウドは誰でも借りられるため、攻撃者が日本にいるとはいえません。 - 自前のメール配信サーバーで送っている:ヘッダーには「Haraka」というメール配信用のソフトの名前が残っていました。送信前に「auth=pass」と出ているのは、攻撃者が自分のサーバーに自分でログインしたという記録です。
- SPF/DKIMのpassは、安全の証明にならない:SPFは「このサーバーから送ってよい」という設定を、攻撃者が自分のドメインで用意しただけです。DKIMの署名も、同じく攻撃者のドメインのものです。「認証に通った=本物」ではありません。
- 送信ドメインは、直前に動かされた:
lnspjd[.]comは2024年10月5日の登録で、約2年寝かせてありました。それが、メール送信の約7時間半前(2026年10月1日 10:11)に更新されていました。登録業者はGname.com(シンガポール)で、公開されているIPは104.21.8.105です(Cloudflareの中継サーバーに隠れています)。
用語解説
SPF/DKIM:メールが「正しいサーバーから送られたか」「途中で書き換えられていないか」を確かめる仕組みです。ただし、詐欺の送り手が自分のドメインで設定すれば合格してしまうため、passでも安心はできません。
クローキング:同じアドレスでも、見る人の端末(パソコンかスマホか)などによって、表示する中身を変える仕掛けです。調べる側には無害なページを見せ、被害者にだけ偽サイトを見せます。
clientHold:ドメインの登録業者が、そのドメインの名前解決(アドレスから接続先を引く仕組み)を止めている状態です。止められると、そのアドレスは開けなくなります。
ホットリンク:他のサイトにある画像を、そのまま読み込んで表示する方法です。元の画像が消えたり、場所が変わったりすると、表示されなくなります。
リンク先を調べてわかったこと:すでに止まっていた
「今すぐ受け取り手続き」のボタンの飛び先は、hxxps://u22369[.]nnesl[.]com/r/…(長い文字列は一部省略)でした。ドメイン nnesl[.]com は、2025年10月4日の登録で、ほぼ1年前に取得されたものです。
実際に開こうとすると、ブラウザは「このサイトにアクセスできません」(名前解決ができない)というエラーを表示しました。Whoisで調べると、ドメインの状態は clientHold で、登録業者側で止められていました。
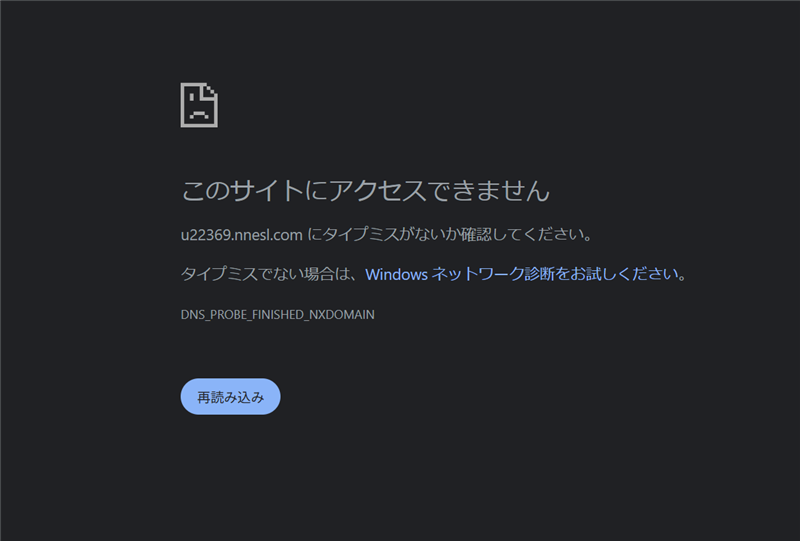
▲ ボタンの飛び先を開いた画面。すでに接続できない状態でした
止まっているため、飛び先に何が表示されていたか、パソコンとスマホで表示が変わる仕掛けがあったかは、確認できていません。「手数料110円」の決済を名乗るページですから、クレジットカードの入力画面だったと思われますが、実物は確認していないため断定はしません。
ただし、「止まったから安心」とはいえません。詐欺の送り手はドメインを使い捨てにして、次々と新しいものに変えます。同じ文面が、別のアドレスで届く可能性は十分にあります。
関連記事:USJ・イープラスを装うメール
USJの当選や、イープラスを装うメールは、これまでも繰り返し届いています。過去に取り上げた記事です。
- USJの当選に便乗した偽メール
- VJAグループ「USJ貸切イベント」の当選を装うメール
- 「【当選】USJ 1デイ・スタジオ・パス(大人)」を装うメール
- 「[e+]会員情報の更新手続き」を装うメール
- イープラスを装う偽メール(ドイツ・トロントを経由した例)
- イープラス「退会対象」を装うメール
- イープラス「特別割引クーポン」を装うメール
見分けるポイントと、今すぐできる対処法
「当選しました」と言われれば、うれしくなるのは自然なことです。落ち着いて、次の点を確認してください。
この偽メールの「おかしな点」
- 件名は「発券開始」なのに、中身は「当選」と「手数料」の話になっている
- 応募した覚えのない当選で、受け取りの条件に「手数料の支払い」がある
- 差出人のドメインがイープラスと無関係
- ロゴが表示されない/単語の途中に不自然な空白がある/金額欄の表示が崩れている
- 「最終通知」「至急」「失効間近」と、期限(10月4日)で焦らせる
当選したのに、受け取りのためにお金を払うという流れは、詐欺を疑ってください。
- リンクは開かず、返信もせず、メールは削除:「配信停止」の案内も押さないでください。
- チケットが気になるときは、ご自分で公式サイトを開く:ブックマークか、検索で「イープラス」を探して、公式サイトのマイページなどからご確認ください。メールのリンクは使わないでください。イープラスの公式サイトにも、フィッシング詐欺への注意喚起のページがあります。
- 開いただけなら:何も入力していなければ、多くの場合はそのままページを閉じれば大丈夫です。
- カード情報を入力してしまったら:すぐにカード会社に連絡して、利用停止と再発行を依頼してください。利用明細で、身に覚えのない決済がないかも確認しましょう。110円の請求だけでなく、あとから別の決済が続く場合があります。
- 困ったときの相談先:消費者ホットライン「188」、警察相談専用電話「#9110」へ。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの所在地・回線情報は IP調査兵団(ip-sc.net) の調査結果を参照しています。
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明