【SAISON CARD】「保有ポイントの有効期限が迫っています」はニセモノ|PCとスマホで表示が変わる偽サイトから不正アプリへ誘導
「ポイントがもうすぐ消えてしまう」と言われると、ついあわてて開きたくなりますよね。今朝、未明の2時すぎに、セゾンカードを名乗る「ポイント失効のお知らせ」が届いていました。見た目はよくできていますが、調べてみると、PCとスマホで中身を変える仕掛けと、不正アプリへの誘導が隠れていました。
HEARTLAND-LAB 専門調査レポート
「【SAISON CARD】保有ポイントの有効期限が迫っています」
セゾンカードを装い、「19,500ポイントが2026年10月3日に失効する」と焦らせて、偽サイトへ誘導するメールです。リンク先はPCとスマホで中身が別で、スマホでは「Saisonポイント」という偽アプリのインストールまで求められました。
危険度:★★★★★(5段階中5) 不明なアプリを入れさせる手口で、入れてしまうと端末の中身や通信を狙われる恐れがあるため
| 受信日 | 2026年10月2日 02:12頃(日本時間)。ヘッダーの送信時刻は同日02:12(日本時間)でした |
| 差出人 | 表示名は「自動配信メール」。実際のアドレスはセゾンカードと無関係の ope@ahluhao[.]com |
| 実際の送信元IP | 149.72.154.232(一斉配信サービス「SendGrid」のサーバー。ip-scでは米国コロラド州デンバー、脅威レベル「高」、コメント3件) |
| SPF/DKIM | SPFはpass(攻撃者が用意した別ドメインでの認証)/DKIMは署名ありだが、検証結果の記載なし |
| ドメインの登録 | 送信元 ahluhao[.]com も、メール内リンクの入口 huifengjunye[.]com も、2025年11月29日の登録(約3時間差・同じ登録業者)。どちらも2026年9月30日に更新されていました |
| メール内のリンク先 | hxxps://huifengjunye[.]com/points(ボタンと文字リンクの飛び先、IPは 34.97.177.209・Google Cloud) |
| PC側の表示 | hitsoundstud-saisanpolnts[.]com。reCAPTCHAの後に「システムメンテナンス中」とQRコードを表示 |
| スマホ側の表示 | yaojinhouse-jp[.]comの偽Google Playページ(「Saisonポイント」というアプリ名) |
| サーバーの所在地 | 34.97.152.185(PC側・スマホ側ともに同じIP。IP位置情報サイトでは大阪のGoogle Cloudと表示。設置場所であり、運営者の所在地とは限りません) |
| クローキング | あり(PCとスマホで表示が別。両方を実際に開いて確認) |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠ これはセゾンカードを装った偽物(フィッシングメール)です ⚠
まず結論です
このメールはセゾンカードからではなく、詐欺メールです。メールのボタンは押さず、アプリも入れないでください。
もし押してしまっても、あわてなくて大丈夫です。状況別の対処法は、記事の最後にまとめています。
届いたメールの内容
件名は「【SAISON CARD】保有ポイントの有効期限が迫っています」。メール本文のタイトルは「【重要】保有ポイント有効期限のご案内」でした。受信者の宛名はなく、全員に同じ文面を配る形です。
【重要】保有ポイント有効期限のご案内

(受信画面の一覧に出る、見えない予告文)
【セゾンカードより重要なお知らせ】保有されているポイントの有効期限が2026年8月26日に迫っております。失効前に交換手続きをお願いいたします。

SAISON CARD
保有ポイント有効期限のご案内

平素よりサービスをご利用いただき、誠にありがとうございます。
お客様が現在保有されておりますポイントの一部につきまして、まもなく有効期限を迎えます。
有効期限を経過したポイントは自動的に失効し、ご利用いただけなくなります。
失効する前に、ぜひお好みのアイテムや提携ポイント等への交換をお願い申しあげます。

期限切れ予定ポイント残高
19,500 pt
有効期限:2026年10月3日(土)23:59まで

[ポイント残高の確認・交換手続きへ]

【お手続きに関するご注意】
※本メールは、有効期限が迫っているポイントをお持ちのお客様へ自動配信しております。すでにお手続き済みの場合はご容赦ください。
※ポイントの交換には、会員専用サイト「Netアンサー」へのログインが必要です。
※期限当日はサイトが混み合う可能性がございますので、お早めのお手続きをお願いいたします。

本メールは送信専用のため、ご返信いただいてもお答えできません。
株式会社クレディセゾン
〒170-6045 東京都豊島区東池袋3-1-1 サンシャイン60
CREDIT SAISON CO. LTD. All Rights Reserved.
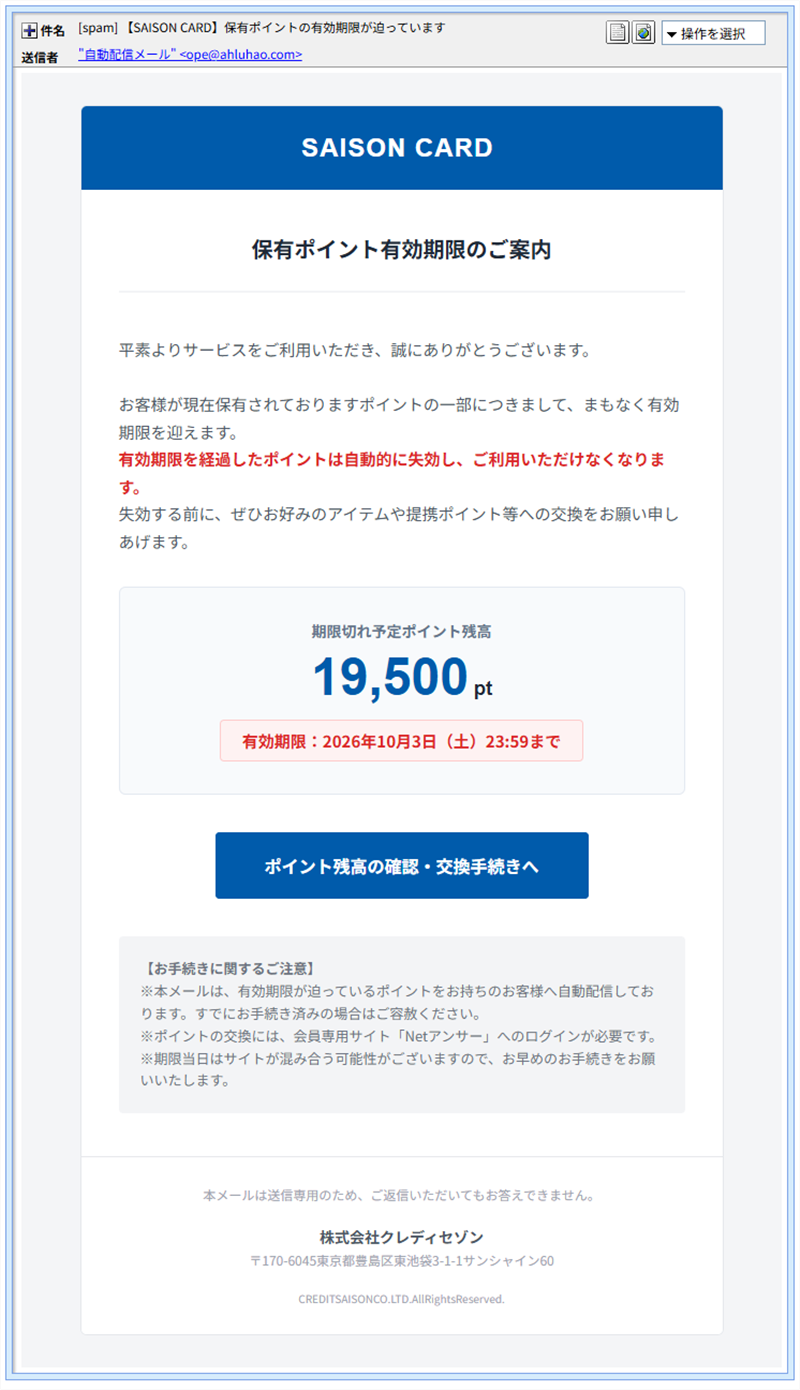
▲ 実際に届いたメール画面(宛先は伏せています)
※メールヘッダー詳細は個人情報保護のため非掲載
本文の最後には、クレディセゾンの実際の住所と著作権表示が、そのまま写されています。ここだけ見ると、本物のお知らせと見分けがつきません。
メールに仕込まれた「細工」
見た目は普通のお知らせですが、メールの中身(HTML)を調べると、受信側のスパム対策をすり抜けるための細工がいくつも見つかりました。
- 文字が1文字ずつ分けられている:本文の文章が、1文字ずつ別々の部品(HTMLのspanタグ)に分けて書かれていました。画面ではふつうに読めますが、システムが「ポイント」「有効期限」といった言葉を探そうとしても、途切れて見つかりにくくなります。
- 見えない文字が混ぜてある:「期限切れ予定ポイント残高」の「ポイント」の途中に、目に見えない文字(ゼロ幅非接合子。コードはU+200C)が1つ入っていました。見た目は変わりませんが、「ポイント」という言葉の検索や判定をずらす狙いとみられます。確認するには、この部分をコピーしてメモ帳などに貼り付けるか、メールのソース(元のHTML)を表示します。画面では見えなくても、中には混ざっています。
- 予告文と本文で、有効期限が違う:受信画面の一覧に出る見えない予告文では「2026年8月26日」、本文では「2026年10月3日(土)23:59」。8月26日は、メールが届いた日(10月2日)より前の、すでに過ぎた日付です。使い回したひな形の日付が残ったとみられます。メールソフトによっては、この予告文が一覧に表示されます。
- ログイン先の説明と、ボタンの飛び先が違う:本文は「会員専用サイト「Netアンサー」へのログインが必要」と説明しますが、ボタンの先はセゾンカードのサイトではなく、後述する別ドメインです。
- HTMLの作りが雑:閉じ忘れたタグや、余計な閉じタグが残っていました。きちんと作られた公式メールでは、あまり見かけない特徴です。
送信ルートと「偽物」と判断した理由
ヘッダー(メールの送信記録)を調べると、セゾンカードにつながる痕跡はありませんでした。わかったことは次のとおりです。
- 差出人の名前とアドレスが一致しない:表示名は「自動配信メール」ですが、アドレスのドメインは
ahluhao[.]comです。クレディセゾンのドメインではありません。 - 実際の送信元IP:
149.72.154.232は、大手の一斉配信サービス「SendGrid」のサーバーです。ip-scでは米国コロラド州デンバー、脅威レベル「高」、コメント3件と表示されました。SendGridは正規のサービスで、多くの企業が使っています。SPFがpassなのは「このサービスから送ってよい」と、攻撃者が自分のドメインに設定していたからで、本物の証明にはなりません。 - 人が1通ずつ送ったものではない:ヘッダーには、プログラム(API)から配信した痕跡があり、送信時刻は2026年10月2日 02:12(日本時間)でした。夜中に一斉配信するしくみで送られているようです。
- 送信元ドメインは約10か月前の登録:
ahluhao[.]comは2025年11月29日の登録です。対応するIPアドレスはなく、メールを送るためだけに使われているように見えます。登録者情報は非公開で、登録業者は中国系でした。
用語解説
SPF/DKIM:メールが「正しいサーバーから送られたか」「途中で書き換えられていないか」を確かめる仕組みです。ただし、詐欺の送り手が自分のドメインで設定すれば合格してしまうので、合格=安全ではありません。
クローキング:同じアドレスでも、見る人の端末(パソコンかスマホか)などによって、表示する中身を変える仕掛けです。調べる側には無害なページを見せ、被害者になりそうな人にだけ本命のページを見せます。
提供元不明のアプリ:Google Playなどの公式ストアを通さずに、ウェブサイトから直接入れるアプリのことです。審査を受けていないため、悪意のあるアプリが紛れ込む恐れがあります。
ゼロ幅非接合子:画面には何も表示されない、幅のない文字です。本来は文字の並びを整えるためのもので、フィッシングメールでは言葉の検出をずらすために悪用されることがあります。
リンク先を調べてわかったこと:入口から3つのドメインへ
メール内のボタンも文字リンクも、同じアドレス(hxxps://huifengjunye[.]com/points)を指していました。ここから先を、パソコンとスマホの両方で順にたどりました。
① 入口:すでに警告で止められるドメイン
入口の huifengjunye[.]com は、筆者の環境ではセキュリティソフト(ウイルスバスター クラウド)とGoogle Chromeの両方が、フィッシングサイトとして表示をブロックしました。IPは 34.97.177.209(Google Cloud、米国)です。2025年11月29日に登録され、メールの送信元ドメインと同じ日に取得されたうえ、2026年9月30日に更新されています。長く寝かせておいたドメインを、直前に使えるようにしたと考えられます。
なお、警告が出なかった場合でも安全とは限りません。警告は、報告や検知が進んでから出るためです。
② パソコンで開くと「システムメンテナンス中」とQRコード
パソコンで開くと、アドレスは hitsoundstud-saisanpolnts[.]com に切り替わりました。ドメイン名の「saisanpolnts」は、「saison」「points」の文字を入れ替えて、それらしく見せた作りです。ここでも、ウイルスバスター クラウドがフィッシングサイトとしてブロックしました。まず、「私はロボットではありません」というreCAPTCHAが表示されます。
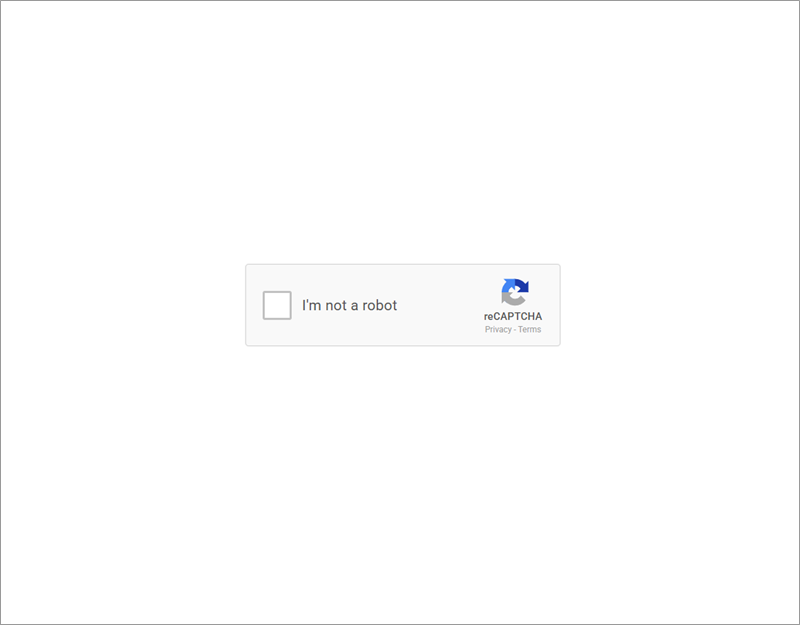
▲ パソコンで最初に出る「私はロボットではありません」の画面
それを通ると、SAISONのポイント受け取りを思わせるロゴとともに、「システムメンテナンスのためパソコンからは利用できません。スマートフォンでQRコードをスキャンしてください」という画面になり、QRコードが表示されました。
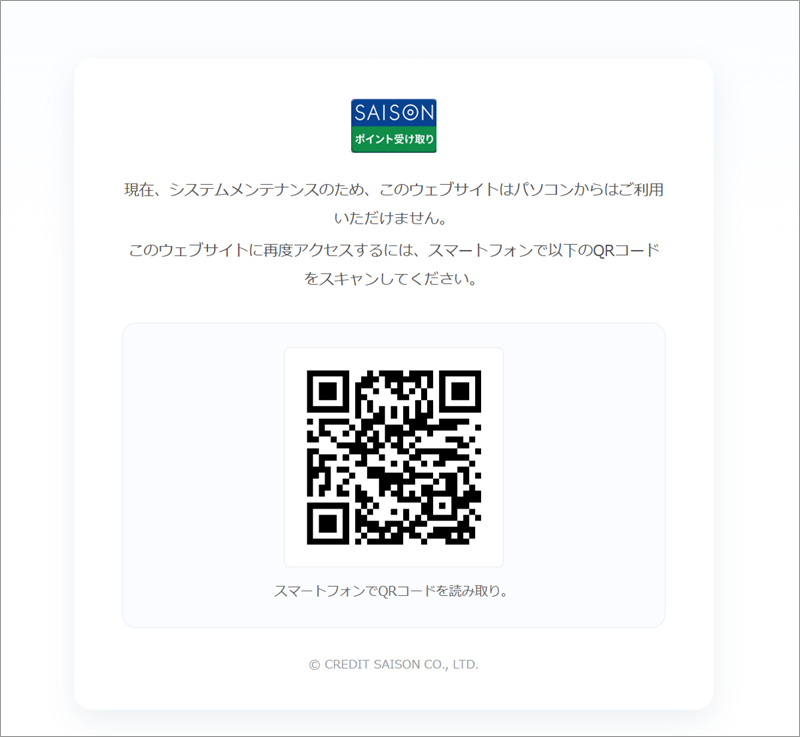
▲ パソコンで開いた画面。ここでスマホへ乗り換えさせます
これは、パソコンには何も見せず、被害者を自分のスマホに乗り換えさせる仕組みです。QRコードの先は、安全のため読み取っていません。スキャンして出てくる画面は、次のスマホ側と同じ偽アプリページになるとみられますが、確認できていないので断定はしません。
③ スマホで開くと「偽のGoogle Play」
スマホで開くと、アドレスは yaojinhouse-jp[.]com に変わり、Google Playそっくりの「Saisonポイント」というアプリのページが表示されました。「4.8の評価」「50万以上のダウンロード」「4.8万件のレビュー」と実績を並べていますが、これらはすべて偽装です。
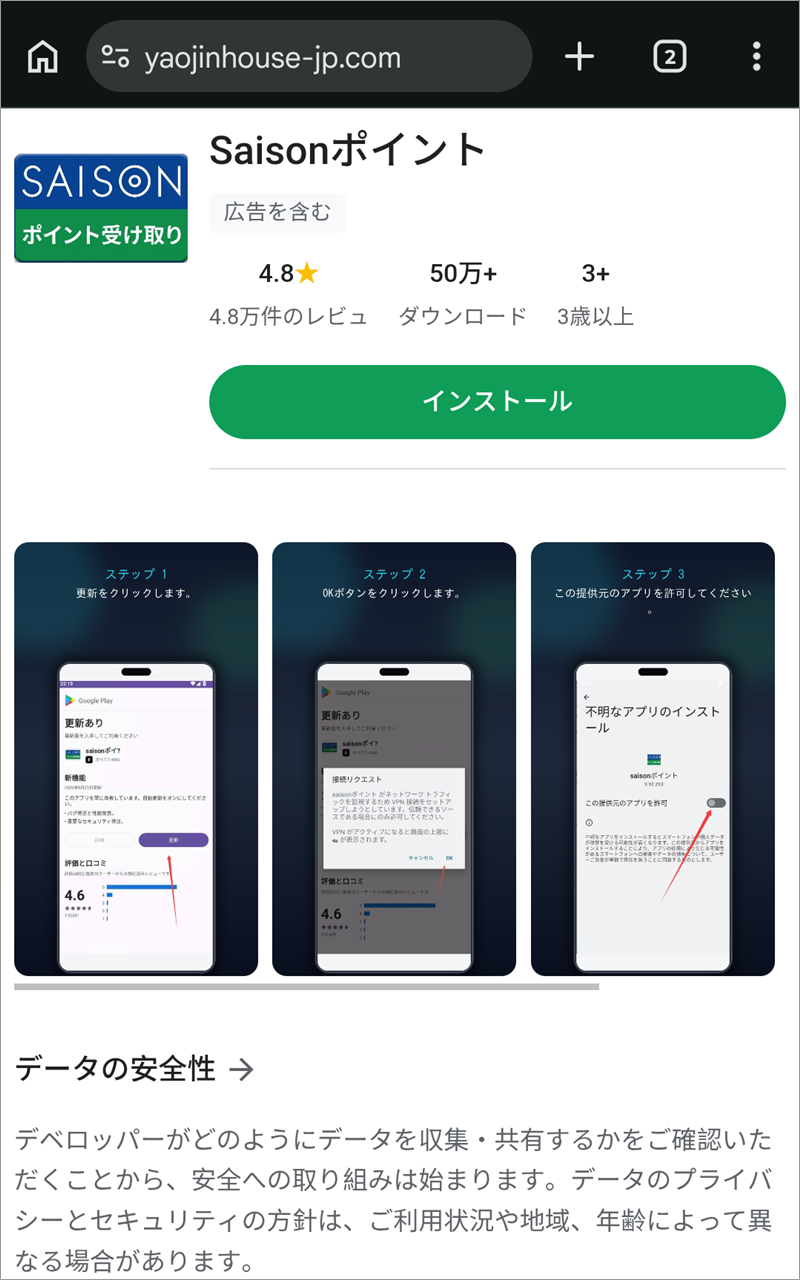
▲ スマホで開いた偽のアプリ配布ページ。画面上部のアドレスは本物のストアではありません
- VPN接続の許可:ページの手順には、通信の経路を変える「VPN接続」の許可を求める画面が含まれていました。
- 提供元不明のアプリの許可:「この提供元のアプリを許可」のスイッチを入れる手順も示されていました。
「提供元不明のアプリの許可」は、スマホの安全装置を自分で外す操作です。ポイントの交換のために、そんな操作が必要になることはありません。VPNの許可も、通信を覗き見られる恐れがあるため、応じないでください。
④ 偽アプリ配布ページは、e-Taxメールと同じIP
PC側の hitsoundstud-saisanpolnts[.]com も、スマホ側の yaojinhouse-jp[.]com も、IP位置情報サイトでは同じ 34.97.152.185(大阪のGoogle Cloudと表示)に対応していました。ただし、大阪はデータセンターの場所にすぎず、運営者が大阪にいるという意味ではありません。
このIPは、同じ朝に調べた国税庁・e-Taxを装うメールの、スマホ側の偽アプリ配布ページ(onestepstaffi-jp[.]com)と同じです。詳しくは、下の関連記事をご覧ください。同じ配信サーバーを使っているとは言えませんが、偽アプリを配るページは同じ場所に置かれているようです。同じ運営元かどうかまでは、現時点では断定できません。
なお、偽のアプリ本体(APKファイル)と、PC側のQRコードの飛び先は、感染のリスクを避けるため、当サイトではダウンロードも実行もしていません。中身は未解析です。
続報・関連記事
同じ朝のe-Taxメールと、過去に取り上げたセゾンカードやポイント失効を装う記事です。
- 同じ朝のe-Taxメール:同じIPに偽アプリ配布ページが置かれていた、還付金の受取手続を装う手口
- 過去記事:Saison Cardのポイント受け取りキャンペーンを装うメール
- 過去記事:SAISON「お客様情報」の確認を装うメール
- 過去記事:セゾンカード「要ログイン・3月31日まで」を装うメール
- 過去記事:楽天ポイントの有効期限を装うメール
- 過去記事:ポイント失効の焦りと、表示を出し分ける仕掛けを組み合わせたメール
- 過去記事:スマホだけに偽Google Playが現れる、専用アプリ誘導の手口
今朝は、セゾンカードを名乗る別の件名のメールも届いていますが、そちらは作りが異なる別のキットでした。別の機会に取り上げます。
見分けるポイントと、今すぐできる対処法
「ポイントが消える」と言われれば、気になってしまうのは自然なことです。落ち着いて、次の点を確認してください。
この偽メールの「おかしな点」
- 一覧に出る予告文の期限が「8月26日」で、すでに過ぎた日付になっている
- 本文は「Netアンサー」へのログインを求めているのに、ボタンは別のドメインへ向かう
- パソコンで開くと「パソコンからは利用できない」と言って、スマホに乗り換えさせようとする
- ポイントの確認だけのはずが、アプリのインストールやVPNの許可まで求める
「ポイントの交換にアプリのインストールが必要」という案内は、詐欺を疑ってください。
- リンクは開かず、メールは削除:返信や、QRコードの読み取りもしないでください。
- ポイントが気になるときは、ご自分で公式の窓口を開く:メールのボタンではなく、普段使っているブックマークや公式アプリから、会員サイトにログインして確認してください。アプリはApp StoreやGoogle Playなどの公式ストアから入手するもので、メールやQRコードの先から入れるものではありません。
- 開いただけなら:何も入力せず、何もインストールしていなければ、多くの場合はそのままページを閉じれば大丈夫です。
- アプリを入れてしまったら:まず機内モードにしてネットとの接続を切り、設定からそのアプリを削除してください。VPNの接続を許可していた場合は、端末のVPN設定も確認して削除します。そのうえで、別の端末から、GoogleアカウントやSNS、銀行・クレジットカードのパスワードを変更し、利用明細を確認します。不安が残るときは、端末の初期化や、携帯電話会社の窓口への相談も検討してください。
- ID・パスワードやカード情報を入れてしまったら:カード会社の窓口へすぐ連絡して、パスワードの変更や利用の確認をしてください。
- 困ったときの相談先:消費者ホットライン「188」、警察相談専用電話「#9110」へ。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの所在地・回線情報は IP調査兵団(ip-sc.net) の調査結果を参照しています。
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明