「【要確認】UCSカード ポイント有効期限のお知らせ(2026年10月03日)」は偽物——7,234ポイント失効の脅しで偽ログインへ誘導するフィッシングを解析
10月に入り、年末に向けて「貯めたポイントを使い切らなきゃ」と気になり始める頃ではないでしょうか。そんな気持ちに付け込む、UCSカードを装ったメールが届いています。
結論から言うと、このメールは詐欺です。リンクは開かないでください。落ち着いて、そのまま削除して大丈夫です。
UCSカードを装い、「7,234ポイントが2日後に失効する」と焦らせて、偽のログイン画面へ誘導するメールです。差出人欄には本物のドメインが書かれ、リンクの表示も本物そっくりでしたが、押すと別のドメインへ飛びます。
危険度:★★★★☆(5段階中4) 偽ログイン画面の完成度が高く、期限で焦らせる手口のため
| 受信日 | 2026年10月1日 09:13(日本時間) |
| 差出人 | 表示名「UCSカード」、アドレスはUCSの本物のドメイン(ucscard.co.jp)を名乗っているが、なりすまし |
| 実際の送信元IP | 20.46.125.131(Microsoftのホスティング帯。ip-scでは日本・東京都と表示。脅威レベルは「低」) |
| SPF/DKIM | SPFはpass(攻撃者が使った別ドメインでの認証)/DKIMは署名ありだが、検証結果の記載なし |
| 識別用の文字 | 件名の末尾に「No.99298643」、本文の末尾に「4GN56」 |
| リンクの表示と実体 | 表示は本物のサイトのURL。実際の飛び先は hxxps://xuanjiaolan.com/read/poxysvcvma |
| 転送先 | hxxps://auroracove.cfd/index に転送され、偽のログイン画面が表示(Chromeでは「危険なサイト」の警告が出た) |
| サーバーの所在地 | 転送先はCloudflare経由のため、実際の場所は不明 |
| クローキング | なし(表示が変わる仕掛けは確認されず) |
※メールヘッダー詳細は個人情報保護のため非掲載
「会員専用サイト ログイン」のリンクは、開かないでください。
届いたメールの内容(原文再現)
実際に届いた本文です。空白の入り方も、届いたとおりに残しています。
━━━━━━━━━━━━━━━━━━━━
UCSカード
━━━━━━━━━━━━━━━━━━━━

お客様各位
平素よりUCSカードをご利用いただき、誠にありがとうございます。

━━━━━━━━━━━━━━━━━━━━
■ 有効期限が近づいているポイントがあります
━━━━━━━━━━━━━━━━━━━━

お客様が保有されているUCSカード ポイントの一部が、2026年10月03日 をもって失効いたします。

対象ポイント数:7, 234ポイント

期限を過ぎますと、ポイントは自動的に失効いたしますので、お早めにお手続きください。

━━━━━━━━━━━━━━━━━━━━
■ UCSカード ポイントの主な使い道
━━━━━━━━━━━━━━━━━━━━

1ポイント=1円として、以下のようにご利用いただけます。
・カードご利用代金への充当(キャッシュバック)
・各種ギフトカードへの交換
・提携先ポイントへの移行
・オンラインショッピングでの ご利用
・UCSカード オリジナル商品との交換

※カードの種類により、ポイントプログラムが異なる場合がございます。

━━━━━━━━━━━━━━━━━━━━
■ ポイントの確認・交換方法
━━━━━━━━━━━━━━━━━━━━

以下の公式サイトにログイン後、ポイント残高をご確認ください。
▼ UCSカード 会員専用サイト ログイン
〔表示されているURL:UCSカードの公式サイトのアドレス(実際の飛び先は別のドメイン)〕

※ログイン後、「ポイント照会」メニュー より確認・交換いただけます
※パスワードをお忘れの場合は、ログインページより再設定いただけます

━━━━━━━━━━━━━━━━━━━━
■ ご注意事項
━━━━━━━━━━━━━━━━━━━━

・有効期限を過ぎたポイントは再発行できません
・ポイントのご利用は、有効 期限が近いものから順に減算されます
・本メールは送信専用です。ご返信いただいてもお答えできません

━━━━━━━━━━━━━━━━━━━━

UCSカード カスタマーセンター
〔表示されているURL:公式サイトのトップページのアドレス〕

4GN56
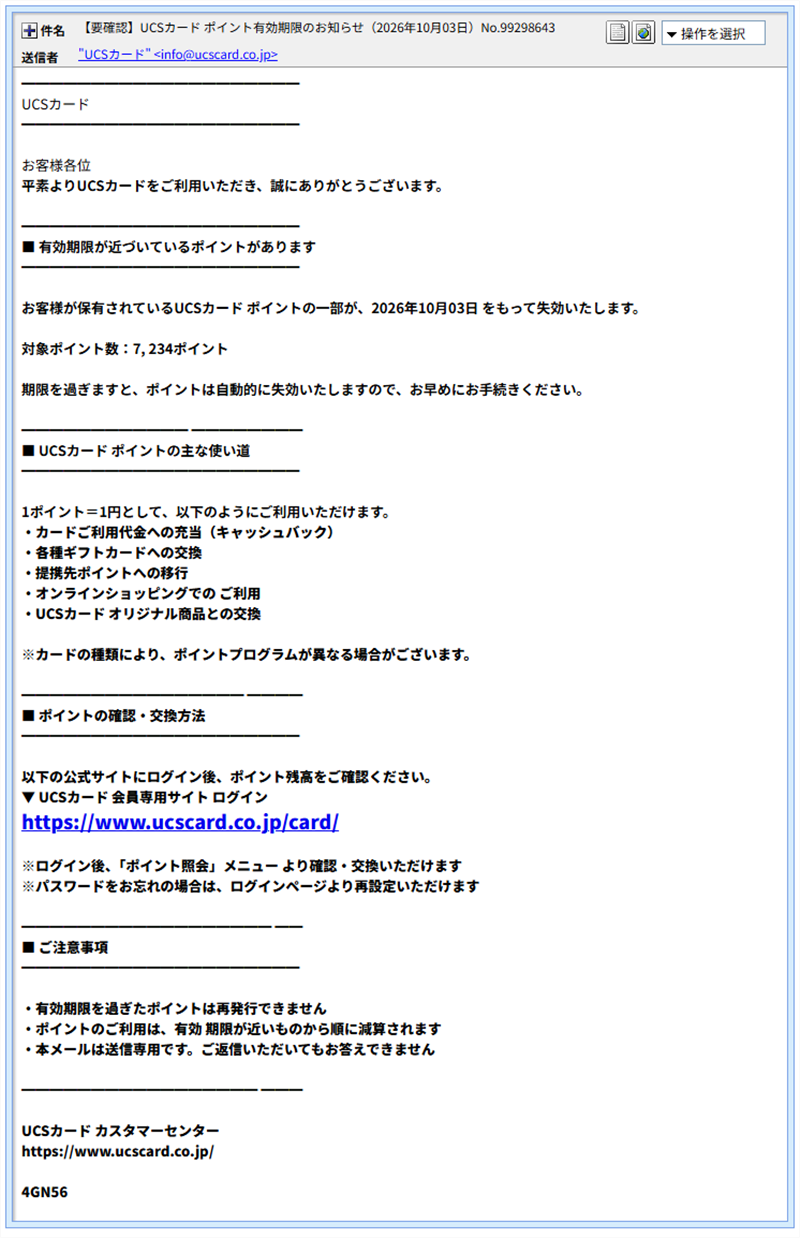
実際に届いたメールの本文表示画面(宛先は伏せています)
「対象ポイント数:7, 234ポイント」と数字まで書かれていて、期限は「2026年10月03日」。届いた日から、わずか2日後です。本当に失効するのか確かめたくなりますが、その不安こそが、犯人の狙いです。
なお、「7, 234」の数字の途中や、「ご 利用」「有効 期限」の単語の途中に、不自然な空白が入っています。文章を機械的に折り返したときの名残とみられ、せっかくの偽メールが、手作業の粗さを見せてしまっています。
送信ルートと偽装の判定
※メールヘッダー詳細は個人情報保護のため非掲載です。当ラボで確認した要点だけお伝えします。
① 差出人欄に、本物のドメインが書かれていた
差出人欄のアドレスは、UCSカードの本物のドメイン ucscard.co.jp でした。WHOISで調べると、このドメインは株式会社UCSのもので、1999年から登録されています。つまり、今回は、紛らわしい偽ドメインではなく、本物のドメインを差出人欄に書き込んで、なりすましています。
メールの差出人欄は、郵便の「差出人」と同じで、書く側が好きに書けてしまいます。差出人のアドレスが本物に見えても、本物とは限りません。
② 実際の送信元と、SPF・DKIM
本当の送信元は、20.46.125.131 でした。ip-sc.netで調べると、Microsoftのホスティング用のIPで、日本・東京都と表示され、脅威レベルは「低」です。クラウド上に借りたサーバーとみられ、犯人の居場所を示すものではありません。位置情報も、おおまかな参考値です。
このIPには、某写真関連のドメインの名前が付いていました。そのドメインでSPF認証が「pass」になっています。でもこれは、攻撃者が使えるドメインで認証を通しただけで、差出人欄のUCSカードのドメインとは別物です。DKIMの署名欄には、UCSカードのドメイン名が書かれていましたが、検証結果の記載はありません。認証が通っていても、安全とは限りません。
③ 件名と末尾に付いた、識別用の文字
件名の末尾には「No.99298643」、本文の一番最後には「4GN56」という、意味のない文字列が付いていました。メールを1通ずつ少しだけ違うものにして、「同じ内容のメールが大量に届いている」と受信側に見抜かれにくくする狙いとみられます。
ただし、今回は1通だけの確認です。この文字列が通ごとに変わっているかどうかまでは、確認できていません。
なりすまし(差出人偽装):メールの差出人欄に、他人のアドレスを書き込む手口です。封筒に、他人の住所を差出人として書くのと同じで、誰でも書けてしまいます。
SPF/DKIM:メールが「名乗った送り主から本当に送られたか」を確かめる仕組みです。ただし、攻撃者が自分のドメインで設定すれば、認証は通ってしまいます。
リンク偽装:画面に見えている文字のアドレスと、押したときに飛ぶアドレスを、わざと別にしておく手口です。
Cloudflare(クラウドフレア):サイトの表側に立って、通信を中継するサービスです。正規のサイトも使っていますが、悪用されると、本当のサーバーの場所が分からなくなります。
リンクを押すと:転送、警告、そして偽ログイン画面
本文の「UCSカード 会員専用サイト ログイン」は、画面では本物のサイトのURLが大きく表示されています。ところが、実際の飛び先は、hxxps://xuanjiaolan.com/read/poxysvcvma という、まったく別のドメインでした。
このリンクを押すと、すぐに別のドメイン hxxps://auroracove.cfd/index に転送されました。クリックした直後の画面は次のとおりです。
① Chromeが出した「危険なサイト」の警告
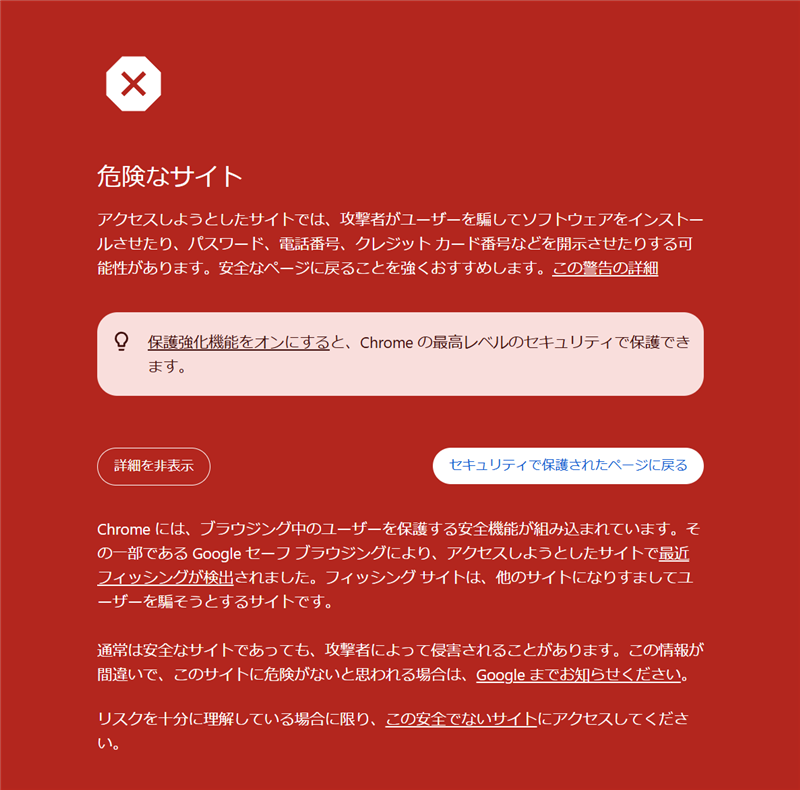
リンクをクリックした直後の画面。Googleセーフブラウジングが、フィッシングサイトとして検出していました
警告には、「最近フィッシングが検出されました」と書かれています。この警告が出たときは、「セキュリティで保護されたページに戻る」を選んでください。ただし、警告はいつも出るとは限りません。出なかったから安全、とは考えないでください。
② あえて警告を越えて開くと:UCSネットサーブそっくりのログイン画面
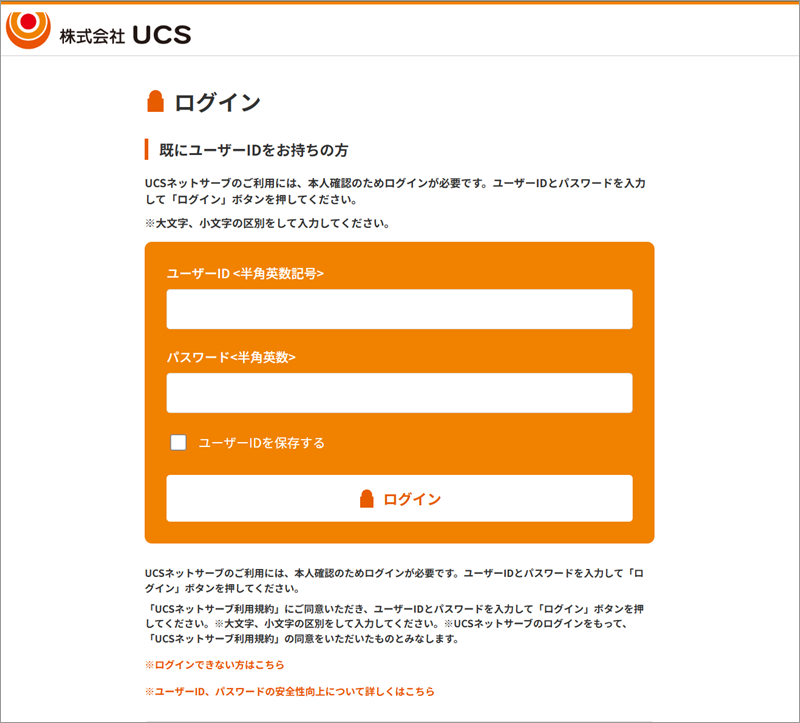
UCSネットサーブに似せた偽のログイン画面。ロゴ、オレンジの配色、「ユーザーIDを保存する」「ログインできない方はこちら」まで再現されています
ロゴ、配色、文章まで、本物の画面によく似せてあります。ここにユーザーIDとパスワードを入力すると、そのまま犯人に渡ってしまいます。当ラボでは、情報は一切入力していません。画面を確認した範囲では、端末による表示の違い(クローキング)はありませんでした。
リンク先のドメインを調べると
メールのリンクに使われていた xuanjiaolan.com を、WHOISで調べました(2026年10月1日朝の時点の情報です)。
- 登録日は2022年11月1日で、約4年前。有効期限は2026年11月1日
- 最終更新日は2026年9月30日で、メールが送られる前日
- ホームページは未登録で、ドメイン販売サイトには、80ドルで売りに出されている旨の表示がある
- IPアドレスは、WHOIS情報の表示では
38.28.221.206(アメリカ・ロサンゼルス)でしたが、当ラボが調べた時点のDNSでは43.167.208.189と別のIPを指していた
指す先のIPが入れ替わっているのは、攻撃者がサーバーを乗り換えている可能性を示します。転送先の auroracove.cfd は、Cloudflareを経由しているため、実際のサーバーの場所は分かりません。
ドメインが古い、新しい、安い、という点だけでは、悪用の証拠にはなりません。ただし、「登録から数年たったドメインを、送信の直前に更新して使う」という流れは、新しく作ったドメインを警戒する受信側のフィルターを避けるための準備、とも読み取れます。
過去の記事との関連
UCSカードやUCカードを装うメールは、当ラボでも繰り返し解析しています。あわせてご覧ください。
- 『詐欺メール』UCSカードから「ご利用確認のお願い」と、来た件
- 【注意!】セキュリティ確認に関するご案内|UCSカード詐欺メールをReceivedヘッダーから徹底解析
- UCカード「8月お支払金額のお知らせ」は詐欺——表示リンクは公式URLなのに実際の遷移先はTencent Cloud、送信元は乗っ取られた家庭用回線の疑い
- 【緊急】UCカードを騙る「家族カード追加ボーナスポイント」フィッシングメール発覚——アットユーネット偽ログイン画面への誘導手口を解析
届いたときの対処法
- リンクは開かずに、削除してください。ポイントが気になるときは、メールのリンクからではなく、UCSカードの公式アプリや、ブックマークしておいた公式サイトから確認すると確実です。
- UCSカード自身も、不審なメールへの注意を呼びかけています。UCSカード公式「UCSをかたる不審なメールにご注意ください。」もご確認ください。
- 差出人のアドレスが本物に見えても、リンクの表示が本物でも、そこを押さないでください。「期限」や「失効」の文字に急かされたときほど、ひと呼吸おくことが大切です。
- ブラウザーが「危険なサイト」と警告したときは、「セキュリティで保護されたページに戻る」を選んでください。
- もしリンクを開いてしまっても、ユーザーIDやパスワードを入力していなければ、慌てなくて大丈夫です。入力してしまったときは、すぐにパスワードを変更し、カード会社に連絡してください。
- ご家族にも、「ポイントが失効する、というメールでも、リンクは開かなくていい」と伝えておくと安心です。ポイントを貯めている方ほど、気になってしまうものです。
- 不安が残るときは、警察相談専用電話「#9110」や、身近な方に相談してください。
まとめ
「【要確認】UCSカード ポイント有効期限のお知らせ(2026年10月03日)」は、リンクを開かずに削除して大丈夫です。
本物のドメインが書かれた差出人欄も、本物そっくりのリンクの表示も、「7,234ポイント」「2日後に失効」という具体的な数字と期限も、すべて本物らしく見せて急かすための細工でした。慌てずに、メールのリンクではなく、アプリや公式サイトから確認する。それだけで安全に済みます。この記事が、身近な方の不安を減らす助けになれば幸いです。
Data Provided by Heartland-Lab Security Research Unit
送信元IPの詳細情報はip-sc.netの公開データを参照しています。
使用配色テーマ:Forest
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった