【偽UCカード】「永久不滅ポイント最大30%レートアップ」は罠――表示は公式URL、リンク先は別ドメインのフィッシングを解析
10月に入り、「ポイントの使い道をそろそろ決めたいな」と思う方も多い頃ではないでしょうか。そんな気持ちに付け込む、UCカードを装ったメールが届いています。
結論から言うと、このメールは詐欺です。リンクは開かないでください。落ち着いて、そのまま削除して大丈夫です。
UCカードの「ポイント交換キャンペーン」を装い、会員サイト「アットユーネット!」の偽ログイン画面へ誘導するメールです。画面に見えるURLは公式サイトなのに、押すと別のドメインへ飛ぶ「リンク偽装」が仕掛けられていました。
危険度:★★★★☆(5段階中4) ログイン情報を狙う偽画面と、「3日間限定」で焦らせる手口のため
| 受信日 | 2026年9月30日 16:03(日本時間) |
| 差出人の表示名 | 「UCカード【公式】」(実際のアドレスはUCカードと無関係の別ドメイン) |
| 差出人のドメイン | projectumbrellahk[.]com(2020年10月登録の古いドメイン) |
| 実際の送信元IP | 197.144.55.181(モロッコ・メクネス。一般向けの無線回線で、脅威レベルは「低」) |
| 返信先アドレス | ドットのところが「カンマ+空白」になっていて、返信できない状態 |
| SPF/DKIM | SPFはソフトフェイル(このサーバーからの送信は推奨されない、という判定)/DKIMは署名あり(検証結果の記載なし) |
| リンクの表示と実体 | 表示は公式サイトのURLだが、実際の飛び先は別ドメイン2つ(下記) |
| リンク先① | hxxps://saissodbn202607oint.j6ahnk.info/H80AoO |
| リンク先② | hxxps://ucdeardjp.srcdoaz.info/H80AoO(末尾の符号が①と同じ) |
| 誘導先サーバー | 2つのドメインとも、同じ 43.165.128.97 に集約(Tencent Cloud。所在地は東京と表示) |
| クローキング | 未確認(端末を変えた開き比べは行っていません) |
※メールヘッダー詳細は個人情報保護のため非掲載
「今すぐポイントを交換する」のリンクは、開かないでください。
届いたメールの内容(原文再現)
実際に届いた本文です。読みやすいように改行を整えています。件名の末尾には「No.641215」という番号が付いていました。
いつもUCカードをご利用いただき、誠にありがとうございます。
お客様がこれまでにためた 永久不滅ポイント を、今だけ特別レートで人気特典へ交換できる 3日間限定キャンペーン を開催いたします。

────────────────────
お客様の保有ポイント 54,220ポイント
期間限定レートアップ詳細
・Amazonギフトカード → 今だけ 1,000pt=1,300円分(+30%)
・楽天ポイント    → 今だけ 1,000pt=1,200pt(+20%)
・JALマイル/ANAマイル → 今だけ 1,000pt=500マイル(+25%)
・UCギフトカード   → 今だけ 5,000pt=6,000円分(+20%)
────────────────────

キャンペーン期間:2026年9月30日~2026年10月2日[3日間限定]

お手続きは簡単3ステップ
①UCカード会員サイト「アットユーネット!」にログイン
②「ポイントサービス」→「ポイント交換」を選択
③ご希望の特典を選ぶだけ(所要時間 約1分)

👉 今すぐポイントを交換する
〔表示されているURL:UCカードの公式サイトのアドレス〕

※本キャンペーンは3日間限定です。期間終了後は通常レートに戻ります。
※特典内容・交換レートは変更となる場合があります。
※数量限定特典は先着順となります。

貯めたポイントを、いちばんお得に使えるチャンス。この3日間を逃すと、次回レートアップは未定です。どうぞお早めにお手続きください。

UCカード(ユーシーカード株式会社)
〔表示されているURL:公式サイトのトップページのアドレス〕
© 2026 UC CARD Co., Ltd.
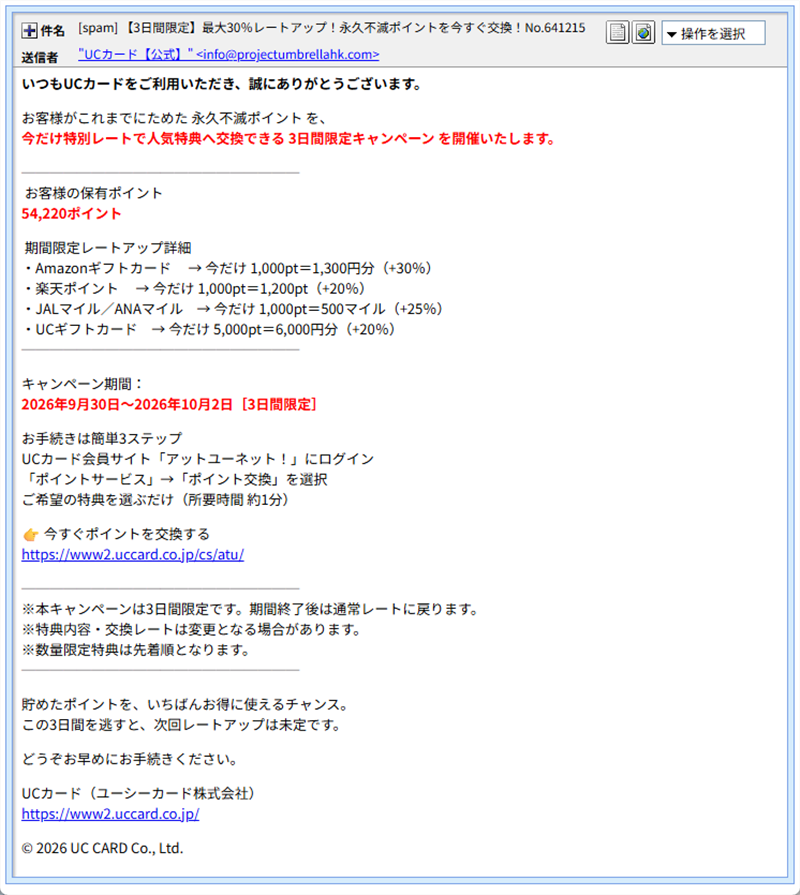
実際に届いたメールの本文表示画面(宛先は伏せています)
「お客様の保有ポイント 54,220ポイント」と、具体的な数字が書かれているのが厄介なところです。でも、これは誰に送っても同じように書ける数字で、本当に持っているポイント数を調べて書いたとは限りません。
加えて、「3日間限定」「先着順」「この3日間を逃すと次回は未定」と、何度も急かす言葉が並んでいます。急かされたときほど、リンクを押さずにひと呼吸おいてください。
送信ルートと偽装の判定
※メールヘッダー詳細は個人情報保護のため非掲載です。当ラボで確認した要点だけお伝えします。
① 見えているリンクと、押した先が違う
このメールには、HTML形式とテキスト形式の2種類の本文が入っています。テキスト形式のほうでは、「今すぐポイントを交換する」の下に、UCカードの公式サイトのURLがそのまま書かれていました。
ところが、HTML形式のほうは、文字として見える部分は公式サイトのURLなのに、押したときの飛び先(リンクの実体)は別のドメインでした。しかも2か所のリンクが、それぞれ別のドメインです。
- 「今すぐポイントを交換する」の飛び先:
hxxps://saissodbn202607oint.j6ahnk.info/H80AoO - 「UCカード」トップページ側の飛び先:
hxxps://ucdeardjp.srcdoaz.info/H80AoO
どちらも末尾が「H80AoO」と同じです。見た目の違うドメインを2つ用意していても、中身は同じ仕組みの入口とみられます。表示されているURLが公式でも、押した先が公式とは限りません。
どうやって分かったのかというと、メールの本文を、HTMLのソース(リンクの実体が書かれた設計図の部分)として表示して確認しました。パソコンのメールソフトなら、リンクの上にマウスを重ねるだけでも、飛び先が画面の隅に出ます。
② 返信先のアドレスが壊れている
「返信先」に指定されたアドレスは、ドメインの途中のドット(.)が、カンマ(,)と空白になっていました。これでは、返信しようとしても宛先として成り立ちません。偽装メールを大量に送ることが目的で、返信を受け取る気はなさそうです。
せっかくUCカードに見せかけたのに、返信先のドット1つを打ち間違えるあたり、詰めが甘いと言わざるを得ません。
③ 実際の送信元と、SPFの判定
本当の送信元は、197.144.55.181 でした。ip-sc.netで調べると、モロッコ・メクネスにある一般向けの無線回線のIPで、脅威レベルは「低」です。乗っ取られた機器や、借りた回線を経由した可能性があり、犯人の居場所を示すものではありません。
SPFの判定は「ソフトフェイル」でした。これは、「このサーバーからの送信は、ドメインの持ち主が推奨していません」という意味合いの判定です。DKIMの署名は付いていましたが、検証結果の記載はありませんでした。
なお、メールの日付欄には、中国・香港などと同じ「+0800」の時刻が書かれていました。ただし、日付欄は送る側が自由に書けるため、場所を断定する材料にはなりません。
④ メールの作りが雑で、使い捨ての色が濃い
- メール作成ソフトの名前(X-Mailer)が、「XBWUWORHYV.8」という、ランダムな文字列になっていました。
- HTMLの冒頭の書き方が崩れており、古い作成ツールで作った文面を流用した形跡があります。
- 件名の末尾に「No.641215」の番号があります。メールごとに違う番号を付けて、迷惑メールの判定を避ける狙いと考えられます(今回は1通のみの確認で、番号が毎回変わるかは確認できていません)。
リンク偽装:画面に見えている文字のアドレスと、押したときに飛ぶアドレスを、わざと別にしておく手口です。宛名を書いた封筒と、中身の手紙の差出人が違う、というイメージです。
SPF(ソフトフェイル):メールが「名乗った送り主のサーバーから本当に送られたか」を確かめる仕組みです。ソフトフェイルは、「怪しいが、断定まではしない」という段階の判定です。
WHOIS(フーイズ):ドメインがいつ、どの業者で登録されたかを調べる公開の仕組みです。登録者の名前は、プライバシー保護で伏せられていることが多くなっています。
ネームサーバー:ドメイン名とサーバーの住所(IPアドレス)を結びつける、電話帳のような役割のサーバーです。
リンク先は「読み込み中」から偽ログイン画面へ
メール内のリンク先を開くと、最初に「読み込み中…」の画面が表示され、そのあと、UCカードの会員サイト「アットユーネット!」に似せたログイン画面に切り替わりました。
最初に出る「読み込み中」の画面
リンク先を開いた直後の画面。「読み込み中…」と表示され、くるくる回るマークが出ます
そのあとに現れる偽のログイン画面
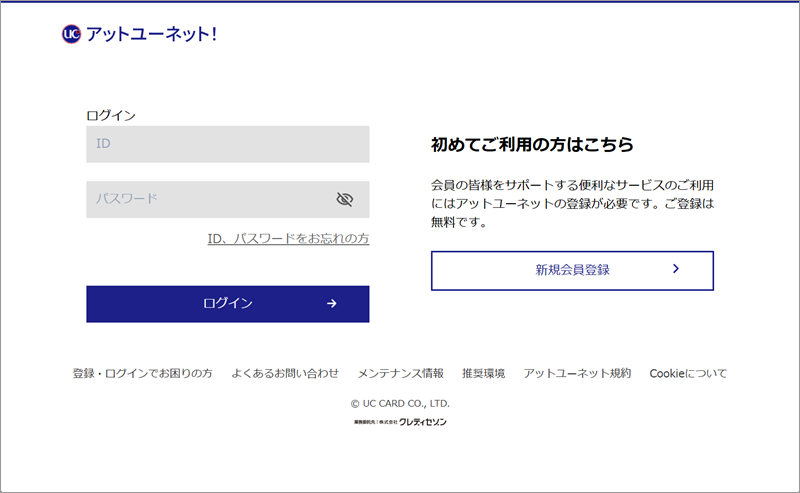
アットユーネットに似せた偽のログイン画面。IDとパスワードの入力欄、「ログイン」「新規会員登録」のボタン、末尾には「© UC CARD CO., LTD.」と提携先の表記まで再現されています
ロゴや配色、ボタンの並びまで、本物の画面によく似せてあります。ここにIDとパスワードを入力すると、そのまま犯人に渡ってしまいます。当ラボでは、情報は一切入力していません。
「読み込み中」の画面を挟むのは、ページが切り替わる間に、アクセスしてきた相手の端末などを確認する仕組みかもしれません。ただし、今回は端末を変えた開き比べを行っておらず、クローキング(見る人によって表示を変える仕掛け)の有無は確認できていません。
誘導先のドメインを調べると
メール中の2つのドメインを調べたところ、次のことが分かりました(2026年10月1日朝の時点の情報です)。
j6ahnk.infoとsrcdoaz.infoは、どちらも同じ43.165.128.97に集約されている- このIPは、中国のTencent(テンセント)のクラウド(AS132203)で、所在地は東京と表示される。同じサーバーに、ほかに約314件のサイトが同居している
- ネームサーバーは、
j6ahnk.infoがCloudflare、srcdoaz.infoが別の業者のもので、別々に見せている - 指しているIPの変更履歴は、この1年で、
j6ahnk.infoが7回、srcdoaz.infoが4回 - どちらも、WHOISの画面では「Registered And No Website」(ホームページの登録なし)と表示されている
つまり、見た目は別々のドメインでも、行き着く先は同じサーバーでした。ネームサーバーを分けているのは、同じ運営者だと気付かれにくくするためかもしれません。サーバーの所在地は、情報源によって食い違うことがあるため、参考程度にご覧ください。
送信元ドメインは、6年前に登録された「古いドメイン」
送信元の projectumbrellahk[.]com は、WHOISによると、2020年10月6日に登録されたドメインです。登録業者はNameSiloで、登録者の情報はプライバシー保護サービスで伏せられています。
- 最終更新日は2026年9月30日で、メールが送られた日と同じ
- 有効期限は2026年10月6日で、あと数日。更新されなければ、期限切れで失効する
- ドメイン自体が指すサーバーは、アメリカの
167.179.108.61。実際にメールを送ったモロッコのIPとは別物
作ったばかりのドメインは、受信側のフィルターに警戒されやすいものです。古くから存在するドメインを使えば、その警戒をかいくぐれるかもしれません。ただし、このドメインが、もとの持ち主から奪われたものか、犯人が長く寝かせていたものかは分かりません。
過去の記事との関連
UCカードやセゾンカードの「ポイント」を狙う手口は、当ラボでも繰り返し解析しています。あわせてご覧ください。
- 【緊急】セゾンカードを騙る「ポイント交換レート優遇」フィッシングメール発覚——偽ログイン画面の完成度が異常に高い
- 『詐欺メール』『UCカード_ポイント失効予告のお知らせ』と、来た件
- 【偽UCカード】「2月お支払金額のお知らせ」165,779円という高額請求で釣るフィッシング詐欺を解析
| セゾンカード偽メール(2026年6月) | 今回のUCカード偽メール | |
| 内容 | 交換レート期間限定優遇 | 3日間限定のレートアップ |
| 送信元 | Google Cloudのサーバー | モロッコの一般向け回線 |
| 誘導先 | Cloudflare配下のドメイン | Tencent Cloud上の2ドメイン(同一IP) |
| 共通点 | 「ポイントのレートが上がる」という得を餌にして、本物そっくりのログイン画面でIDとパスワードを盗む点 | |
送り方や使うサーバーが変わっても、「お得」と「期限」で急かし、偽ログイン画面へ連れていく流れは同じです。
届いたときの対処法
- リンクは開かずに、削除してください。ポイントが気になるときは、メールのリンクからではなく、UCカードの公式アプリや、ブックマークしておいた公式サイトから確認すると確実です。
- UCカード自身も、フィッシングへの注意を呼びかけています。UCカード公式FAQ「【注意喚起】UCカードを騙ったフィッシング詐欺にご注意ください。」もご確認ください。
- 表示されているURLが公式でも、そこを押さないでください。押す前にURLを確かめる習慣をつけると、見抜きやすくなります。
- もしリンクを開いてしまっても、IDやパスワードを入力していなければ、慌てなくて大丈夫です。入力してしまったときは、すぐにパスワードを変更し、カード会社に連絡してください。公式FAQ「怪しいサイトにカード情報を入力してしまったのですが、どうすれば良いですか。」に、対応が案内されています。
- ご家族にも、「ポイントがお得になるメールでも、リンクは開かなくていい」と伝えておくと安心です。ポイントを貯めている方ほど、気になってしまうものです。
- 不安が残るときは、警察相談専用電話「#9110」や、身近な方に相談してください。
まとめ
「【3日間限定】最大30%レートアップ!永久不滅ポイントを今すぐ交換!」は、リンクを開かずに削除して大丈夫です。
見えているURLは公式でも、押した先は別のドメインでした。具体的なポイント数も、「3日間限定」の期限も、すべて本物らしく見せて急かすための演出です。慌てずに、メールのリンクではなく、アプリや公式サイトから確認する。それだけで安全に済みます。この記事が、身近な方の不安を減らす助けになれば幸いです。
Data Provided by Heartland-Lab Security Research Unit
送信元IPの詳細情報はip-sc.netの公開データを参照しています。
使用配色テーマ:Burgundy
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった