「【要確認】ACOMポイント受け取りのお願い」は詐欺メール|件名の末尾に毎回違う番号を付けて約2時間で17通、行き先はアコムそっくりの偽ログイン画面
今日は、楽天やANAに続いて、アコムを名乗るメールも受信箱に並びました。件名の末尾に「No.」と数字が付いていて、よく見ると毎回違います。並べて数えてみたので、まとめます。
HEARTLAND-LAB SECURITY RESEARCH REPORT
「【要確認】ACOMポイント受け取りのお願い」は詐欺メール|件名の末尾に毎回違う番号を付けて約2時間で17通、行き先はアコムそっくりの偽ログイン画面
アコムを名乗り、「10月から新ポイント制度が始まったので、未受取の6,371ポイントを受け取ってください」と誘うメールです。2026年9月30日の09:08から10:57までの約2時間に、17通が届きました。ボタンの先は、アコムの会員ログインによく似た偽画面でした。
| 危険度 | ★★★★☆(会員番号とパスワードの入力を誘導) |
| なりすまし先 | アコム |
| 受信日時 | 2026年9月30日(水)09:08〜10:57(17通) |
| 送信元IPの基盤 | Microsoft(Azure)/位置表示は東京 ※攻撃者の所在地ではありません |
| SPF / DKIM | SPF:pass(攻撃者自身のドメイン)/DKIM:本物のアコム名義の署名が付いているが、検証結果の記録がなく判定できません |
| 手続き期限 | 2026年10月3日(土) |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠ このメールはアコムからのものではありません(偽物です)
ボタンを押さない・会員番号やパスワードを入力しない。ポイントも、手続きの期限も、偽物です。
届いたメール:件名の数字が毎回違う
件名は「【要確認】ACOMポイント受け取りのお願い|10月新制度開始に伴うご案内No.〇〇〇」で、共通です。ところが、末尾の番号が1通ごとにすべて違いました。
- 「No.30818」(5桁)
- 「No.9228939」(7桁)
- 「No.188281590」(9桁)
- 「No.8379316884」(10桁)
17通の番号は、5桁から10桁までバラバラで、先頭が「0」のもの(No.04033784)まであります。意味のある通し番号ではなく、ランダムに作られた数字とみられます。
受信時刻を見ると、09:08から10:57まで、不規則な間隔で届いています。最初の2通(09:08、09:10)だけは、迷惑メールとして判定されず、残りの15通は判定されました。
メール本文の再現
お客様各位

平素よりアコムをご利用いただき、誠にありがとうございます。

■ 2026年10月より、新ポイント制度が開始されました
このたび、アコムでは2026年10月より、新たなポイントシステムを導入いたしました。
本制度では、お客様の過去6か月間のご利用金額に応じて、ポイントが自動的に付与されます。
つきましては、お客様がまだ受け取られていないポイントがございますので、
下記の方法にてお受け取り手続きをお願いいたします。

■ 未受取ポイントについて
現在、お客様がお受け取りいただいていないポイント:6,371ポイント

■ ポイントの受け取り方法
以下の公式サイトにログイン後、画面の案内に従って本人確認を完了させてください。
▼ アコム 会員専用サイト ログイン
https://www.acom.co.jp/update/index.html

※受け取り手続きは、2026年10月3日 までにお願いいたします
(中略)
アコム カスタマーセンター
LI5QK1HUO
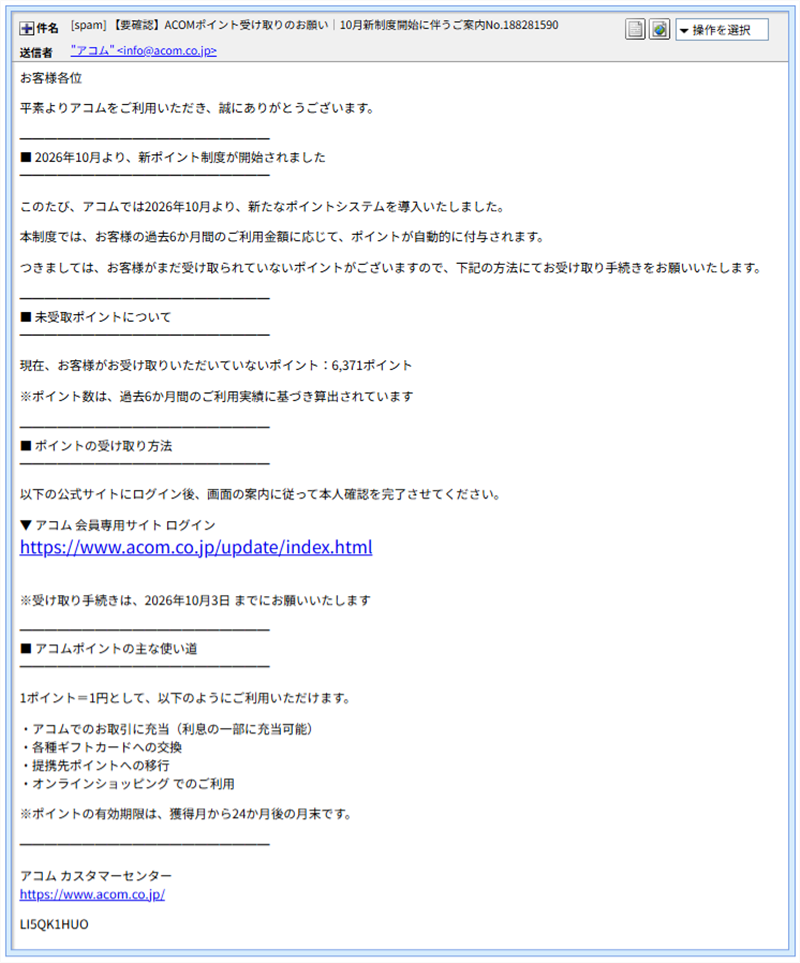
▲ 届いたメール。いちばん下に「LI5QK1HUO」という意味のない文字列が付いています
ここで注目してほしいのが、本文のいちばん最後です。「LI5QK1HUO」という、人にとって意味のない文字列が、ぽつんと付いています。件名の番号と同じく、1通ごとに違う「識別用の記号」で、最近よく見かけるキットの特徴です。
📘 用語解説:なぜ、1通ごとに番号や記号を変えるの?
まったく同じ文面を大量に送ると、迷惑メールフィルターに「同じメールだ」と見抜かれてしまいます。そこで、件名や本文の末尾に、ランダムな数字や文字を足して、1通ずつ別のメールに見せかけるのが狙いだとみられます。送信側が、受信者ごとの反応を見分ける目印にしている可能性もありますが、こちらは推測です。
本文にも、おかしな点が並びます。
- 「2026年10月より、新ポイント制度が開始されました」と書かれていますが、送信は9月30日で、10月になる前です。
- 宛名は「お客様各位」で、名前がありません。
- 「ログイン後、画面の案内に従って本人確認を完了」という誘導は、認証情報を入力させるための定番の文言です。
送信ルートと偽装の判定
送信元は、IPアドレス 20.89.148.29(Microsoft/Azure)で、逆引きすると lnnely[.]com と出ます。位置の表示は「日本・東京」ですが、クラウドの割り当てが示す場所で、攻撃者の居場所ではありません。SPFは「pass」ですが、これは攻撃者が自分で用意したドメイン(lnnely[.]com)で認証を通しているだけです。
- 送信者は本物のアコムのドメインを名乗る:差出人(From)とMessage-ID、そしてDKIM署名の名義が、本物のアコムのドメイン(
acom.co.jp)になっています。ただし、検証結果の記録が残っておらず、署名が有効かどうかは判定できませんでした。本物のアコムの鍵がなければ有効な署名は作れないため、正しく検証できるとは考えにくいです。 - 表示URLとリンク先が違う:本文には「
hxxps://www.acom.co.jp/update/index.html」と表示されていますが、実際のリンク先はhxxps://ivxfy[.]com/content/jltvhyhpidでした。見た目の文字を信用させる、基本的な偽装です。
※メールヘッダー詳細は個人情報保護のため非掲載
ボタンを押した先:フィッシング判定と偽ログイン
リンクを調査のためたどると、次の順に表示されました。
- 中継ドメイン:
ivxfy[.]com(接続先IPは43.167.192.76、位置表示はシンガポール)に入り、次のドメインへ転送されます。 - ウイルス対策ソフトのブロック:転送先の
hxxps://gkbtxr[.]cfd/xLZlGjで、ウイルスバスターが「脅威の種類:フィッシング」と判定し、警告画面を表示しました。管理人は調査のため、「ブロックしたWebサイトにアクセス」を選んで先へ進んでいます。 - アコム風の偽ログイン画面:「会員番号(半角数字8桁)」と「WEBパスワード」を入力する欄があり、「パスワードが未設定の方は暗証番号(4桁)」の案内まで、本物のサイトをまねて作られていました。
ここに入力すると、会員番号とパスワード(暗証番号)が攻撃者の手に渡るとみられます。調査では、入力欄には何も入力していません。
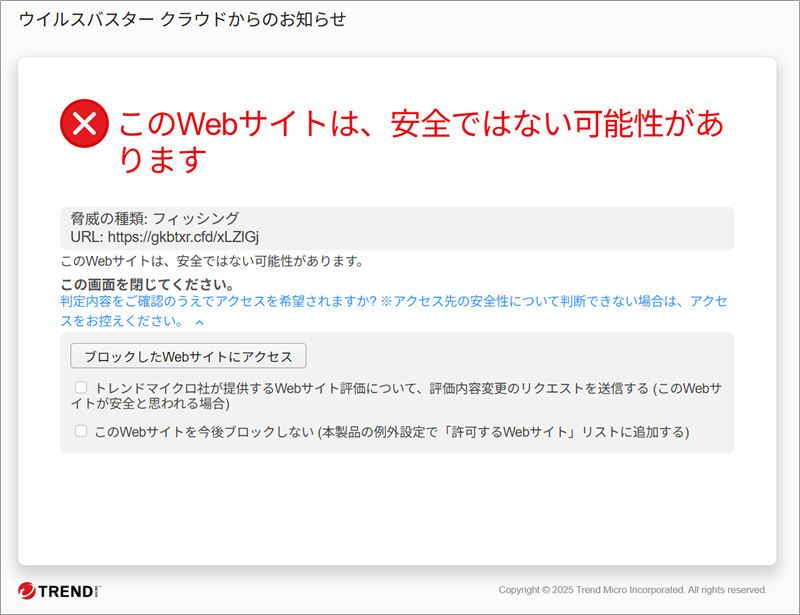
▲ 途中で表示された、ウイルスバスターの「フィッシング」警告画面
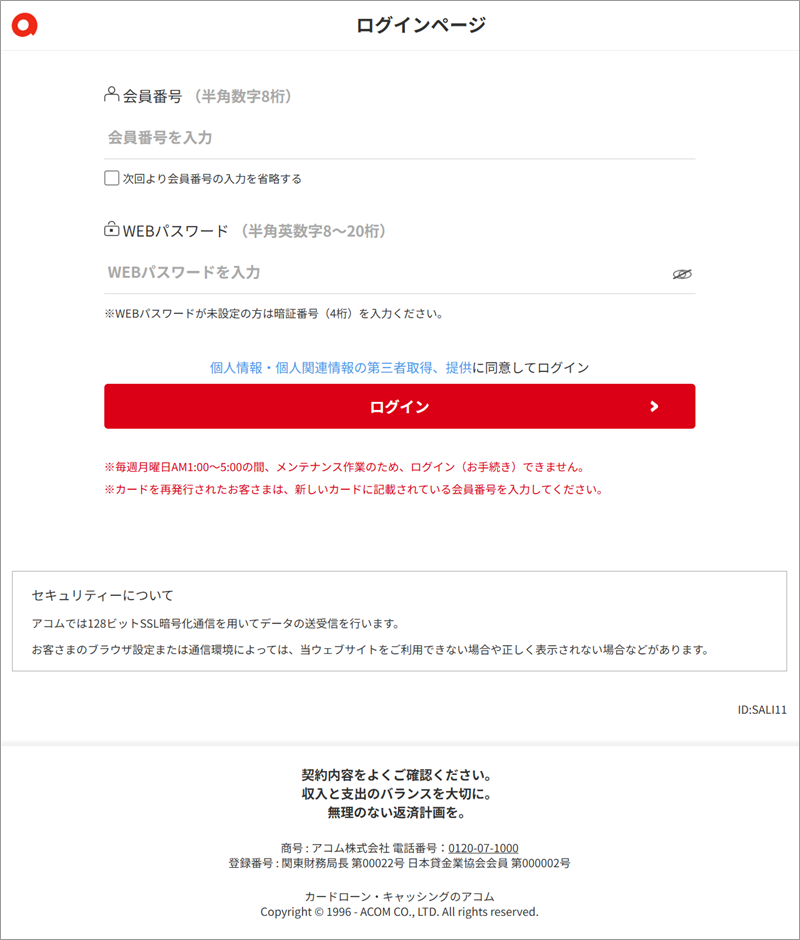
▲ アコムの会員ログインに似せた偽画面。会員番号とパスワードを入力させる作りです
中継ドメインの接続先IPは、Tencent系のクラウド(事業者名Aceville Pte. Ltd.、シンガポール)と表示されました。これも所在地を示すものではありません。なお、中継と転送先のドメインの登録日などは、今回は確認していません。
関連記事:同じ系統の手口
ポイントや有効期限を口実にした、ログイン誘導の詐欺は、当サイトでも繰り返し取り上げています。
- 「オリコポイント有効期限のお知らせ」は詐欺!正体は今朝のAmazon詐欺と完全に同一の送信基盤だった
- 【注意喚起】ポイント有効期限・未受取・失効メールは詐欺!週末3日間459通の観測データ
- 『詐欺メール』アコムから『返済日が近づいてまいりました』と、来た件
今回の新しい点は、1日のうちに、番号を変えながら17通が続けざまに届いたという規模と、末尾の識別記号です。同じ手口が、姿を変えて繰り返されているとみられます。
注意点と対処法
- メールのリンクから、ログインやポイントの確認をしない。
- 気になるときは、メールを開かず、普段使っている公式アプリやブックマークから自分で確認する。
- 表示されているURLと、実際のリンク先は違うことがあります。リンクに触れて表示される(長押しで確認できる)宛先も見る習慣をつける。
- ウイルス対策ソフトが「フィッシング」と警告したら、そこで画面を閉じる。
- もし入力してしまっても、責める必要はありません。すぐにパスワードを変更し、契約先の窓口に連絡してください。同じパスワードを使い回している他のサービスも変更を。
- 家族や周りの人にも「ポイントの受け取りをせかすメールはまず疑う」と一言伝えてあげてください。
Data Provided by Heartland-Lab Security Research Unit|IP情報は ip-sc.net で確認できます
使用配色テーマ:Forest(PRIMARY #1b4332/ACCENT #cc0000)
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった