「アプリをインストールして受け取ってください」は危険信号——見分け方・完全ガイド
Heartland-Lab 評禄ガイド
「アプリをインストールして受け取ってください」は危険信号——見分け方・完全ガイド
最終更新:2026年9月26日
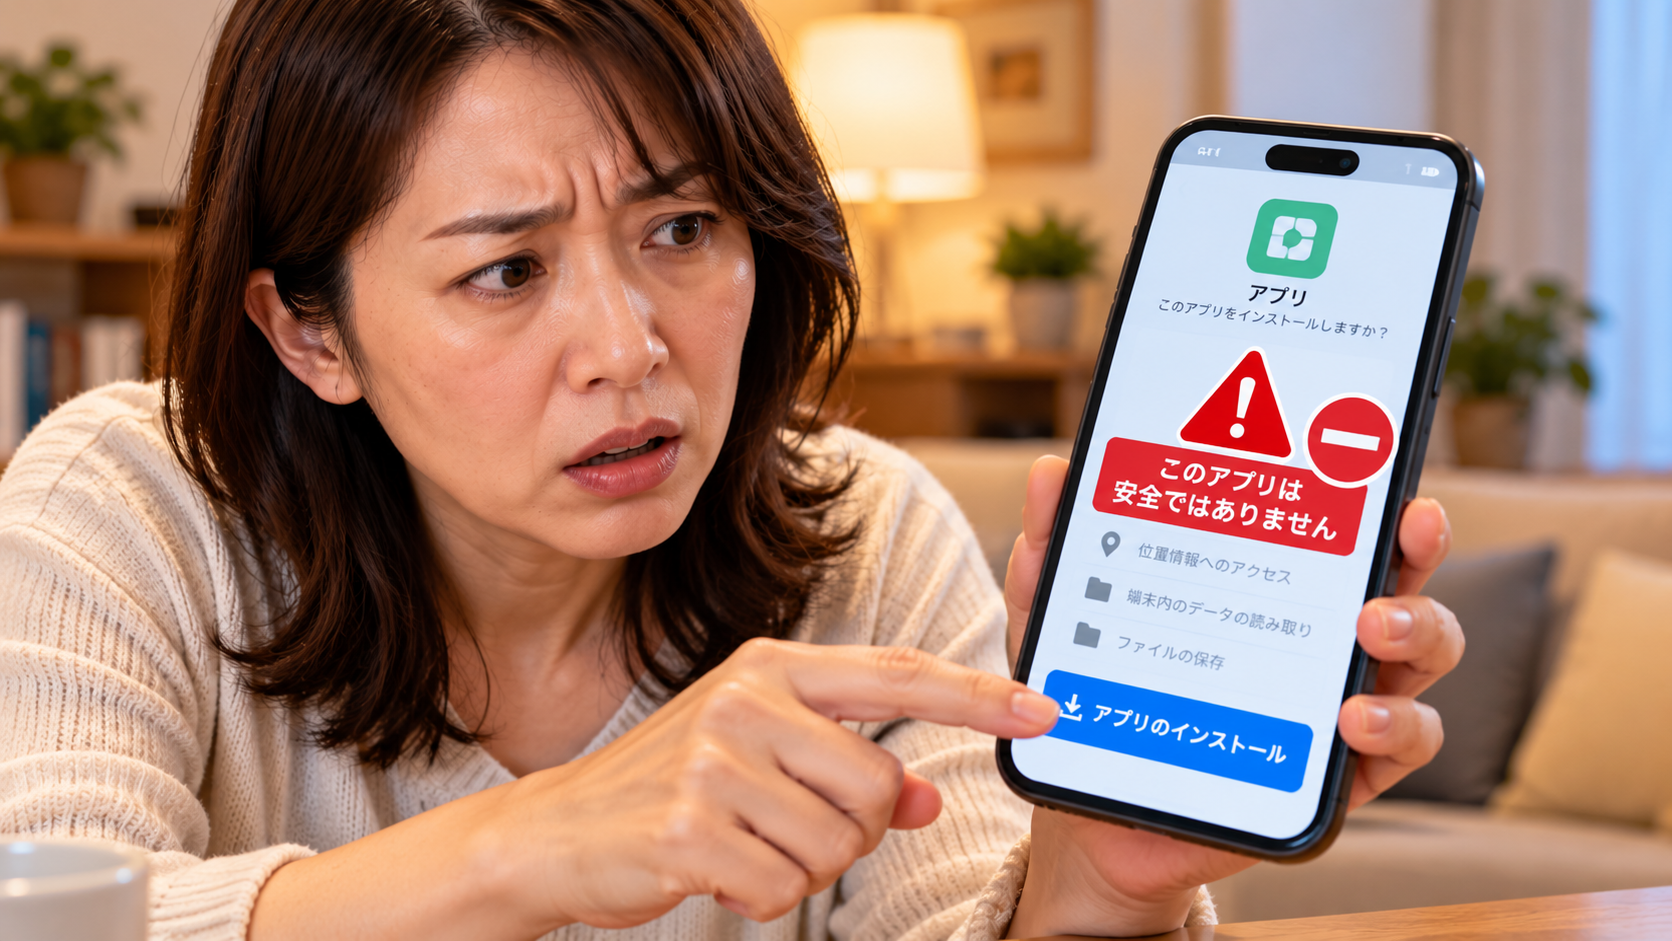
「特典を受け取るにはアプリのインストールが必要です」「還付金を受け取るには専用アプリが必要です」——こうした文面を見た瞬間、まず疑ってください。これは近年急速に広がっている、スマートフォンの乗っ取りを狙った詐欺の典型的な誘導文句です。この記事では、この手口の仕組み・見分け方・対処法を、確認された実例とあわせて解説します。
| 危険度 | ★★★★★ (5/5) |
| 拡散パターン | ブランドを変えながら継続中 |
| 主な対象OS | 主にAndroid(野良アプリ配布のため) |
■ なぜ「アプリインストール型」は危険なのか
従来の「偽ログイン画面でID・パスワードを盗む」タイプの詐欺は、盗まれる情報が限定的です。しかし「アプリをインストールさせる」タイプは、Google Playストアなどの公式ストアを経由しない、いわゆる「野良アプリ」をスマートフォンに直接インストールさせます。このようなアプリは連絡先・写真・SMS・他のアプリのデータにまでアクセスできる権限を持つ場合があり、ID・パスワードが1つ盗まれるのとは被害の桁が違います。
■ 業界全体でも急拡大している手口です
これは一部だけの現象ではありません。セキュリティ企業の調査によれば、2026年第1四半期はAndroid端末を狙った類似のSMS詐欺(アンケート回答を装うものなど)が前四半期比で数千%規模で急増したほか、感染後に情報を盗み出すインフォスティーラー等のマルウェアも軒並み大幅増加が確認されています。「アプリをインストールさせる」誘導そのものが、今まさに攻撃者に多用されているフェーズにあると考えられます。
■ 実際に確認された事例(ブランドを変えながら拡大する同一手口)
この誘導パターンは、わずか1週間強のあいだに複数のブランドを騙りながら展開されています。
- 楽天を騙る「アプリダウンロードでポイントプレゼント」(送信者名を逆読みで偽装するRLOトリック使用)
- 「楽天カード」を装いつつ中身は三井住友銀行Vポイント交換を騙る二重なりすまし
- 国税庁・e-Taxの還付金受取を騙るもの(6日間で98通確認)
同じ手口が別のブランドで今後も展開される可能性が高いため、このリストは実例が増えるたびに更新していきます。
■ 見分け方チェックリスト
- 「特典・還付金の受取にアプリが必要」の時点で詐欺と断定してよい——正規の企業・公的機関が、メールでアプリのインストールを促すことは原則ありません。
- 案内されたリンクがGoogle Playストア以外(apkファイルの直接ダウンロードなど)を指している
- 件名・差出人名にブランド名は入っているが、微妙に表記が揺れている(公式・スペース・記号の入れ方など)
- 「期日までに手続きしないと失効する」など、期限を強調して急がせる文面になっている
■ もしインストールしてしまったら
- すぐに機内モードにするか、Wi-Fi・モバイル通信をオフにしてネットワークを切断する
- アプリをアンインストールする(可能であれば)
- セキュリティソフトでフルスキャンを実行する
- クレジットカード情報やパスワードを入力していた場合は、該当サービスのパスワード変更・カード会社への連絡を行う
- 被害が疑われる場合は、初期化や専門業者への相談も検討する
■ 公式の注意喚起
具体的な手続き状況を確認したい場合は、メール内のリンクではなく、必ず公式サイト・公式アプリから直接ログインしてください。国税庁公式の注意喚起ページもあわせてご確認ください。
まとめ
「アプリをインストールして受け取ってください」という文面は、ブランドが何であれ危険信号です。この記事は今後、新しい実例が確認され次第、上記の事例リストと見分け方に反映して更新していきます。
Data Provided by Heartland-Lab Security Research Unit
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体