「ご自でのアカイス のおえぇせこなえぇせこな」は詐欺メール!文字化け件名の正体は、自分宛てを装うサポート詐欺だった
同じ日にもう1通、毛色の違う詐欺メールが届きましたので、続けて解析します。今回は「自分自身から届いたように見せかける」という、少し変わった心理トリックを使った手口でした。
🔍 調査レポート:概要
| 危険度 | ★★★★★(5/5) |
| 手口 | 自分自身のアドレスから届いたように見せかける「本人確認系」メール+最終的には偽のWindows警告による「サポート詐欺」 |
| 件名 | 「ご自でのアカイス のおえぇせこなえぇせこな」 |
| 受信日 | 2026年9月26日(同一件名で3通、短時間に波状着信) |
| 送信元 | インドネシア(法人向け回線/サイバー攻撃の攻撃元として既知) |
| SPF | Softfail(推奨されない送信元と判定) |
| 誘導先 | Microsoft Azureの無料ホスティングを悪用した偽サイト |
件名の「ご自でのアカイス のおえぇせこなえぇせこな」は、文字コードがズレて記号化する一般的な「文字化け」とは異なります。Base64デコード自体は正常に行え、「ご」「自」「で」「の」「ア」「カ」「イ」「ス」…と、実在する仮名一文字ずつには変換できるのに、それが日本語の単語として意味をなしていない状態でした。本文側は「ご自身のアカウントから送信されたアクティビティについて」という日本語を数値文字参照で丸ごと難読化してまで見た目を保っているのに対し、件名は意味不明な仮名の羅列のまま送られてきており、手のかけ方に不自然な差があります。さらにリンクの先には、単なるログイン情報の詐取ではなく、電話をかけさせて金銭をだまし取る「サポート詐欺」が待ち構えているという、二段構えの非常に悪質な手口でした。
⚠️ 「自分から自分へ」届いたように見えても、これは詐欺メールです ⚠️
詐欺メール本文の再現
実際に届いたメールの本文を、技術検証のためそのまま再現します。リンクは全て無効化しています。
重要なお知らせ

ご自身のアカウントから送信されたアクティビティについて

ご利用のアカウントから、通常とは異なる操作が行われたことが確認されています。
また、このメールは、お客様ご自身のアカウントから送信されたものとして記録されています。

この操作やメールの送信に心当たりがない場合は、アカウントの利用状況をご確認ください。

以下のリンクから、最近のアカウントアクティビティをご確認いただけます。

アカウントアクティビティを確認する

確認の際には、最近のログイン状況およびアカウントから行われた操作をご確認ください。

心当たりのないアクティビティが確認された場合は、アカウントのセキュリティ設定をご確認ください。

セキュリティ設定を確認する

(自社ドメイン) セキュリティチーム
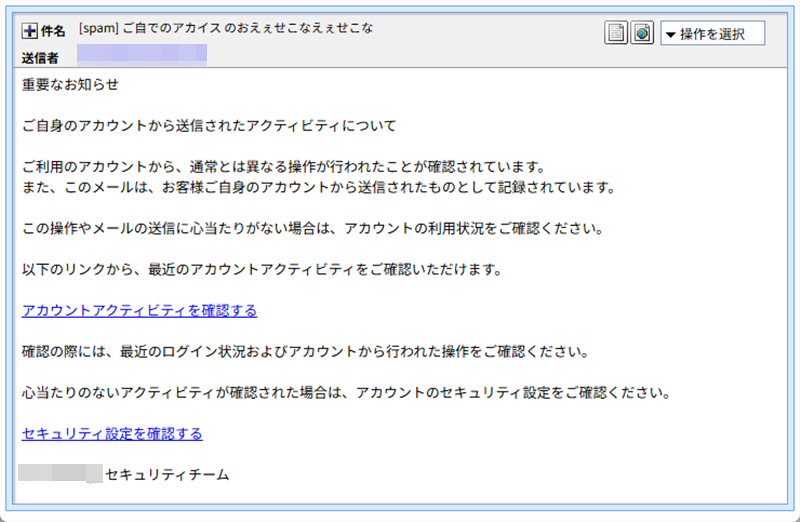
▲ 実際に受信したメールのスクリーンショット(送信者欄は伏せています)
送信ルートおよび偽装判定
このメールは、宛先も送信者表示も自社ドメインのアドレスになっており、一見すると「社内から自分宛てに送られた本物の通知」のように見えます。しかしヘッダーを確認すると、実態は全く異なるものでした。
※メールヘッダー詳細は個人情報保護のため非掲載
- SPF認証はSoftfail(このホストからの送信は推奨されない、という判定)で、自社ドメインを名乗ってはいるものの、正規の送信元とは認められていません。
- 送信元IPアドレスは
157.15.66.101で、調査したところインドネシア・東ジャワ州の法人向け回線でした。しかもこのIPは調査サービス上で「サイバーアタックの攻撃元(攻撃対象:メール)」として脅威レベル「高」に既に登録済みという、いわくつきのIPアドレスです。 - 送信ツールのヘッダーには「Microsoft Outlook」の記載がありますが、本文の言語設定は英語のままになっており、日本語の本文とちぐはぐな作りになっています。テンプレートを海外向けの雛形から使い回している痕跡とみられます。
💡ここで!
本文の日本語が、なぜ「読めない記号」に見えることがあるの?
今回のメールは、メールソフトの通常表示では普通の日本語として読めますが、メールのソースコード(HTMLの生データ)をテキストエディタなどで開いてみると、「ご自身の」といった日本語の一文字一文字が ご自身 のような「数値文字参照」という記号の羅列に置き換えられていることが分かります。これは、日本語のキーワードで詐欺メールを見分けるタイプの迷惑メールフィルタを回避するための、よくある小細工です。
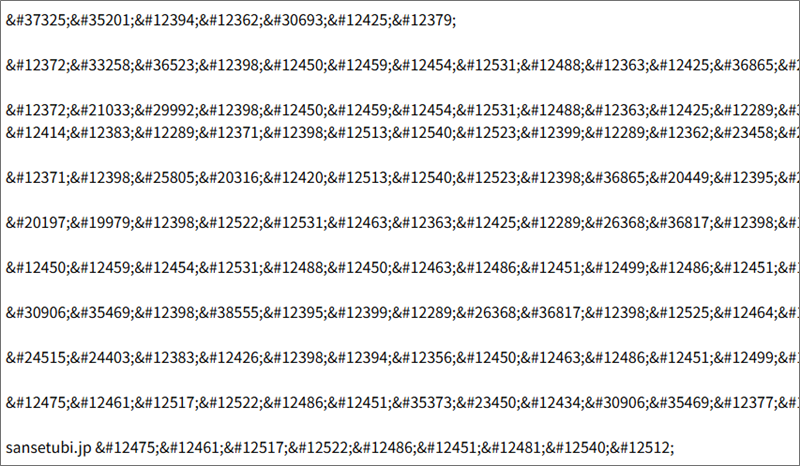
▲ メールのソースコードを開くと、日本語が数値文字参照の羅列になっていることが確認できる
フィッシングサイト詳細解析
本文中の「アカウントアクティビティを確認する」「セキュリティ設定を確認する」という2つのリンクは、いずれも同じ誘導先を指していました。しかもこの誘導先URLには、メールごとに異なるファイル名が付与されており(例:hxxps://dofuruze.z1.web.core.windows[.]net/hu7nep/sd40oydphd9u.html)、受信者ごとにアクセスを個別追跡できる仕組みになっていました。今回、同じ件名のメールが3通届いたとのことですが、それぞれ別々の追跡用リンクが振られていた可能性があります。
Microsoft Azureの無料の静的サイトホスティング(web.core.windows[.]net)が悪用されており、受信側のフィルタでも既に「phishing」として検知済みのURLでした。
① ウイルスバスタークラウドが即座にブロック
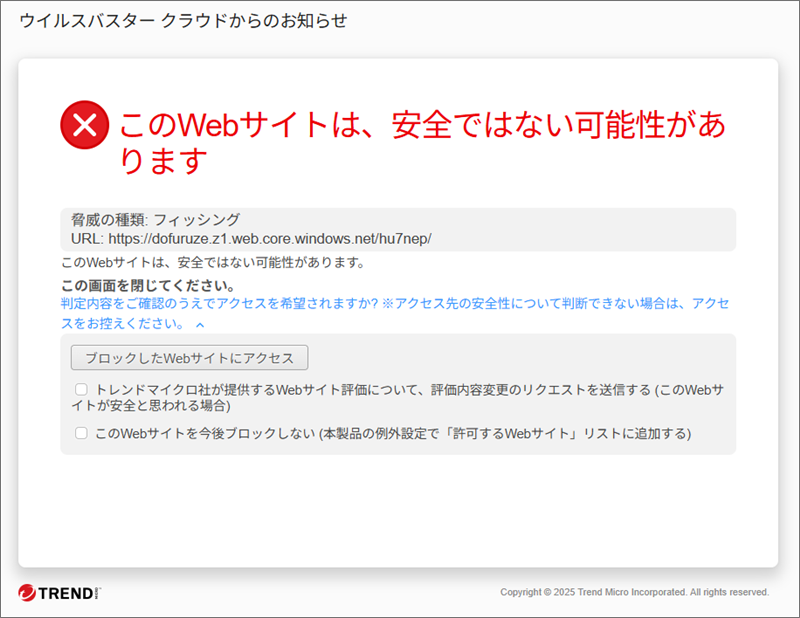
▲ ウイルスバスタークラウドが「フィッシング」として即時ブロック
② Chromeのセーフブラウジングも「危険なサイト」と二重に警告
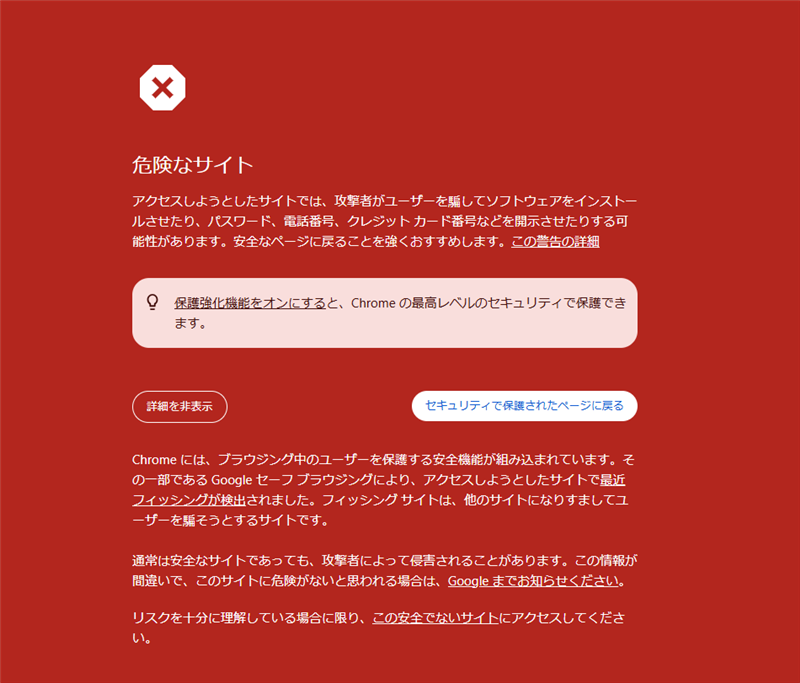
▲ Googleセーフブラウジングによる警告。2つの独立したセキュリティ製品がそれぞれ危険と判定
③ それでも突破すると、偽のWindows Defenderポップアップでサポート詐欺へ
警告を無視してアクセスを続けると、最終的に「悪意のあるトロイの木馬プログラムを検出」という偽のWindows Defenderセキュリティ通知が全画面に表示され、偽のテクニカルサポート電話番号への発信を促してきます。
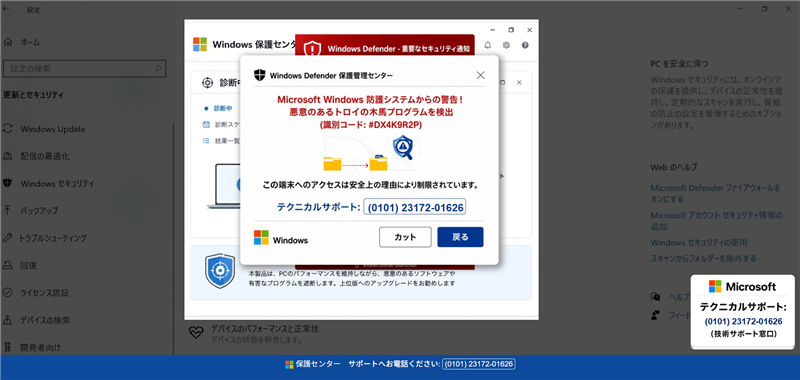
▲ 偽のWindows Defender警告。表示されている電話番号にかけると、遠隔操作ソフトの導入や金銭の要求につながる「サポート詐欺」です
この画面に表示されている電話番号には、絶対に電話をかけないでください。Microsoftの正規のセキュリティ警告に電話番号が記載されることはありません。
「自分宛てのアカウント確認メール」から入って、最終的に電話をかけさせる詐欺に着地させるという、複数の手口を1本につなぎ合わせた構成です。2つのセキュリティ製品にブロックされてもなお諦めずに次の画面を用意しているあたり、手間のかけ方の方向性が少しずれているようにも見えます。
関連記事・参考情報
注意点と対処法
- 「自分自身のアドレスから届いた」ように見えるメールでも、差出人表示は容易に偽装できます。差出人だけで安心しないでください。
- 本文中のリンクは開かず、心当たりのある正規サービスであれば、公式アプリやブックマークからアクセスして状況を確認してください。
- ブラウザに「ウイルスに感染しました」「サポートに電話してください」といった警告が出ても、記載された電話番号には絶対に電話をかけないでください。正規のセキュリティ製品やOSの警告に電話番号が表示されることはありません。
- 警告画面が消せない場合は、電話をかけたりボタンを押したりせず、タスクマネージャーからブラウザを強制終了してください。
- 既にサポート詐欺の電話番号にかけてしまった、遠隔操作ソフトを入れてしまった場合は、警察相談専用電話(#9110)や最寄りの警察署に相談してください。
まとめ
「自分から自分へ届いた」という一見奇妙な設定が、かえって「本当に自分のアカウントで何か起きたのでは」と不安にさせる巧妙な心理トリックになっています。しかもその先には、クレジットカード情報の詐取ではなく電話をかけさせる「サポート詐欺」が待っている、複合型の悪質な手口でした。ご家族、特にパソコンの操作に不慣れな方には、警告画面が出ても電話をかけないことを重ねて伝えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
根拠データ参照元:ip-sc.net
使用配色テーマ:Navy
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体