「秋のWセール」「プレゼント2倍」は同じ中身だった!魔改造B-CAS詐欺、独・米・露3ヶ国のVPSから件名だけ変えてばら撒く配信網の実態
祝日の午後、続けてもう1本ご紹介します。今度は先ほどのApple詐欺とは毛色が異なり、当ラボでもおなじみの「あの詐欺」の続報です。今回は1通ではなく、あえて3通並べて見ることで、攻撃者側の運用の実態が透けて見える結果になりました。
調査レポート:概要
| 観測件名 | [spam] 秋のWセール残りわずか [spam] プレゼント2倍+特別価格 [spam] 19日開始プレゼント2倍のWsale |
| 受信期間 | 2026年9月21日 |
| 商品の中身 | 魔改造B-CASカード(BS/CS有料放送の違法無料視聴) |
| 送信元インフラ | ドイツ・アメリカ・ロシアの3ヶ国の別々のVPS事業者 |
| 危険度 | ★★★☆☆(違法品購入リスク・個人情報入力リスク) |
※これは正規のメールマガジンではありません。中身は「魔改造B-CASカード」という違法品の販売勧誘です。購入・使用のいずれも法的リスクがあります。
実際に届いたメール
今回は「TECH DIGEST」という、いかにも一般的なテック系ニュースレターを装ったデザインで届きました。
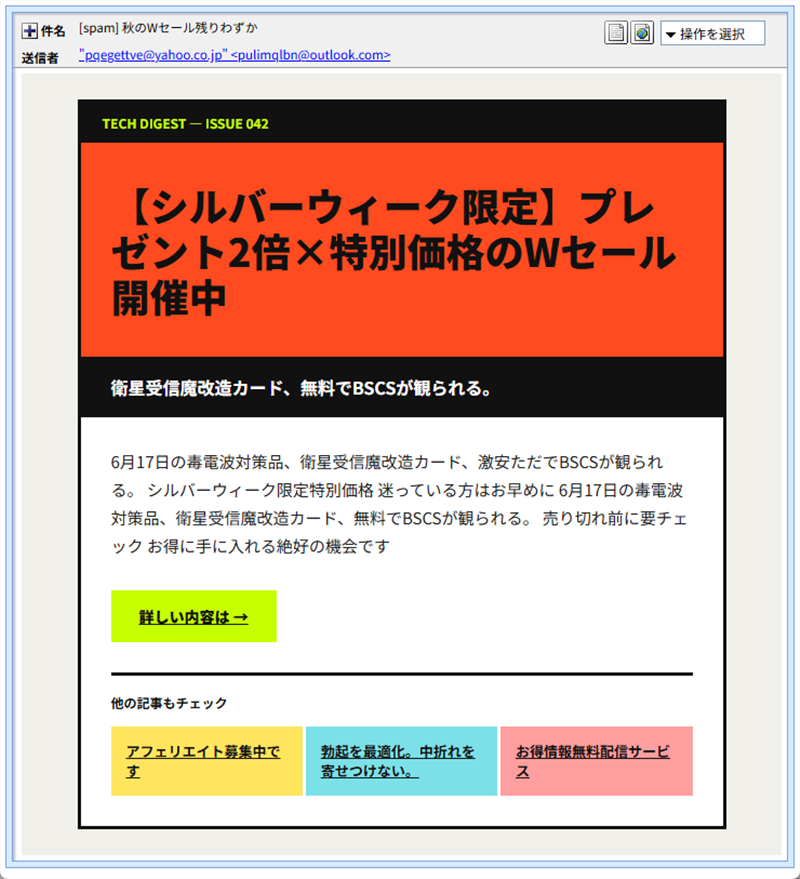
実際に届いたメール。架空のテックニュースレター「TECH DIGEST」を装ったデザイン。
本文(3通に共通する中核部分)は次のような内容でした(技術検証のため、届いた内容を忠実に再現しています)。
衛星受信魔改造カード、無料でBSCSが観られる。

6月17日の毒電波対策品、衛星受信魔改造カード、激安ただでBSCSが観られる。

シルバーウィーク限定特別価格
迷っている方はお早めに

6月17日の毒電波対策品、衛星受信魔改造カード、無料でBSCSが観られる。
売り切れ前に要チェック
お得に手に入れる絶好の機会です
※メールヘッダー詳細は個人情報保護のため非掲載
送信ルートおよび偽装判定——「同じ中身、別の顔」
3通のヘッダーを見比べた結果、非常に興味深い実態が分かりました。
①差出人の二重偽装
いずれの差出人も「表示名には別のフリーメールアドレスを名乗り、実際の送信アドレスはさらに別のサービス」という二重の偽装が使われていました。例えば「表示はYahoo!メール、実際はOutlook」「表示はiCloud、実際はGmail」といった具合です。当然どちらも本物の持ち主とは無関係で、詐称されたアドレスです。
②メールのデザイン(テンプレート)は複数種類を使い分け
1通目「秋のWセール」は黒背景にオレンジの大きな見出しブロック、2通目「プレゼント2倍+特別価格」と3通目「19日開始プレゼント2倍のWsale」は、白背景に黄色い「ISSUE」タグと緑色のボタンという、全く異なる配色のテンプレートでした。ところが2通目と3通目は、件名以外の本文・リンクが一字一句完全に同一でした。
③送信元は独・米・露の3ヶ国、別々のVPS事業者
最も注目すべき点がこちらです。SPF認証はいずれも「Softfail(推奨されないホストからの送信)」でしたが、送信元ホストは
- 1通目:
vmi2959438.contaboserver.net(ドイツ・Contabo) - 2通目:
45.32.160.61.vultrusercontent.com(アメリカ・Vultr) - 3通目:
izmeritel_cl15.starlink.ru(ロシアのホスティング事業者。イーロン・マスク氏の衛星通信サービスとは無関係の紛らわしいドメイン名)
と、3通がそれぞれ全く別の国・別の事業者のサーバーから送信されていました。同じ広告の中身を、複数のサーバー網を使って並行してばら撒く——スパム配信ではよく見られる「使い捨てインフラの分散運用」です。
フィッシングサイト詳細解析——着地点はすべて同じ
本文中の「詳しい内容は→」リンクは、いずれもlil.geという短縮URLサービスを経由していました。1通目はjCGLG、2通目・3通目はどちらもLNqnIという短縮コードで、実際にアクセスするとどちらも同じcascas01.clickというドメインへ着地しました(末尾のパラメータ`?a`や`?g`だけが異なり、これはおそらくどのメール経由でアクセスしたかを攻撃者側が追跡するための識別子と考えられます)。
アクセスするとまず、ウイルスバスターが「詐欺サイト」として警告・ブロックしました。
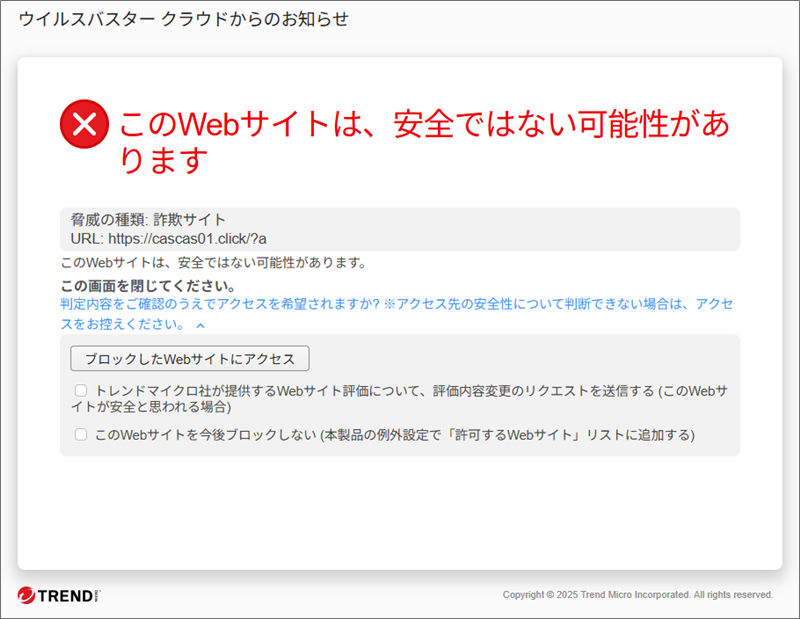
着地先ドメインに対して、セキュリティソフトが「詐欺サイト」として警告・ブロックした画面。
警告を超えた先にあったのは、テレビの前で家族が盛り上がっているストック写真とともに、¥9,500(税込)で魔改造B-CASカード2枚組を販売する申込フォームでした。文面には「2年の時を経て、2026年6月17日新KWに変更となりました」という記述があり、これは今年6月に当ラボで扱った一連の魔改造B-CAS記事と全く同じ文言です。つまり今回の「秋のセール」「シルバーウィーク」は単なる季節ネタの衣替えで、商品も価格も6月からまるごと使い回されていることが分かります。
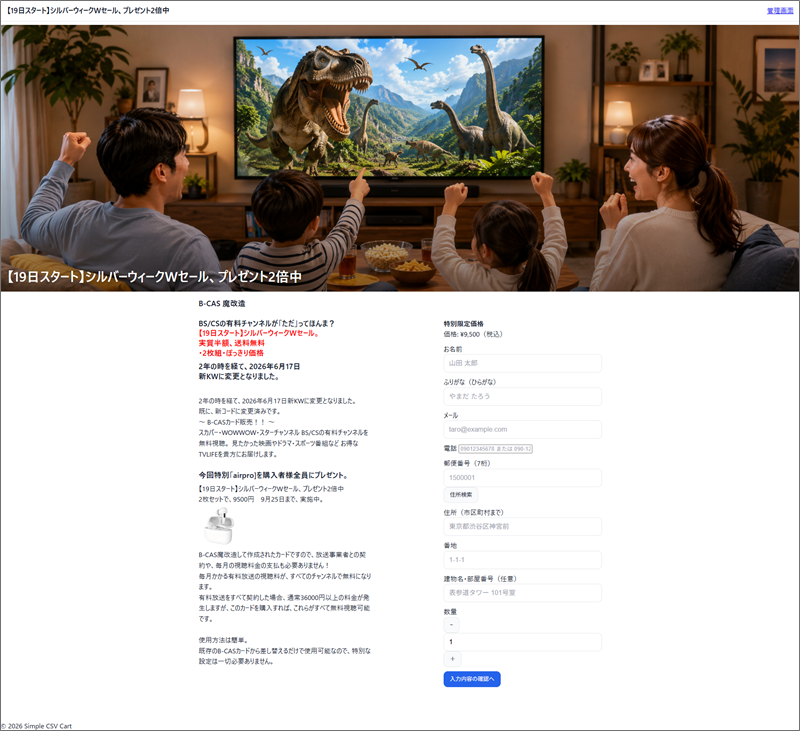
着地先の申込フォーム。価格・キャッチコピーとも6月の勧誘メールと共通の文言が使われている。
なお着地先ドメインはNamecheapで**登録からわずか9日**という真新しいものであり、フロント(見せかけ)だけをこまめに使い捨てながら中身を延命させている運用がうかがえます。所在地情報はCloudflareのネットワーク上にあるため、表示される国・都市は実際の運営者の場所を示すものではありません。
関連する過去記事
魔改造B-CASカードの勧誘メールは、当ラボでも6月から継続的に取り上げています。過去の解析記事もあわせてご覧ください。
注意点と対処法
- 「魔改造B-CASカード」「BLACKCAS」を謳う商品は違法品です。購入・使用のいずれも法律上のリスクを伴います。
- 見慣れないニュースレター風のメールでも、差出人アドレスが実在サービスと一致しているかを必ず確認してください。
- 短縮URL(`lil.ge`等)はクリック前に着地先が分からないため、特に注意が必要です。
- セキュリティソフトが「危険なサイト」と警告した場合は、その警告を解除して先に進まないでください。
- 申込フォームに個人情報・クレジットカード情報を入力してしまった場合は、速やかにカード会社へ連絡してください。
「季節のセール」を装っていても、中身は6月から使い回された違法品の勧誘でした。同じ手口が形を変えて何度も届くことを、ぜひ周りの方にも共有してください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレス調査:IP調査兵団(ip-sc.net)
使用配色テーマ:Forest
今、拡散中の詐欺メール
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体
 楽天を騙る「限定ボーナスポイント」は危険な罠!Android端末にAPKマルウェアを直接インストールさせる手口を解析