差出人は「アメリカン・エキスプレス」なのに本文にブランド名ゼロ? 使い回しテンプレートのフィッシングメールに注意
朝晩はすっかり過ごしやすくなってきましたね。カード会社を名乗るメールが増えるこの時期、今回は少し毛色の違う”手抜き感満載”の詐欺メールが届きましたのでご紹介します。
※メールヘッダー詳細は個人情報保護のため非掲載
届いたメールの内容
差出人表示は「アメリカン・エキスプレス」となっていますが、本文を隅々まで確認しても、ブランド名やロゴは一度も登場しませんでした。赤い帯の「重要なお知らせ」ヘッダーと、汎用的な「ご登録情報の不足」という文面だけで構成されています。
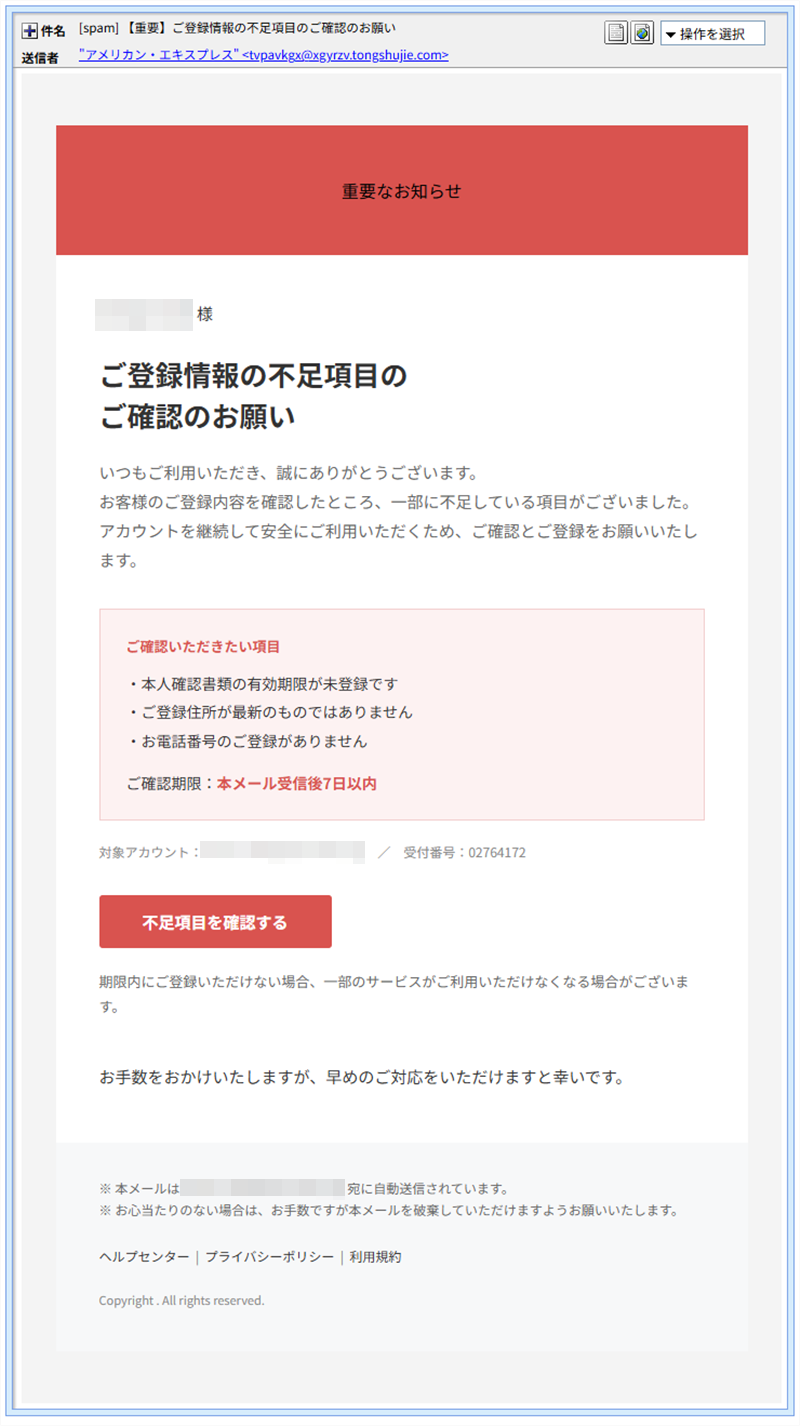
実際に届いたメール本文の画面。企業ロゴは一切使われていない
本文のテキストを引用します(改行・記号は原文ママ)。
いつもご利用いただき、誠にありがとうございます。

お客様のご登録内容を確認したところ、一部に不足している項目がございました。アカウントを継続して安全にご利用いただくため、ご確認とご登録をお願いいたします。

ご確認いただきたい項目
・本人確認書類の有効期限が未登録です
・ご登録住所が最新のものではありません
・お電話番号のご登録がありません

ご確認期限:本メール受信後7日以内
受付番号:028818037(※実際の番号は伏せています)

お手続きは以下のリンクよりお進みください。

[不足項目を確認する]

期限内にご登録いただけない場合、一部のサービスがご利用いただけなくなる場合がございます。
同じ手口で立て続けに届いた他のメール
今回ご紹介したメールの前後、1時間ほどの間に同じ差出人(表記ゆれあり)から次のようなメールも大量に届いていました。件名と差出人表記を組み合わせて量産している典型的な「波状攻撃」です。
- 【重要】本人確認書類の有効期限が近づいています/アメリカン・エキスプレス、American Express、AmericanExpress(表記ゆれあり)
- 【重要】登録情報の更新が必要です/同上
- [spam]【重要】アカウント情報の再確認について(ご確認期限のお知らせ)/同上
- [spam]【重要】ご登録情報の不足項目のご確認のお願い/同上
詳しく調べて分かったこと:中身が空っぽの使い回しテンプレート
メールの内部データ(ヘッダー)を確認したところ、送信元は攻撃者が用意した使い捨てドメインで、送信の正当性を示す認証(SPF)も、そのドメイン自身に対する自己申告にすぎませんでした。電子署名(DKIM)も付与されていましたが、実在のカード会社との関連は確認できませんでした。
今回とくに目を引いたのは、本文中に企業名やロゴが一つも登場しない点です。差出人の表示名さえ書き換えれば、楽天でも銀行でもカード会社でも、同じ文面のまま使い回せる汎用テンプレートだと考えられます。手間をかけてブランドを模した本格的な偽メールがある一方で、こうした「差出人名だけ変えて大量送信する」手抜き型も同時に出回っており、フィッシングメールの作りにも手口の差があることが分かります。
ウェブサイトへのリンクは本来「https://」から書き始める必要がありますが、今回のメールのリンクにはこの部分が抜けていました。この状態でリンクをクリックすると、外部の詐欺サイトではなく、いま開いているメールソフト自身の中の存在しないページを開こうとしてしまい、無関係なエラー画面が表示されることがあります。今回はこの記述ミスのおかげで、たまたま危険な画面にたどり着かずに済んだ形ですが、これは攻撃者の作りが粗かっただけの偶然です。エラーが出たからといって安全とは限らないので、油断しないようにしましょう。
誘導先サイトの実態
本文中の「不足項目を確認する」ボタンや、フッターの「ヘルプセンター」「プライバシーポリシー」「利用規約」といったリンクは、すべて同じドメインtjemm[.]com宛で、それぞれ受信者ごとに異なる管理用の符号(uid)が付与されていました。もっともらしいメニューに見せかけながら、実際にはどのリンクを押したかを個別に追跡できる仕組みになっていると考えられます。
このドメインはCloudflareのサービスの背後に隠れており、実際にサイトを管理している運営者の所在地は特定できませんでした。Cloudflareのような仕組みを挟むことで、攻撃者は自分の本当の居場所を隠しやすくなります。
注意点と対処法
- 差出人の表示名は簡単に書き換えられます。本文に具体的なブランド名やロゴが一切ない場合は、なおさら警戒しましょう。
- 「7日以内にご確認を」「不足項目があります」といった急かす表現は、詐欺メールの定番の手口です。
- 会員情報の確認や更新は、メール内のリンクではなく、普段お使いのアプリやブックマークした公式サイトから行いましょう。
- リンクを開いてエラー画面が出ても「安全だった」と判断せず、それ以上操作せずにそのままメールを削除しましょう。
- 同じ日に似た内容のメールが何通も届く場合は、量産型の詐欺キャンペーンである可能性が高いです。
関連記事:同じ日に届いた、差出人名だけ「楽天カード」を装いながら本文は三井住友銀行に成りすました別パターンの詐欺メールもあわせてご覧ください。
送信者は「楽天カード」なのに中身は三井住友銀行?Vポイント交換レートアップを騙る二重なりすましメールに注意
中身が空っぽのテンプレートでも、差出人名を変えるだけで信じてしまう人は少なくありません。ブランド名の有無だけで判断せず、本文の中身とリンク先まで落ち着いて確認する習慣をつけましょう。
Data Provided by Heartland-Lab Security Research Unit
参考:ip-sc.net(送信元IP) / ip-sc.net(誘導先サイトIP)
使用配色テーマ:Teal
今、拡散中の詐欺メール
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体