【要ログイン】MyJCB「会員情報のご確認のお願い(期限:9月22日)」は詐欺メール|5,274ポイントで誘う偽ログインを検証
「9月22日までにログイン」「5,274ポイント」――そのMyJCBメール、リンクを押さないでください
今回確認したメールは、JCB/MyJCBを装ってログインを急がせるフィッシングメールです。表示上はMyJCBのURLに見えますが、実際のリンク先は別ドメインで、最終的にMyJCBを模した偽ログイン画面へ誘導されました。
Heartland-Lab 調査レポート
| 判定 | フィッシング詐欺 |
| 件名 | 【要ログイン】MyJCB 会員情報のご確認のお願い(期限:9月22日)No.426241 |
| 主な誘い文句 | 9月22日の期限/サービス制限/5,274 J-POINT |
| 送信元IP | 172.192.0.21(AS8075 / Microsoft Corporation) |
| 位置情報DB | 日本・東京都渋谷区(クラウド基盤のため送信者所在地を示すものではありません) |
| SPF | Pass。ただしJCBではなく、実際のEnvelope-From側ドメインに対する認証 |
| DKIM | unknown(署名は存在するものの、提供ヘッダーでは検証結果を確認できず) |
| 誘導先 | 表示URLと実リンクが不一致。最終的にMyJCBを模した偽ログイン画面へ |
※メールヘッダー詳細は個人情報保護のため非掲載
これはJCBからの正規メールではありません。メール内のログインリンクは押さないでください。
今回届いたメールの内容
メールは「長期間ログインがない」と告げ、2026年9月22日までにログインしなければ一部サービスを制限する可能性があると不安をあおります。さらに「5,274ポイントのJ-POINTがある」と具体的な数字を示し、確認したくなる心理を重ねています。
お客様各位

平素よりJCBカードをご利用いただき、誠にありがとうございます。

■ 会員情報のご確認について
お客様のMyJCBアカウントにつきまして、長期にわたりログインがない状態が続いております。

2026年9月22日までにログインいただけない場合、セキュリティ保持の観点から、一部サービスのご利用が制限される可能性がございます。

■ お客様のJ-POINTについて
お客様の口座には 5,274ポイント のJ-POINTがございます。

▼ MyJCB ログイン
https://my.jcb.co.jp/update/

(中略)

6Q9YM4M98
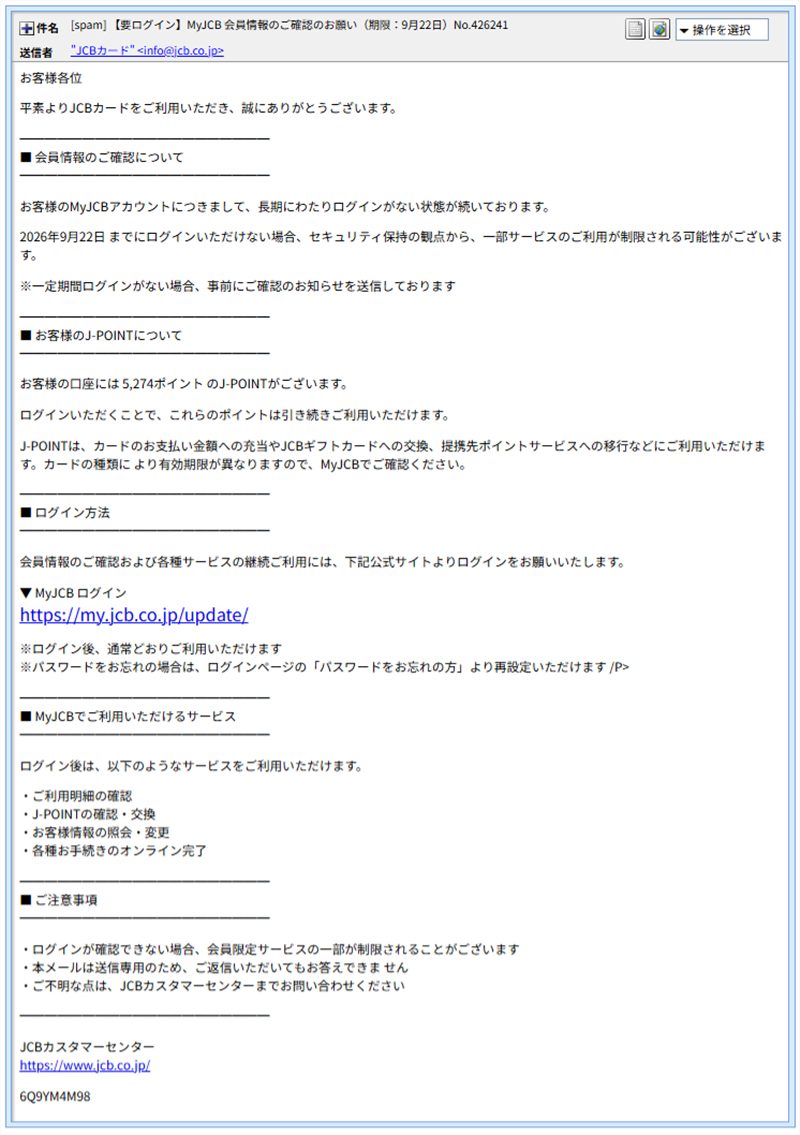
実際に受信したメール。「9月22日」と「5,274ポイント」でログインを促しています。
見えているURLと、実際のリンク先が違う
画面上ではMyJCBらしいURLが表示されています。しかしHTMLソースを確認すると、クリック時に開く実際のリンクは別ドメインでした。
表示されている文字: https://my.jcb.co.jp/update/
実際のリンク先: hxxps://mzlutang[.]com/content/qiqnjjdiqf
JCB公式も、不審メールでは表示されているURLだけで判断せず、マウスオーバーや長押しなどで実際のリンク先がJCBのドメインか確認するよう案内しています。 JCB公式「不審なメールがきた」
Chromeが「危険なサイト」と警告
今回の実機確認では、メールのリンクをたどる途中でChromeが赤い警告画面を表示し、「最近フィッシングが検出されました」とアクセスを止めました。ブラウザがここまで明確に警告した場合は、その先へ進まないでください。
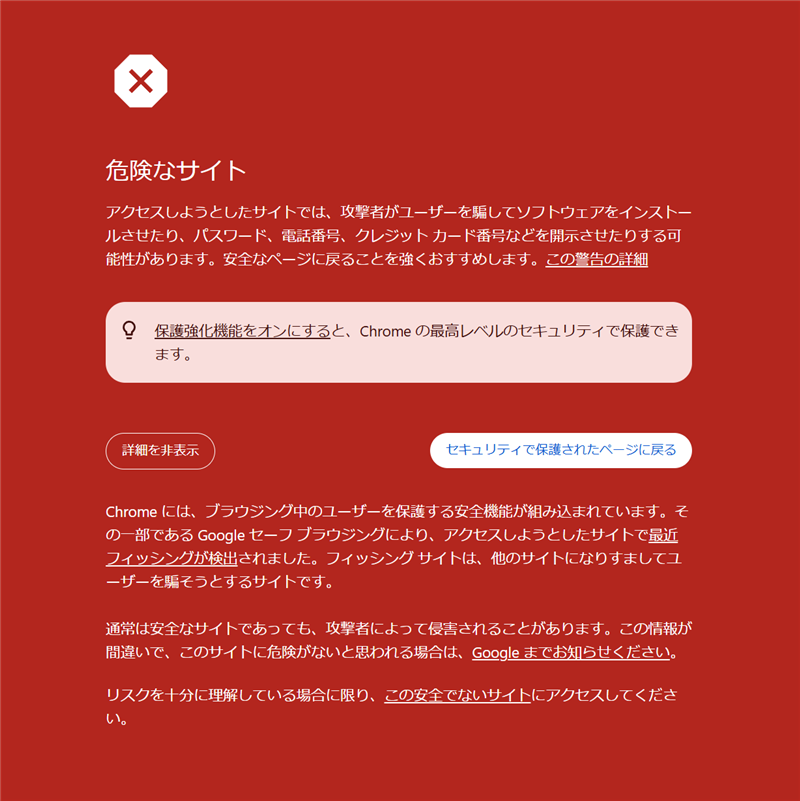
実機で表示されたChromeの警告画面。フィッシング検出が明示されています。
警告の先にはMyJCBそっくりの偽ログイン画面
最終的に確認できた到達先は hxxps://bdfikp[.]cfd/global/#/index。そこにはMyJCBのログイン画面を模したページが表示されました。今回確認した経路は次のとおりです。
メール → mzlutang[.]com → Chromeのフィッシング警告 → bdfikp[.]cfd → MyJCBを模した偽ログイン画面
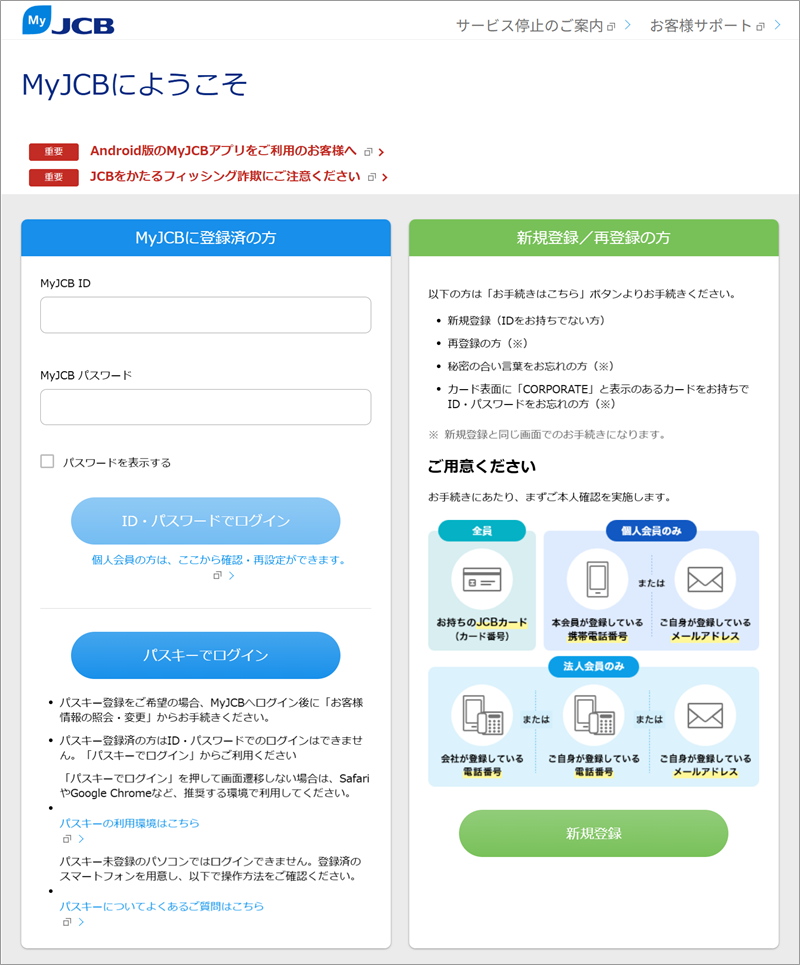
最終到達先で表示された偽ログイン画面。本物に似せた外観でも、アドレスバーのドメインはJCBではありません。
皮肉なのは、偽画面の中に「JCBをかたるフィッシング詐欺にご注意ください」という注意書きまで再現されていることです。注意喚起そのものまでコピーして、本物らしさを演出しています。
SPFがPassでも「JCBから届いた」とは限らない
このメールはSPF判定がPassでした。しかし、SPFが確認しているのは「そのメールが名乗っているすべての表示情報が本物か」ではありません。今回Passしているのは、実際のEnvelope-From側ドメインが送信元IPを許可しているかという部分です。
つまり、「SPF=PassだからJCBの正規メール」と判断するのは危険です。差出人表示、リンク先、本文内容などを合わせて確認する必要があります。
SPF: Pass(JCBドメインの正当性を証明したものではない)
DKIM: 署名にはJCBドメインを名乗る値が存在。ただし今回提供されたヘッダーでは検証結果を確認できないため unknown
送信元はMicrosoftのクラウドネットワーク
送信元として確認できたIPは 172.192.0.21 で、AS8075 Microsoft Corporationのネットワークでした。位置情報データベースでは東京都渋谷区と表示されましたが、これはクラウド基盤の情報です。
したがって、攻撃者が渋谷区から送信したという意味ではありません。クラウドサービス上の設備位置と、実際の送信者の所在地は分けて考える必要があります。
末尾の「6Q9YM4M98」にも既視感
本文の最後には、内容と関係のない 6Q9YM4M98 という英数字が1行だけ残っています。こうしたランダム風文字列は、これまで確認してきたテンプレート/キット生成系メールでも見かける特徴です。
ただし、この文字列だけを根拠に特定のキットや同一の攻撃者だと断定することはできません。今回も「似た生成パターンが見える」という観察に留めます。
受け取ったときの対処
同様のメールが届いた場合は、メール本文のリンクから確認しないことが最優先です。
- メール内の「MyJCBログイン」を押さない。
- MyJCBを確認するときは、普段使っている公式アプリやブックマークから開く。
- ID・パスワードを偽サイトへ入力してしまった場合は、正規のMyJCBから速やかに変更する。
- カード情報まで入力した場合は、カード会社の公式窓口へ連絡する。
JCB公式も、被害防止のためMyJCBアプリやブックマークした公式サイトからログインするよう案内しています。 JCB公式「フィッシング詐欺にご注意ください」
まとめ:期限とポイントに急かされても、メールからログインしない
今回のメールは、9月22日という期限、サービス制限、5,274ポイントという具体的な数字を組み合わせてクリックを促していました。見えているURLが本物らしくても、実際のリンク先は別物です。不安になったときほど、メールを閉じて公式アプリや自分のブックマークから確認してください。
Data Provided by Heartland-Lab Security Research Unit
IP情報参照:ip-sc.net
使用配色テーマ:Forest(PRIMARY #1b4332 / ACCENT #cc0000)
今、拡散中の詐欺メール
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体