Apple「お支払い更新エラーのご案内」詐欺——正規サイト乗っ取り・SendGrid悪用・CloudFlare認証の三段構え
iCloud+の支払いエラーを装う詐欺メールは、これまでも何度もご紹介してきましたが、今回のものは誘導の仕掛けが段違いに手が込んでいました。最後まで追いかけてみましょう。
📋 調査レポート:概要
| 受信日時 | 2026年9月16日(水)23:58 |
| 件名 | [spam] お支払い更新エラーのご案内 |
| 騙られたブランド | Apple(iCloud+) |
| SPF/DKIM判定 | SPFはPass(正規のメール配信サービスSendGridを経由しているため)、DKIMは送信者自身のドメインへの自己署名のみ |
| 危険度 | ★★★★☆(4/5) |
届いたメールの内容
画面右上に、本文を読む前からまず目に入る位置に「要お手続き」という赤系のバッジが配置されています。内容を理解する前に不安感だけを先に刷り込む、よく計算された画面設計です。
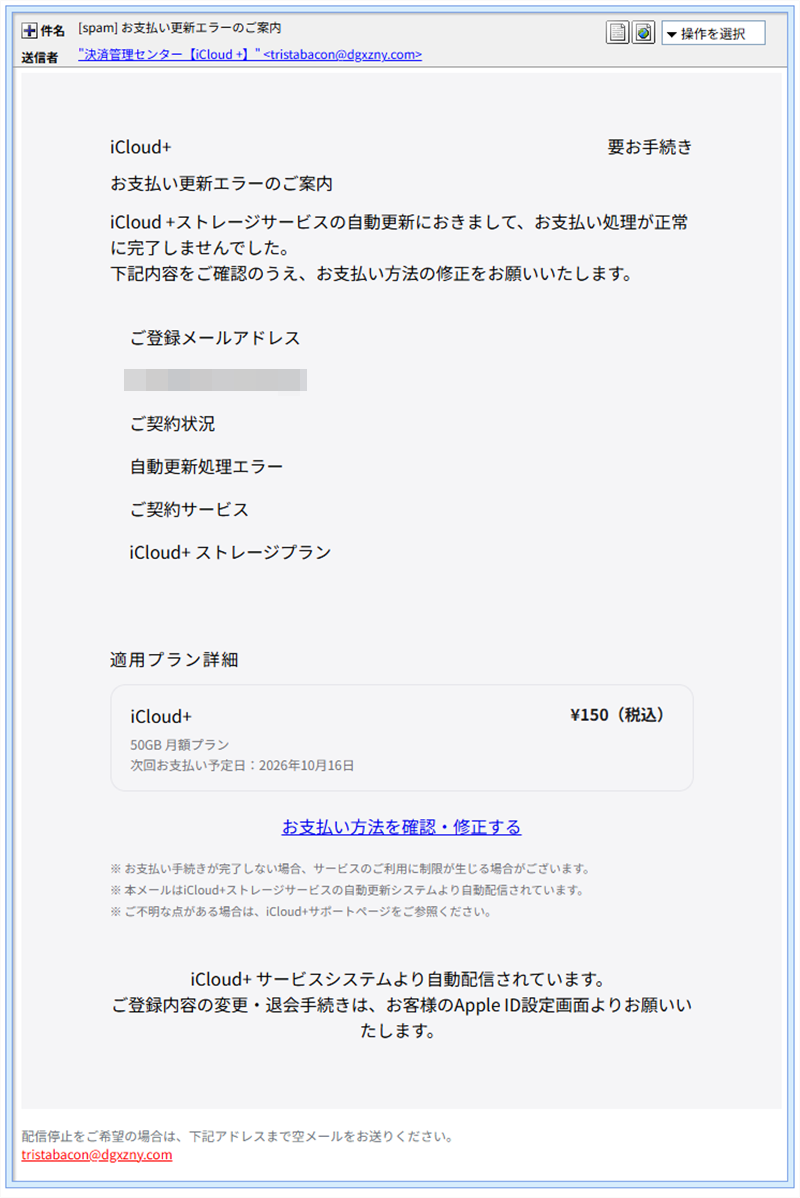
実際に届いたメールの画面。Appleの実際のUIデザイン言語をかなり忠実に再現している
※メールヘッダー詳細は個人情報保護のため非掲載
請求額は「¥150(税込)」という中途半端な少額でした。実は当サイトで過去に解析した別のiCloud詐欺メールでも、全く同じ「¥150」という金額が使われていました。送信インフラは今回と異なるため同一犯とは断定できませんが、少額請求で警戒心を下げようとする狙いは共通しているようです。
送信ルートの解析
| 送信基盤 | SendGrid(正規のメール配信サービス)経由 |
| 送信ドメイン | dgxzny.com(Appleとは無関係の意味不明な文字列ドメイン) |
| SPF | Pass(SendGrid側の認証によるもので、Apple公式とは無関係) |
| DKIM | 送信者自身のドメインへの自己署名のみ |
SendGridは世界中の企業が正規に利用するメール配信サービスですが、今回のように攻撃者がアカウントを取得(または乗っ取り)して悪用するケースもあります。SPFがPassするからといって、送信元が信頼できるとは限りません。
フィッシングサイト詳細解析——4段階の誘導チェーン
メール内のリンクをたどると、次のような段階を経ました。
① リンク先はhxxps://buymightymuggs.com/ZPIff。ドメイン名から、マグカップ通販など全く無関係な実在ビジネスサイトと見られ、乗っ取られた正規サイトの一部がフィッシングページのホスティングに悪用されている可能性が高いです。ここでウイルスバスターがブロックしました。
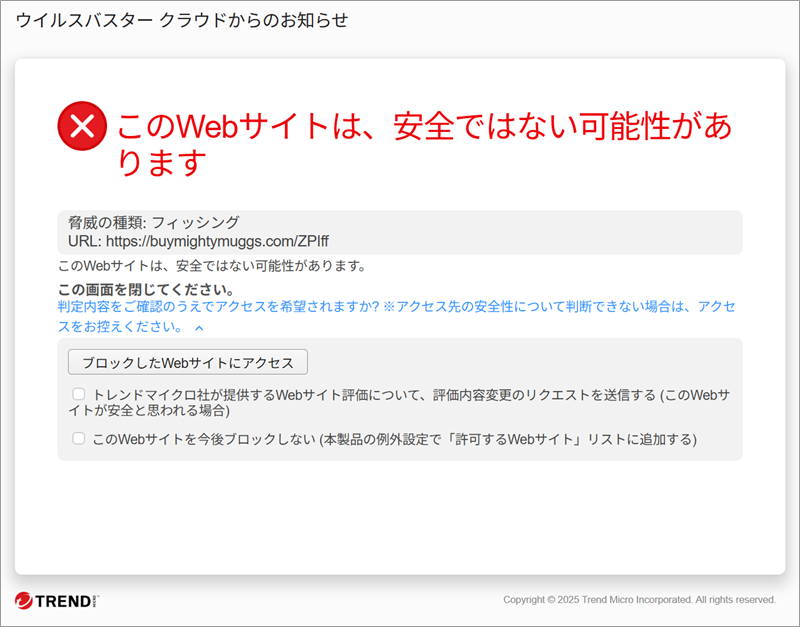
①ウイルスバスターが最初にブロックした画面(buymightymuggs.com)
② 警告を解除して進むと、CloudFlareの「ロボットではないことを確認してください」という認証画面が表示されました。これは自動解析ツールによる調査を避けるための仕組みと考えられます。
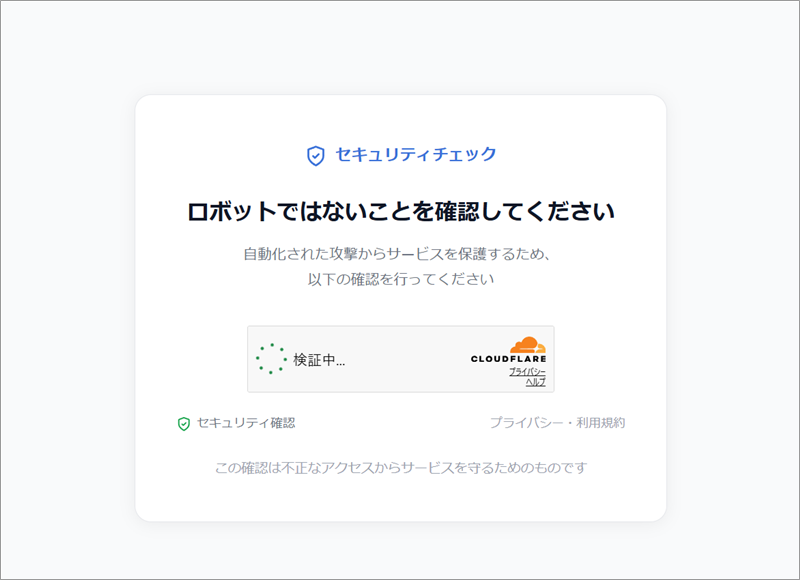
②CloudFlareの認証画面(自動解析を避ける目的とみられる)
③ 認証を通過すると、今度はhxxps://ryyyb.top/qzcSIezYという使い捨てドメインへ2段目のリダイレクトが行われ、ここでも再びウイルスバスターがブロックしました。
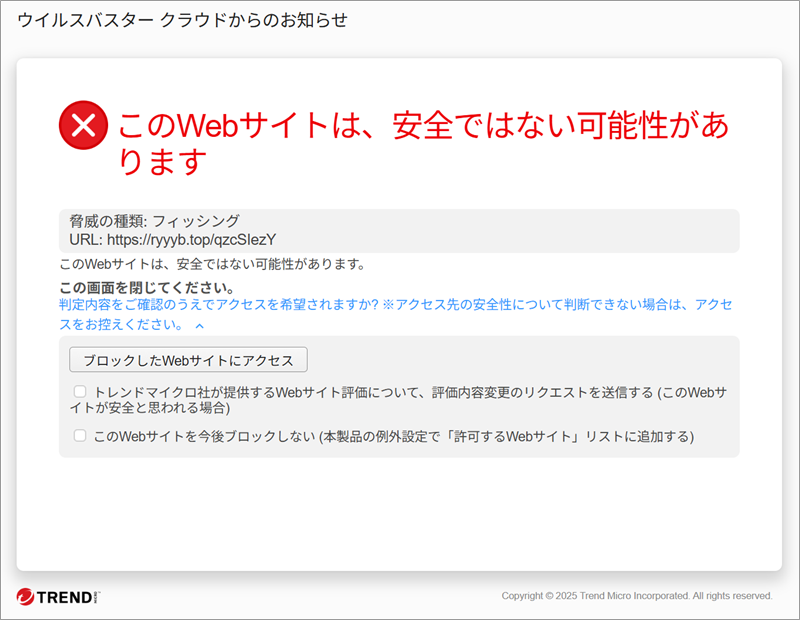
③ウイルスバスターが2段目でもブロックした画面(ryyyb.top)
④ それでも先に進むと、最終的に表示されたのは「403 Forbidden」というエラー画面でした。PC・スマホのどちらでアクセスしても同じ結果だったとのことなので、少なくともこの段階では端末別の表示切り替え(クローキング)は確認できませんでした。
④最終的に表示された403 Forbiddenエラー画面
403の理由としては、調査アクセスをサーバー側が不審とみなして遮断した、サイト自体がすでに閉鎖された、CloudFlareの検証を通過できなかった、などが考えられますが、最終的な偽サイトの画面自体は確認できませんでした。これだけの段階を踏ませる時点で、単純な使い捨てフィッシングとは一線を画す作り込みです。
注意点と対処法
- iCloud+の契約状況や支払い方法の確認は、メール内のリンクではなく、お使いの端末の「設定」画面またはApp Storeから直接行ってください。
- ウイルスバスターなどセキュリティソフトが警告を出した場合は、内容を無視して先に進まないでください。
- 「ロボットではないことを確認」といった認証画面が表示された場合でも、それ自体が安全性を保証するものではありません。
- Appleからのメールの送信元ドメインは
@apple.comや@icloud.comなど、公式のものに限られます。
まとめ
今回のiCloud+詐欺メールは、正規のメール配信サービス、乗っ取られたとみられる実在サイト、CloudFlareの認証画面という、複数の「正規の仕組み」を巧みに組み合わせた多段構成でした。最終的な偽サイト自体は確認できませんでしたが、ここまでの手間をかけている以上、油断はできません。「¥150」という少額請求は過去にも見られたパターンなので、金額の小ささに油断せず、リンクは開かないようにしてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレス調査:ip-sc.net
今、拡散中の詐欺メール
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体