「【要ログイン】イオンカード 会員情報のご確認のお願い」は詐欺!本物のaeon.co.jpを騙るDKIM署名と、表示URLと実際の行き先が違う二重の偽装、最新の「AEON Pay ID」表記まで再現した精巧な偽サイトを解析
今回はイオンカードを騙る詐欺メールです。メールヘッダーの中に「本物のイオンのドメインを騙る署名」が仕込まれているという、なかなか手の込んだ偽装が見つかりました。着地先の偽サイトも、最近の実際の仕様変更を反映した精巧な作りになっています。
📋 調査レポート:概要
| 受信日時 | 2026年9月16日(水)16:12 |
| 件名 | 【要ログイン】イオンカード 会員情報のご確認のお願いNo.359023388 |
| 騙られたブランド | イオンカード |
| SPF判定 | Pass(ただし送信者自身が用意したドメインへの認証であり、イオンを保証するものではない) |
| 危険度 | ★★★★★(5/5) |
⚠️ このメールはイオンカードとは一切関係ありません。イオンとは無関係の第三者が、実在のブランド名を無断で騙って送信しています。
届いたメールの内容
実際に届いたメールがこちらです。「5,374ポイントのWAON POINTがある」という具体的な数字を示し、長期間ログインがないので情報確認が必要、という不安を煽る文面になっています。
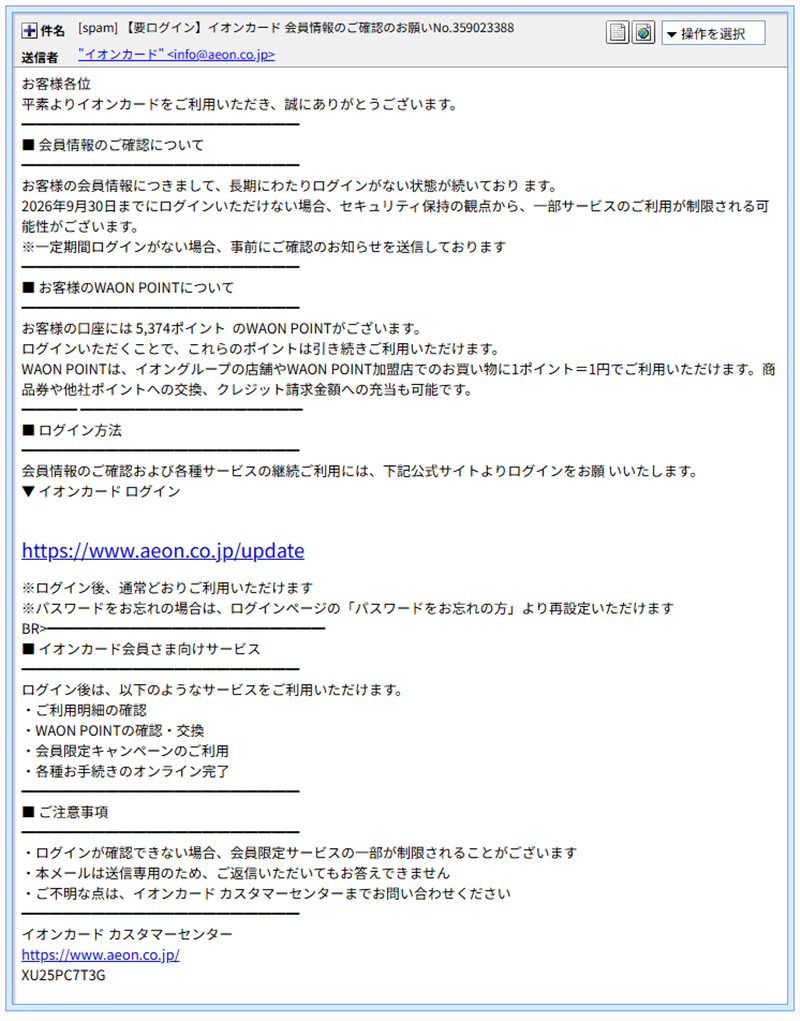
実際に届いた「イオンカード 会員情報のご確認のお願い」を騙る詐欺メール
発見①:本物のイオンのドメインを騙るDKIM署名
メールヘッダーのDKIM署名を確認したところ、次のように記録されていました。
DKIM-Signature: ...; d=aeon.co.jp; ...
i=info@aeon.co.jp;
DKIMの検証対象ドメイン(d=)に、実在のイオンの公式ドメイン「aeon.co.jp」がそのまま記載されていました。しかし実際の送信元(SPFがPassしたドメイン)は全く別のドメインであり、イオンの正規の署名鍵を詐欺師が持っているとは考えられません。DKIM署名欄に本物らしいドメイン名を書き込むだけなら誰でもできるため、これは検証されずに素通りすることを狙った「見せかけの署名」と考えられます。
💡 用語解説:DKIM署名は「書いてあるだけ」では意味がない
DKIM署名は、メールの送信者が秘密鍵を使って作る電子的な「サイン」です。受信側はこのサインを、送信元ドメインが公開している「公開鍵」と突き合わせて初めて本物かどうか検証できます。ヘッダーに「d=aeon.co.jp」と書いてあっても、それだけでは何の証明にもなりません。実際に検証した結果(Pass/Fail)を確認しない限り、この記載は誰でも自由に書ける単なる文字列です。
発見②:表示URLと実際の行き先が違う「リンクテキスト偽装」
本文には次のようなリンクが記載されていました。画面上に表示される文字列と、実際にクリックした際の行き先(href)が異なっています。
| 画面上の表示 | hxxps://www.aeon.co[.]jp/update |
| 実際の行き先 | hxxps://ishangshe[.]com/content/xixbtxypcj |
目で見える文字列はイオンの正規ドメインそのものですが、実際にはクリックすると全く別のサイトへ転送される仕組みです。メールソフトによっては、リンクにカーソルを合わせるだけで実際の行き先が表示される場合がありますので、クリック前に確認する習慣が有効です。
リンク先の解析:最新の実情報まで再現した精巧な偽サイト
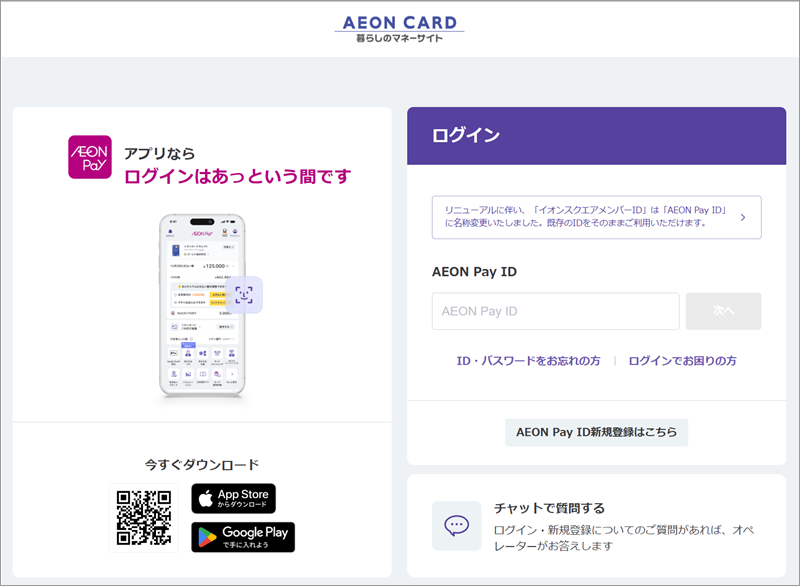
本物そっくりに作られた偽のログイン画面
最終的な着地先の偽サイトは、「イオンスクエアメンバーID」から「AEON Pay ID」への名称変更という、実際に最近行われた仕様変更まで正確に反映していました。攻撃者が正規サイトの最新の見た目をよく研究し、精巧な偽サイトを作り込んでいることがうかがえます。着地先は172.67.223.58(Cloudflareの背後)でホスティングされていました。
なお、メール本文のリンクと、Heartland-Labが実際に確認した最終着地のドメインは異なっており、複数の中継サーバーを経由するリダイレクト構成になっていることが分かっています。送信基盤は20.194.161.125(Microsoft Azure・東京リージョン)でした。
注意点と対処法
- 会員情報の確認・ログインに関する通知は、メール内のリンクではなく、必ずイオンカード公式サイトや公式アプリから直接ログインして確認してください。
- リンクの表示文字列だけを見て信用せず、実際のリンク先(href)を確認する習慣をつけてください。
- メールヘッダーに本物らしいドメイン名の記載があっても、それだけでは正規のメールである証明にはなりません。
- 万一ログイン情報を入力してしまった場合は、直ちにイオンカードのパスワードを変更し、カスタマーセンターへ正規の連絡先を通じてご連絡ください。
まとめ
今回のメールは、本物のイオンのドメインを騙るDKIM署名、表示URLと実際の行き先が異なるリンクテキスト偽装、そして最新の仕様変更まで反映した精巧な偽サイトという、複数の技術的な偽装が組み合わさった手の込んだ詐欺でした。見た目のもっともらしさに惑わされず、公式サイトから直接確認するようにしてください。
イオンカード公式サイトにも、なりすましメールに関する注意喚起ページがあります。実際の事例が随時更新されていますので、合わせてご確認ください。
▶ フィッシング詐欺にご注意ください|イオンカード公式サイト
Data Provided by Heartland-Lab Security Research Unit / IPアドレス調査:ip-sc.net
使用配色テーマ:Navy
今、拡散中の詐欺メール
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体