「[American Express]ポイント交換お申し込み受付のお知らせ(Eクーポン)」は詐欺!実在企業のメールサーバーを乗っ取って送信、Tencent Cloud上に4つの予備ドメインを仕込んだ手口を解析
今回はアメリカン・エキスプレスを騙る「Eクーポンへのポイント交換完了」通知の詐欺メールです。中身を追っていくと、送信経路にも着地先にも、それぞれ違ったタイプの巧妙さが見えてきました。
📋 調査レポート:概要
| 受信日時 | 2026年9月15日(火)17:43 |
| 件名 | [American Express]ポイント交換お申し込み受付のお知らせ(Eクーポン) |
| 騙られたブランド | American Express(アメリカン・エキスプレス) |
| SPF判定 | Softfail(送信元ドメインが推奨しないホストからの送信) |
| 危険度 | ★★★★☆(4/5) |
⚠️ このメールはアメリカン・エキスプレスとは一切関係ありません。実在の企業のメールサーバーが不正利用されたと見られる、悪意ある第三者からの送信です。
届いたメールの内容
実際に届いたメールがこちらです。「90,000ポイントをApple Gift Card 50,000円分と交換した」という、具体的な数字を使った内容になっています。
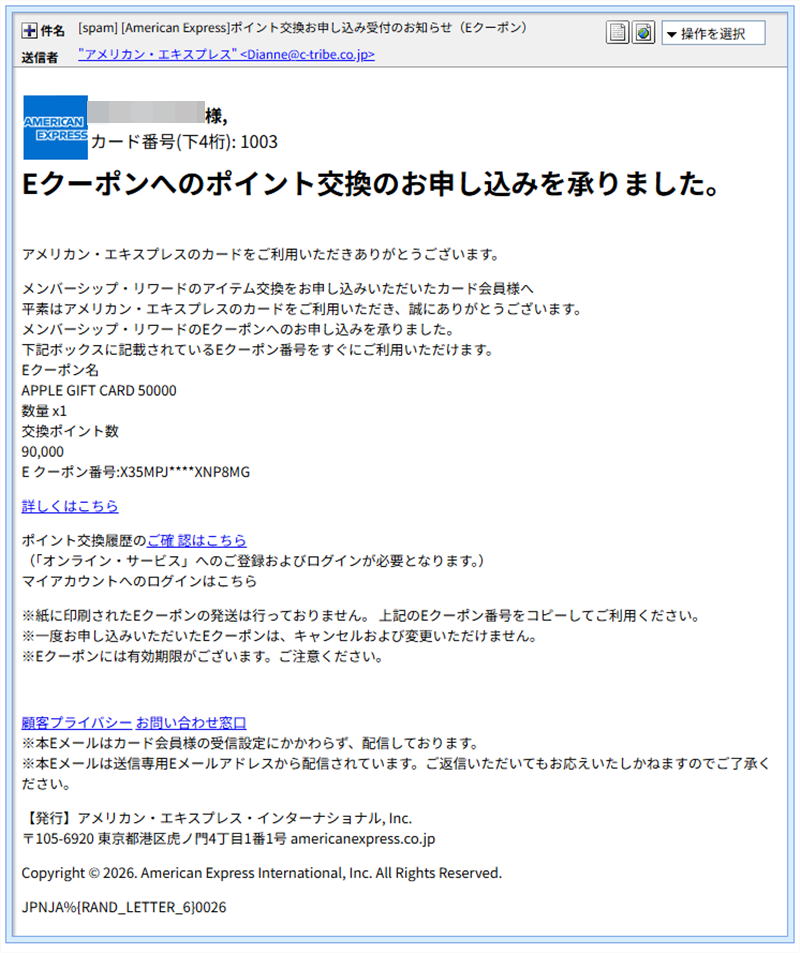
実際に届いた「Eクーポンへのポイント交換お申し込み受付」を騙る詐欺メール
メール本文には次のような案内が記載されていました。
Eクーポンへのポイント交換のお申し込みを承りました。

メンバーシップ・リワードのEクーポンへのお申し込みを承りました。
下記ボックスに記載されているEクーポン番号をすぐにご利用いただけます。

Eクーポン名:APPLE GIFT CARD 50000
数量:x1
交換ポイント数:90,000
Eクーポン番号:X35MPJ****XNP8MG

詳しくはこちら:
hxxps://aexshorthoo26d.wxi5xd[.]info/2ymmlo/hepe
身に覚えのないポイント交換を「承りました」と一方的に通知し、慌ててリンクを開かせようとする典型的な手口です。9万ポイントで5万円分のギフトカードという、いかにも魅力的な数字設定になっている点にもご注意ください。
送信ルートの解析:乗っ取られた実在企業のメールサーバー
このメールで特に注目したいのは送信経路です。差出人アドレスには、国内の実在する企業のものと見られるドメインが使われていました(企業名は伏せます)。しかもDKIM署名まで正しく付与されており、一見するとその企業から正規に送られたメールのように見えます。
ところがReceived-SPFの判定は「Softfail」── つまり送信元ドメインの管理者自身が「このホストからの送信は推奨しない」と設定している状態でした。実際の送信元IPを調べたところ、米国テネシー州の地域電話会社(企業向け回線)に割り当てられたIPで、その企業の本来のメール配信基盤とは無関係な場所からの送信であることが分かりました。
💡 用語解説:SPFの「Softfail」とは
SPFの判定結果のうち「Softfail」は、そのホストからの送信を送信元ドメインの管理者が明確に禁止まではしていないものの、「推奨しない」と設定している状態を指します。DKIM署名が正しく付いていても、送信元IPそのものがドメイン管理者の想定外の場所であれば、これは正規のメール配信基盤を経由していない強いサインです。今回のケースでは、企業のメールアカウントが乗っ取られたか、社内の別システムから不正に送信された可能性が考えられます。
リンク先の解析:4つの予備ドメインを備えた冗長化インフラ
メールヘッダーの中には、実は本文中のリンクとは別に、あと3つの誘導先URLが記録されていました。4つとも「aexshorthoo26d」という同じサブドメイン接頭辞と、「/2ymmlo/hepe」という同じパスを持っています。
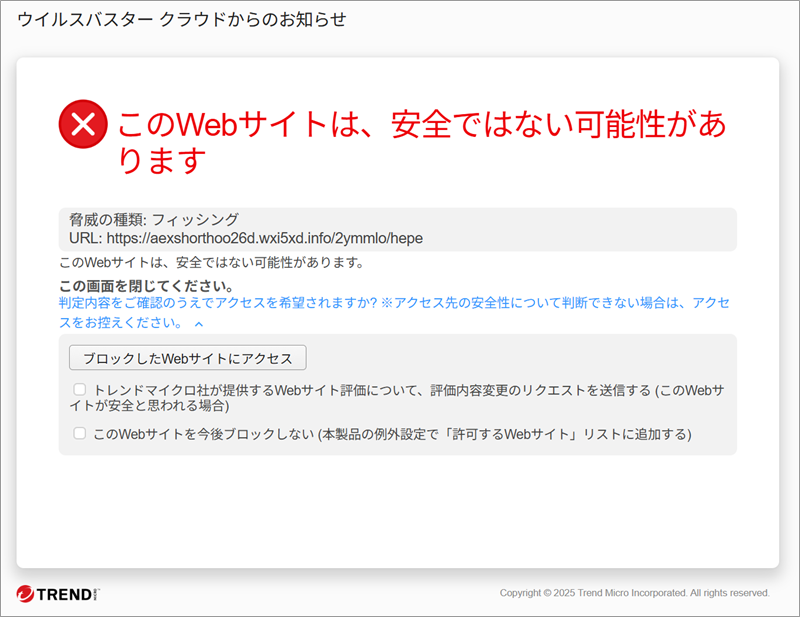
セキュリティソフトが既にフィッシングサイトとして検知・遮断していた
4ドメインすべてのIPアドレスを確認したところ、いずれも同一の 43.165.196.142 に集約されていました。GeoIP上はインドネシア・ジャカルタと表示されますが、ASNはTencent(AS132203)で、実際にはクラウドサービス上に間借りしているだけの情報であり、この表示だけで攻撃者の実在所在地とは断定できません。
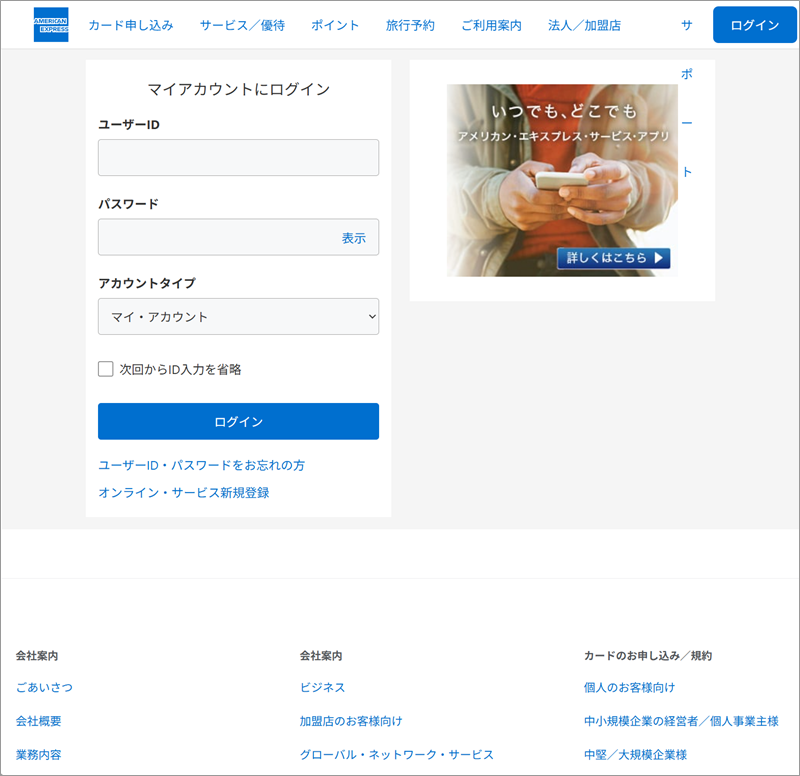
本物そっくりに作られた偽のログイン画面
つまり、1つのドメインがブロックされても即座に残り3つへ切り替えられる、あらかじめ用意された冗長化構成です。実際、そのうちの1つは既にウイルスバスターにフィッシングサイトとして検知・遮断されていましたが、他の3つはまだ生きている状態でした。
注意点と対処法
- 身に覚えのないポイント交換・クーポン発行の通知は、メール内のリンクを開かず、必ずアメリカン・エキスプレス公式サイトから直接ログインして確認してください。
- DKIM署名が正しく付いていても、それだけで安全とは言えません。送信元IPと送信ドメインの整合性(SPF判定)も合わせて確認する視点が重要です。
- セキュリティソフトの警告画面が表示された場合は、決して「ブロックしたWebサイトにアクセス」を選ばないでください。
- 1つの詐欺サイトがブロックされていても、同種のリンクが他にも用意されている可能性があります。ドメインが違っても油断しないでください。
- 万一ログイン情報を入力してしまった場合は、直ちにアメリカン・エキスプレスのパスワードを変更し、カード利用明細を確認してください。
まとめ
今回のメールは、実在する企業のメールサーバーが乗っ取られたと見られる送信経路と、複数の予備ドメインを備えた着地インフラという、2つの意味で「使い捨てにしない」工夫が凝らされた詐欺でした。DKIM署名の有無だけで安心せず、身に覚えのない通知は必ず公式サイトで直接確認する習慣を徹底してください。
Data Provided by Heartland-Lab Security Research Unit / IPアドレス調査:ip-sc.net
使用配色テーマ:Amethyst
今、拡散中の詐欺メール
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体