『詐欺メール』Amazonから「ご注文商品の発送が完了しました。」と、来た件
| 突っ込みどころ満載!(笑) | |||
| ※ご注意ください! このブログエントリーは、フィッシング詐欺メールの注意喚起拡散を目的とし 悪意を持ったメールを発見次第できる限り迅速にをもっとうにご紹介しています。 このようなメールを受け取っても絶対に本文中のリンクをクリックしてはいけません! リンク先は正規サイトを模した偽のコピーサイトで、フォームにアカウント情報や クレジットカードの入力させそれらの情報を詐取しようとします。 被害に遭わないために絶対にリンクはクリックせず、どうしても気になる場合は ブックマークしてあるリンクを使うかスマホアプリをお使いになってログインするよう 心掛けてください! また、気が付かずにログインしてしまった場合は、まず落ち着いてできる限り早く パスワードの変更やクレジットカードの利用停止を行ってください。 | |||
| 目次 ★フィッシング詐欺解体新書★ | |||
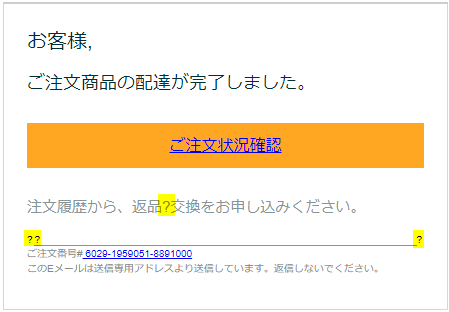
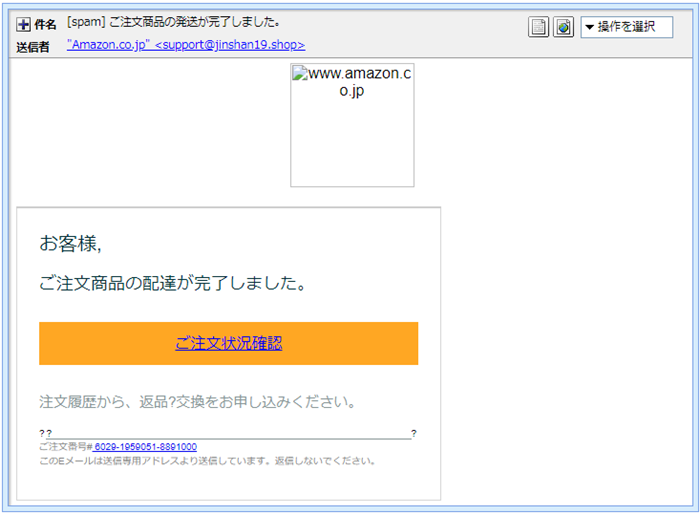
配達完了なのにリンクボタンには「ご注文状況確認」とまたおかしなメールが届きましたよ。 差出したのはAmazonのようです。 件名は 本物のAmazonの場合、配達完了メールの件名は「配達完了:ご注文商品の配達が完了しました。」ですが この件名には”[spam]”とスタンプが付けられているので迷惑メールの類です。 差出人は 何故に差出人名を「Amazon.co.jp」としておきながらドメインが”jinshan19.shop”なの? 差出人は「WebARENA」のユーザーか?!では、このメールがフィッシング詐欺メールであることを立証していきましょうか!
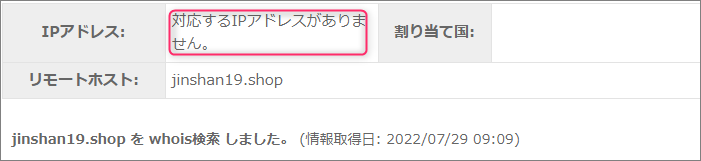
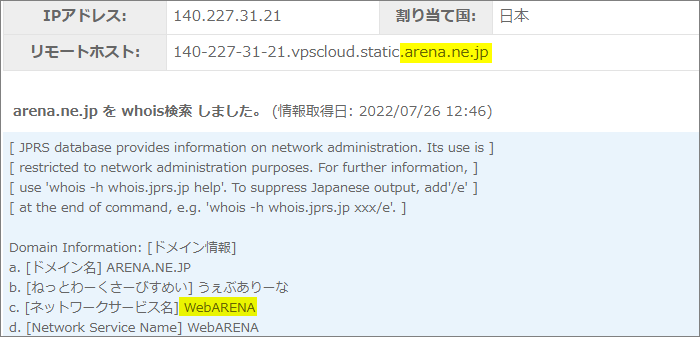
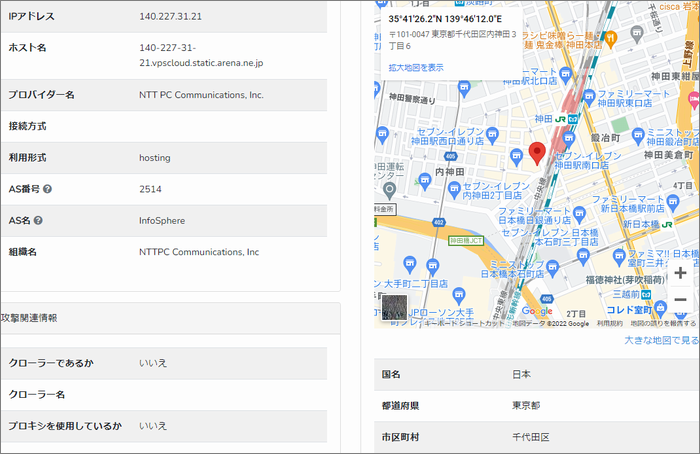
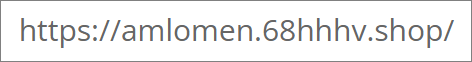
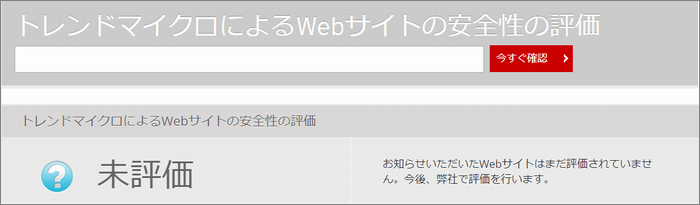
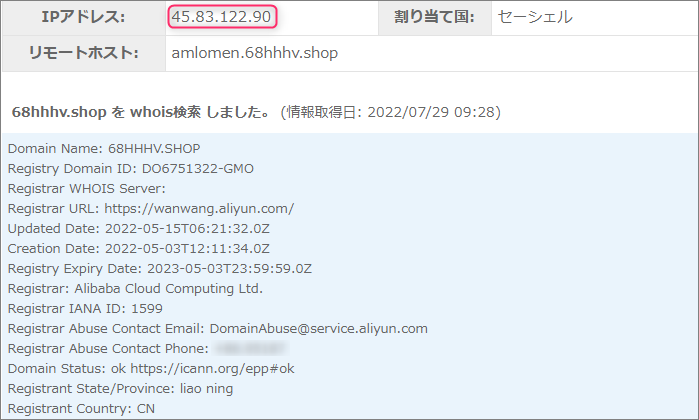
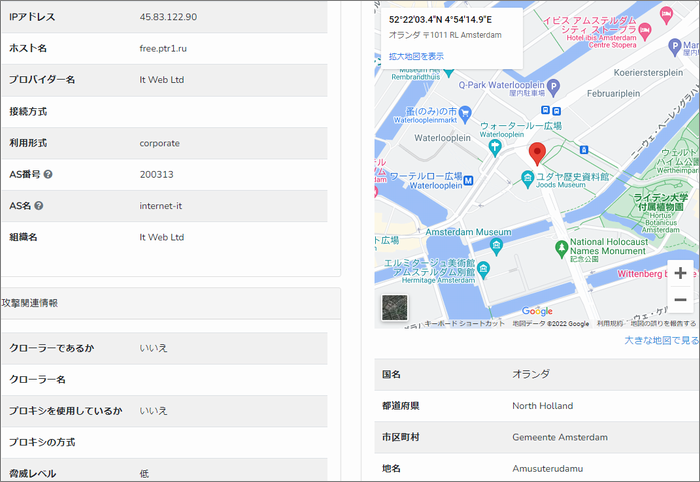
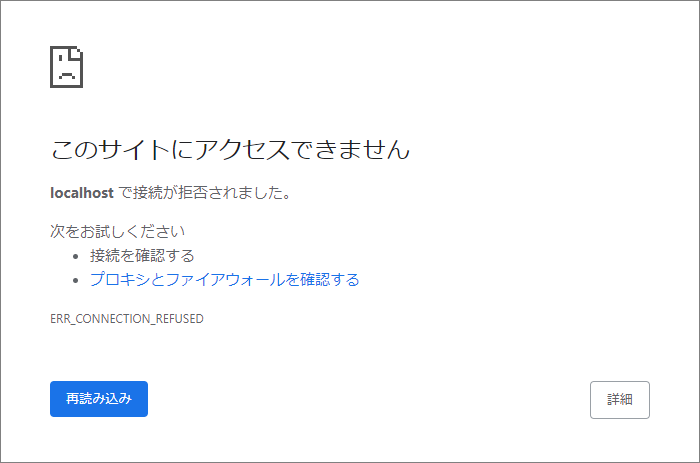
では、メールアドレスにあったドメイン”jinshan19.shop”について調べてみます。 「対応するIPアドレスがありません」だって…(;^_^A もしかしてと思い、このIPアドレスを逆引きし、他のドメインが割当てられていないか確認すると。 感が当たりました、このIPアドレスには”arena.ne.jp”というドメインが割当てられていました。 「フィールド御三家」の中で一番重要なのは”Received” IPアドレスを元にしているので、かなりアバウトな位置であることをご承知いただいた上でご覧ください。 ピンが立てられたのは、東京都千代田区付近です。 「このサイトにアクセスできません」とでは引き続き本文。 ほんと短い本文ながら突っ込みどころ満載です。 最初っからAmazonのロゴがリンク切れしていますね。 次に、本物のAmazonからなら、宛名は「お客様,」ではなくて、受信者の氏名のはずです。 そして、このメールは配達完了報告ですが、配達完了なのにリンクボタンには「ご注文状況確認」と でもって「?」連発! こっちが「?」ですよ…(笑) このメールは、フィッシング詐欺メールなので詐欺サイトへのリンクが付けられています。 このサイトの危険性をトレンドマイクロの「サイトセーフティーセンター」で確認してみます。 おっと、まだ「未評価」のようです。 このURLで使われているドメインは、サブドメインを含め”amlomen.68hhhv.shop” 管理者は、アリババグループの子会社「阿里云(Aliyun:アリユン)」 このドメインを割当てているIPアドレスは”45.83.122.90” ピンが立てられのは、オランダの首都アムステルダム付近。 リンク先の詐欺サイトに調査目的で訪れてみましたが、結果はこちら… ”localhost”と書かれているので、自局にリダイレクト(自動転送)されたようです。 このように詐欺サイトは、捜査の手が及ぶのを恐れ、えてして時々姿をくらまします。 まとめ短い本文ながらほんと突っ込みどころの多いメールでしたね。 でも恐ろしいことに、今、こうしている間にも大量のフィッシング詐欺メールが発信されたくさんの いつものことながら、誤字・脱字・意味不明がありましたらお許しください(^-^; |
こういった詐欺まがいのブラッキーなメールは、本文中のリンクをクリックしないことが大切!
そしてOS付随のセキュリティーは充てにせず、必ず自身でセキュリティーソフトを導入し
防御することが大切です。
丸腰の方、躊躇しないで「ポチっ」としてご安全に!(*^^*)
今、拡散中の詐欺メール
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 【速報】Apple Music+「無料体験終了のお知らせ」偽メールが58通の波状攻撃——管理番号は毎回違っても着地サーバーは同一という杜撰な実態