【警告】「Vポイント有効期限のお知らせ(2026年10月10日)」は偽メール|VJAグループVpassアプリを装う手口と見分け方
10月に入って朝晩がだいぶ涼しくなりましたね。ためたポイントの期限が気になる季節ですが、こんなメールが届いていませんか。
先に結論です。「【要確認】Vポイント有効期限のお知らせ(2026年10月10日)」というメールは偽物の詐欺メールです。メールのリンクは開かないでください。ここからは、詳しく調べて分かったことをお伝えします。
HEARTLAND-LAB SECURITY RESEARCH REPORT
「【要確認】Vポイント有効期限のお知らせ(2026年10月10日)」
VJAグループVpassアプリを装う詐欺メールを調べました
「ポイントが失効します」と急かし、本物そっくりのログイン画面でIDとパスワードを入力させるメールです。リンクの見た目と実際の行き先が別のドメインで、偽サイトは昨日取得されたばかりでした。
| 危険度 | ★★★★★(非常に高い) |
| 受信日 | 2026年10月9日 午前8時13分(同じ件名の仲間は10月8日から確認) |
| 差出人の表示 | 「VJAグループVpassアプリ」<info@vpass.ne.jp>(公式ドメインを名乗っただけの偽装) |
| 送信元ドメイン | qingquedata.com(Vpassとは無関係) |
| 送信元IP | 138.91.7.130(Microsoftのクラウド。所在地表示は日本) |
| SPF/DKIM | SPF:pass(攻撃者自身のドメインの認証)/DKIM:Vpassの署名を名乗っているが、受信側の判定は確認できず |
| リンクの行き先 | 表示は公式ドメインだが、実際は別ドメイン → さらに別の偽サイトへ転送 |
| 着地先 | 偽Vpass(カード発行会社を選んでID・パスワードを入力させる画面) |
| クローキング | なし |
| 添付ファイル | なし |
※メールヘッダー詳細は個人情報保護のため非掲載
これは偽物です。VJAグループVpassアプリからのメールではありません
メール内のリンクは絶対に開かないでください。ポイントの確認は、ご自身のVpassアプリやカード会社の公式窓口から行うのが安全です。
届いたメールの文面
件名の最後に「No.」と数字が付いています。当サイトの受信箱だけで、同じ件名の仲間が30通届きました(10月8日に29通、今朝1通)。数字はすべて違っていました。
件名:【要確認】Vポイント有効期限のお知らせ(2026年10月10日)No.2612637713
差出人:VJAグループVpassアプリ <info@vpass.ne.jp>

━━━━━━━━━━━━━━━━━━━━
「VJAグループVpassアプリ」
━━━━━━━━━━━━━━━━━━━━

お客様各位

平素よりVpassをご利用いただき、誠にありがとうございます。

■ 有効期限が近づいているVポイントがあります

お客様が保有されているVポイントの一部が、2026年10月10日 をもって失効いたします。

対象ポイント数:5,273ポイント

期限を過ぎますと、ポイントは自動的に失効いたしますので、お早めにお手続きください。

■ Vポイントの主な使い道

1ポイント=1円として、以下のようにご利用いただけます。

・カードご利用代金への充当
・各種ギフトカードへの交換
・提携先ポイントへの移行
・Vpassアプリ内での各種サービス利用に充当
・オンラインショッピングでのご利用

※ポイントの有効期限は、獲得月から24か月後の月末です。
※カードの種類により、ポイントプログラムが異なる場合がございます。

■ ポイントの確認・交換方法

以下の公式サイト、またはVJAグループVpassアプリよりご確認ください。

▼ VJAグループVpassアプリ
hxxps://www3.vpass.ne.jp/vapp.jsp

※アプリなら、カードのご利用状況やポイント残高をいつでも確認できます
※引き落とし口座も管理できるので、引き落とし前の残高チェックができて安心です
※パスワードをお忘れの場合は、ログインページより再設定いただけます

■ ご注意事項

・有効期限を過ぎたポイントは再発行できません
・ポイントのご利用は、有効期限が近いものから順に減算されます
・本メールは送信専用です。ご返信いただいてもお答えできません

Vpass カスタマーセンター
hxxps://www3.vpass.ne.jp/

3LV2UV5IU
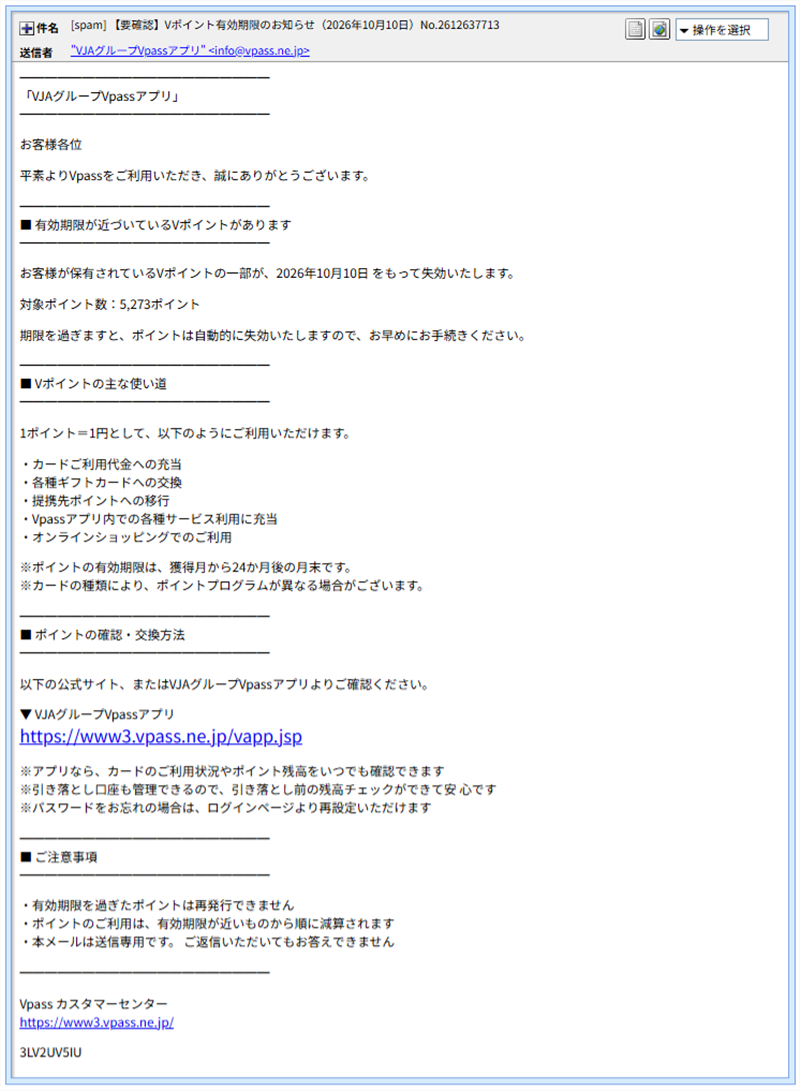
▲ 実際に届いた偽メールの画面
メールを読んで気づいた、おかしな点
- 「ポイントの有効期限は獲得月から24か月後の月末」とありますが、三井住友カードの公式解説では、Vポイントの有効期限は最後にポイントが増減した日から1年間とされています(公式の解説ページ)。カード会社によって扱いが違うことはありますが、数字が食い違うこと自体が見分けるヒントになります。
- 「引き落とし口座も管理できるので、引き落とし前の残高チェックができて安心です」という文は、公式アプリの紹介文とほぼ同じ言葉でした。本物らしさを出すために文章を借りたとみられます。
- 件名の連番と、本文の最後にある「3LV2UV5IU」のような謎の文字列は、1通ずつ番号を変えて大量に送り分けているしるしです。番号を振っても本物にはならないのですが、当の攻撃者は気にしていないようです。
送信ルートと偽装の判定
| 差出人の表示 | info@vpass.ne.jp(本物のVpassのドメインを名乗っているだけ) |
| 実際の送信元 | qingquedata.com/138.91.7.130 |
| IPの持ち主 | Microsoftのクラウド。IP調査サイト(ip-sc.net)の所在地表示は東京都渋谷区ですが、レンタルできるクラウドなので、攻撃者本人の居場所を示すものではありません。 |
| SPF | pass。ただし通ったのは、送信に使われた qingquedata.com 側の認証です。Vpassの認証ではありません。 |
| DKIM | 署名欄にVpassのドメインが書かれていますが、受信側の判定結果が残っておらず、本物の署名かどうかは確認できませんでした。 |
※メールヘッダー詳細は個人情報保護のため非掲載
用語解説
SPF/DKIM:メールが「名乗った送信元から本当に送られたか」を確かめる仕組みです。ただ、攻撃者が自分のドメインで認証を通すと、SPFがpassでも安全とは限りません。
ドメイン:ネット上の住所のようなものです。本物のVpassは vpass.ne.jp ですが、偽サイトは別の住所でした。
Cloudflare:世界中に拠点を持つ中継サービスです。これを経由すると、表示される所在地が運営者の本当の場所とは限らなくなります。
クローキング:見る人のスマホやパソコン、地域によって、表示する中身を変える手口です。今回は確認した範囲で、そうした動きはありませんでした。
フィッシングサイトを詳しく調べると
ステップ1:リンクの文字と、実際の行き先が別だった
メールの「▼ VJAグループVpassアプリ」の下には、公式ドメインのようなリンク文字が表示されています。ところが、クリックした先に設定されている本当の行き先は別のドメインでした。見えている文字と実際の行き先が違うのは、典型的なフィッシングの手口です。
- 表示されている文字:
hxxps://www3.vpass.ne.jp/vapp.jsp - 実際の行き先:
hxxps://pumpkinpointfarms.com/content/nsgmzsvmum
Whois(ドメインの登録情報)を調べると、pumpkinpointfarms.com は2025年12月12日に取得された、約300日前のドメインでした。Whois上の更新日は昨日の10月8日です。調査ツール上の表示は「Registered And No Website(サイトなし)」で、IPは香港のサーバー(154.89.232.104)と表示されました。古くから持っていたドメインを、この攻撃のために使い始めた可能性があります。
ステップ2:さらに別の偽サイトへ転送
当サイトで実際にたどったところ、pumpkinpointfarms.com から hxxps://liorena.cfd/mnshzdHc/ へ転送されました。この liorena.cfd は、昨日(2026年10月8日)に取得されたばかりのドメインです。
- 登録日:2026年10月8日(有効期限は2027年10月8日)
- 登録会社:Aceville Pte. Ltd.(DNSPod)。登録直後の期間(addPeriod)を示す状態でした。
- IPは
104.21.51.78。Cloudflareのもので、カナダのトロントと表示されますが、運営者の本当の場所は分かりません。
本物のVpassをまねるのに、偽サイトのドメインを前日に取って翌朝から使う。手際の良さは認めますが、昨日できたばかりの住所が、カード会社の公式サイトであるはずがありません。
ステップ3:本物そっくりの「カード発行会社を選ぶ」画面
転送先には、VJAグループのロゴとVpassのロゴを使った、カード発行会社の一覧画面が表示されました。本物のVpassと同じ作りに見せかけた偽の画面です。
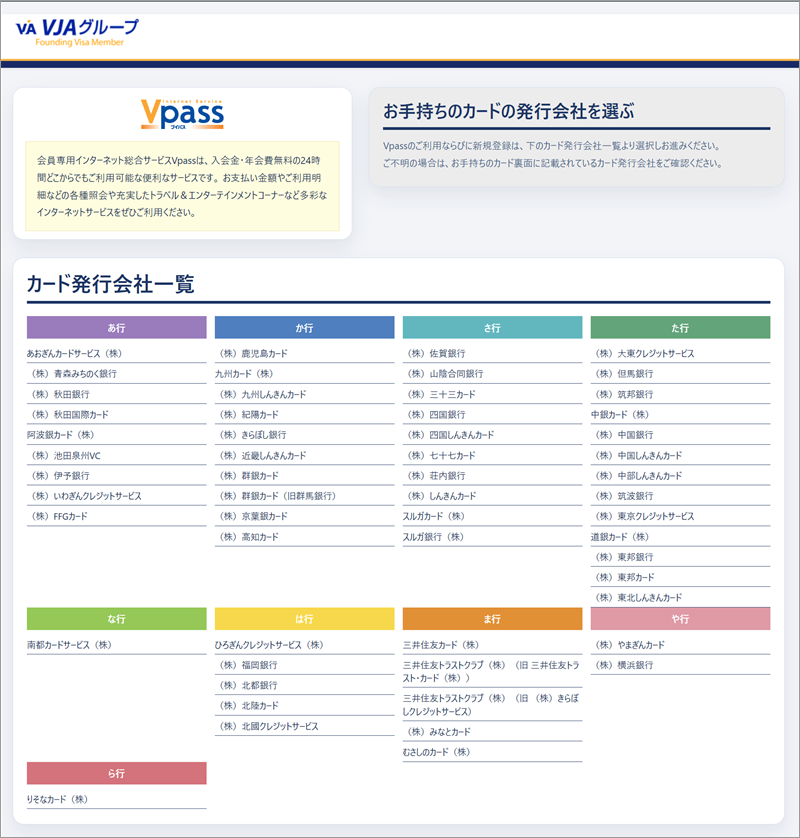
▲ 偽サイトに表示された「カード発行会社一覧」の画面
ステップ4:発行会社を選ぶと、偽のログイン画面
一覧から会社を選ぶと、その会社の名前を使った偽ログイン画面に進みます。下の画面では、実在するカード会社の名前とVISAのロゴ、Vpassのロゴを並べて、本物らしく見せていました。URLの末尾には ?cc=007 という番号が付いており、選んだ会社を示す番号とみられます(番号の意味までは確認していません)。
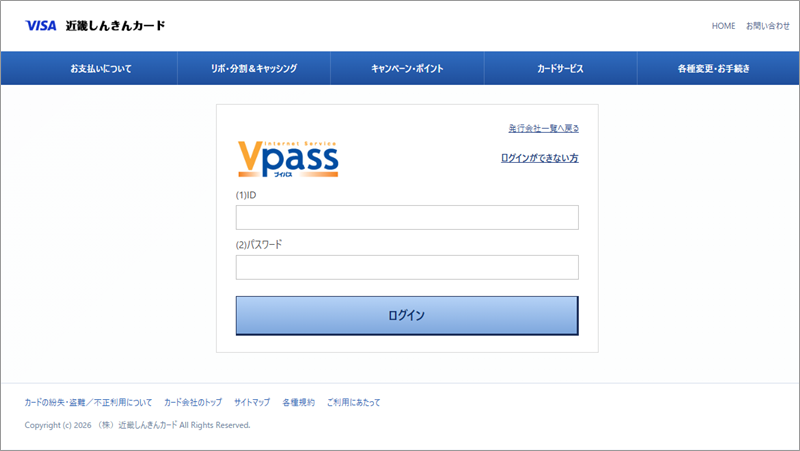
▲ 発行会社を選んだ先の偽ログイン画面(ID・パスワードの入力欄がある)
ここにIDとパスワードを入力すると、そのまま攻撃者に渡ってしまうと考えられます。万一入力してしまっても、慌てず、あなたのせいでもありません。次の「対処法」を読んで、すぐに動いてください。
セキュリティソフトもブロックしていました
偽サイトへアクセスしようとすると、ウイルスバスタークラウドが「Webサイトをブロックしました」と表示しました。ブロックされたのは liorena.cfd のページです。ただ、新しい偽サイトはブロックが追いつかないこともあるため、ソフトに頼りきらず、リンクを開かないのが一番の防御です。
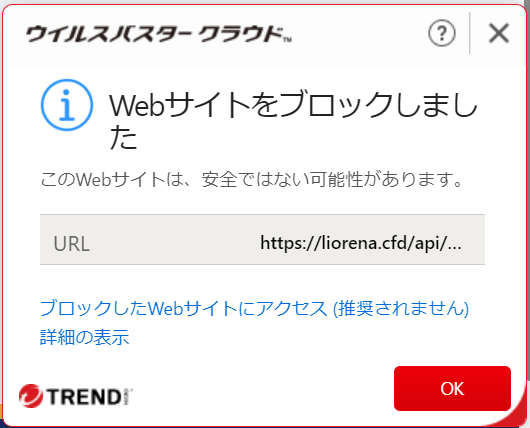
▲ ウイルスバスタークラウドが表示したブロック画面
あわせて読みたい:昨日の関連記事
同じ「Vポイントの有効期限」を口実にしたメールは、昨日、三井住友カードを名乗る別の名義でも届いています。こちらもあわせてご覧ください。
▶ 【最終通知】Vポイント有効期限のお知らせ|三井住友カードを装う詐欺メールの見分け方
注意点と対処法
- メールのリンクは開かず、返信もしないでください。そのまま削除して大丈夫です。
- ポイントが気になるときは、メールからではなく、ご自身のスマホに入れているVpassアプリや、カード裏面に書かれたカード会社の窓口から確認してください。
- もしIDとパスワードを入力してしまったら、すぐに公式のアプリまたはサイトからパスワードを変更してください。同じパスワードを使い回している他のサービスも変更をおすすめします。
- あわせてカード裏面の連絡先に相談し、身に覚えのない利用明細がないか確認しましょう。
- 困ったときの相談先として、消費者ホットライン(188)や、警察相談専用電話(#9110)があります。
「期限が迫っている」と言われると誰でも焦ります。だまされそうになったのは、あなたの落ち度ではありません。立ち止まって確かめるだけで、被害は防げます。
まとめ:ポイント失効の知らせは、メールのリンクから開かない
見た目が本物そっくりでも、リンクの行き先は別でした。同じメールを受け取った家族や友人にも、知らせてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:ip-sc.net