【警告】「もれなく5,000Vポイントプレゼントキャンペーン」は偽メール|三井住友カードを装う手口と見分け方
朝晩の冷え込みが増して、秋が深まってきましたね。「もれなくもらえる」という言葉には、つい目が止まってしまうものです。
先に結論です。「【三井住友カード】もれなく5,000Vポイントプレゼントキャンペーン」というメールは偽物の詐欺メールです。メールのボタンは押さないでください。ここからは、詳しく調べて分かったことをお伝えします。
HEARTLAND-LAB SECURITY RESEARCH REPORT
「【三井住友カード】もれなく5,000Vポイントプレゼントキャンペーン」
三井住友カードを装う詐欺メールを調べました
「お客様にもれなくプレゼント」と喜ばせて、本物そっくりのVpassログイン画面でIDとパスワードを入力させるメールです。同じ中身のメールが、別々のアドレスから今朝だけで7通届きました。
| 危険度 | ★★★★★(非常に高い) |
| 受信日 | 2026年10月9日 午前4時05分(同じ中身のメールを今朝だけで7通確認) |
| 差出人の表示 | 「三井住友カード」(表示名だけを借りた偽装) |
| 送信元ドメイン | thebagelboyclub.com(三井住友カードとは無関係。過去の詐欺でも使用) |
| 送信元IP | 34.97.13.82(Googleのクラウド。所在地表示は日本・大阪市) |
| SPF/DKIM | SPF:none(記録なし)/DKIM:署名なし |
| ボタンの行き先 | grxxkj.com の偽Vpassログイン画面 |
| クローキング | なし |
| 添付ファイル | なし |
※メールヘッダー詳細は個人情報保護のため非掲載
これは偽物です。三井住友カードからのメールではありません
メールの「ポイントを受け取る」ボタンは絶対に押さないでください。ポイントの確認は、ご自身のVpassアプリやカード会社の公式窓口から行うのが安全です。
届いたメールの文面
本文の内容を、そのまま書き出します。
件名:【三井住友カード】もれなく5,000Vポイントプレゼントキャンペーン
差出人:三井住友カード

いつも三井住友カードをご利用いただきありがとうございます。

この度、日頃のご愛顧に感謝を込めまして、
お客様にもれなく5000Vポイントをプレゼントさせていただきます。
Olive ゴールド/クレジットについてカード会員様限定!
5000Vポイントプレゼントキャンペーンのお知らせ

■ポイント受け取り方法
以下の手順で簡単にお受け取りいただけます:
1. 下記のリンクをクリック
2. VPASSアカウントにログイン
3. キャンペーンページにて受け取り手続きを完了

[ポイントを受け取る](ボタン)

■注意事項
※本キャンペーンは、お一人様一回限りとなります。
※ポイントは受け取り手続き完了後、即時付与されます。
※ポイントの受け取りにはVPASSへのログインが必要です。

発行者
三井住友カード株式会社
〒135-0061 東京都江東区豊洲2丁目2番31号 SMBC豊洲ビル

本メールに関する一切の記事の無断転載および再配布を禁じます。
Copyright (C) Sumitomo Mitsui Card Co., Ltd.
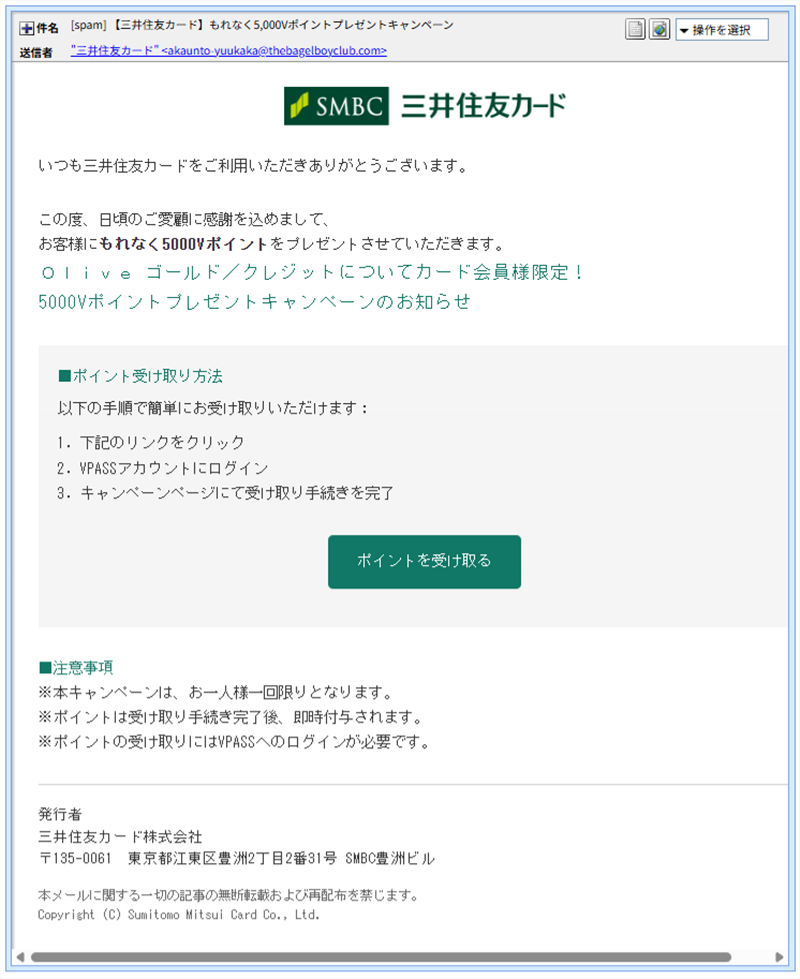
▲ 実際に届いた偽メールの画面
メールを読んで気づいた、おかしな点
- 差出人の表示は「三井住友カード」ですが、実際のメールアドレスのドメインは
thebagelboyclub.comでした。三井住友カードのドメインではありません。 - 「お客様にもれなく」とあるのに、すぐ下に「カード会員様限定」とも書かれています。全員が対象なのか、会員だけなのか、文面がちぐはぐです。
- 本文は「5000Vポイント」、件名は「5,000Vポイント」と、数字の書き方が揃っていません。後述の細工に手間をかけた割に、こういうところは直し忘れたようです。
- 「お一人様一回限り」「即時付与」と、すぐ手続きさせるための言葉が並んでいます。急がせるのは、詐欺メールの定番です。
同じ中身のメールが、別々のアドレスから7通
今朝(10月9日)の午前3時台から6時台にかけて、同じ内容のメールが7通届きました。件名はそれぞれ違い、差出人のアドレスもすべて別でしたが、使われたドメインは2つだけです。thebagelboyclub.com が5通、gaitameonline.com が2通です。
| 受信時刻 | 件名 | 差出人のアドレス |
| 3:38 | 【三井住友カード】Vポイント5,000ポイントの受け取り手続きについて | verification@gaitameonline.com |
| 4:05 | 【三井住友カード】もれなく5,000Vポイントプレゼントキャンペーン | akaunto-yuukaka@thebagelboyclub.com |
| 6:05 | 5,000Vポイント付与のお知らせ(会員さま限定)【三井住友カード】 | account@thebagelboyclub.com |
| 6:10 | 5,000Vポイント付与のお知らせ(会員さま限定)【三井住友カード】 | uebumasuta@thebagelboyclub.com |
| 6:12 | クレジット会員さま限定 5,000Vポイントキャンペーン【三井住友カード】 | yuukaka@thebagelboyclub.com |
| 6:13 | 【三井住友カード】ご愛顧感謝 5,000Vポイント受け取りのご案内 | herupu@thebagelboyclub.com |
| 6:28 | Oliveゴールド会員さま限定 5,000Vポイント進呈【三井住友カード】 | auto@gaitameonline.com |
アドレスの@より前の部分は、「ヘルプ」「ウェブマスター」「アカウント」のような言葉をローマ字にしたものが多く、いかにも公式っぽく見せたい意図が感じられます。件名を変えても、アドレスを変えても、中身は同じ罠です。なお、3時台の1通は迷惑メール判定が付かず、受信箱にそのまま入っていました。
送信ルートと偽装の判定
| 差出人の表示 | 「三井住友カード」。表示名は誰でも自由に書けます。 |
| 実際の送信ドメイン | thebagelboyclub.com |
| 送信元IP | 34.97.13.82(Google Cloud)。IP調査サイトでは日本・大阪市と表示され、「脅威レベル:高」「サイバーアタックの攻撃元(攻撃対象:メール)」とされていました。 |
| 送信サーバーの名前 | Googleのクラウド上にある、仮想サーバーの内部名のような名前でした。サーバーを借りて送っているとみられます。 |
| SPF | none(そもそも記録が見つかりません) |
| DKIM | 署名なし |
※メールヘッダー詳細は個人情報保護のため非掲載
用語解説
SPF/DKIM:メールが「名乗った送信元から本当に送られたか」を確かめる仕組みです。どちらも付いていないメールは、本物かどうかの手がかりがありません。
ドメイン:ネット上の住所のようなものです。差出人の「名前」は自由に書けますが、住所(ドメイン)までは偽りにくいので、見分けのポイントになります。
クローキング:見る人のスマホやパソコン、地域によって、表示する中身を変える手口です。今回は確認した範囲で、そうした動きはありませんでした。
メールのHTMLソースを見ると、見えない細工が
メールソフトの「ソースを表示」や「HTML形式で表示」を使うと、画面には出てこない部分が読めます。今回のメールには、次の3つの細工がありました。
- 言葉の途中に、中身が空のタグを挟んでいます。「三井住友カード」「VPASS」「キャンペーン」「SMBC」「Sumitomo」といった言葉が、
三<span></span>井住友カードのように分断されていました。画面では普通に読めますが、特定の言葉で迷惑メールを見つける仕組みから逃れるための工夫とみられます。全部で9か所ありました。 - ロゴ画像は、三井住友カードのサイトではなく、無料の画像置き場から読み込まれています。読み込み元は
iili.ioでした。本文中で「三井住友カード」とはっきり見えるのは、このロゴ画像だけです。 - 画面には出ない隠し文字列があります。本文の最後に、
vr5fZoE53nPXUfLSpDwutchehFWhGbQ2aDVfnNM5afFY501391という文字列が非表示で入っていました。メールごとに文字を変えて、1通ずつ別のメールに見せる狙いとみられます。
技術的な工夫は凝っているのに、肝心の差出人ドメインは三井住友カードとは無関係のまま。入口で見抜ける穴が残っています。
フィッシングサイトを詳しく調べると
ステップ1:ボタンの先は、見知らぬドメイン
「ポイントを受け取る」ボタンの行き先は、三井住友カードのサイトではなく、こちらでした。
- 行き先:
hxxps://grxxkj.com/AcAhhY2H/ - 取得日:2025年11月25日(約10か月前)。有効期限は2026年11月25日、Whois上の更新日は2026年9月29日です。
- 登録会社:eName Technology Co.,Ltd.。調査ツール上の表示は「Registered And No Website(サイトなし)」でした。
- IP:
43.224.225.167。IP調査サイトでは香港・油尖旺と表示され、回線の持ち主はホスティング業者でした。同じIPに他の約1.4万サイトが載っているとWhoisツールは示しています。CDN(中継サービス)を使っている様子は確認できなかったので、サーバーの所在地の目安になります。
今朝公開したVpass偽メールの偽サイトは、昨日取ったばかりのドメインでした。こちらは約10か月前に取ったドメインです。新しいものも古いものも使い分けているようです。
ステップ2:セキュリティソフトも、危険と判定
ボタンの先にアクセスすると、ウイルスバスタークラウドは脅威の種類を「フィッシング」と表示してブロックしました。Chromeも、Googleセーフブラウジングが最近フィッシングを検出したとして「危険なサイト」と警告しました。
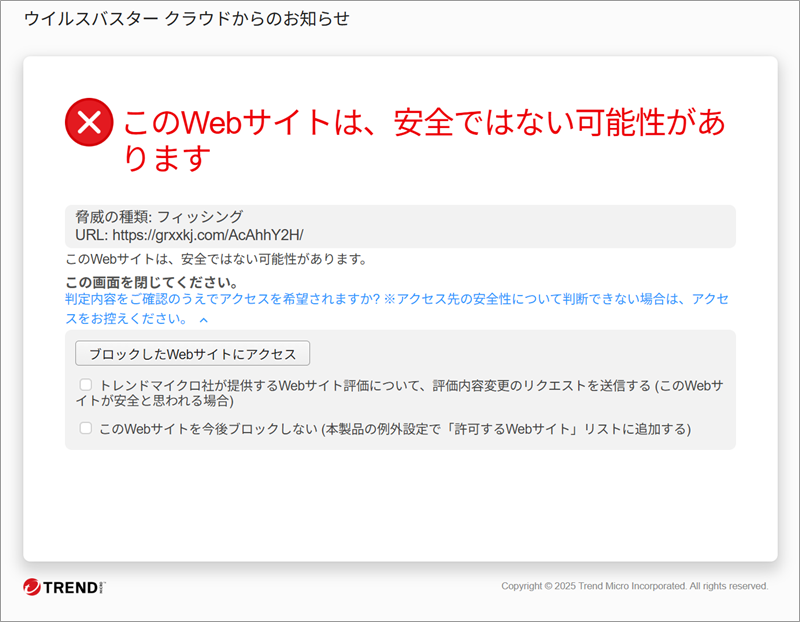
▲ ウイルスバスタークラウドの警告画面(脅威の種類:フィッシング)
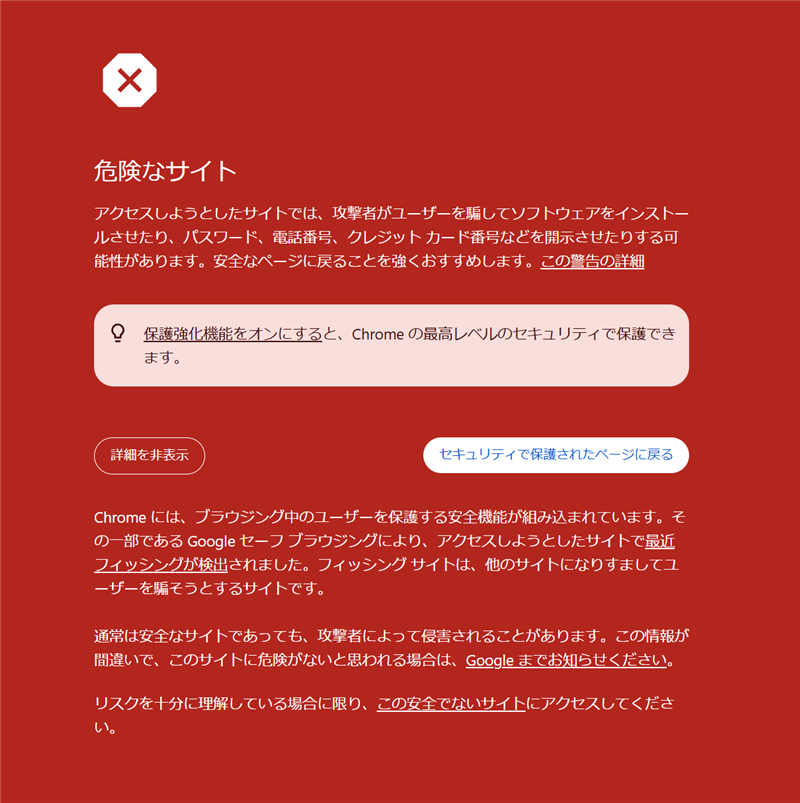
▲ Chromeの「危険なサイト」の警告画面
こうした画面が出たら、「ブロックしたWebサイトにアクセス」などは選ばずに、閉じてください。ただ、新しい偽サイトは判定が間に合わないこともあります。ソフトに頼りきらず、ボタンを押さないのが一番の防御です。
ステップ3:本物そっくりの偽Vpassログイン画面
当サイトが調査のために警告を承知のうえで開いた先は、三井住友カードのVpassログイン画面とそっくりな偽画面でした。ヘッダーの「SMBC」「三井住友カード」の表示、VpassIDとパスワードの入力欄、「VpassID新規登録」「セディナビIDでログイン」のボタンまで再現されています。「重要なお知らせ」の欄まで作り込まれていますが、日付は9月4日までで止まっていました。
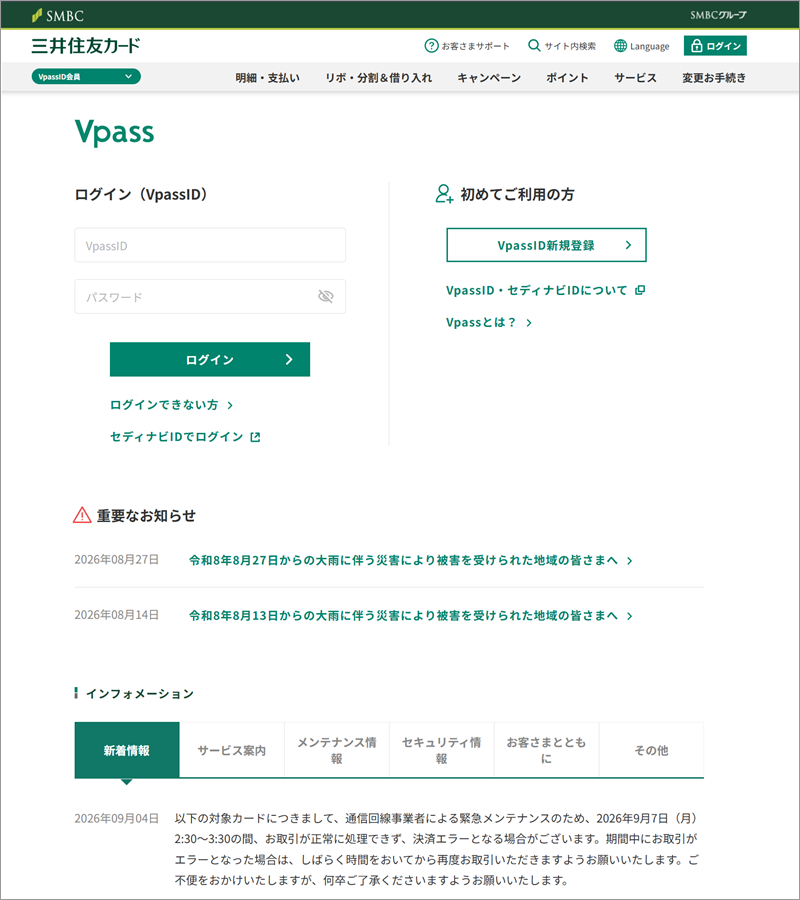
▲ ボタンの先に表示される偽のVpassログイン画面
ここにIDとパスワードを入力すると、そのまま攻撃者に渡ってしまうと考えられます。万一入力してしまっても、慌てず、あなたのせいでもありません。次の「対処法」を読んで、すぐに動いてください。
送信元ドメインは、過去の詐欺でも使い回されていた
今回の送信ドメインは、当サイトの過去記事にも登場していました。名義を変えながら、同じドメインが送信元として使われ続けています。
- 6月24日・27日(国勢調査を装うメール):
gaitameonline.comが送信元。27日の記事の集計では、送信元ドメインの内訳にthebagelboyclub.com(14件)とgaitameonline.com(13件)が並んでいました。
▶ 6月24日の記事/6月27日の記事 - 7月7日(アメリカン・エキスプレスを装うメール):
thebagelboyclub.comが送信元。
▶ 7月7日の記事 - 7月15日(宝くじの公式を装うメール):
thebagelboyclub.comが送信元。
▶ 7月15日の記事 - 9月7日(ヨドバシ・ドット・コムを装うメール):
thebagelboyclub.comが送信元。記事では、7月7日のAMEX詐欺と送信元が同じだと指摘しています。
▶ 9月7日の記事
この thebagelboyclub.com は、Whoisでは2024年8月3日に取得され、登録期限は2026年8月3日でした。現在の状態は「削除待ち(Deleted And Available Again)」と表示されています。つまり期限切れのドメインなのに、差出人のアドレスとして使われ続けているとみられます。SPFの記録が見つからなかったことも、このためかもしれません。
国勢調査、アメックス、宝くじ、ヨドバシ、そして今回の三井住友カード。名義は変わっても、送信元は同じです。差出人の名前ではなく、ドメインを見る習慣が身を守ります。
あわせて読みたい
同じ「Vポイント5,000ポイント」を口実にしたメールは、3月にも届いていました。また、今朝は「Vポイント有効期限」を口実にしたメールも届いています。
▶ 【詐欺判定】5,000Vポイント特典のご案内(三井住友カード)の正体
▶ 【警告】「Vポイント有効期限のお知らせ(2026年10月10日)」は偽メール
注意点と対処法
- メールのボタンやリンクは開かず、返信もしないでください。そのまま削除して大丈夫です。
- ポイントが気になるときは、メールからではなく、ご自身のスマホに入れているVpassアプリや、カード裏面に書かれたカード会社の窓口から確認してください。
- 件名が違っても、「5,000Vポイント」「会員さま限定」「ご愛顧感謝」といった言葉で喜ばせてログインさせる手口は同じです。迷惑メール判定が付かずに届くものもあるため、フィルターを過信しないでください。
- もしIDとパスワードを入力してしまったら、すぐに公式のアプリまたはサイトからパスワードを変更してください。同じパスワードを使い回している他のサービスも変更をおすすめします。
- あわせてカード裏面の連絡先に相談し、身に覚えのない利用明細がないか確認しましょう。
- 困ったときの相談先として、消費者ホットライン(188)や、警察相談専用電話(#9110)があります。
「もれなくもらえる」と言われると、誰でも心が動きます。だまされそうになったのは、あなたの落ち度ではありません。立ち止まって確かめるだけで、被害は防げます。
まとめ:「もらえる」知らせは、メールのボタンから開かない
差出人の名前が本物そっくりでも、ドメインは別でした。同じメールを受け取った家族や友人にも、知らせてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:ip-sc.net