HEARTLAND

The Endress Run

  • ホーム
  • Myself
  • お問合せページ
  • サイトマップ
  • プライバシーポリシー
  • 
  • 

    メニュー

  • 

    サイドバー

  • 

    前へ

  • 

    次へ

  • 

    検索

  •   RSS 
  •   Feedly 
  1. ホーム>
  2. デジタル>
  3. 迷惑メール

『不正利用?』「amazon.com, action needed: Sign-in attempt」と、来た件
2022年5月9日

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket

「Sign-in attempt」と書かれたメールが届いた
※ご注意ください!
このブログエントリーは、フィッシング詐欺メールの注意喚起拡散を目的とし
悪意を持ったメールを発見次第できる限り迅速にをもっとうにご紹介しています。

このようなメールを受け取っても絶対に本文中のリンクをクリックしてはいけません!
リンク先は正規サイトを模した偽のコピーサイトで、フォームにアカウント情報や
クレジットカードの入力させそれらの情報を詐取しようとします。
被害に遭わないために絶対にリンクはクリックせず、どうしても気になる場合は
ブックマークしてあるリンクを使うかスマホアプリを
お使いになってログインするよう
心掛けてください!
また、気が付かずにログインしてしまった場合は、まず落ち着いてできる限り早く
パスワードの変更やクレジットカードの利用停止を行ってください。
目次
  • 1. 地球の裏側で誰かが私の…
  • 2. 本物のAmazon.comからだ
  • 3. サインインを阻止
  • 4. まとめ

地球の裏側で誰かが私の…

ちょっと、マジでヤバいのが来た!
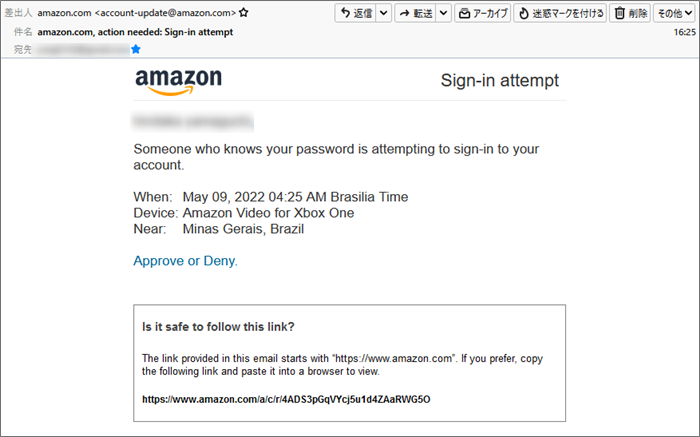
これは、私のGmail宛てにアメリカのアマゾンから届いたメールです。

翻訳してみます。

あなたのパスワードを知っている誰かがあなたのアカウントにサインインしようとしています。

いつ:2022年5月9日04:25AMブラジリア時間
デバイス:XboxOne用Amazonビデオ
近く:ミナスジェライス、ブラジル

承認または拒否。

このリンクをたどっても安全ですか?
このメールに記載されているリンクは「https://www.amazon.com」で始まります。
必要に応じて、次のリンクをコピーしてブラウザに貼り付けて表示します。

https://www.amazon.com/a/c/r/4ADS3pGqVYcj5u1d4ZAaRWG5O

わ~怖い!
どうやら、ブラジルのミナスジェライスって所から私のアカウントでログインしようとした者が
いたようですね。
でも、これ本当なのでしょうか?

では、このメールもプロパティーから見ていきましょう。

件名は
「amazon.com, action needed: Sign-in attempt」
これも訳してみると「amazon.com、必要なアクション:サインインの試み」
Gmailなのでこれがスパムだとしてもいつものように件名に”[spam]”は付けられいませんが
もしそうだとしたら、自動的に迷惑メールフォルダーに仕分けられますが、このメールは
しっかり受信箱にありました。

差出人は
「amazon.com <account-update@amazon.com>」
ん~、偽装かな? それとも本当なのかな?


本物のAmazon.comからだ

では、このメールのヘッダーソースを確認し調査してみます。
ソースから抜き出した「フィールド御三家」がこちらです。

Return-Path: 「<20220509072541169b1a2be4d04ceb9c826d3d5d80p0na@bounces.amazon.com>」

”Return-Path”は、このメールが何らかの障害で不達に終わった際に返信される
メールアドレスです。
一般的には、差出人と同じメールアドレスが記載されますが、ここは誰でも簡単に
偽装可能なフィールドなのであてにできません。

Message-ID:「<01000180a7b5a97b-641d3dda-95ad-4467-a8a8-fc8214da2458-000000@email.amazonses.com>」

”Message-ID”は、そのメールに与えられた固有の識別因子。
このIDは世の中に1つしかありません。
”@”以降は、メールアドレスと同じドメインか若しくはデバイス名が入ります。
ここも偽装可能で鵜呑みにはできません。

Received:「from a13-35.smtp-out.amazonses.com (a13-35.smtp-out.amazonses.com. [54.240.13.35])」

”Received”は、このメールが通過してきた各受送信サーバーが自身で刻む
自局のホスト情報です。
ここに掲げた”Received”はこのメールが最初に通過したサーバーのもの。
すなわち、差出人が使った送信サーバーの自局情報。
記載されている末尾の数字は、そのサーバーのIPアドレスになります。

まずは、”Received”に書かれている”a13-35.smtp-out.amazonses.com”について情報を取得してみます。

この結果から、割当てているIPアドレスは”Received”のIPアドレスと同じ”54.240.13.35”
これはこのメールアドレスは偽装されていないことを現わしています。
それに”Registrant Name: Hostmaster, Amazon Legal Dept.”と
”Registrant Organization: Amazon Technologies, Inc.”と書かれているので
Amazon.comからのメールで間違いありません。


サインインを阻止

私は、アマゾンのヘビーユーザーですが、それは日本のアマゾンであってアメリカのアマゾンでは
ありませんし、Gmailでユーザー登録した記憶もありません。
なので無視しておこうかなとも思いましたが、ちょっと気持ちが悪いので用心しながらリンクに
行ってみようかと。
そのリンクは「Approve or Deny.」と書かれた部分に張られていてそのリンク先のURLはこちら。

やはりちゃんと”Amazon.com”と正規ドメインが使われていますね。
本物だわ…
リンク先には「approved(承認)」と「Deny(拒否)」と2つのボタンが用意されていましたから
迷わず「Deny」を選択。
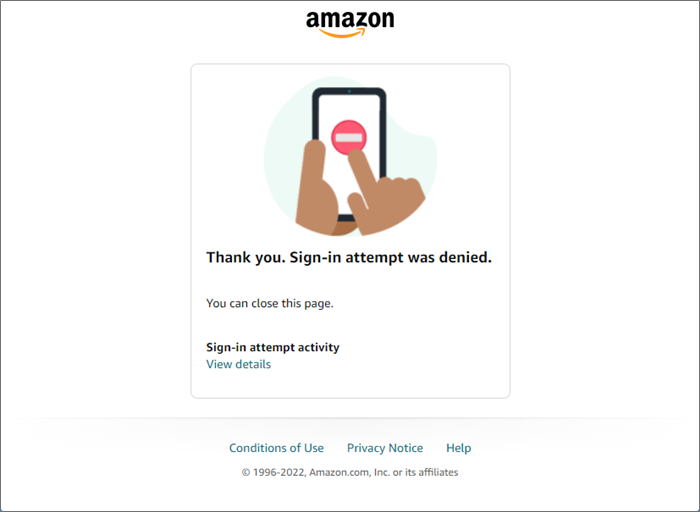
するとこのような画面が表示されました。

書かれているのを訳してみると。

ありがとうございました。サインインの試行は拒否されました。
このページを閉じることができます。
サインイン試行アクティビティ

もしもこれが日本のAmazonからだったら即パスワード変更となりますが、
今回は取合えずこれでいいのかな?(;^_^A


まとめ

前に一度Appleからもこのようなメールが届いたことがあります。
この時はパスワードも変更しましたが、今回は使ったことも無いようなアメリカのアマゾンなので
このまま様子を見ようかなと。
それにしてもこういった知識も必要な時代なのだとつくづく思う次第です。

いつものことながら、誤字・脱字・意味不明がありましたらお許しください(^-^;


こういった詐欺まがいのブラッキーなメールは、本文中のリンクをクリックしないことが大切!
そしてOS付随のセキュリティーは充てにせず、必ず自身でセキュリティーソフトを導入し
防御することが大切です。
丸腰の方、躊躇しないで「ポチっ」としてご安全に!(*^^*)

今、拡散中の詐欺メール

  • 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明 664件のビュー

  • 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明 525件のビュー

  • 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開 480件のビュー

  • 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体 471件のビュー
  • 楽天を騙る「限定ボーナスポイント」は危険な罠!Android端末にAPKマルウェアを直接インストールさせる手口を解析 441件のビュー

      🛡️ Heartland 管理者が推奨する「究極の対策セット」  

          ① 【最強の物理防壁】YubiKey 5 NFC  🔑

パスワードが盗まれても、物理的な「鍵」がない限りログインさせない究極の対策です。

Amazonで詳細を見る

          ② 【定番の安心】ウイルスバスター クラウド 3年版  🛡️

巧妙な詐欺サイトを自動で検知・ブロック。手間をかけずに守りたい方に最適です。

Amazonで詳細を見る

迷惑メール54.240.13.35,a13-35.smtp-out.amazonses.com,account-update,action needed: Sign-in attempt,amazon.com,Approve,Deny,IPアドレス,Received,Site Safety Center,SPAM,サイバーアタック,サイバー犯罪,ドメイン,なりすまし,フィッシング詐欺,ヘッダーソース,危険,拡散希望,注意喚起,第三者不正利用,見分け方,詐欺,詐欺サイト,詐欺メール,調査,迷惑メール,重要

Posted by heart


よろしければシェアお願いします

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket
『詐欺メール』「【JR西日本Club J-WEST】お支払い方法が無効です」と、来た件
Next
『詐欺メール』「【PayPay】ログイン通知」と、来た件
Prev

関連記事

Thumbnail of related posts 192

『詐欺メール』「【重要】au PAY からの緊急の連絡 [メールコード 8274514322]」と、来た件

au PAYに成りすます ※ご注意ください! このブログエントリーは、フィッシン ...

Thumbnail of related posts 076

『詐欺メール』au PAYから『【ポイント失効予告】ご利用はお早めに』と、来た件

★フィッシング詐欺メール解体新書★ スマホやタブレットが普及し増々便利になる私た ...

Thumbnail of related posts 080

『詐欺メール』「えきねっと」から「【重要】異常ログイン通知」と、来た件

つながらないからと言っても安心できません ※ご注意ください! このブログエントリ ...

Thumbnail of related posts 140

『詐欺メール』『【SBIネオモバイル証券】重要なお知らせご確認のお願い』と、来た件

★フィッシング詐欺メール解体新書★ スマホやタブレットが普及し増々便利になる私た ...

Thumbnail of related posts 000

『詐欺メール』株式会社カゴヤから「メールアカウントに関する重要なお知らせ」と、来た件

サーバー管理者を標的とした詐欺メール ※ご注意ください! このブログエントリーは ...

この記事のトラックバックURL

サイト内検索

今、拡散中の詐欺メール

  • 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明664件のビュー
  • 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明525件のビュー
  • 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開480件のビュー
  • 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体471件のビュー
  • 楽天を騙る「限定ボーナスポイント」は危険な罠!Android端末にAPKマルウェアを直接インストールさせる手口を解析441件のビュー

管理者おすすめの防犯グッズ

広告

【最強の物理防壁】YubiKey 5 NFC
Amazonで詳細を見る
【定番の安心】ウイルスバスター クラウド 3年版
Amazonで詳細を見る
【個人情報を守る】家庭用シュレッダー
Amazonで詳細を見る

Google検索

アーカイブ

カテゴリー

Thumbnail of new posts 194

2026年9月23日 : サポート詐欺(偽警告)

【実録】「お客様と同一のアカウントが確認されています」は詐欺メール——タイ発フィッシングの着地先は偽Windows Defender警告のサポート詐欺サイトだった

HL-META: date=2026-09-22 | brand=自社アカウント ...
Thumbnail of new posts 008

2026年9月22日 : ActiveMail

「Activemailアカウントへの新しいアクセスを確認してください」は罠!Google通知を偽装しKAGOYA Active!mailのログイン情報を狙う手口——テンプレート配信ミスで正体露呈

HL-META: date=2026-09-21 | brand=KAGOYA( ...
Thumbnail of new posts 170

2026年9月22日 : 詐欺メール

「秋のWセール」「プレゼント2倍」は同じ中身だった!魔改造B-CAS詐欺、独・米・露3ヶ国のVPSから件名だけ変えてばら撒く配信網の実態

HL-META: date=2026-09-21 | brand=魔改造B-CA ...
Thumbnail of new posts 053

2026年9月22日 : Apple

「Apple Accountが不正利用されるおそれがあります」は罠!マルウェア添付+偽CAPTCHAの4段階クローキングでiCloudログイン情報を狙う手口を解析

HL-META: date=2026-09-21 | brand=Apple | ...
Thumbnail of new posts 164

2026年9月21日 : サポート詐欺(偽警告)

「先ほどの件について」という何気ない件名の先は、Microsoftを騙るサポート詐欺!本物のwindows.netドメインを悪用しPCだけを狙うクローキングを解析

HL-META: date=2026-09-21 | brand=Microso ...
2026年9月
日 月 火 水 木 金 土
 12345
6789101112
13141516171819
20212223242526
27282930  
« 8月    

Copyright © 2012 HEARTLAND All Rights Reserved.

WordPress Luxeritas Theme is provided by "Thought is free".

  • 
    ホーム
  • 
    メニュー
  • 
    上へ
 TOP