あなた「さくらインターネット」じゃないでしょ?! 朝から胸糞悪い詐欺メールが届いています。
このメールは、さくらインターネットのカスタマーセンターに成りすまし
サーバーへのログイン情報を盗み取るのが目的。 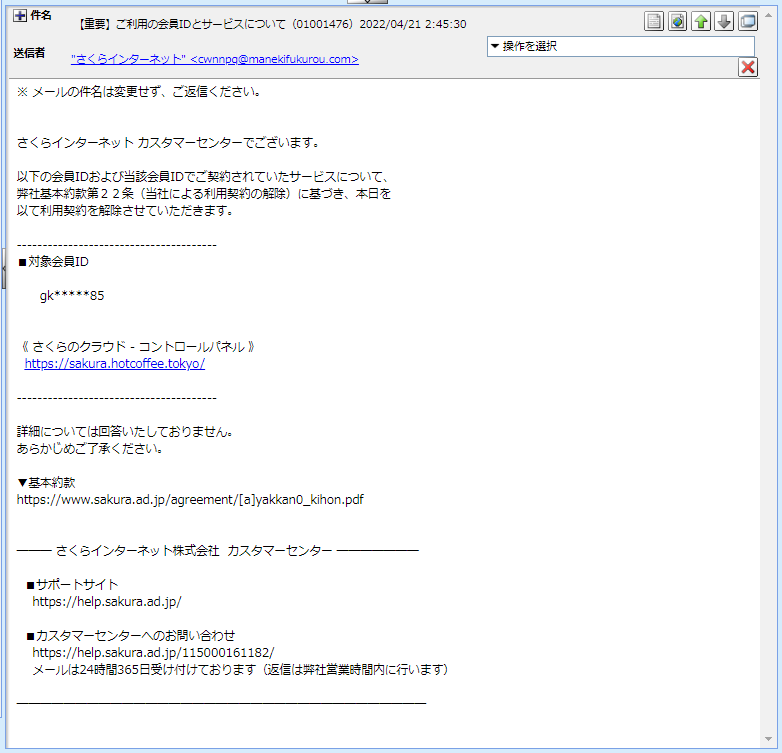
では、このメールもプロパティーから見ていきましょう。 件名は
「【重要】ご利用の会員IDとサービスについて(01001476)2022/04/21 2:45:30」
末尾の数字とタイムスタンプは、このメールに信憑性を持たせるために付けられたもの。
件名に”[spam]”とスタンプが付けられているので迷惑メールの類なのは明らかです。
このスタンプはスパムスタンプと呼ばれるサーバーからの注意喚起で、これが付いている
ものは全て迷惑メールと判断されたもの。
うちのサーバーの場合注意喚起だけですが、例えばGoogleのGmailサーバーの場合だと
否応なしに「迷惑メール」フォルダーに勝手に保存されるような仕組みもあります。 差出人は
「”さくらインターネット” <cwnnpq@manekifukurou.com>」
「さくらインターネット」さんは、大手レンタルサーバーを運営するIT企業で
れっきとした”sakura.ad.jp”ってドメインをお持ちです。
それなのにこのような”manekifukurou.com”(まねきふくろう)なんておかしなドメインを使った
メールアドレスで大切なユーザーにメールを送るなんて絶対にあり得ません!
それ以前に、このメールアドレスだって差出人のものかどうか… その辺りも含め、次の項で解明していきましょう!
このメールアドレスも偽装 では、このメールのヘッダーソースを確認し調査してみます。
ソースから抜き出した「フィールド御三家」がこちらです。 | Return-Path: 「<cwnnpq@manekifukurou.com>」 ”Return-Path”は、このメールが何らかの障害で不達に終わった際に返信される
メールアドレスです。
一般的には、差出人と同じメールアドレスが記載されますが、ここは誰でも簡単に
偽装可能なフィールドなのであてにできません。 | | Message-ID:「<962FC3C47AA57BE4B9BE51B57C9447C5@manekifukurou.com>」 ”Message-ID”は、そのメールに与えられた固有の識別因子。
このIDは世の中に1つしかありません。
”@”以降は、メールアドレスと同じドメインか若しくはデバイス名が入ります。
ここも偽装可能で鵜呑みにはできません。 | | Received:「from manekifukurou.com (unknown [153.127.192.91])」 ”Received”は、このメールが通過してきた各受送信サーバーが自身で刻む
自局のホスト情報です。
ここに掲げた”Received”はこのメールが最初に通過したサーバーのもの。
すなわち、差出人が使った送信サーバーの自局情報。
記載されている末尾の数字は、そのサーバーのIPアドレスになります。 | まずは、”manekifukurou.com”について情報を取得してみます。
このドメインを割当てているIPアドレスが”Received”に記載されているものと同じなら
差出人のメールアドレスだと認めますが、そうでない場合、特定電子メール法違反となり
処罰の対象とされます。
※特定電子メール法違反
・個人の場合、1年以下の懲役または100万円以下の罰金
・法人の場合、行為者を罰するほか、法人に対して3000万円以下の罰金
さて、どう出るのでしょうか? 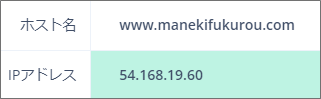
(IPアドレスが取得しやすいようにwwwを付加しています)
”54.168.19.60”がこのドメインを割当てているIPアドレス。
”Received”に書かれているのが”153.127.192.91”ですから全く異なるので、この方はやはり
アドレス偽装。
しっかり罪を償っていただきましょう! ”Received”のIPアドレス”153.127.192.91”は、差出人が利用しているメールサーバーのもの。
このIPアドレスを元にその割り当て地を確認してみます。 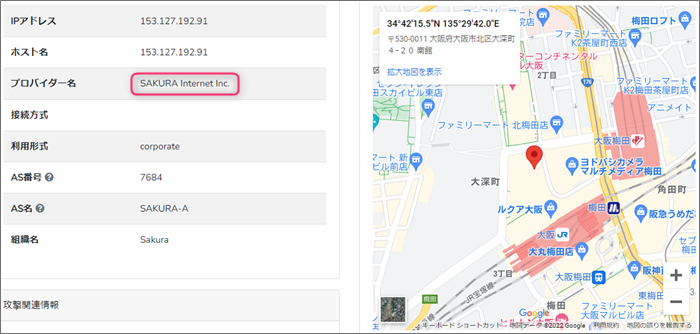
なんだ、差出人が「さくらインターネット」ユーザーじゃないか!
よくも自身が利用するレンタルサーバーの成りすましなんてするね…(笑)
ピンが立てられたのは、「大阪市北区」付近。
この辺りにはさくらインターネットの本社がありますよね。
このメールは、この付近に設置されたメールサーバーを介して私に届けられたようです。
なぜ契約解除されるの?? では引き続き本文。 | ※ メールの件名は変更せず、ご返信ください。 さくらインターネット カスタマーセンターでございます。 以下の会員IDおよび当該会員IDでご契約されていたサービスについて、
弊社基本約款第22条(当社による利用契約の解除)に基づき、本日を
以て利用契約を解除させていただきます。 ————————————— ■対象会員ID gk*****85 《 さくらのクラウド – コントロールパネル 》 ttps://sakura.hotcoffee.tokyo/ ————————————— 詳細については回答いたしておりません。 あらかじめご了承ください。 ▼基本約款 https://www.sakura.ad.jp/agreement/[a]yakkan0_kihon.pdf | (リンクURLの頭の”h”は敢えて削除しております) 冒頭から「※ メールの件名は変更せず、ご返信ください。」と書いてありますが
このメールに返信する必要があるのでしょうか? このメール、読んでみるとその内容は先方側からの一方的な契約解除の通告。
でも、その理由については一切書かれておりません。
そんな理不尽ってあるのでしょうか? なにを書こうがこのメールは、フィッシング詐欺メール。
とにかく一心に不安をかき立てて詐欺サイトへのリンクを押させるのがその目的。
そのリンクは、本文に直書きされていて、リンク先のURLがこちらです。 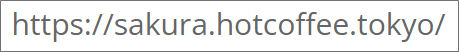
このサイトの危険性をトレンドマイクロの「サイトセーフティーセンター」で確認してみます。 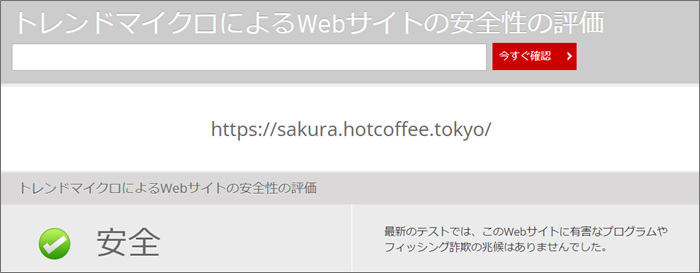
ダメダメ!「安全」なんて評価は間違っています!
このようなフィッシング詐欺サイトがこの評価ではあまりにも危険すぎます。
評価を変更していただけるよう早速申請しておきます。 このURLで使われているドメインは、サブドメインを含め”sakura.hotcoffee.tokyo”
さくらインターネットのドメインはこのメールの署名にも書かれているように”sakura.ad.jp”
これ以外のドメインのサイトは、さくらインターネットのものとは認められません。
このドメイン”sakura.hotcoffee.tokyo”にまつわる情報を取得してみます。 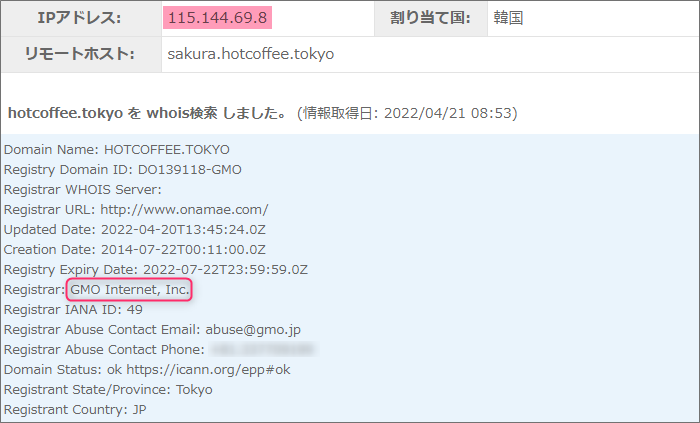
ドメインは、GMO系のレジストラで管理されているようです。 このドメインを割当てているIPアドレスは”115.144.69.8”
このIPアドレスを元にその割り当て地を確認してみます。 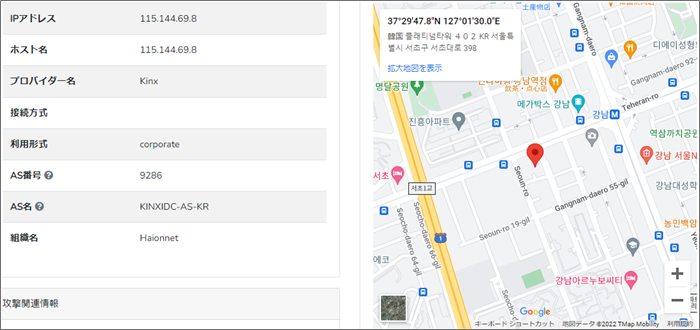
ピンが立てられのは「韓国ソウル」付近。
そう、さくらインターネットのユーザーが差出人の時は、いつも決まって詐欺サイトはここに
置かれていましたね。
この辺りに設置されたウェブサーバーに、リンク先の詐欺サイトは構築されているようです。
結局フィッシング詐欺だった 「サイトセーフティーセンター」では安全だと評価されている詐欺サイトへ調査目的で
訪れようとしたら。 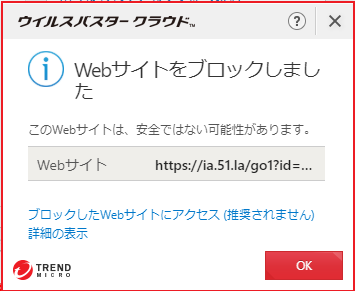
「サイトセーフティーセンター」では安全だと評価されていましたが、一応詐欺サイトの認識は
されているようで、このようなポップアップ警告が表示されました。 当然推奨はされませんが、ブロックされたサイトを覗いてみることにします。 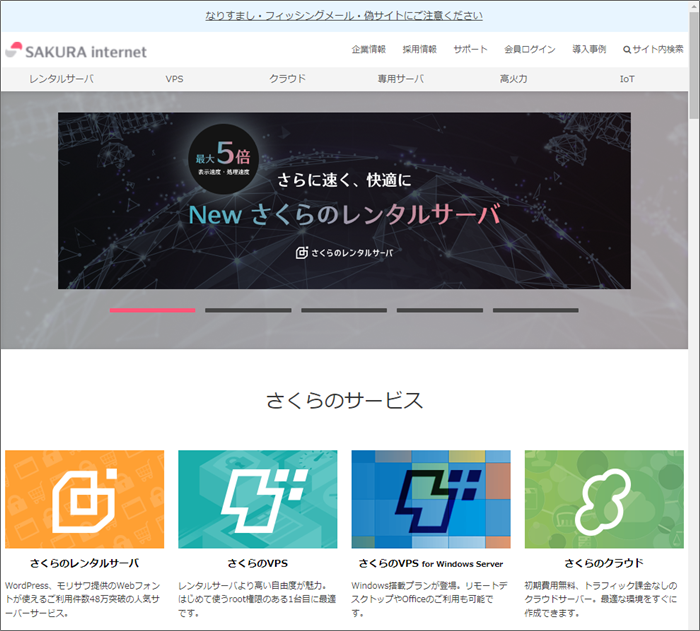
本物と1mmたりとも違わない偽のさくらインターネットのページが開きました。
まるまるダウンロードしてコピーされているので、最上段の注意喚起までしっかりと
表現されています。 メニューの「会員ログイン」を押してみると。
IDとパスワードを入力するフォームが表示されました。 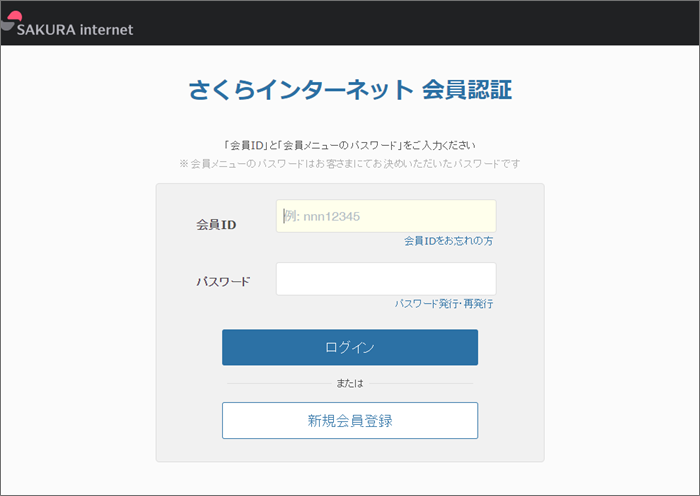
適当に入力してみると、クレジットカードの情報を入力するページが開きました。 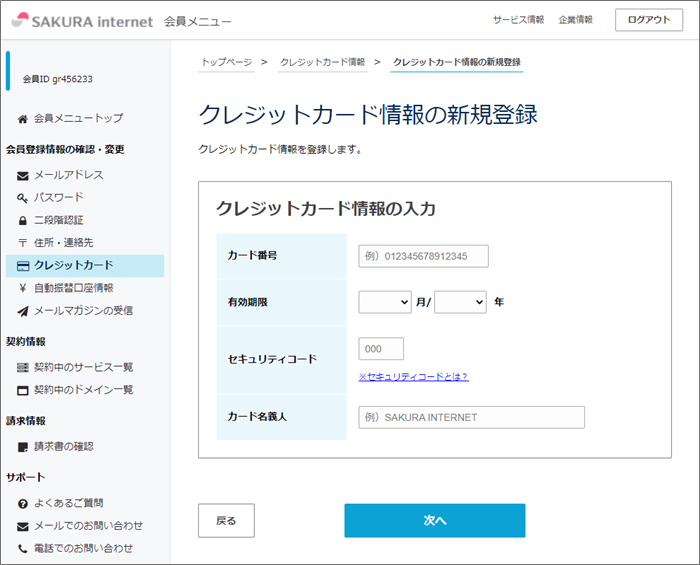
てっきりログイン情報を盗み取る乗っ取り犯ではなくて、結局フィッシング詐欺だったんですね。
なおさら一刻も早く「サイトセーフティーセンター」危険なサイトとして評価してほしいものです。
まとめ ネット上でカード支払いのできるものなら何でも標的と出きるんですね。
実に間口の広い犯罪です!
この先どのようなところが標的にされるのか戦々恐々です。
皆様もくれぐれもお気を付けなさってください。 いつものことながら、誤字・脱字・意味不明がありましたらお許しください(^-^; |