HEARTLAND

The Endress Run

  • ホーム
  • Myself
  • お問合せページ
  • サイトマップ
  • プライバシーポリシー
  • 
  • 

    メニュー

  • 

    サイドバー

  • 

    前へ

  • 

    次へ

  • 

    検索

  •   RSS 
  •   Feedly 
  1. ホーム>
  2. デジタル>
  3. 迷惑メール

『詐欺メール』「システムのアップグレード【ETCサービスご利用者様へ大切なお知らせ】」と、来た件
2022年4月7日

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket

何が言いたいのか…
※ご注意ください!
このブログエントリーは、フィッシング詐欺メールの注意喚起拡散を目的とし
悪意を持ったメールを発見次第できる限り迅速にをもっとうにご紹介しています。

このようなメールを受け取っても絶対に本文中のリンクをクリックしてはいけません!
リンク先は正規サイトを模した偽のコピーサイトで、フォームにアカウント情報や
クレジットカードの入力させそれらの情報を詐取しようとします。
被害に遭わないために絶対にリンクはクリックせず、どうしても気になる場合は
ブックマークしてあるリンクを使うかスマホアプリを
お使いになってログインするよう
心掛けてください!
また、気が付かずにログインしてしまった場合は、まず落ち着いてできる限り早く
パスワードの変更やクレジットカードの利用停止を行ってください。
目次
  • 1. ”etc.jp”は別の企業さんのもの
  • 2. マッカラン空港脇から発信
  • 3. 内容が支離滅裂で
  • 4. まとめ

”etc.jp”は別の企業さんのもの

今朝はETC利用照会サービスさんを騙ったものが多くありました。
その中で、こちらのものは初めての内容かもしれません。

アカウントリマインダーリスクが検出されたとかで決済方法をリンクを辿って再確認しろと
行った内容のものです。
では、このメールもプロパティーから見ていきましょう。

件名は
「[spam] システムのアップグレード【ETCサービスご利用者様へ大切なお知らせ】」
この件名だけだと、システムアップグレードの報告だけのような感じで本文と乖離があります。
この件名には”[spam]”とスタンプが付けられているので迷惑メールの類です。
このスタンプはスパムスタンプと呼ばれるサーバーからの注意喚起で、これが付いている
ものは全て迷惑メールと判断されたもの。
うちのサーバーの場合注意喚起だけですが、例えばGoogleのGmailサーバーの場合だと
否応なしに「迷惑メール」フォルダーに勝手に保存されるような仕組みもあります。

差出人は
「”ETC” <etc.jp>」
こんな不親切な書き方ってありますか?
少なくとも「ETC利用照会サービス事務局」と書きましょうよ!
それにETC利用照会サービスさんの正規ドメインは”etc.jp”じゃなくて”etc-meisai.jp”
調べてみると”etc.jp”は別の企業さんのものです。
ちゃんと確認してから偽装した方が良いですよ!(笑)
ですからこのメールアドレスは偽装されているものと思われます。
その辺りも含め、次項で調べてみましょう。


マッカラン空港脇から発信

では、このメールのヘッダーソースを確認し調査してみます。
ソースから抜き出した「フィールド御三家」がこちらです。

Return-Path: 「<account-japan@ernohe.cn>」

”Return-Path”は、このメールが何らかの障害で不達に終わった際に返信される
メールアドレスです。
やっぱり中国のドメインですか…

Message-ID:「<14382ECE77162AE9D6538F277233615B@znmaqfzku>」

”Message-ID”は、そのメールに与えられた固有の識別因子。
このIDは世の中に1つしかありません。
”@”以降は、メールアドレスと同じドメインか若しくはデバイス名が入ります。
ここも偽装可能で鵜呑みにはできません。

Received:「from mail.ernohe.cn (ernohe.cn [205.185.124.41])」

”Received”は、このメールが通過してきた各受送信サーバーが自身で刻む
自局のホスト情報です。
ここに掲げた”Received”はこのメールが最初に通過したサーバーのもの。
すなわち、差出人が使った送信サーバーの自局情報。
記載されている末尾の数字は、そのサーバーのIPアドレスになります。

まずは、”etc.jp”について情報を取得してみます。
このドメインを割当てているIPアドレスが”Received”に記載されているものと同じなら
差出人のメールアドレスだと認めますが、そうでない場合、特定電子メール法違反となり
処罰の対象とされます。
※特定電子メール法違反
・個人の場合、1年以下の懲役または100万円以下の罰金
・法人の場合、行為者を罰するほか、法人に対して3000万円以下の罰金
さて、どう出るのでしょうか?

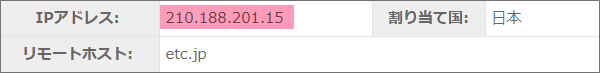
”210.188.201.15”がこのドメインを割当てているIPアドレス。
”Received”に書かれているのが”205.185.124.41”ですから全く異なるので、この方はやはり
アドレス偽装。
しっかり罪を償っていただきましょう!

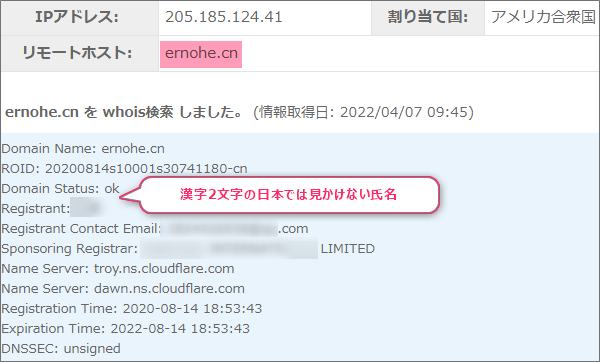
”Received”のIPアドレス”205.185.124.41”は、差出人が利用しているメールサーバーのもの。
このIPアドレスを元にその情報と割り当て地を確認してみます。

リモートホストに”ernohe.cn“と書かれているので、やはり差出人の本当のメールアドレスの
ドメインはこれが正解。
持ち主は、日本では見かけない漢字2文字の氏名の方です。

次に割り当て地。

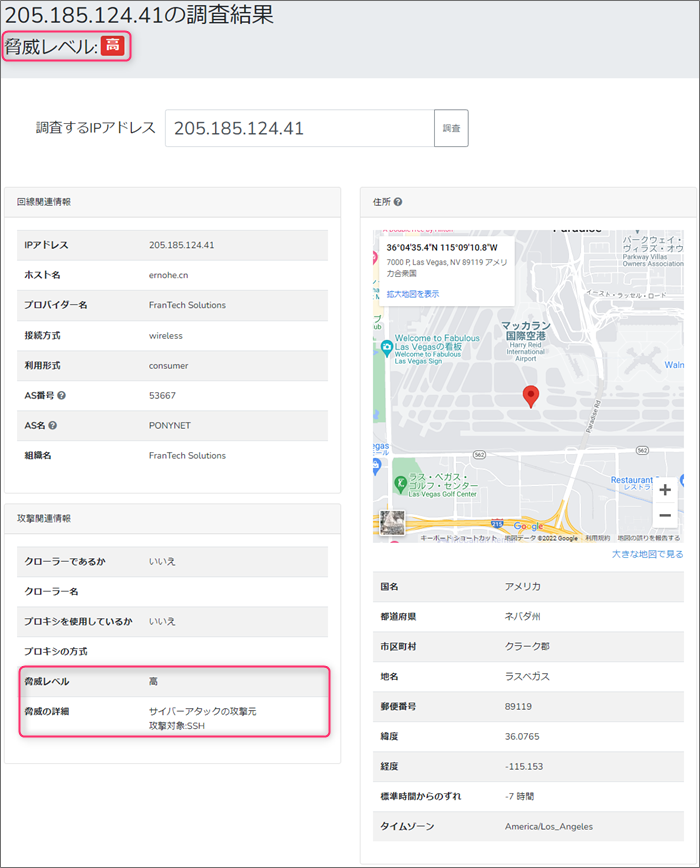
ピンが立てられたのは、ネバダ州のマッカラン空港辺り。
ここって「1個前のブログエントリー」で詐欺サイトの位置を特定したときにも出てきた場所
でしたね。
もしかして同じ犯人??
でもIPアドレス違うし、思い過ごしだろうか?

このIPアドレスは既に危険であることが周知されているようで、脅威レベルは「高」とされ
脅威の詳細は「サイバーアタックの攻撃元」と書かれています。


内容が支離滅裂で

では引き続き本文。

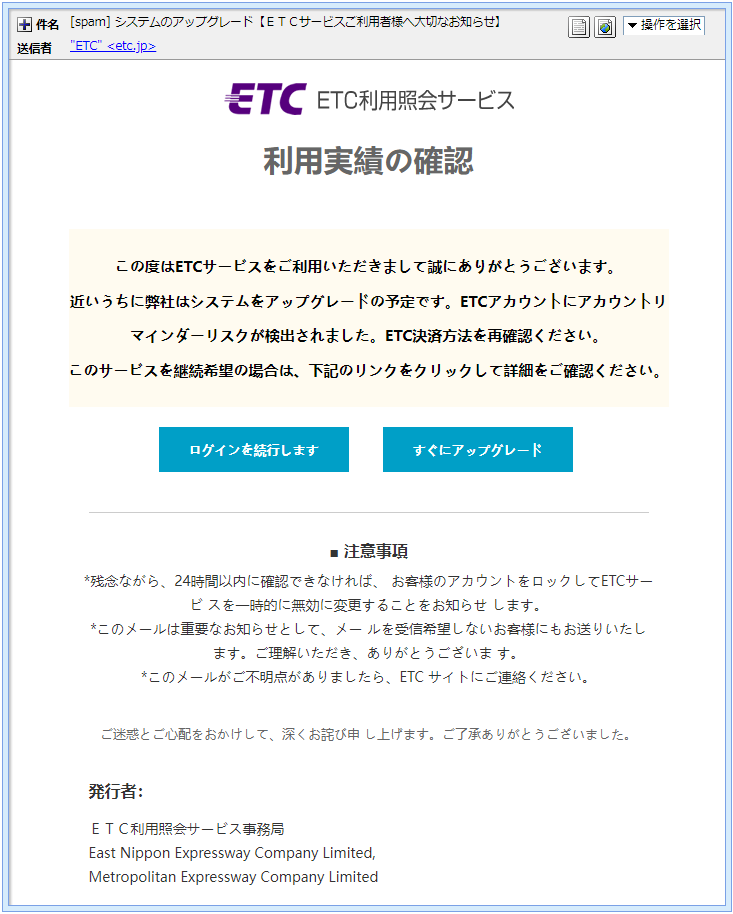
利用実績の確認

この度はETCサービスをご利用いただきまして誠にありがとうございます。
近いうちに弊社はシステムをアップグレードの予定です。
ETCアカウントにアカウントリマインダーリスクが検出されました。
ETC決済方法を再確認ください。
このサービスを継続希望の場合は、下記のリンクをクリックして詳細をご確認ください。

「利用実績の確認」から始まるこのメール。
利用実績を確認するのかと思えば「システムをアップグレードの予定」って連絡。
かと思えば「アカウントリマインダーリスクが検出されました」と
もう無茶苦茶な内容です。
ま、犯人にとっては詐欺メールだからそんなのどうでも良いのでしょうが…

このメールは、フィッシング詐欺メールなので詐欺サイトへのリンクが付けられています。
そのリンクは「ログインを続行します」ってボタンと「すぐにアップグレード」と書かれた
ところ張られていて、リンク先のURLはどちらも同じ。

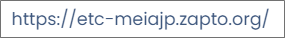
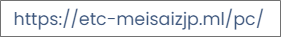
でもこのURLは偽装で、接続するとすぐにリダイレクトされ、実際に接続されるURLは
こちらです。

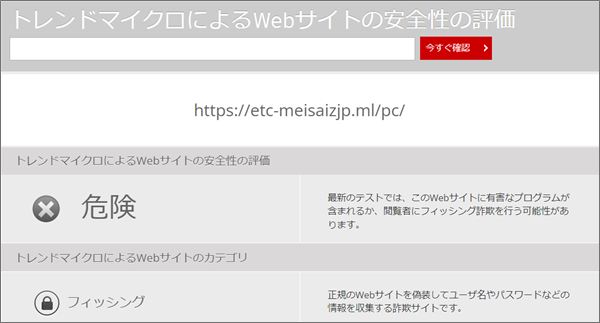
このサイトの危険性をトレンドマイクロの「サイトセーフティーセンター」で確認してみます。

このように既に危険サイトと認識されており、カテゴリは「フィッシング」と書かれています。

このURLで使われているドメインは”etc-meisaizjp.ml”
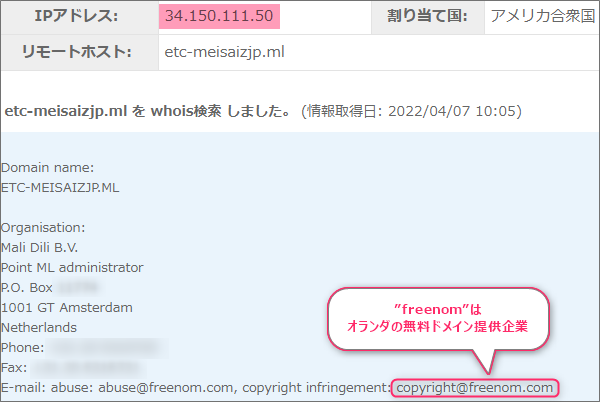
例によってこのドメインにまつわる情報を取得してみます。

持ち主は、「freenom.com」さんでオランダの無料ドメイン提供企業。
だから、この情報はその「freenom.com」さん。
なので、このドメインは無料で取得したもの。
少しは金掛けろよ!(笑)

このドメインを割当てているIPアドレスは”34.150.111.50”
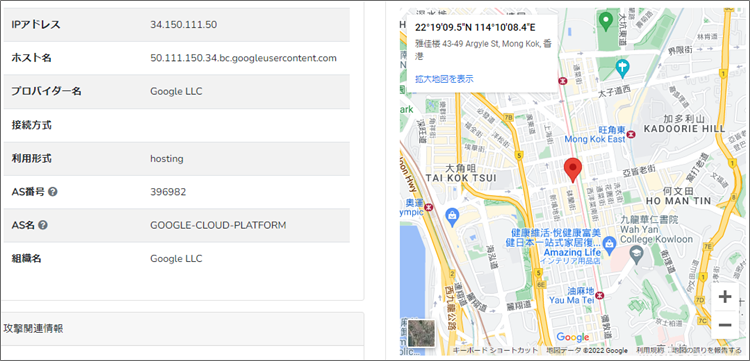
このIPアドレスを元にその割り当て地を確認してみます。

ピンが立てられのは、香港の中心街付近。
この地に詐欺サイトを営むウェブサーバーが設置されています。

危険と言われると見に行きたくなるのが人情と言うもの。
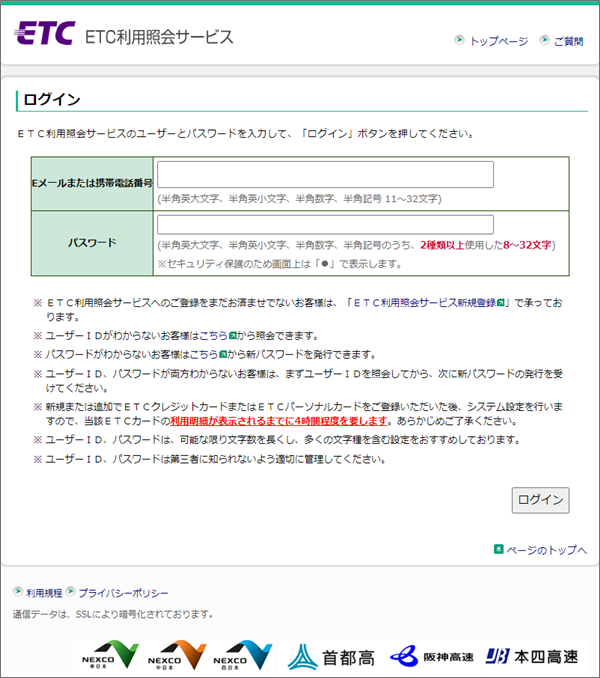
安全な方法でリンク先の詐欺サイトに調査目的で訪れてみました。
。
絶対にログインしてはいけませんよ!


まとめ

詐欺メールって意外と波が有って、今日はETC系が多いとか、今日はUFJ銀行が多いとか。
詐欺師も日によってテーマを持ってやっているのでしょうか?(笑)
で、今日はどうやらETC利用照会サービスの成りすましが多い日になっているようです。
Amazon系は別格で毎日多いけどね…(;^_^A

いつものことながら、誤字・脱字・意味不明がありましたらお許しください(^-^;


こういった詐欺まがいのブラッキーなメールは、本文中のリンクをクリックしないことが大切!
そしてOS付随のセキュリティーは充てにせず、必ず自身でセキュリティーソフトを導入し
防御することが大切です。
丸腰の方、躊躇しないで「ポチっ」としてご安全に!(*^^*)

今、拡散中の詐欺メール

  • 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明 563件のビュー

  • 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明 551件のビュー

  • 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾 511件のビュー

  • 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開 467件のビュー

  • 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体 452件のビュー

      🛡️ Heartland 管理者が推奨する「究極の対策セット」  

          ① 【最強の物理防壁】YubiKey 5 NFC  🔑

パスワードが盗まれても、物理的な「鍵」がない限りログインさせない究極の対策です。

Amazonで詳細を見る

          ② 【定番の安心】ウイルスバスター クラウド 3年版  🛡️

巧妙な詐欺サイトを自動で検知・ブロック。手間をかけずに守りたい方に最適です。

Amazonで詳細を見る

迷惑メール"etc-jp",ernohe.cn,ETC,etc-meisaizjp.ml,ETC利用照会サービス,freenom.com,IPアドレス,Received,Site Safety Center,SPAM,アカウントリマインダーリスク,サイバーアタック,サイバー犯罪,システムのアップグレード【ETCサービスご利用者様へ大切なお知らせ】,システムをアップグレード,ドメイン,なりすまし,フィッシング詐欺,ヘッダーソース,偽サイト,危険,拡散希望,注意喚起,特定電子メール法,第三者不正利用,著作権法違反,見分け方,詐欺,詐欺サイト,詐欺メール,調査,迷惑メール,重要

Posted by heart


よろしければシェアお願いします

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket
『詐欺メール』「【重要なお知らせ】えきねっとの本人確認のお知らせ、情報を更新してください」と、来た件
Next
『詐欺メール』「【重要】SAISON株式会社から緊急のご連絡」と、来た件
Prev

関連記事

Thumbnail of related posts 090

【危険】『JCBポイント 有効期限満了のお知らせ』メール、実例と見分け方

★詐欺メール解体新書★ スマホやタブレットが普及し増々便利になる私たちが生活する ...

Thumbnail of related posts 122

『詐欺メール』「【Oricoカード】重要なお知らせ」と、来た件

第三者不正利用テンプレート ※ご注意ください! このブログエントリーは、フィッシ ...

Thumbnail of related posts 110

『詐欺メール』『iCloud+ のご利用を継続するために、お支払い情報を更新してください』と、来た件

★フィッシング詐欺メール解体新書★ スマホやタブレットが普及し増々便利になる私た ...

Thumbnail of related posts 083

『詐欺メール』「【楽天市場】支払情報一致していません」と来た件

気のせいか楽天系が増えてるかも !ご注意! 当エントリーは迷惑メールの注意喚起を ...

Thumbnail of related posts 073

『詐欺メール』「【ヤマト運輸】サービスをご利用頂き、誠にありがとうございました。」と、来た件

再配達料を名目にカード情報を抜き取る ※ご注意ください! このブログエントリーは ...

この記事のトラックバックURL

サイト内検索

今、拡散中の詐欺メール

  • 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明563件のビュー
  • 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明551件のビュー
  • 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾511件のビュー
  • 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開467件のビュー
  • 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体452件のビュー

管理者おすすめの防犯グッズ

広告

【最強の物理防壁】YubiKey 5 NFC
Amazonで詳細を見る
【定番の安心】ウイルスバスター クラウド 3年版
Amazonで詳細を見る
【個人情報を守る】家庭用シュレッダー
Amazonで詳細を見る

Google検索

アーカイブ

カテゴリー

Thumbnail of new posts 104

2026年9月19日 : 特集・まとめ

【週刊まとめ】9月13日〜19日、詐欺メール1,586件を分析!最多は「注文した覚えのない」謎の注文確認メール

HL-META: type=weekly-report | period=202 ...
Thumbnail of new posts 083

2026年9月19日 : DHL

DHLを騙る「関税1.99ドル」少額決済フィッシングに注意!差出人ヘッダーが壊れた粗悪テンプレート

HL-META: date=2026-09-19 | brand=DHL Exp ...
Thumbnail of new posts 021

2026年9月19日 : UCカード

UCカード・SAISONカードを同時に狙う共通インフラを発見!クレディセゾン系列を騙るフィッシング詐欺に注意

HL-META: date=2026-09-19 | brand=UCカード/S ...
Thumbnail of new posts 038

2026年9月19日 : 本人確認

名称変更直後の「ドコモSMTBネット銀行」を騙る精巧な偽サイトに注意!本人確認未完了を装うフィッシングメール

HL-META: date=2026-09-19 | brand=ドコモSMTB ...
Thumbnail of new posts 029

2026年9月19日 : アメリカン・エキスプレス

差出人は「アメリカン・エキスプレス」なのに本文にブランド名ゼロ? 使い回しテンプレートのフィッシングメールに注意

HL-META: date=2026-09-19 | brand=アメリカンエキ ...
2026年9月
日 月 火 水 木 金 土
 12345
6789101112
13141516171819
20212223242526
27282930  
« 8月    

Copyright © 2012 HEARTLAND All Rights Reserved.

WordPress Luxeritas Theme is provided by "Thought is free".

  • 
    ホーム
  • 
    メニュー
  • 
    上へ
 TOP